
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
هجوم تجاوز سعة المخزن المؤقت والوقاية منه لنظام معالج مرن قائم على FPGA - المؤتمر الدولي السابع للابتكار في هندسة الإلكترونيات والاتصالات (ICIECE'18)
 aliask/dinkleberry
قم بتصحيح جهاز D-Link الخاص بك المتأثر بـ CVE-2024-3272
 theofficialflow/presentations
مجموعة منتقاة من شرائح ومحاضرات المؤتمرات الأمنية حول استغلال ثغرات أجهزة ألعاب الفيديو، والثغرات الأمنية في النواة، والهروب من بيئات العزل.
 zarcolio/flipperzero
يحتوي هذا المستودع على سكربتات Ducky/BadUSB الخاصة بي، وسكربتات PowerShell ذات الصلة، وأشياء أخرى متعلقة بـ Flipper Zero.
 sec5gloc/sec5gloc
بنية تعلم عميق مقاومة للخصم لتحديد المواقع الداخلية الآمنة في 5G، تجمع بين CNN والانتباه متعدد الرؤوس للدفاع ضد انتحال الإشارة والاضطرابات العدائية.
 rosesecurity/apologee
APOLOGEE هي سكربت بلغة بايثون ووحدة Metasploit تقوم بتعداد دليل مخفي على وحدات التحكم في الأتمتة BACnet من سيمنز APOGEE PXC (جميع الإصدارات قبل V3.5)…
 yashodhanvivek/cp-xr-de21-s--4g-router-vulnerabilities
هذا التقرير مخصص لـ CVE-2025-44039 المحجوزة لثغرة UART في الموجّه، والمُنسبَة إلى المكتشف Yashodhan Vivek Mandke. يرجى تنزيل ملف التقرير PDF من هذا…
 yash-chandna/cve-2024-34463
إثبات مفهوم لاستغلال CVE-2024-34463 يستهدف ضعف الأمان في تقنية البلوتوث في ميزان الوزن الذكي BPL Smart Weighing Scale PWS-01-BT. يتضمن ماسح BLE…
 seriousattempts/bootloader_unlock_retroid_pocket_3plus
فتح مُحمل الإقلاع باستخدام CVE-2022-38694 لجهاز Retroid Pocket 3+
 fakeshell/cve-2021-1931-bbry-key2
إثبات المفهوم لاستغلال CVE-2021-1931 لهاتف blackberry key2 (le) يسمح بوميض الصور غير الموقعة مؤقتًا
 sentinel-one/efi_fuzz
مدعّم بتوجيه التغطية لمتغيرات NVRAM في UEFI باستخدام محاكاة Qiling و AFL++ لاكتشاف ثغرات البرامج الثابتة من خلال التغيير الآلي للمدخلات واكتشاف…
 binarly-io/fwhunt-scan
أدوات لتحليل البرامج الثابتة الخاصة بـ UEFI والتحقق من وحدات UEFI باستخدام قواعد FwHunt
 watchtowrlabs/watchtowr-vs-sonicwall-preauth-rce-chain
سلسلة استغلال PoC لتنفيذ التعليمات البرمجية عن بُعد قبل المصادقة على أجهزة SonicWall SMA 100 باستغلال CVE-2023-44221 وCVE-2024-38475.
 salesforce/hassh
HASSH هو معيار لبصمات الشبكات يمكن استخدامه لتحديد تطبيقات SSH الخاصة بالعميل والخادم. يمكن تخزين البصمات والبحث عنها ومشاركتها بسهولة في شكل بصمة…
 dest-3/cve-2023-46012
ثغرة أمنية في LINKSYS AC1900 EA7500v3 IGD UPnP تتمثل في تجاوز سعة المخزن المؤقت للمكدس مما يسمح بتنفيذ التعليمات البرمجية عن بُعد
 souravbaghz/carpunk
مجموعة أدوات حقن ناقل CAN لاختبار أمن السيارات. تقوم بالتحكم في الواجهة، والتجسس، وهجمات حقن CAN على شبكات المركبات، مع دعم كل من المحاكاة والسيارات…
 kosmokato/bad-dicom
إطار استغلال لـ CVE-2019-11687
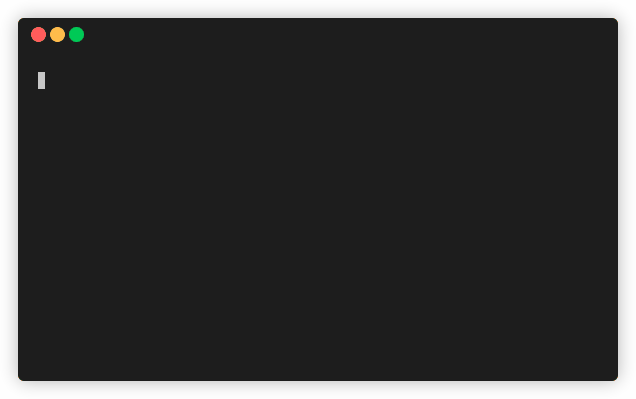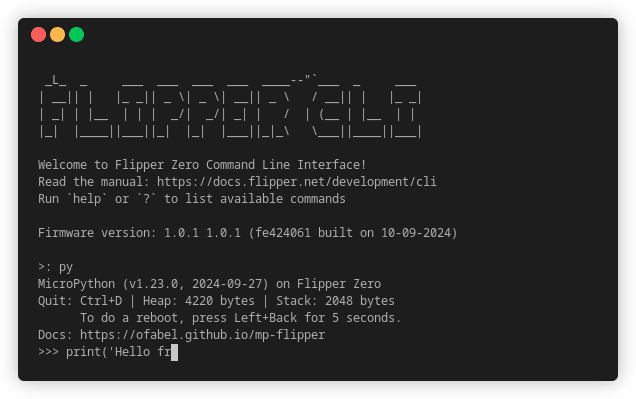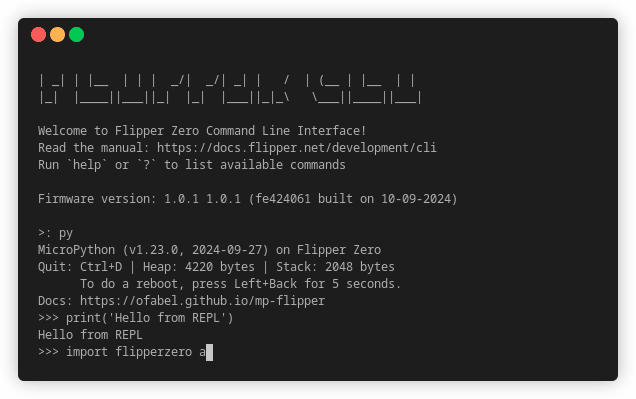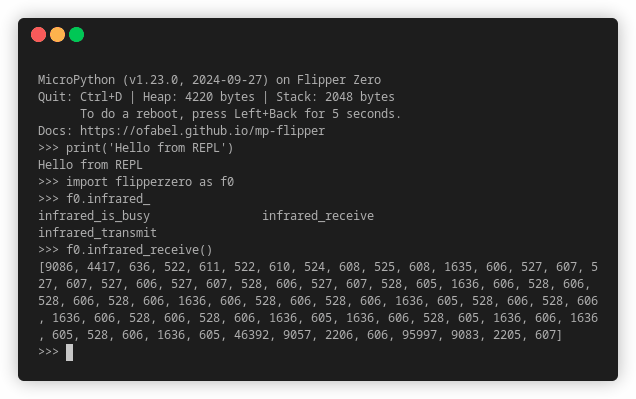 ofabel/mp-flipper
دعم Python لـ Flipper Zero








