
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/souravbaghz/carpunk
أمان الأنظمة المدمجةالاستغلالاختبار الاختراقأمان الأجهزة وإنترنت الأشياء
GitHubsouravbaghz/carpunk

Carpunk

مجموعة أدوات حقن ناقل CAN لاختبار أمن السيارات. تقوم بالتحكم في الواجهة، والتجسس، وهجمات حقن CAN على شبكات المركبات، مع دعم كل من المحاكاة والسيارات الحقيقية.

عرض المستودع
3295349منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

شعار Carpunk

carpunk

حقن CAN | مجموعة أدوات اختراق السيارات


🚀 ما الجديد

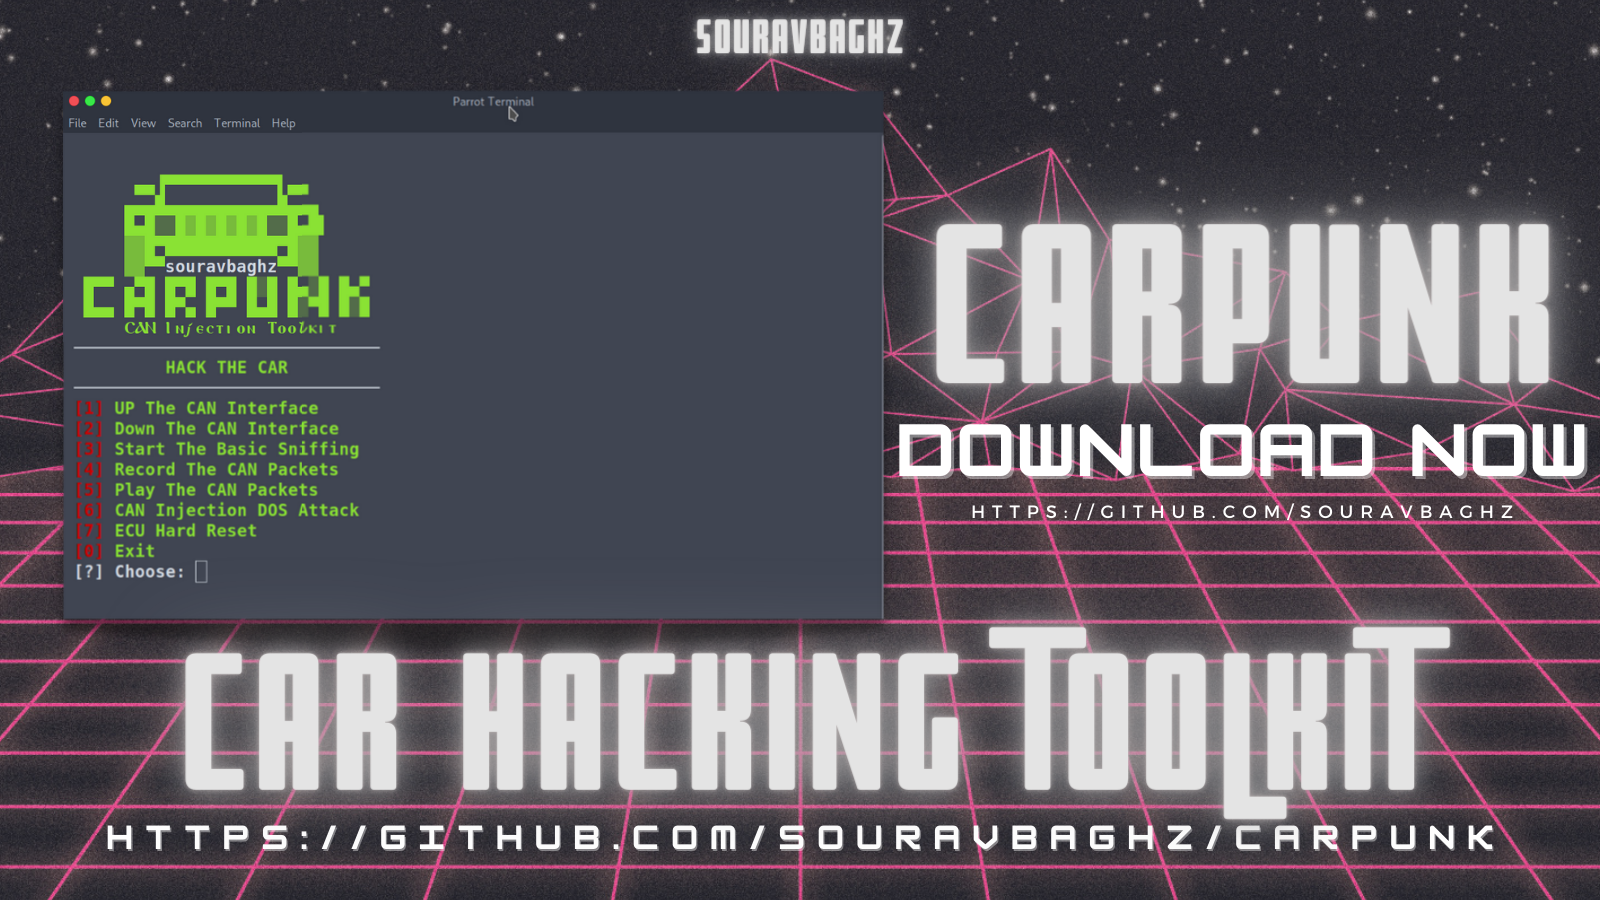
Carpunk هي مجموعة أدوات متقدمة لحقن CAN، evolved from the original CANghost. تقدم وظائف جديدة، بما في ذلك التحكم في الواجهة، والتنصت الأساسي، وثغرات حقن CAN.

  • ✅ متوافقة مع المحاكاة والسيارات الحقيقية
  • 🛠️ تمت إضافة هجومين جديدين لحقن CAN
  • 🧪 تم اختبارها على Ubuntu و Parrot OS

⚠️ ملاحظات مهمة قبل تشغيل Carpunk

  • تحميل برنامج تشغيل CAN: تأكد من تحميل برنامج تشغيل ناقل CAN يدويًا. النص البرمجي يدير فقط حالة رفع/خفض الواجهة.
  • وسيطة الواجهة: قم بتمرير واجهة ناقل CAN كوسيطة عند تشغيل النص البرمجي.
  • ملفات السجل: يتم تسمية السجلات بالتسلسل (مثل carpunk1.log, carpunk2.log). إعادة تشغيل النص البرمجي ستستبدل carpunk1.log. قم بنسخ سجلاتك احتياطيًا وفقًا لذلك.
  • إخلاء المسؤولية: استخدم هذه الأدوات بمسؤولية. المؤلف غير مسؤول عن أي ضرر أو أنشطة غير قانونية ناتجة عن استخدامها.

📦 التثبيت والاستخدام

git clone https://github.com/souravbaghz/Carpunk
cd Carpunk
sudo bash carpunk.sh

إذا أعجبتك أعمالي، يمكنك شراء قهوة لي من هنا.

اشتر لي قهوة

🤝 تواصل معي

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium baudskidninja


شكر خاص لـ:

  • @linux-can على can-utils
  • @Craig Smith على ICSim
  • @Jay Turla
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






