
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 shubtheone/cve-2021-36260-hikvision
استغلال بايثون لـ CVE-2021-36260 حقن الأوامر في خوادم ويب Hikvision. يدعم التحقق الآمن/غير الآمن من الثغرة، وتنفيذ الأوامر عن بُعد، والوصول إلى شل…
 c0mposer/c-game-modding-utility
أداة تعديل ألعاب تسهل حقن كود C/C++.
 rupeshsurve04/cve-2025-67399
توثيق CVE-2025-67399: استغلال واجهة تصحيح أخطاء UART المادية على مراقب جودة الهواء AIRTH Smart Home AQI (BK7231N SoC) مما يتيح استخراج البرنامج…

 k3rnix/portguard
أداة التحكم في الوصول إلى منفذ USB لنظام Debian مع إدارة القائمة البيضاء، وبرنامج خفي للمسح التلقائي في الخلفية، وواجهة سطر أوامر لحظر أو السماح…
 davidrxchester/smart-sketcher-upload
يستغل تجاوز المصادقة عبر البلوتوث في جهاز العرض التفاعلي smART Sketcher 2.0، مما يسمح بالاتصال غير المصادق عليه ورفع الصور عبر نصوص بايثون.
 ang13t/bluesnoop
أداة بلوتوث بواجهة TUI لتحليل الرادار وwar driving 🦉
 whitej3rry/cve-2025-65731
تنبيه لـ CVE-2025-65731
 enovella/tee-reversing
قائمة منتقاة من موارد TEE العامة لتعلّم الهندسة العكسية وتحقيق تنفيذ كود موثوق على أجهزة ARM
 remenis/cve-2025-67160
كاميرات IP المعتمدة على Vatilon تعرّض أدلة الويب الداخلية دون مصادقة، مما يؤدي إلى كشف المعلومات.
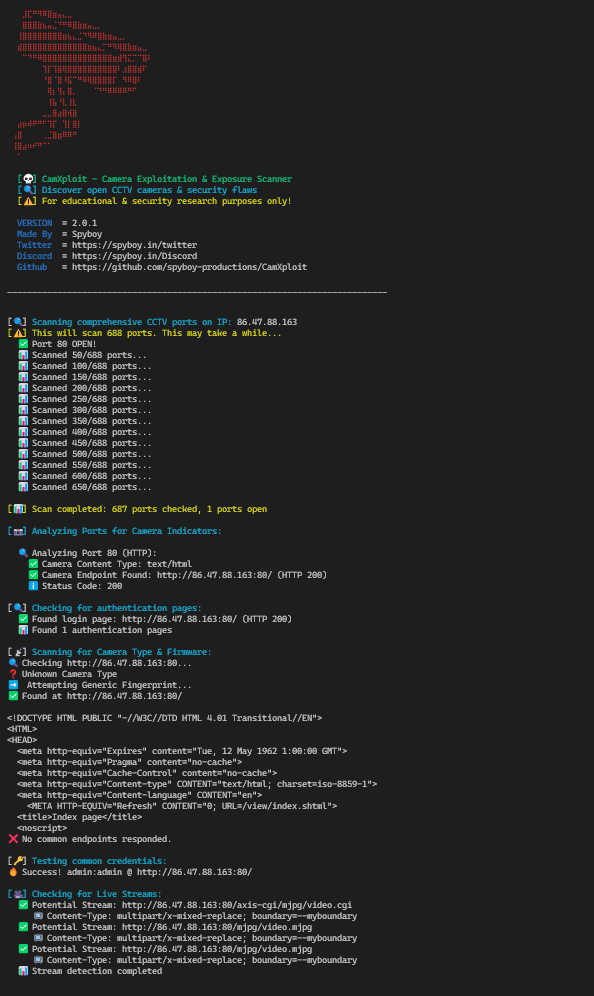 spyboy-productions/camxploit
أداة استطلاع وتقييم أمني لتحديد كاميرات IP المعرضة للخطر من خلال تحليل المنافذ المفتوحة، وتكوينات الخدمة، والأخطاء الشائعة في التهيئة.
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
تقرير الإفصاح المسؤول عن CVE-2025-14175 المتعلق بدعم خوارزميات تشفير ضعيفة في خادم SSH الخاص بـ TP-Link TL-WR820N.
 intellabs/kafl
أداة اختبار تشويش (fuzzer) لاستهداف نواة/برامج تشغيل الأجهزة الافتراضية الكاملة
 hivesecurity/pso-printer-security-offensive
أداة أمنية هجومية لاختبار اختراق الطابعات

 remenis/cve-2025-67159
برنامج الثابتة (Firmware) لكاميرات IP المعتمدة على Vatilon يسمح بتجاوز المصادقة وكشف بيانات الاعتماد بنص واضح عبر طلبات API web.cgi.
 remenis/cve-2025-67158
برنامج الثابت لكاميرا IP Revotech I6032W-FHW يفشل في التحقق من حقول المصادقة في طلبات API، مما يسمح للمهاجمين بتجاوز المصادقة واسترجاع المعلومات…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
دراسة حالة تقنية وتحليل استغلال لثغرة تجاوز المصادقة في البرامج الثابتة لجهاز TP-Link TL-WR840N (CVE-2018-12633).
 yt2w/cve-2025-9961
استغلال لـ TP-Link AX10/AX1500 تجاوز سعة المخزن المؤقت في CWMP (TR-069) يتيح تنفيذ التعليمات البرمجية عن بعد عبر ret2libc مع تجاوز ASLR. يتضمن أوضاع…








