
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit
 hivesecurity/pso-printer-security-offensive
أداة أمنية هجومية لاختبار اختراق الطابعات

 faicalom/zte-mf904q-reverse-engineering
توثيق بحثي مفتوح ومراجعة للمصدر الخاص بمحمل إقلاع ZTE MF904Q، واستخراج البرامج الثابتة، والهندسة العكسية.
 xairy/lights-out
أدوات للتحكم في مؤشر LED لكاميرا الويب على ThinkPad X230
 theofficialflow/trinity
استغلال Trinity - الهروب من المحاكي
 sauercloud/rwctf21-virtualbox-61-escape
0day VirtualBox 6.1.2 هروب لمسابقة RealWorld CTF 2020/2021 CVE-2021-2119
 nccgroup/asafw
مجموعة سكربتات للتعامل مع البرنامج الثابت لأجهزة Cisco ASA [تغليف/فك التغليف وغير ذلك]
 kkamagui/napper-for-tpm
أداة فحص الثغرات الأمنية في TPM لـ CVE-2018-6622. سيتم نشر هذه الأداة في مؤتمري Black Hat Asia 2019 وBlack Hat Europe 2019.
 insanid/netgear-telenetenable
Telenet Enable لموجهات Netgear من svn checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 sourceincite/randy
استغلال ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة لنظام Inductive Automation Ignition
 matpb/linux-fingerprint-r503
تسجيل الدخول ببصمة الإصبع على سطح مكتب لينكس باستخدام مستشعر Grow R503 + أردوينو + برنامج خفي بديل لـ fprintd مكتوب بلغة Rust
 1n3/supermicro-password-scanner
ماسح كلمات مرور النص الواضح لـ Supermicro IPMI/BMC
 nccgroup/libdlmalloc
أدوات تحليل الكومة لـ dlmalloc
 userlandkernel/usbusted
بحث حول بروتوكولات USB من Apple
 ze0r/vmware-escape-cve-2023-20872-poc
إثبات مفهوم لاستغلال CVE-2023-20872، يُظهر هروبًا من الضيف إلى المضيف في VMware عبر حمولة ثنائية مصممة تستهدف إفساد ذاكرة المشرف الافتراضي.
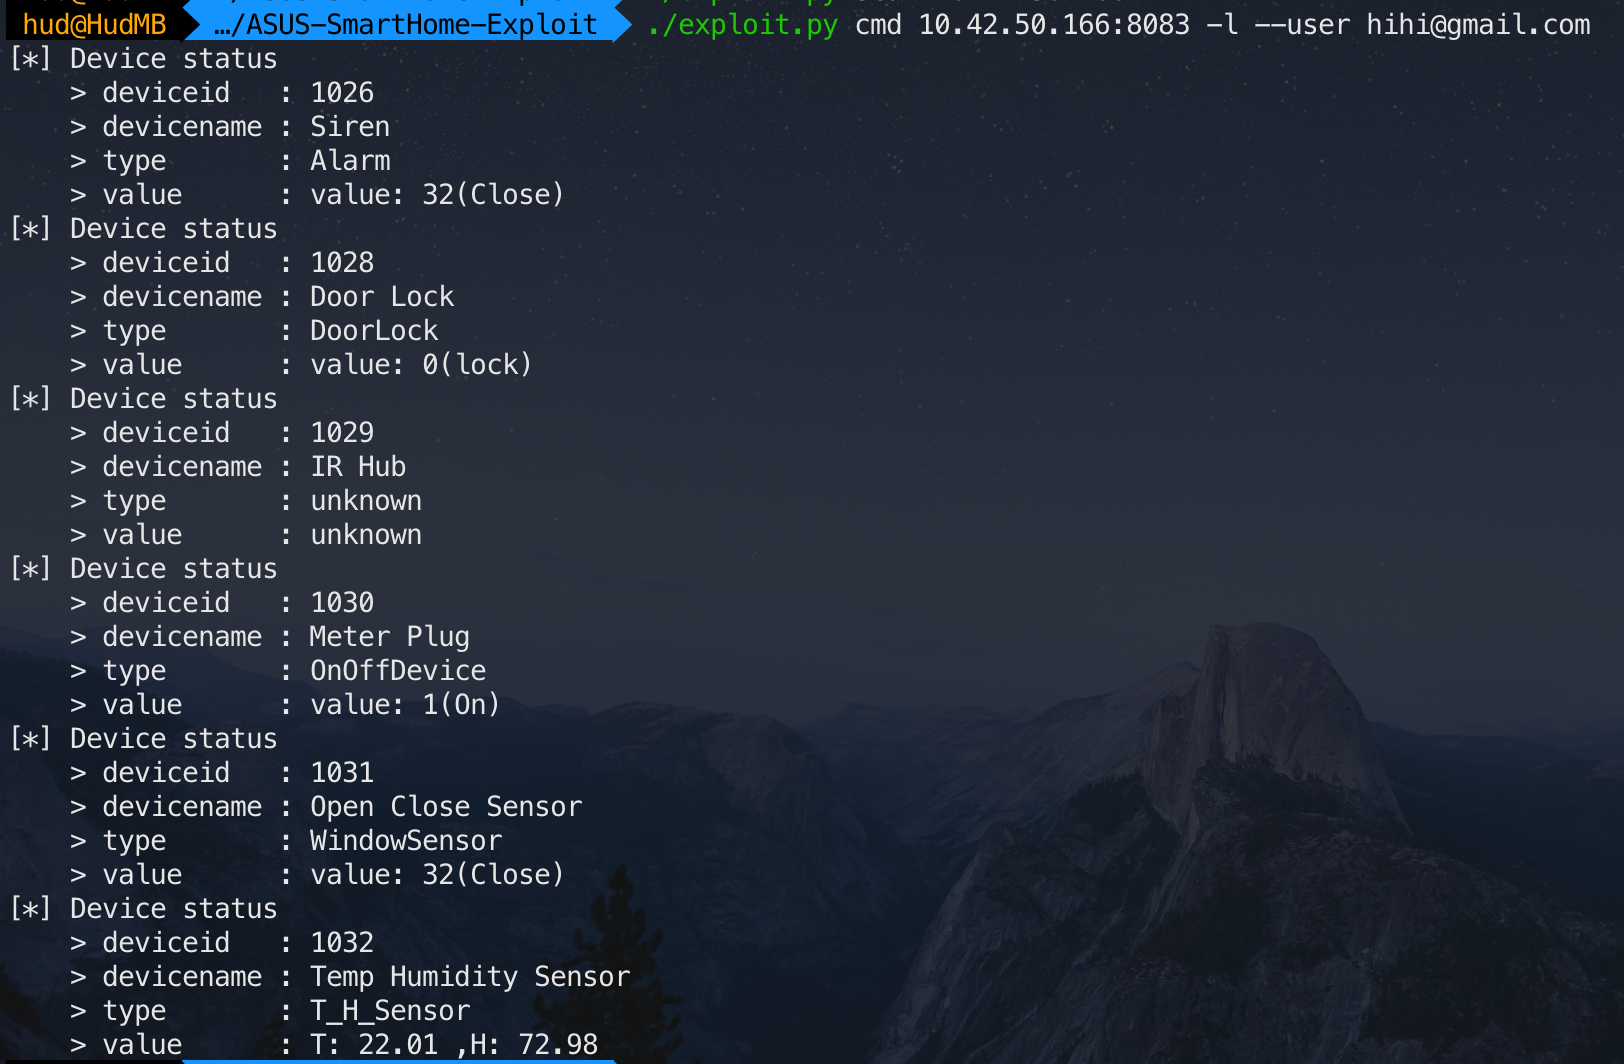 tim124058/asus-smarthome-exploit
استغلال ASUS SmartHome لـ CVE-2019-11061 و CVE-2019-11063
 xw77cve/cve-2019-7642
استغلال إثبات المفهوم لـ CVE-2019-7642 يوضح الوصول غير المصادق إلى سجلات استعلامات DNS وسجل تسجيل الدخول على أجهزة توجيه D-Link الضعيفة عبر واجهات…
 misakamikato/cve-2017-7921-golang
استغلال لتجاوز الوصول إلى كاميرات Hikvision IP، مطوّر بلغة Golang.
 fakeshell/cve-2021-1931-bbry-key2
إثبات المفهوم لاستغلال CVE-2021-1931 لهاتف blackberry key2 (le) يسمح بوميض الصور غير الموقعة مؤقتًا








