
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 hann1bl3l3ct3r/fuxapwn
استغلال POC لـ CVE-2026-25895 في FUXA: اجتياز المسار غير المصادق عليه -> كتابة ملفات عشوائية -> RCE
 tlatkdgus1/blueborne-cve-2017-1000251
clone
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 code-msga/hikvisionexploiter_fixed
HikvisionExploiter - هي أداة Python تم إنشاؤها لأتمتة فحص والتحقق من الوصول المباشر إلى شبكة كاميرات Hikvision، تستهدف البحث عن الثغرة الأمنية في Web…
 hackspeak/cve-2026-93958
حقن أوامر موثّق لإثبات المفهوم (PoC) لـ D-Link R95/BE9500 DHMAPI SetTimeSettings، يحقق تنفيذ أوامر عن بُعد (RCE) بصلاحيات الجذر عبر حقن backtick في…
 eiln/ane
محرك نواة لينكس ومكتبة مساحة المستخدم معكوسان هندسيًا لمحرك Apple العصبي (ANE)، مما يتيح الوصول إلى العتاد وتحليله على أنظمة لينكس.
 v3ilsm1th/cve-2025-27840-wip
إثبات مفهوم قيد التطوير لـ CVE-2025-27840، وهي ثغرة أمنية في Bluetooth الخاصة بـ ESP32 تتضمن أوامر HCI غير موثقة تتيح الوصول إلى الذاكرة والتحكم في…
 x41sec/cve-2021-34600
إثبات مفهوم لاستغلال CVE-2021-34600، يوضح ثغرة في توليد المفاتيح في أنظمة التحكم في الوصول من Telenot باستخدام أجهزة Proxmark3 RFID.
 mattgsys/cve-2026-0834
إثبات مفهوم لاستغلال تجاوز المصادقة في TP-Link TDDP (CVE-2026-0834) يرسل حزمًا مصممة خصيصًا لتنفيذ أوامر إدارية مثل إعادة الضبط إلى إعدادات المصنع…
 cisagov/untitledgoosetool
أداة Untitled Goose Tool هي أداة قوية ومرنة للبحث والاستجابة للحوادث تضيف طرقًا جديدة للمصادقة وجمع البيانات من أجل إجراء تحقيق كامل ضد بيئات Azure…
 cclabsinc/rfcrack
أداة هجوم عبر الراديو المعرّف بالبرمجيات
 azw413/glass
Glass - بديل سريع ومجاني لـ IDA Pro
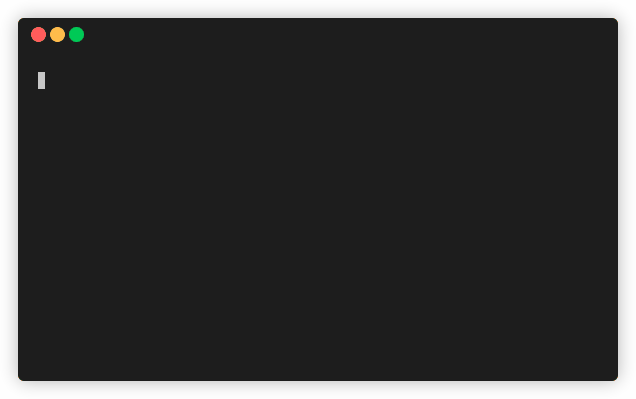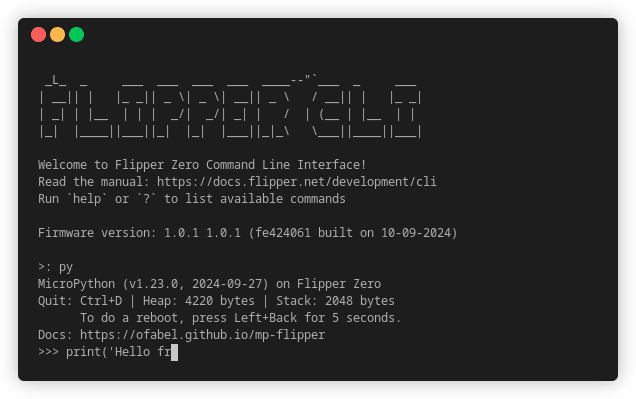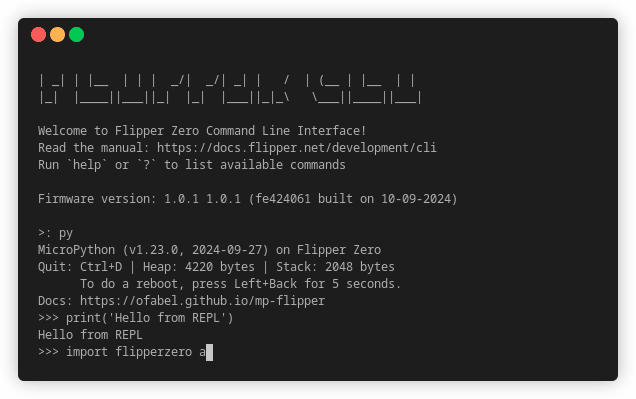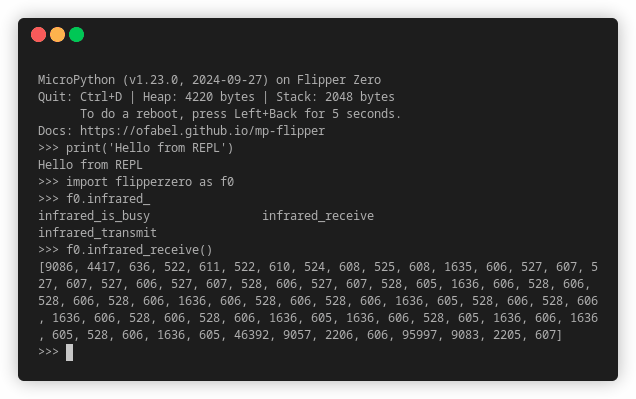 ofabel/mp-flipper
دعم Python لـ Flipper Zero
 microsoft/igvm
مكتبة بلغة Rust ومواصفة تنسيق لإنشاء وتحميل ملفات Independent Guest Virtual Machine (IGVM)، مع دعم الأجهزة الافتراضية المعزولة على مستوى العتاد…
 tomasz-lisowski/swicc
إطار عمل لإنشاء البطاقات الذكية (بطاقات قائمة على ICC مع نقاط تلامس).
 intel/device-modeling-language
Domain-specific language for writing fast functional device models for virtual platforms. Compiles DML to C with API calls tailored for the Intel…
 spectrixdev/diy_whisperpair
اختراق ملحقات البلوتوث باستخدام Google Fast Pair: WhisperPair CVE-2025-36911 مرجع تنفيذ وأداة التحقق من الثغرات
 netsecfish/dlink
استغلال إثبات المفهوم وتحليل لحقن الأوامر وبيانات اعتماد الباب الخلفي المضمّنة في أجهزة D-Link NAS، مما يتيح تنفيذ كود عن بُعد دون مصادقة عبر…








