
 #1

 antecursor/antecursor
نظام مستقل ونمطي لجمع المعلومات واستغلال الشبكة. واجهة الويب هنا: https://antecursor.fr/ مزيد من المعلومات هنا: https://doc.antecursor.fr/
 thebadinteger/p2pwn
ماسح أمان لكاميرات Dahua عبر P2P
greatscottgadgets/hackrfمنصة راديو مُعرَّف بالبرمجيات مفتوحة المصدر ومنخفضة التكلفة، تتضمن تصاميم للعتاد وبرامج ثابتة للإرسال اللاسلكي والاستقبال وتحليل الإشارات من 1 MHz…
 cisagov/malcolm
مجموعة تحليل حركة مرور الشبكة المعبأة في حاويات تستقبل PCAP وسجلات Zeek وتنبيهات Suricata للتطبيع الآلي والإثراء والربط عبر OpenSearch Dashboards…
 m4cs/digiduck-framework
إطار عمل للوحات التطوير Digiduck التي تعمل بمعالجات ATTiny85 ومُحمل الإقلاع micronucleus!
 akabulous/so_you_want_to_build_a_nethunter_kernel
دليل خطوة بخطوة لبناء نوى Kali NetHunter مخصصة لنظام Android: جلب المصدر، اختيار سلسلة الأدوات، التجميع المتقاطع، والحرق.
 alex3434/wmi-static-spoofer
انتحال الرقم التسلسلي للقرص الصلب/محرك الأقراص في ويندوز 10 من النواة دون خطافات
 a3sal0n/falcongate
جدار حماية بوابة شبكة مفتوح المصدر يكتشف ويحظر البرمجيات الخبيثة وبرامج الفدية والاختراقات باستخدام Zeek وVirusTotal وتغذيات الاستخبارات حول…
 dshield-isc/dshield
يثبّت ويُهيّئ مستشعر مصيدة DShield honeypot على Raspberry Pi أو Ubuntu، ويشغّل مصائد Cowrie لـ SSH وHTTP ويُمرّر سجلات جدار الحماية إلى بوابة DShield.
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 استغلال GhostLock للحصول على صلاحيات الجذر على Chromecast مع Google TV (sabrina)
 electroniccats/catsniffer-firmware
مستودع البرامج الثابتة لـ CatSniffer، وهي لوحة أبحاث أمنية متعددة البروتوكولات لإنترنت الأشياء تدعم BLE وZigbee وSub-1 GHz والمزيد، مع إصدارات مبنية…
 teutekeune/ibssloader
أدوات بحث لتشغيل لينكس على iPad mini 1 عبر checkm8، وiBSS/iBEC المعدّلة، وحمولات bare-metal مخصصة، بما في ذلك نقل شجرة الأجهزة، وبناء النواة،…
 v33ru/awesome-connected-things-sec
قائمة منسقة من الموارد الأمنية لجميع الأشياء المتصلة
 apple-oss-distributions/xnu
نواة هجينة تجمع بين Mach وFreeBSD وIOKit لنظامي macOS وiOS. تقدم خدمات نظام التشغيل الأساسية، إطار عمل السائق، وتطبيق سياسات الأمان على x86_64 وARM64.
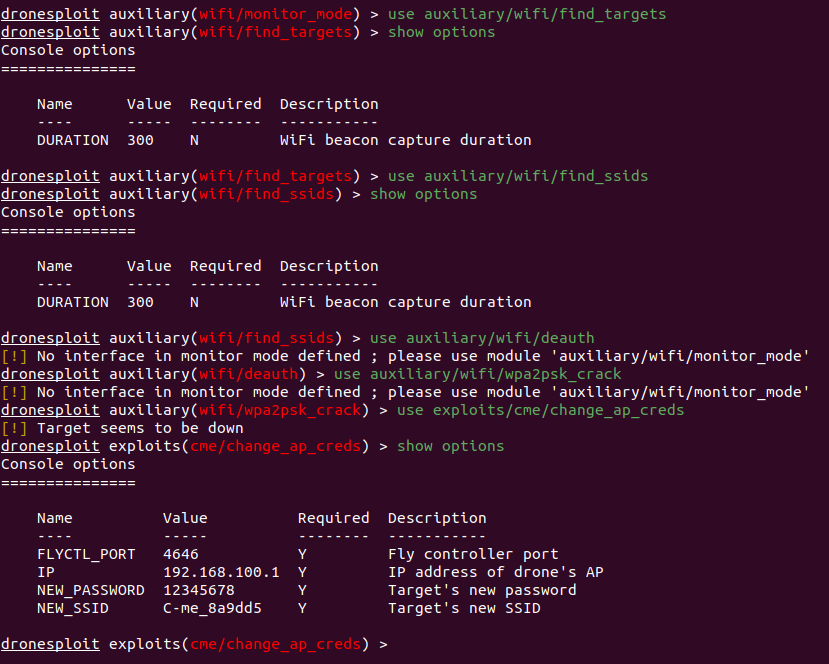 dronesploit/dronesploit
إطار عمل وحدة تحكم على غرار Metasploit لاختبار اختراق الطائرات التجارية بدون طيار، ويتميز بوحدات استغلال ثغرات معيارية للهجمات اللاسلكية، والتلاعب بـ…
 nccgroup/upnp-pentest-toolkit
مجموعة أدوات اختبار اختراق UPnP لنظام Windows
 yakuza8/peniot
PENIOT: أداة اختبار الاختراق لإنترنت الأشياء









