
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit
 f2u0a0d3/cve-2026-42945-nginx-rift-poc
PoC لثغرة CVE-2026-42945 (nginx Rift) — تجاوز سعة المخزن المؤقت في الكومة في ngx_http_rewrite_module. يتضمن أوضاع الكشف/الاستطلاع/الاستغلال، ومختبر…
 forxiucn/nginx-cve-2026-42945-poc
إثبات مفهوم لاستغلال CVE-2026-42945، وهو تجاوز سعة في الكومة (heap overflow) حرج في وحدة إعادة الكتابة (rewrite module) في NGINX، مما يتيح تنفيذ…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
تاريخ المشروع : فبراير 2026 / تم اكتشاف ثغرة تجاوز سعة المخزن المؤقت في معالج IOCTL لبرنامج تشغيل النواة. تسمح الثغرة لمهاجم محلي غير مميز بإتلاف…
 probnotanexploiter/cve-2024-26170-extended
البحث عن CVE-2024-26170 أو cimfs.sys للعثور على تجاوزات أو ثغرات تُعتبر ثغرة يوم-صفر
 spiralbl0ck/ai_hacking
مجموعة من أعمال CVE لاختراق ثنائي tenserflow
 benmevic/cve-2025-22457
تطبيق تجريبي لثغرة cve-2025-22457 الذي أعددته للعرض الأسبوعي لفريق Altay
 r3fr4kt/popcorn-tjnull-oscp-
شرح لجهاز Popcorn HTB يغطي التخمين المتقدم للأدلة، وتجاوز رفع الملفات عبر الأرقام السحرية/تزوير الامتداد باستخدام Burp Suite، وتصعيد الامتيازات عبر…
 christbowel/cve-2026-56111
استغلال لإثبات المفهوم لـ CVE-2026-56111، وهو كتابة خارج الحدود في معالج M421 للتعليمات البرمجية G في برنامج Marlin الثابت، مما يوضح تلف الذاكرة…
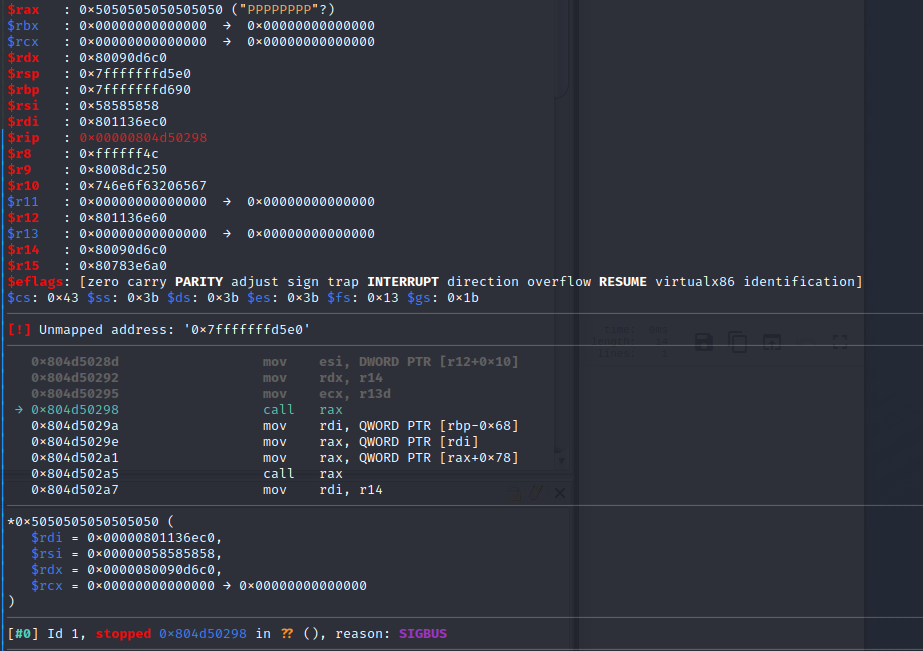 ly1g3/cisco-cve-2023-31488
جهاز أمان البريد الإلكتروني من Cisco: بريد إلكتروني إلى RCE بدون أي نقر بصلاحية الجذر - تنفيذ تعليمات برمجية عن بُعد/فساد ذاكرة/سلسلة ROP
 halcy0nic/cve-2023-38632
إثبات المفهوم لـ CVE-2023-38632
 halcy0nic/cve-2023-38434
إثبات المفهوم لـ CVE-2023-38434
 personnumber3377/dns_client_fuzzing
اختبار التشويش على مكتبة عميل DNS الخاصة بـ Microsoft Windows. مستوحى من CVE-2026-41096.
 06-ux/cve-2026-9256-poc
إثبات المفهوم لثغرة تجاوز سعة المخزن المؤقت في كومة Nginx CVE-2026-9256
 horkimhab/cve-2026-442_
CVE-2026-44289, CVE-2026-44290, CVE-2026-44291, CVE-2026-44292, CVE-2026-44294, CVE-2026-44295 - protobuf.js
 szybnev/cve-2026-7482
يعيد إنتاج قراءة خارج الحدود في الكومة (heap out-of-bounds read) لثغرة CVE-2026-7482 في تحميل وقياس ملفات GGUF في Ollama، مع تحليل تفاضلي للقطع…
 watsa01/cve-2019-5688
كود إثبات المفهوم (POC) لبرنامج تشغيل NVFLASH
 redcrazyghost/cve-2026-42945
أداة استغلال مبنية على Go لثغرة CVE-2026-42945 (nginx HTTP/2) مع إمكانيات الكشف، واختبار الانهيار، وتنفيذ الأوامر، وقشرة عكسية للاختبارات الأمنية…
 dedellix/mut-bc-ss-01
اختبار الطفرات على التحقق من صحة الشهادة X.509 في OpenSSL v.1.1.1h، استنادًا إلى CVE-2021-3450.








