#1
 mhackiori/cve-2021-3156
التمثيل البصري، Fuzzing، استغلال وتصحيح ثغرة Baron Samedit
 noxxi/mime-is-broken
حالات اختبار لـ MIME المعطوب وأدوات لتوليدها ومعالجتها
 hexrom/imagemagick-cve-2017-15277
إثبات مفهوم لاستغلال ثغرة تسرب الذاكرة CVE-2017-15277 في ImageMagick، مصمم للاستخدام مع إطار عمل التشويش gifoeb.
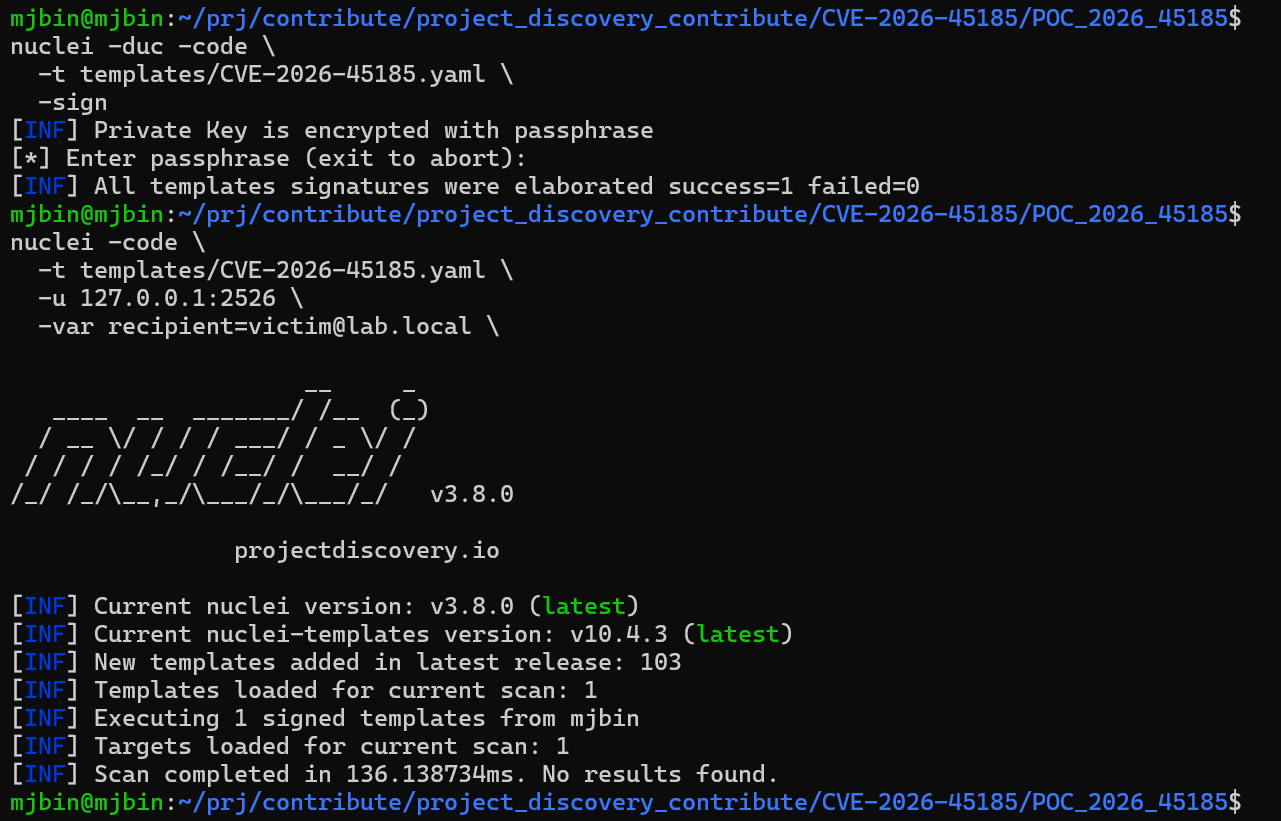 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 لـ nuclei-templates
 mvdevnull/ci_fuzz
نص برمجي لتشويش حقن الأوامر في الويب لـ mitmproxy
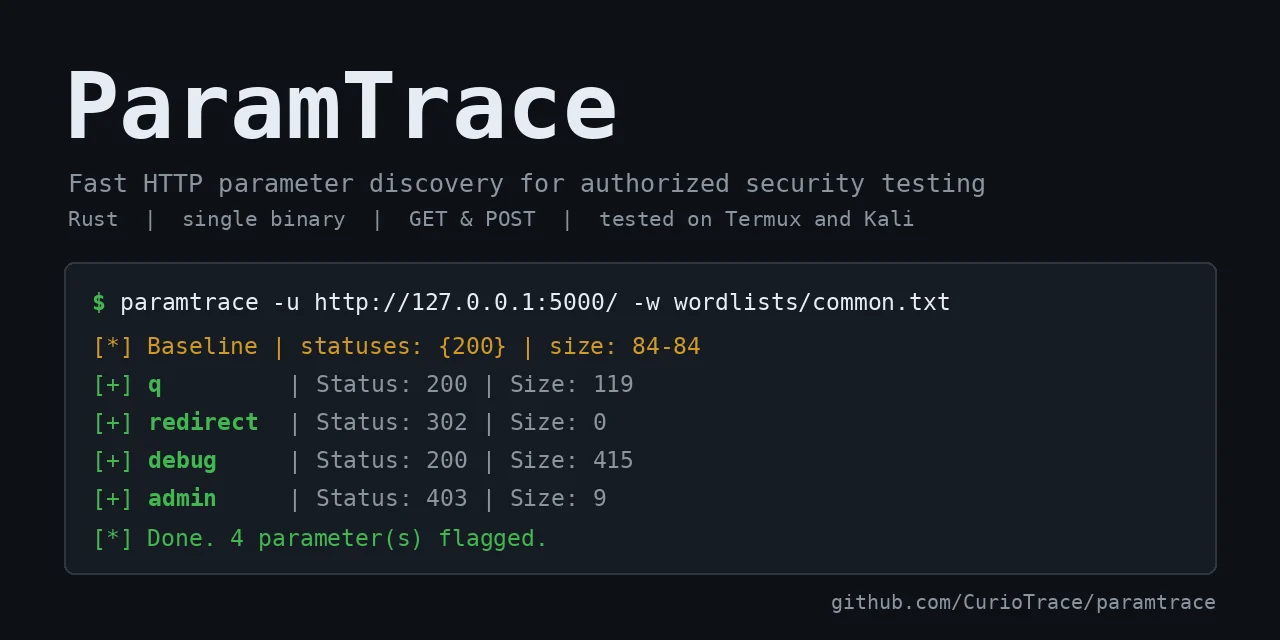 curiotrace/paramtrace
اكتشاف سريع لمعاملات HTTP لاختبارات الأمان المصرّح بها
 perplext/echteeteepee
أداة Go وقالب Nuclei لاختبار بحث James Kettle (CVE-2025-32094) "HTTP/1.1 must die: the desync endgame"
 huiwen-yayaya/cve-2023-4863
إعادة إنتاج واستغلال CVE-2023-4863، وهو تجاوز سعة المخزن المؤقت (heap-buffer-overflow) في منشئ جداول Huffman في libwebp، باستخدام صور WebP مصممة ورمز…
 r00thunter/log4shell
ماسح عام لثغرة RCE في Apache log4j CVE-2021-44228
 m0n1x90/cve-2026-41096
استغلال إثبات المفهوم لـ CVE-2026-41096: تجاوز سعة الكومة في DnsRawTruncateMessageForUdp() في عميل DNS في Windows. يتضمن خادم DNS مارق وعميل تشغيل…
 freax13/cve-2023-20573-poc
إثبات مفهوم يوضح CVE-2023-20573: ثغرة أمنية في عتاد AMD SEV-SNP تسمح بقمع إعادة حقن الاستثناءات في KVM، مما يتيح استغلالًا على مستوى التعليمات.
 whatthefuzz/openssl-fuzz
اكتشاف CVE-2022-3786 (openssl) باستخدام Mayhem
 nexxus67/cve-2010-1938
نص برمجي بسيط بلغة بايثون لاختبار ثغرة off-by-one في مكتبة OPIE (CVE-2010-1938). تؤثر هذه الثغرة على بعض خوادم FTP وقد تسمح بحرمان الخدمة (DoS) أو…
 mr-vill4in/log4j-fuzzer
ماسح آلي لثغرة CVE-2021-44228 (Log4Shell) يختبر أهداف ويب مفردة أو متعددة للتحقق من وجود الثغرة باستخدام خوادم استدعاء عن بُعد.
 madexploits/ninja-form-exploit
CVE-2026-0740
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
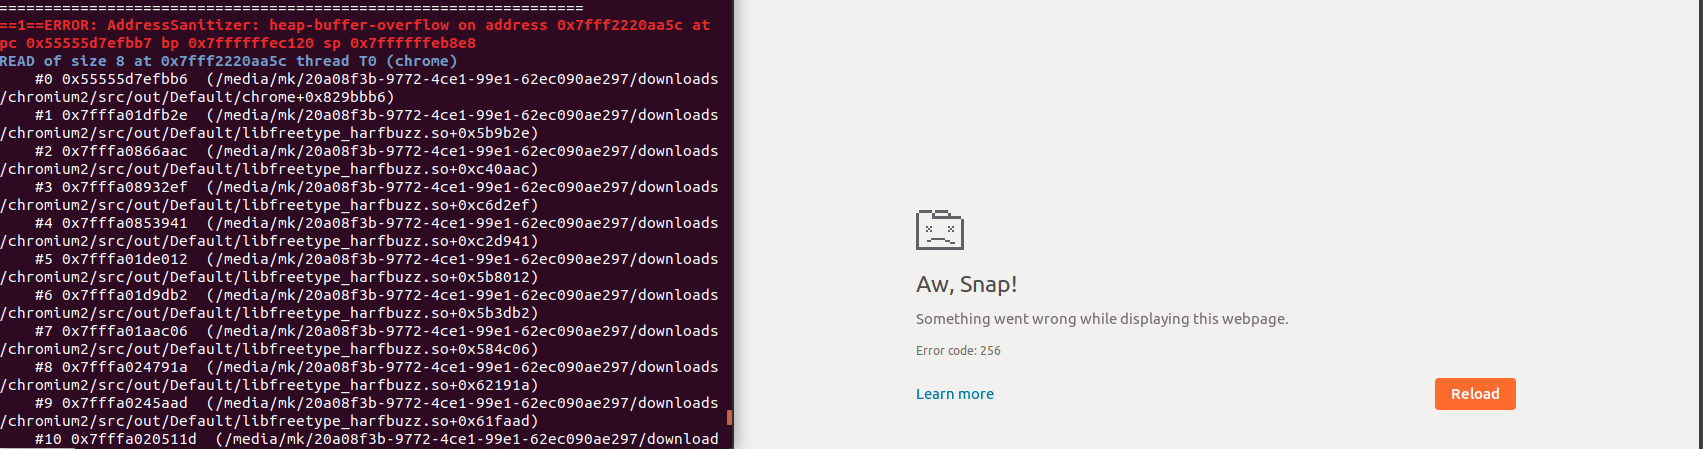 oxfemale/cve-2020-15999
CVE-2020-15999