
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit

 siemens/fluffi
FLUFFI (أداة محلية بالكامل للاختبار العشوائي الفوري) - مبرمج اختبار عشوائي ثنائي تطوري موزع لمختبرِي الاختراق
 gromhacks/payload-and-polyglot-lists
GromHacks Labs -- قوائم الحمولة التي لا يريدونك أن تمتلكها. 1,324 مسبار حقن تم إرسالها من السفينة الأم لاكتشاف ما يمكن حقنه عبر 20 فئة من الثغرات.…
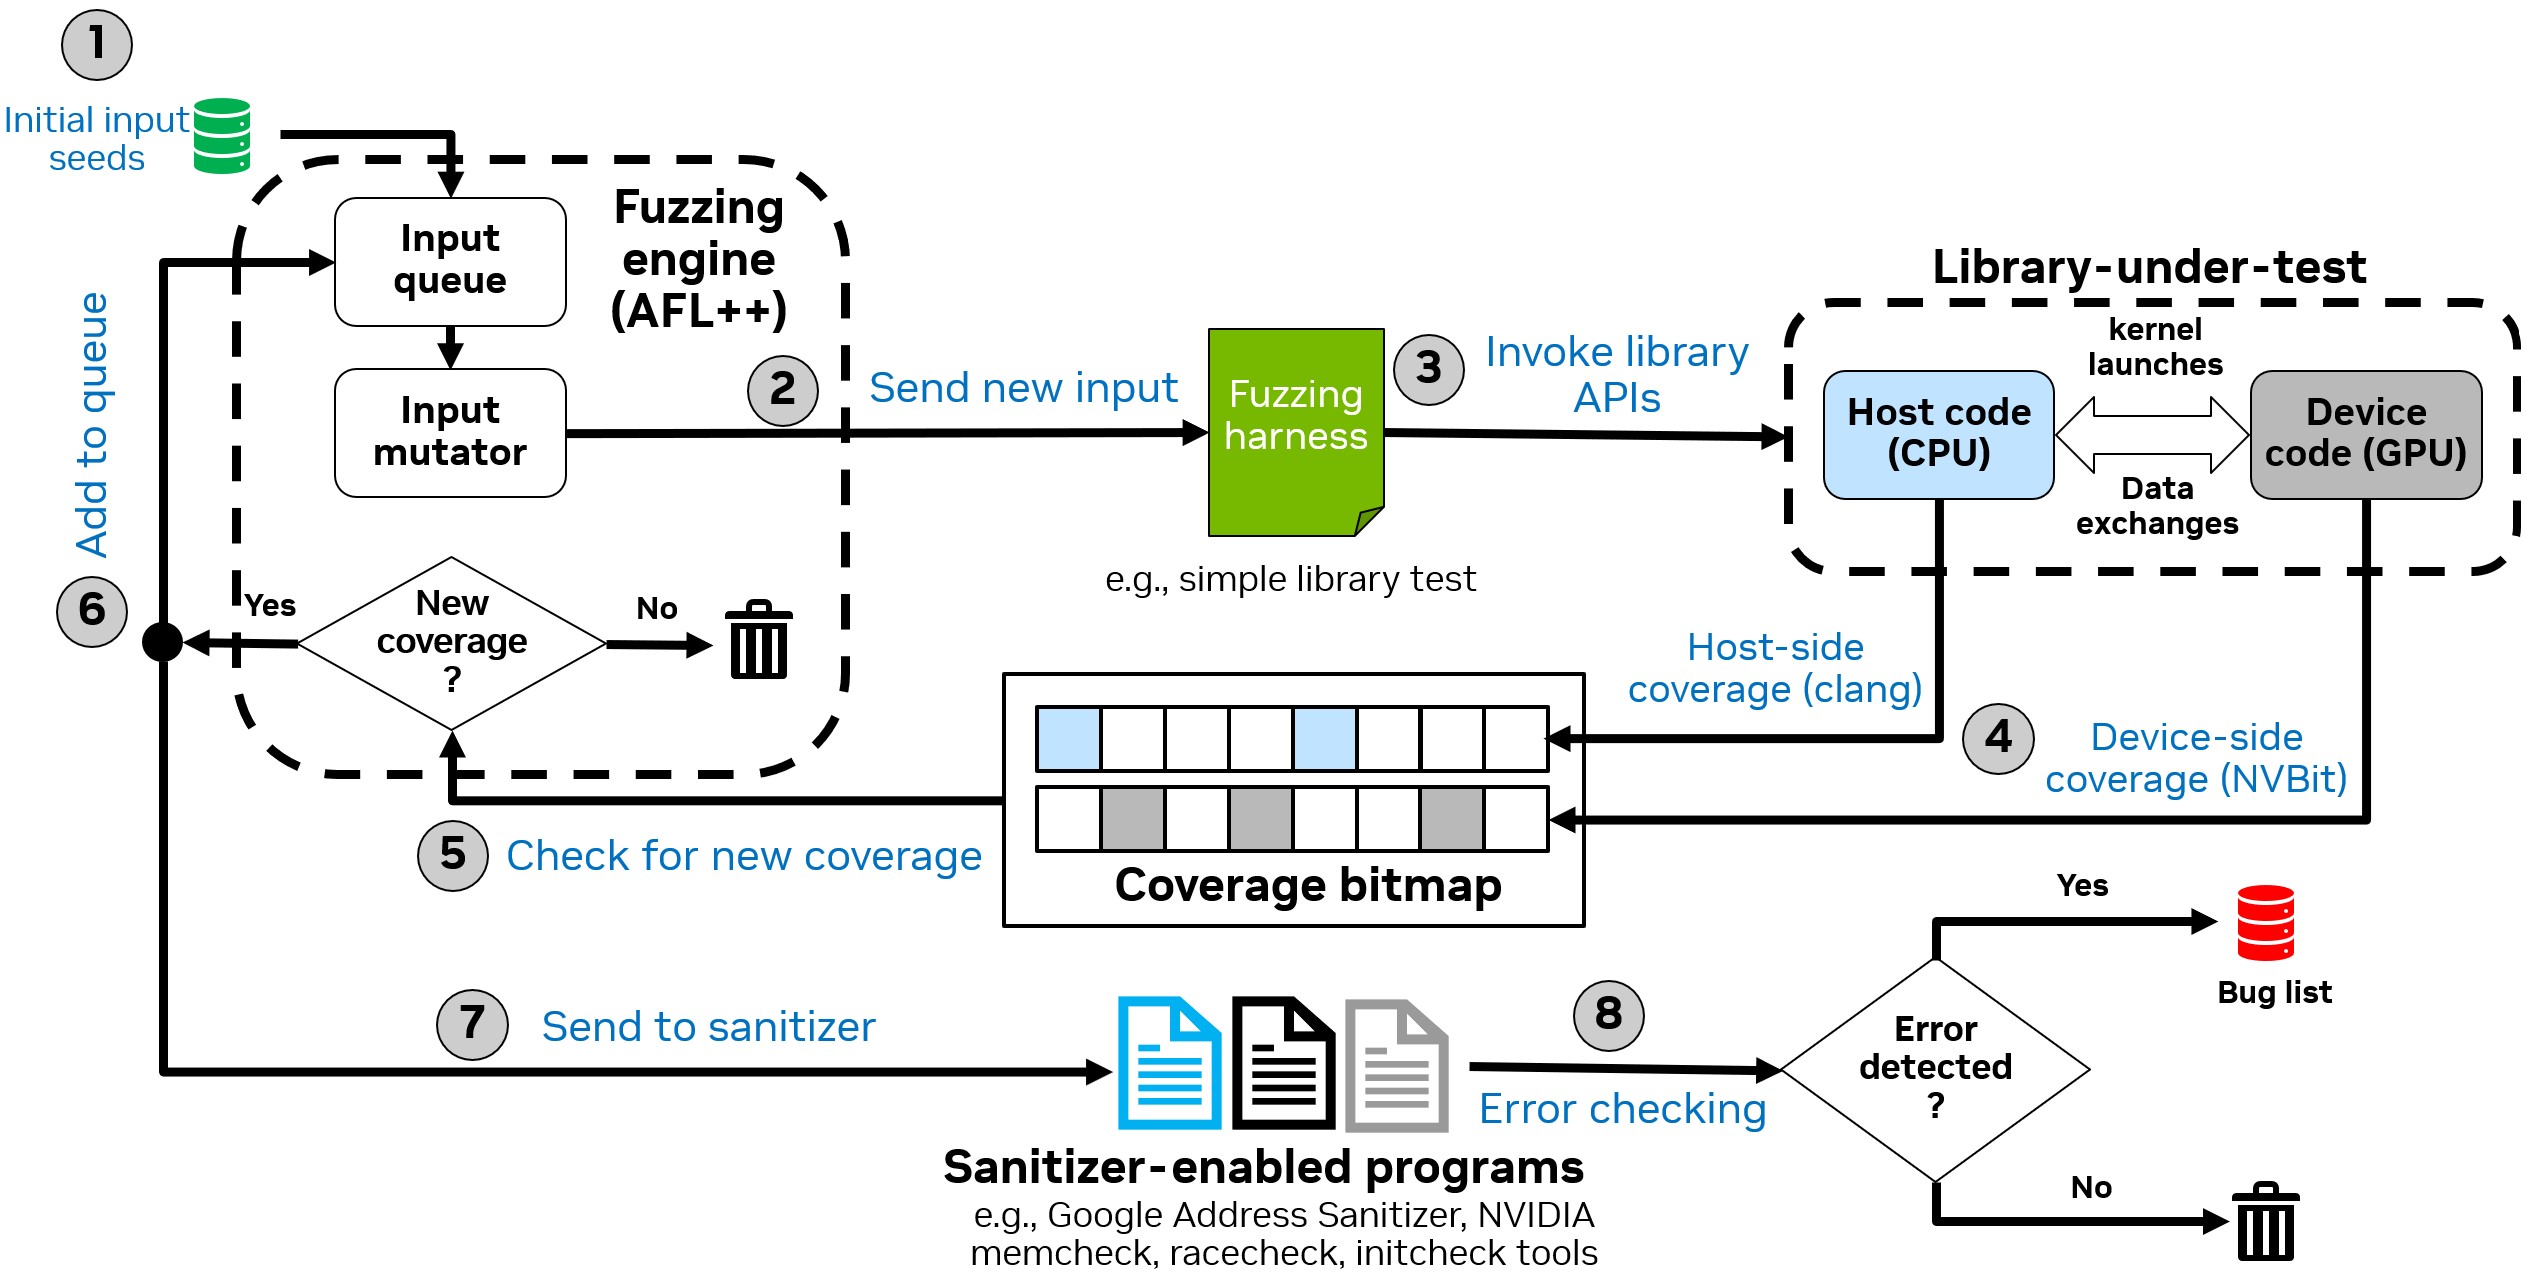 nvlabs/cufuzz
فازر موجَّه لوحدات معالجة الرسوميات (GPU) ويسترشد بالتغطية لتطبيقات CUDA في فضاء المستخدم.
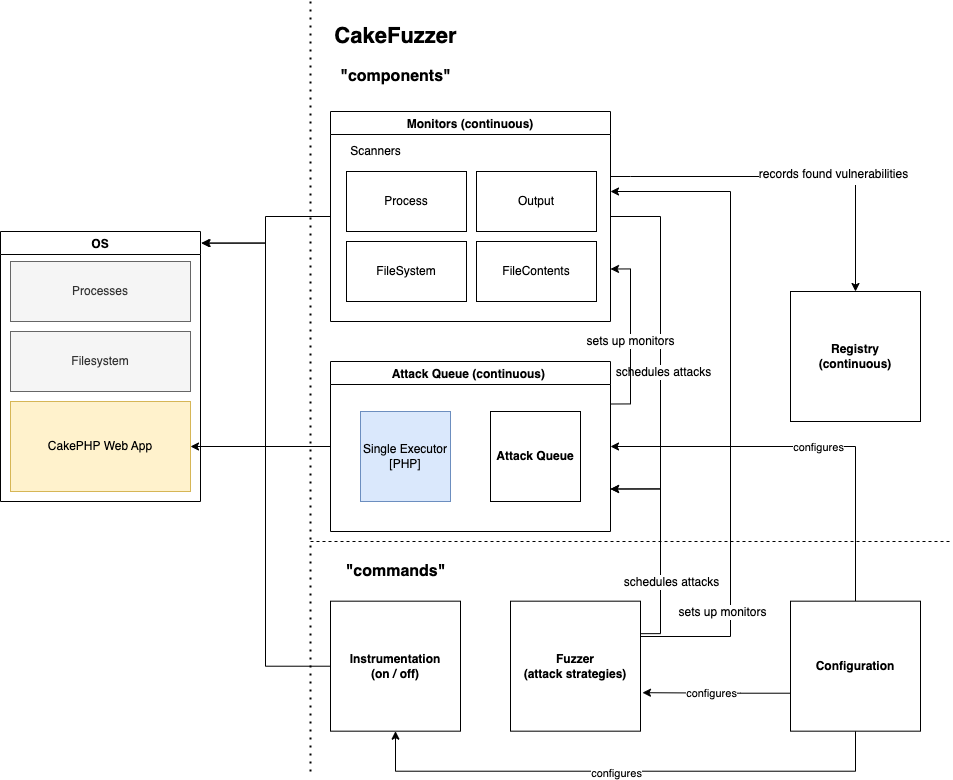 zigrin-security/cakefuzzer
Cake Fuzzer هو مشروع يهدف إلى المساعدة في اكتشاف الثغرات الأمنية تلقائياً وبشكل مستمر في تطبيقات الويب التي تم إنشاؤها استناداً إلى أطر عمل محددة، مع…

 gitlab-org/security-products/protocol-fuzzer-ce
هذه هي النسخة المجتمعية من إطار اختبار البروتوكولات الخاص بـ GitLab. يعتمد هذا الإطار على Peach Fuzzer Professional مع إزالة بعض الميزات.
 pigyon/mcpwner
خادم بروتوكول السياق النموذجي لاكتشاف الثغرات الذاتي
 ggfuchsi-oss/spectrida-reverse_engineering_stack
تحليل ثنائي متوازٍ باستخدام IDA Pro مع تسمية وظائف مدعومة بالذكاء الاصطناعي، ورسم بياني معرفي من Neo4j، ومحرك محاكاة/ربط/تشويش phantomrt للهندسة…
 tca-iscas/cooper-ndss-2022
أداة لاختبار فعال لطبقة الربط في لغات البرمجة النصية.
 portswigger/splitting-the-email-atom
مواد بحثية وأدوات لاستغلال التناقضات في محللات عناوين البريد الإلكتروني لتجاوز ضوابط الوصول، بما في ذلك أدوات الاختبار العشوائي (fuzzers)، ووسوم…
 s4dhulabs/vimana-framework
Vimana هو إطار عمل أمني معياري لتدقيق APIs Python وتطبيقات الويب. تتيح البنية القائمة على الإضافات لمتخصصي الأمن تقييم واختبار التجريب وتحليل مشاريع…
 libriscv/libloong
أسرع صندوق رمل لـ LoongArch
 0x4ndy/clif
clif هو أداة اختبار تطبيقات واجهة سطر الأوامر (CLI) عن طريق التفحيم (fuzzing)، يشبه إلى حد كبير ما تقدمه أدوات wfuzz أو ffuf لتطبيقات الويب. تم…
 7etsuo/tetsuo-pulse
Tetsuo Socket Library
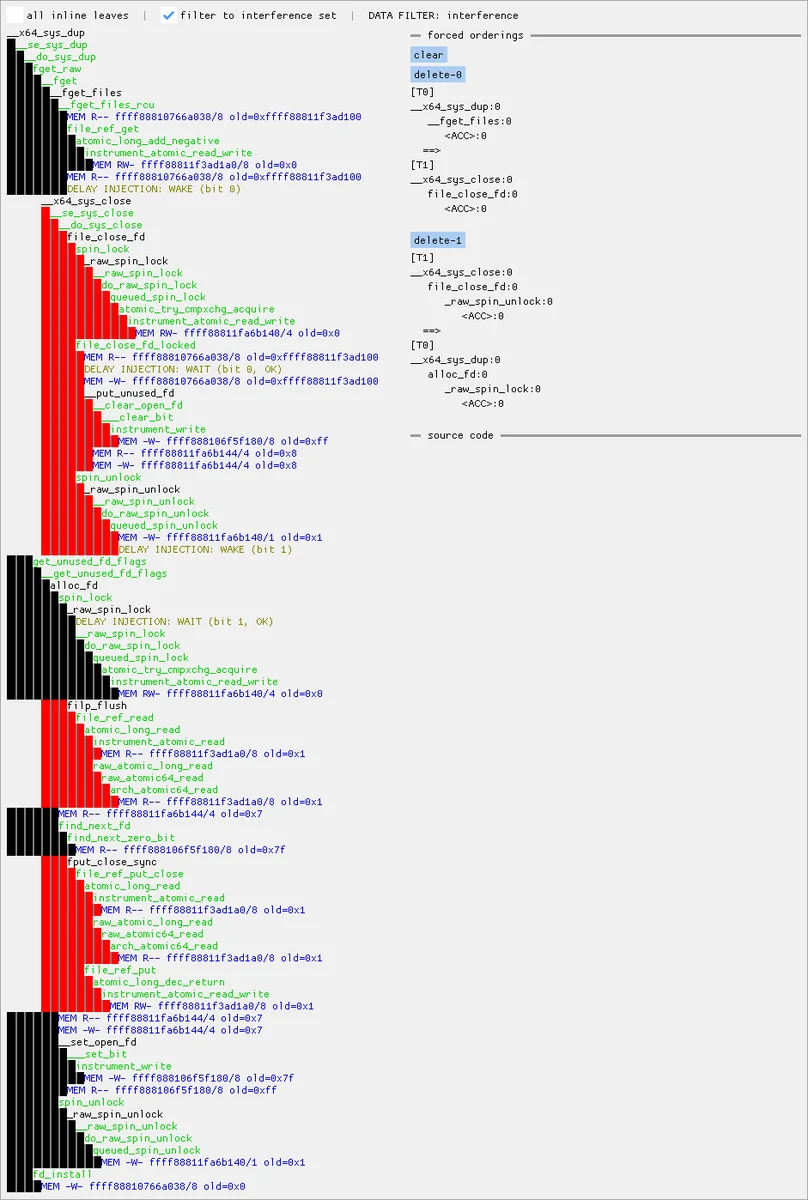 googleprojectzero/maccconc
مجموعة أدوات لاستكشاف حالات التسابق في نواة Linux باستخدام تتبعات KCOV: عارضات بواجهة رسومية وطرفية للتنفيذ المتزامن والوصول إلى الذاكرة، بالإضافة…
 sharif-bot-cmd/quantum-silicon-core-loader
يعمل عند حدود السيليكون
 nccgroup/mnemosyne
أداة عامة لاستخراج بيانات ذاكرة ويندوز
 doyensec/ajpfuzzer
مُختبر اختراق سطر الأوامر لبروتوكول Apache JServ (ajp13)








