
 #1
أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.
موصى به من Kitploit

 neo23x0/signature-base
قاعدة بيانات توقيعات YARA ومؤشرات الاختراق (IOC) للماسحات الضوئية والأدوات الخاصة بي
 yogsec/hacking-tools
قائمة منسقة من أدوات اختبار الاختراق والقرصنة الأخلاقية، منظمة حسب الفئة. تتضمن هذه المجموعة أدوات من Kali Linux ومصادر بارزة أخرى.
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
 idescriptor/idescriptor
أداة إدارة أجهزة idevice مفتوحة المصدر ومجانية، تركز على الخصوصية أولاً، مكتوبة بلغة Rust وQt
 withsecureopensource/chainsaw
البحث السريع والتقصي عبر الأدلة الجنائية لنظام ويندوز
 yamato-security/hayabusa
أداة متعددة الخيوط لتوليد الجدول الزمني لتحقيقات سجلات أحداث ويندوز وأداة صيد التهديدات مع دعم كامل لقواعد Sigma، وتنتج جداول زمنية بصيغ CSV/JSON…
 cisagov/malcolm
مجموعة تحليل حركة مرور الشبكة المعبأة في حاويات تستقبل PCAP وسجلات Zeek وتنبيهات Suricata للتطبيع الآلي والإثراء والربط عبر OpenSearch Dashboards…
 hasherezade/pe-bear
أداة عكس هندسة لـ Portable Executable مع واجهة مستخدم رسومية سهلة الاستخدام
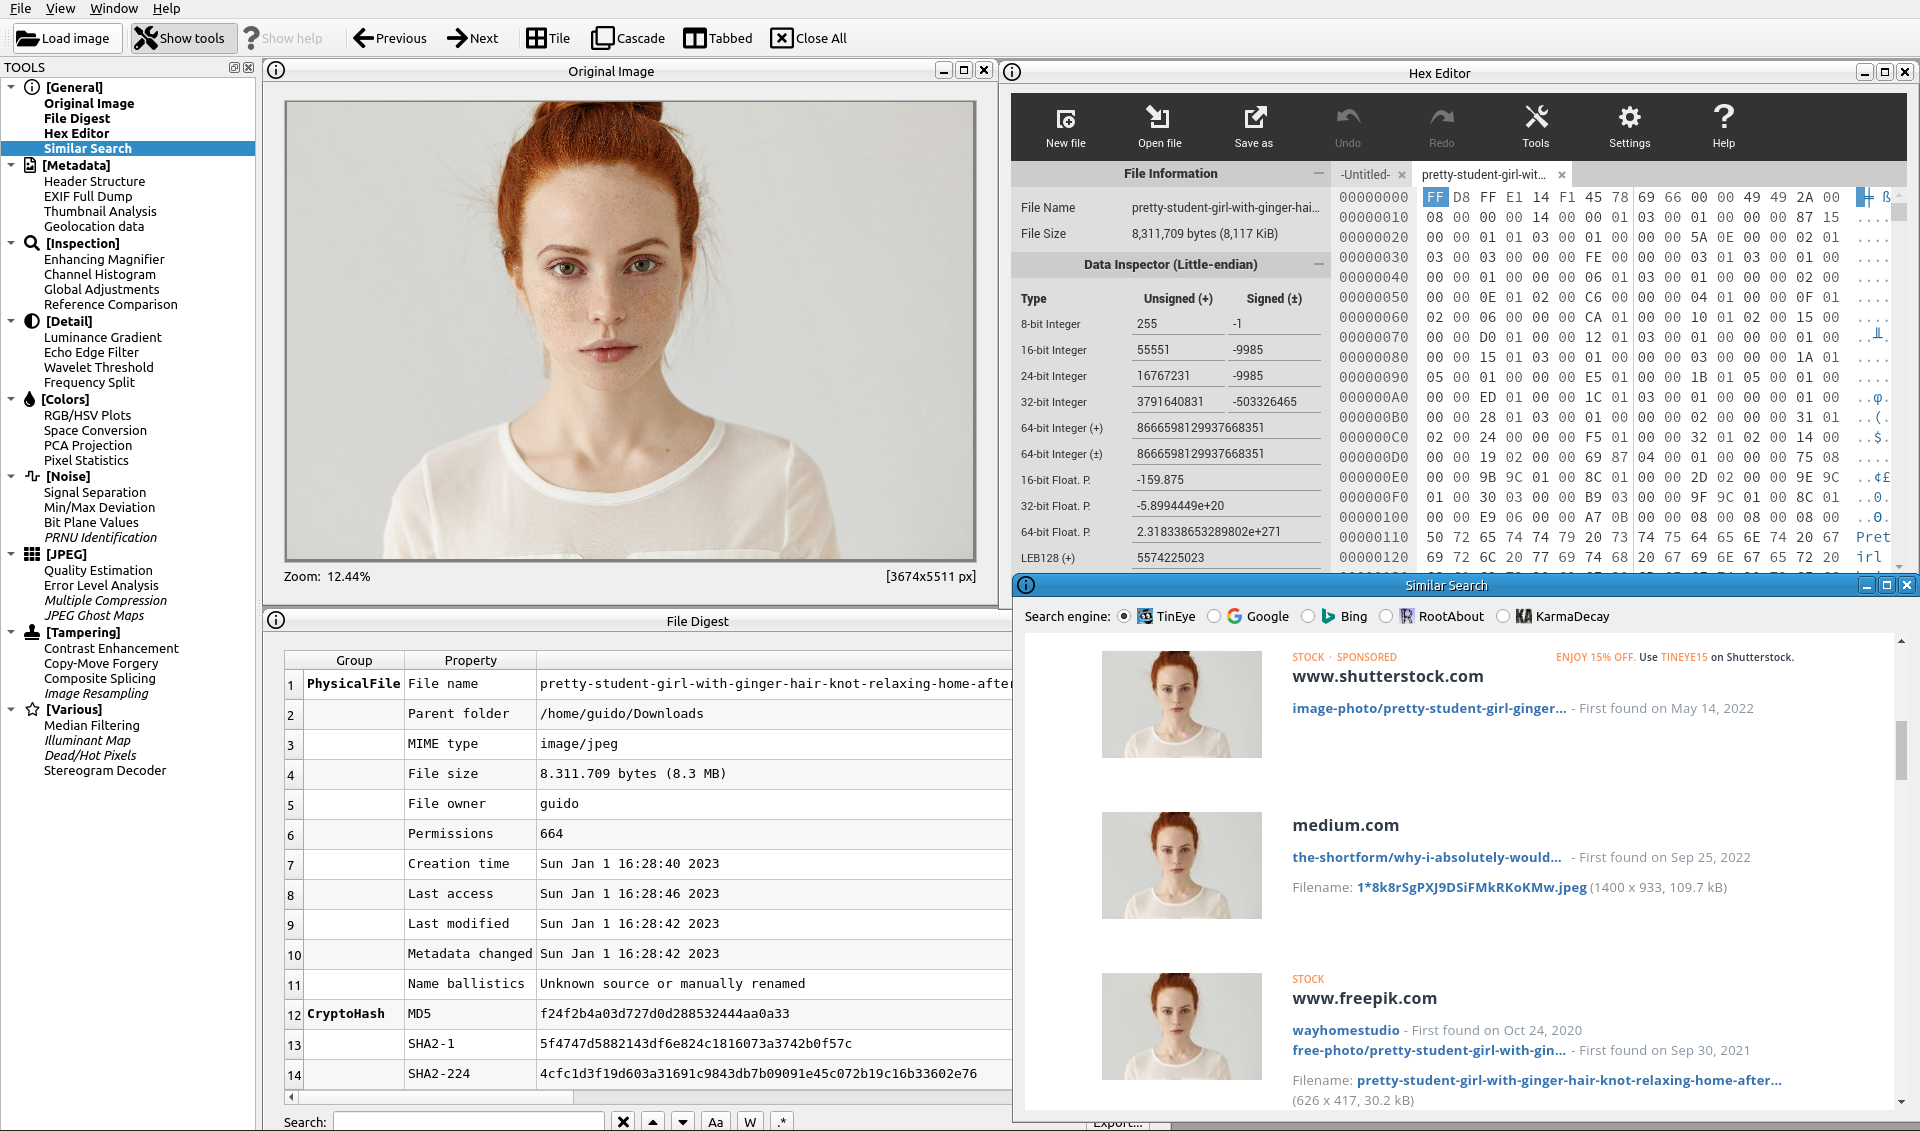 guidobartoli/sherloq
مجموعة أدوات مفتوحة المصدر لتحليل الصور الرقمية الجنائي
 log2timeline/plaso
محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.
 usarmyresearchlab/dshell
Dshell هو إطار عمل لتحليل الطب الشرعي للشبكات.
 b16f00t/whapa
أداة طب شرعي رسومية لتحليل وفك تشفير واستخراج بيانات واتساب من أجهزة أندرويد وiOS، بما في ذلك النسخ الاحتياطية من Google Drive وiCloud، مع إنشاء…
 fuzzysecurity/powershell-suite
تأملاتي مع PowerShell
 erocarrera/pefile
pefile هي وحدة Python لقراءة ملفات PE (القابلة للتنفيذ المحمولة) والعمل معها.
sleuthkit/autopsyAutopsy® هي منصة للطب الشرعي الرقمي وواجهة رسومية لـ The Sleuth Kit® وأدوات أخرى للطب الشرعي الرقمي. يمكن استخدامها من قبل جهات إنفاذ القانون،…

 rabbitstack/fibratus
مستشعر أمني للكشف عن التهديدات والحماية في الوقت الفعلي







