#1

 rawsec/rawsec-cybersecurity-list
قائمة منتقاة من أدوات وموارد الأمن السيبراني تغطي اختبار الاختراق، والأدلة الرقمية، والاستخبارات مفتوحة المصدر، وأمن الويب، وتحليل البرمجيات الخبيثة،…

 0xkirisame/spica
كاشف روتكيت لينكس يعتمد على eBPF باستخدام تحليل متعدد القنوات عبر الرؤى (sched_switch, NMI, /proc) لكشف DKOM والتلاعب بنقاط التتبع وإخفاء العمليات مع…
 ashemery/anti-forensics
مستودع لتتبّع تقنيات مكافحة التحليل الجنائي
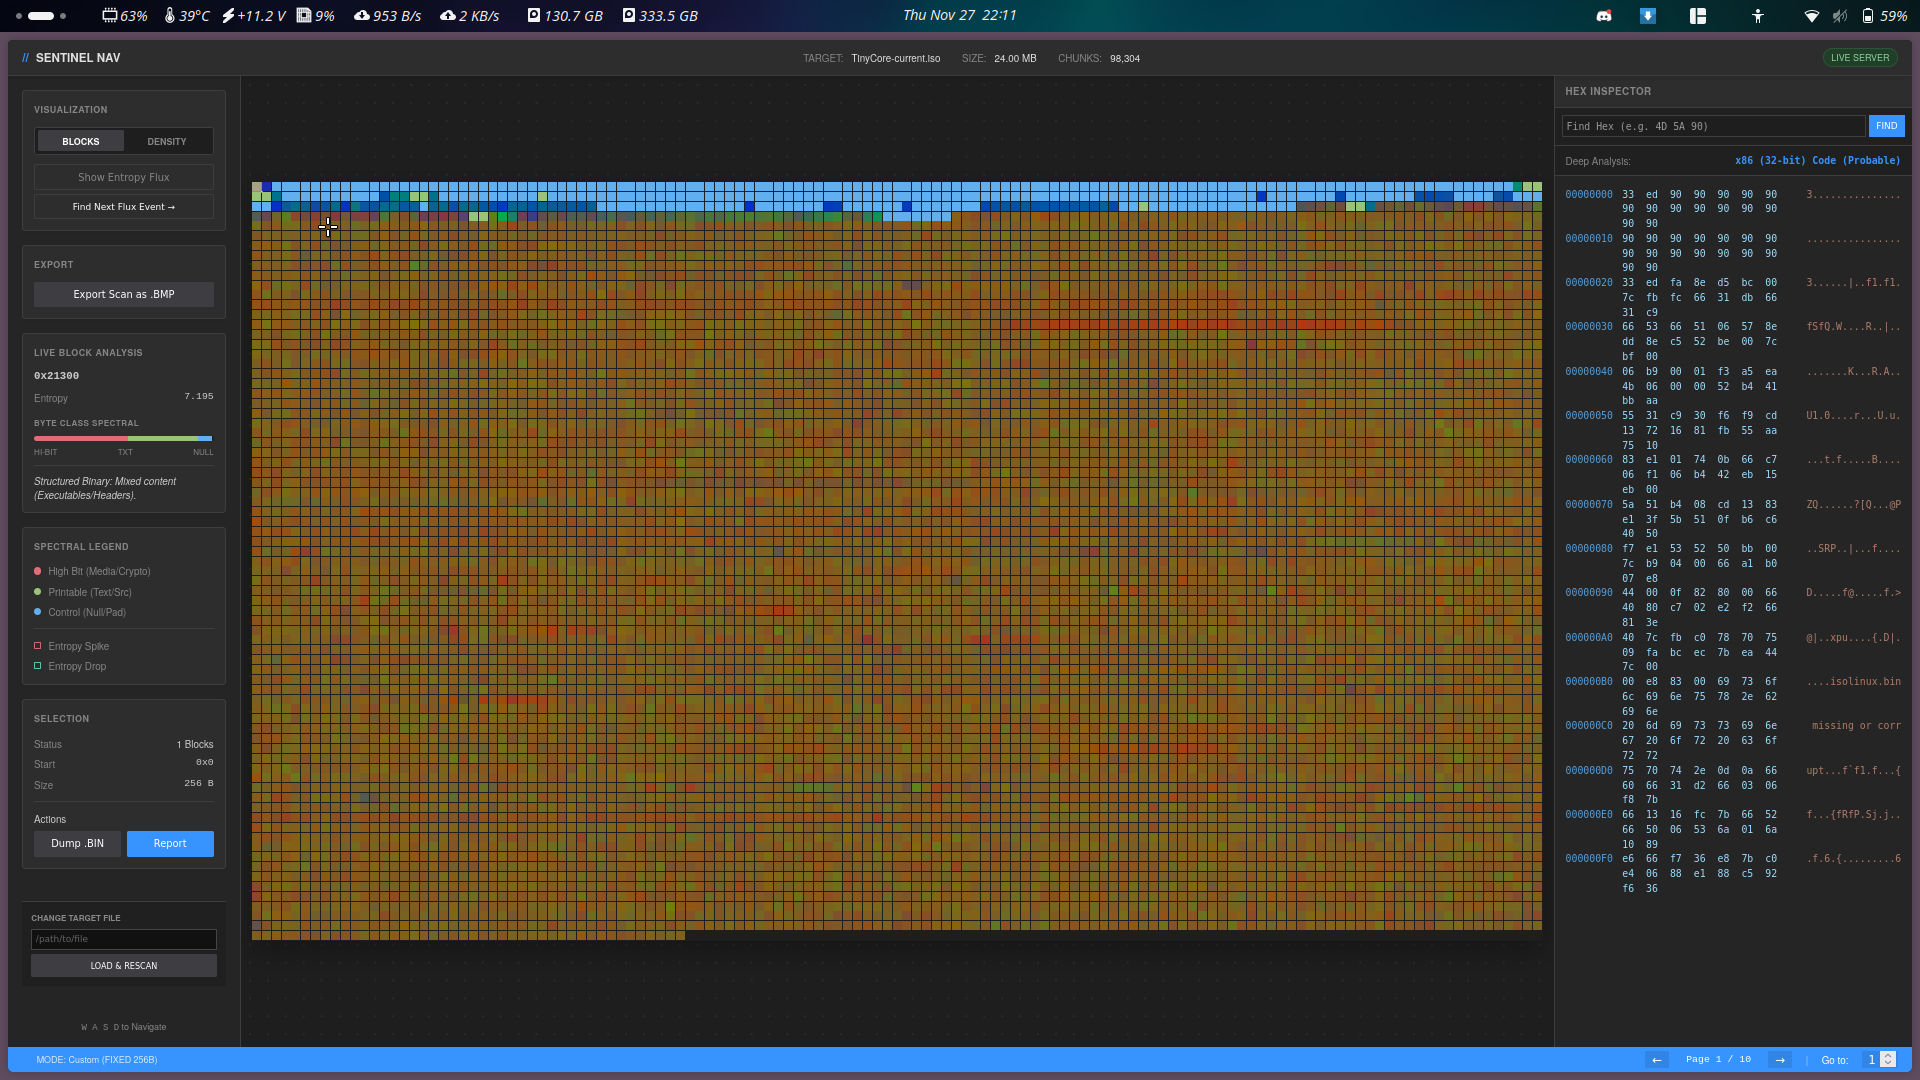 smolfiddle/sentinelnav
SentinelNav: أداة تصور ثنائي وتحليل جنائي خالصة بلغة Python بدون تبعيات.
 tylabs/qs_old
أداة سطر أوامر لمسح التدفقات داخل مستندات المكتب بالإضافة إلى هجوم xor db
 cleasbycode/jdvrif
Steganography Tool for JPG Images
 emrekybs/draculaos
دراكولا أو إس هو نظام تشغيل لينكس مصمم بدقة لمهام OSINT (استخبارات المصادر المفتوحة) والاستخبارات السيبرانية.
 capesandbox/capesolo
صندوق رمل مستقل للبرمجيات الخبيثة على جهاز Windows افتراضي يعمل بتقنية capemon، مع عارض فرز رسومي، وتوقيعات YARA، واستخراج مؤشرات الاختراق، وتحليل…
 hiddenillusion/nomorexor
أداة للمساعدة في تخمين مفتاح XOR بطول 256 بايت لملف باستخدام تحليل التردد.
 7h3ram/flowinspect
أداة فحص الشبكة
 velocidex/linpmem
برنامج تشغيل نواة لينكس لاقتناء الذاكرة الفعلية، يتيح الوصول للقراءة إلى أي عنوان فعلي بما في ذلك الذاكرة المحجوزة وثغرات الذاكرة، مع معلومات CR3…
 pan-unit42/dotnetfile
مكتبة بايثون لتحليل بيانات CLR/PE الوصفية في تجميعات .NET، مع كشف التدفقات وبصمات التجزئة لدعم تحليل البرمجيات الخبيثة وصيد التهديدات.
 puckblush/tofu
أداة اختراق نظام الملفات دون اتصال لويندوز تعمل على لينكس
 yeet-src/usbsnoop
متشمم نقل USB مباشر على مستوى النظام في eBPF — يفك ترميز حركة مرور USB أثناء مرورها (control SETUP وSCSI وHID) من خطافَي URB شاملَين. لا حاجة إلى…
 warpedatom/offsetinspect
مجموعة أدوات PowerShell لتحليل حدود الكشف في AMSI/Defender والفرز الثابت للبرمجيات الخبيثة؛ تربط إزاحات البايت بمشغلات الكشف، بالإضافة إلى تحليل YARA…
 gengstah/windbg-mcp
خادم MCP (بروتوكول سياق النموذج) يحول جميع وظائف مصحح الأخطاء pybag Windows إلى أدوات MCP أصلية. يسمح للعملاء المتوافقين مع MCP (Claude Desktop,…
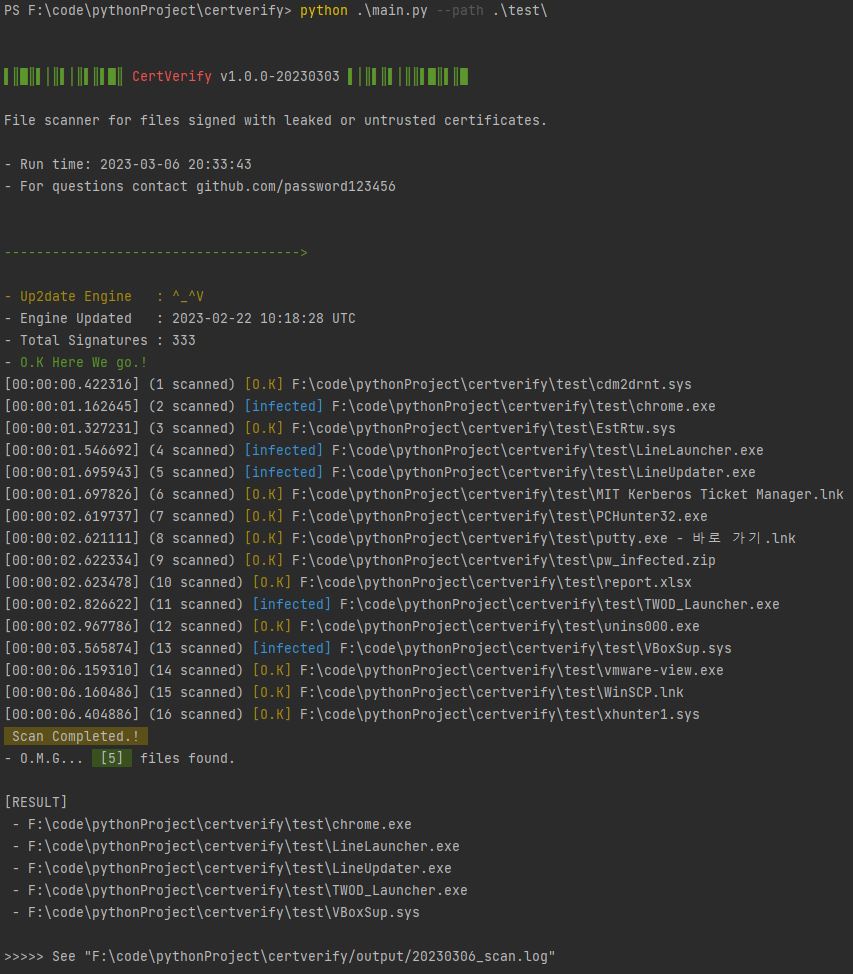 password123456/certverify
ماسح ضوئي يتعامل مع الملفات التي تحتوي على شهادات توقيع تعليمات برمجية مخترقة أو غير موثوقة مكتوب بلغة بايثون.