
 #1
أدوات استخراج البرامج الثابتة وفك التغليف والمحاكاة واكتشاف الثغرات وتحليل الملفات الثنائية.
موصى به من Kitploit
 blasty/lexmark
أدوات مساعدة لفك تشفير البرامج الثابتة لطابعات Lexmark واستغلال 0day مُوثَّق (CVE-2023-23560) يؤثر على أكثر من 100 طراز طابعة.
 nccgroup/tpmgenie
TPM Genie هو وسيط ناقل I2C لوحدات المنصة الموثوقة المنفصلة
 pietroborrello/customprocessingunit
إطار التحليل الأول للـ CPU microcode
 midstall/aegis
سيليكون FPGA مفتوح المصدر
 hdm/juniper-cve-2015-7755
ملاحظات، وثنائيات، ومعلومات ذات صلة من تحليل مشكلتي CVE-2015-7755 و CVE-2015-7756 في Juniper ScreenOS
 doudoudedi/hackembedded
تُستخدم هذه الأداة لتشفير الباب الخلفي، وإنشاء كود شيل وسوكس5 بروكسي، واسترجاع المعلومات، وترتيب الـ POC للأجهزة ذات البنى المختلفة.
 seemoo-lab/polypyus
مؤرّخ برمجيّات ثابتة يعمل فقط على الثنائيات، يتعلّم تحديد مواقع الدوال في الثنائيات الخام عبر استخراج الدوال المعروفة من ثنائيات مشابهة، مما يتيح…
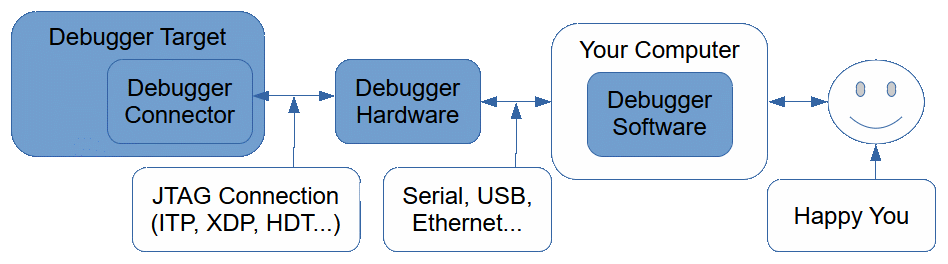 x86-jtag-open-research/x86-jtag-information
يوثّق عتاد مصحح أخطاء JTAG لمنصات Intel وAMD x86، والموصلات، وبرمجيات المسبار، والمنصات المستهدفة، لتصحيح أخطاء النظام منخفض المستوى وتحليل البرامج…
 1-3-7/disrobe
مجموعة أدوات Rust CLI تقوم بفك الترجمة الساكن، وإزالة التشويش، وفك حزم الكود الأصلي، والبايت كود، والسكريبتات، والبرامج الثابتة، وحزم التطبيقات عبر…
 cmc-labo/tinyos-rtos
RTOS فائق الخفة لإنترنت الأشياء مع جدولة استباقية، TLS/DTLS، MQTT، CoAP، توافق POSIX، وحماية ذاكرة قائمة على MPU. النواة أقل من 10 KB.
 zx41r/awesome-reverse-engineering-and-malware-analysis
خريطة مُتحقَّق منها للهندسة العكسية وتحليل البرمجيات الخبيثة. أدوات فك التجميع (Disassemblers)، فكّ التغليف (unpacking)، تطوير الاستغلالات (exploit…
 denandz/lpc_sniffer_tpm
أداة تنصّت منخفضة عدد الدبابيس لـ ICEStick - تستهدف شرائح TPM
 mzakocs/qualcomm_baseband_scripts
مجموعة من السكربتات للهندسة العكسية لبرمجيات النطاق الأساسي / المودم الخاصة بـ Qualcomm Hexagon
 scriptingxss/embedos
EmbedOS - آلة افتراضية لاختبار الأمان المضمن
 ricardoquesada/regenerator2000
أداة تفكيك تفاعلية لوحدة المعالجة المركزية 6502، تركز على حواسيب كومودور 8 بت. تتميز بواجهة مستخدم نصية (TUI) مع ميزات حديثة مثل الإسنادات المرجعية…
 raspberrypi/rp2350_hacking_challenge
تحدي اختراق Raspberry Pi RP2350: استخراج سر OTP بحجم 128 بت محمي بواسطة الإقلاع الآمن وقفل OTP، مع نصوص برمجية للإعداد وبرامج ثابتة للوحات Pico 2.
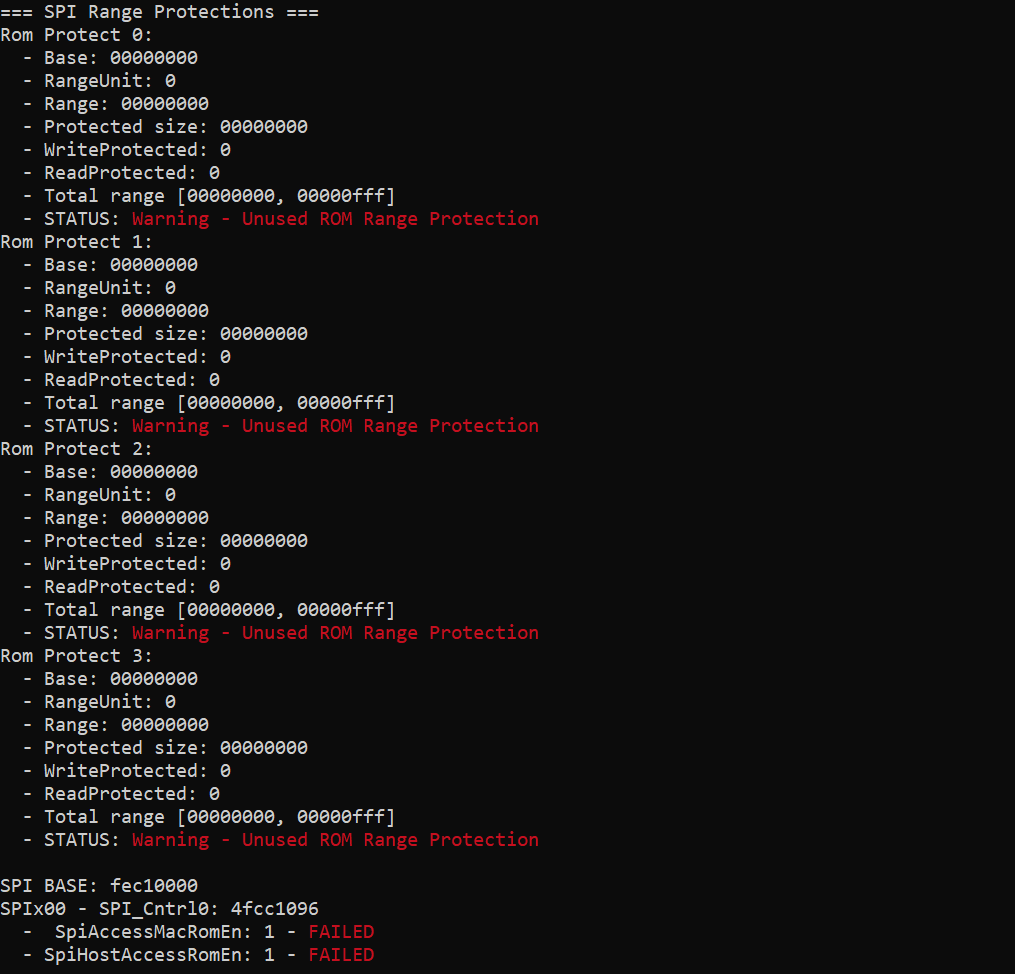 ioactive/platbox
أداة تقييم أمان المنصة لتفريغ وتحليل سجلات UEFI/SMM، ومساحة تكوين PCI، والذاكرة الفعلية، وذاكرة SPI الفلاشية، ونصوص تمهيد S3 مع مدمج لاختبار SMI…








