
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل البرامج الثابتة

أدوات استخراج البرامج الثابتة وفك التغليف والمحاكاة واكتشاف الثغرات وتحليل الملفات الثنائية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
binwalk preview#1

binwalk

GitHubrefirmlabs/binwalk
14.2kمنذ 2 أشهر
emba preview#2

emba

GitHube-m-b-a/emba
3.6kمنذ يوم واحد
FACT_core preview#3

FACT_core

GitHubfkie-cad/fact_core
1.5kمنذ 7 أيام
FirmAE preview#4

FirmAE

GitHubpr0v3rbs/firmae
894منذ 4 أشهر
firmadyne preview#5

firmadyne

GitHubfirmadyne/firmadyne
2.1kمنذ 2 سنوات
embark preview#6

embark

GitHube-m-b-a/embark
396منذ 2 أشهر
fwhunt-scan preview#7

fwhunt-scan

GitHubbinarly-io/fwhunt-scan
243منذ سنة واحدة
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#9

radare2

GitHubradareorg/radare2
24.5kمنذ 10س 15د
angr preview#10

angr

GitHubangr/angr
9.0kمنذ 12س 54د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
473 نتائج
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

طباعة رسائل التتبع عبر اتصال مصحح الأخطاء Silicon Labs C2
embedded-systems-securitydebuggershardware-hacking+2
12منذ 8 سنوات
sjcam preview

sjcam

GitHubkeowu/sjcam

أبحاث الهندسة العكسية وبرامج ثابتة مخصصة لكاميرات إنترنت الأشياء القائمة على Allwinner V3، بما في ذلك محللات البرامج الثابتة، وعميل AVIOCTRL، وإثبات…
embedded-systems-securityiot-securityvulnerability-analysis+7
8منذ 3 أشهر
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

تم تقديمه في Recon Montreal 2018
embedded-systems-securitymemory-forensicsreverse-engineering+3
7منذ 8 سنوات
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

أدوات بحث لتشغيل لينكس على iPad mini 1 عبر checkm8، وiBSS/iBEC المعدّلة، وحمولات bare-metal مخصصة، بما في ذلك نقل شجرة الأجهزة، وبناء النواة،…
embedded-systems-securityexploitationreverse-engineering+3
6منذ شهر واحد
Treck20-Related preview

Treck20-Related

GitHubfans0n-fan/treck20-related

PoC لثغرة CVE-2020-11896 في مكدس Treck TCP/IP والتحقيق في أصول الأجهزة
reconnaissanceiot-securityvulnerability-analysis+3
10منذ 6 سنوات
ubl-itel-s23 preview

ubl-itel-s23

GitHubaureliusivan/ubl-itel-s23

فتح قفل Bootloader لهاتف Itel S23 (S665L) / Unisoc T606 باستخدام CVE-2022-38694
android-securityembedded-systems-securityvulnerability-analysis+6
4منذ 7 أشهر
CVE-2019-5700 preview

CVE-2019-5700

GitHuboscardagrach/cve-2019-5700

CVE-2019-5700
android-securityembedded-systems-securityprivilege-escalation+5
11منذ 6 سنوات
ch55x_firmware_extractor preview

ch55x_firmware_extractor

GitHubfinngineering/ch55x_firmware_extractor

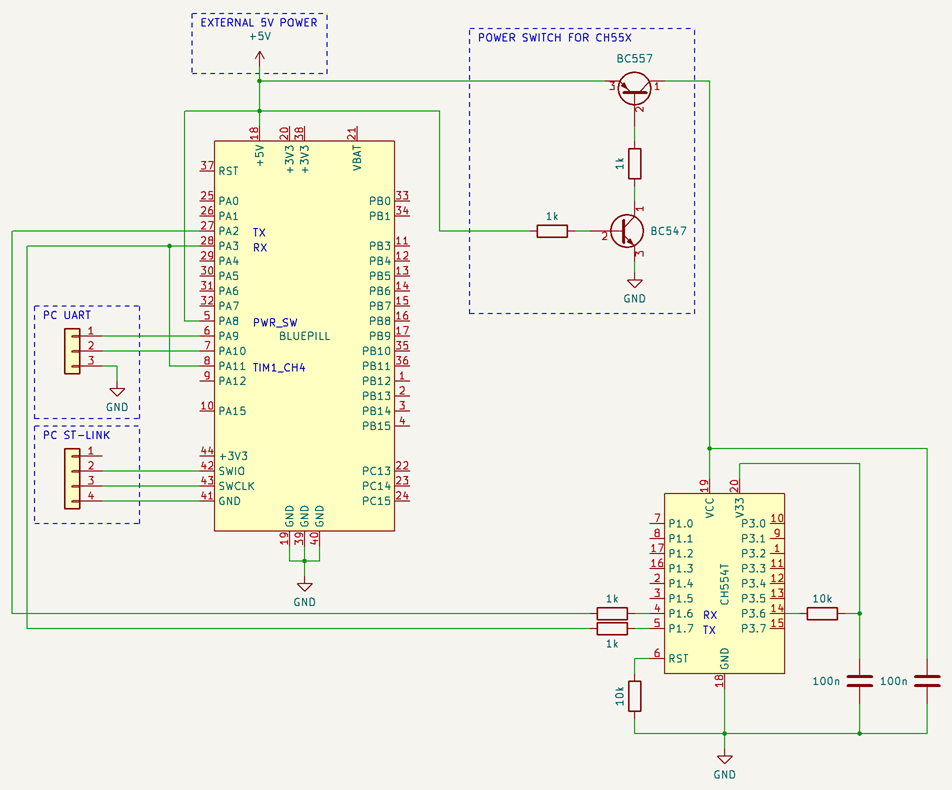
مستخرج البرامج الثابتة لمعالجات CH55x
embedded-systems-securityexploitationreverse-engineering+4
12منذ 10 أشهر
cve-2026-1668-poc preview

cve-2026-1668-poc

GitHubtangrs/cve-2026-1668-poc

استغلال إثبات المفهوم لـ CVE-2026-1668.
embedded-systems-securityvulnerability-analysisexploitation+5
2منذ 12 أيام
Galdralag-firmware preview

Galdralag-firmware

GitHubsupermagnum/galdralag-firmware

إطار عمل تشفيري لـ Baochip-1x.
embedded-systems-securityencryption-decryption-toolscryptography+4
3منذ 20س 3د
CVE-2023-0861-POC preview

CVE-2023-0861-POC

GitHubseifallahhomrani1/cve-2023-0861-poc

تحليل وإعادة إنتاج ثغرة حقن الأوامر (CVE-2023-0861) في أجهزة توجيه NetModule
embedded-systems-securityiot-securityvulnerability-analysis+5
8منذ 3 سنوات
CVE-2022-4510 preview

CVE-2022-4510

GitHubelectr0sm0g/cve-2022-4510

استغلال لثغرة CVE-2022-4510 يتيح تنفيذ أوامر عن بُعد في أداة تحليل البرامج الثابتة Binwalk. يوفر كودًا لإثبات المفهوم لاختبار الأمان وتقييم الثغرات…

vulnerability-analysisexploitationbinary-analysis+2
9منذ 3 سنوات
cve-2026-1668-poc preview

cve-2026-1668-poc

GitHubwuyou6956-glitch/cve-2026-1668-poc

إثبات مفهوم للاستغلال لثغرة CVE-2026-1668 في البرنامج الثابت لسويتش TP-Link، حيث يسلّم حمولة MIPS تمنح صدفة بصلاحيات الجذر على الأجهزة المصابة.
embedded-systems-securityiot-securityvulnerability-analysis+6
منذ 22 أيام
CVE-2026-96515 preview

CVE-2026-96515

GitHubwhoami-012/cve-2026-96515

تقرير تقني وإثبات مفهوم مصادق عليه للـ reverse-shell لـ CVE-2026-96515، وهو ثغرة تنفيذ أوامر بصلاحيات root في معالج الاستيراد التشخيصي BOA لموجّه…
embedded-systems-securityiot-securityvulnerability-analysis+7
منذ 28 أيام
Ghidra_v810_v830 preview

Ghidra_v810_v830

GitHub20enderdude20/ghidra_v810_v830

وحدة وصف معالج Ghidra لعائلتي NEC/Renesas v810 و v830
embedded-systems-securityreverse-engineeringhardware-security+3
7منذ 6 أشهر
seetong-ts81xxd3x-rce preview

seetong-ts81xxd3x-rce

GitHubheapframe/seetong-ts81xxd3x-rce

CVE-2026-100886 | مجموعة أدوات تنفيذ التعليمات البرمجية عن بُعد دون مصادقة.

embedded-systems-securityiot-securityvulnerability-analysis+6
منذ 24 أيام
USB Spy preview

USB Spy

GitLabchristophe.duvernois/usb-spy

يعترض ويحلل حركة مرور أجهزة التخزين الكتلي USB على مستوى الكتلة والملف، ويحاكي أجهزة USB، ويدعم برامج ثابتة مخصصة بلغة بايثون لأبحاث الأمن، والتحليل…
vulnerability-analysisexploitationreverse-engineering+6
3منذ 3 أشهر
ghidra-mtk-loader preview

ghidra-mtk-loader

GitHubnccgroup/ghidra-mtk-loader

محمّل Ghidra لتنسيق صورة البرامج الثابتة للمودم md1img من MediaTek

embedded-systems-securityiot-securityreverse-engineering+3
4منذ 4 أشهر
السابق1…161718…27التالي
تحليل البرامج الثابتة — الصفحة 17 | Kitploit









