
 #1
أدوات استخراج البرامج الثابتة وفك التغليف والمحاكاة واكتشاف الثغرات وتحليل الملفات الثنائية.
موصى به من Kitploit
 helgesverre/sony-vp-extract
فك تشفير واستخراج ملفات الصوت التوجيهي بصيغة MP3 من حزم الصوت المشفرة لسماعات Sony WH-1000XM4. تم استخراج مفتاح AES عبر تفريغ البرامج الثابتة…
 badchemical/iot-vulnerability-research-public
أبحاث أمنية مستقلة في IoT، وإفصاحات عن الثغرات، وPoCs تركّز على تحليل البرامج الثابتة، وواجهات الأجهزة، والعيوب التشفيرية.
 deepquantum/dconstruct
مفكك شيفرات & مفكك تجريبي لسكريبتات TLOU2 DC.
 malwaretech/msdia-x64
تمكين دعم Microsoft PDB في Ghidra دون تثبيت Visual Studio
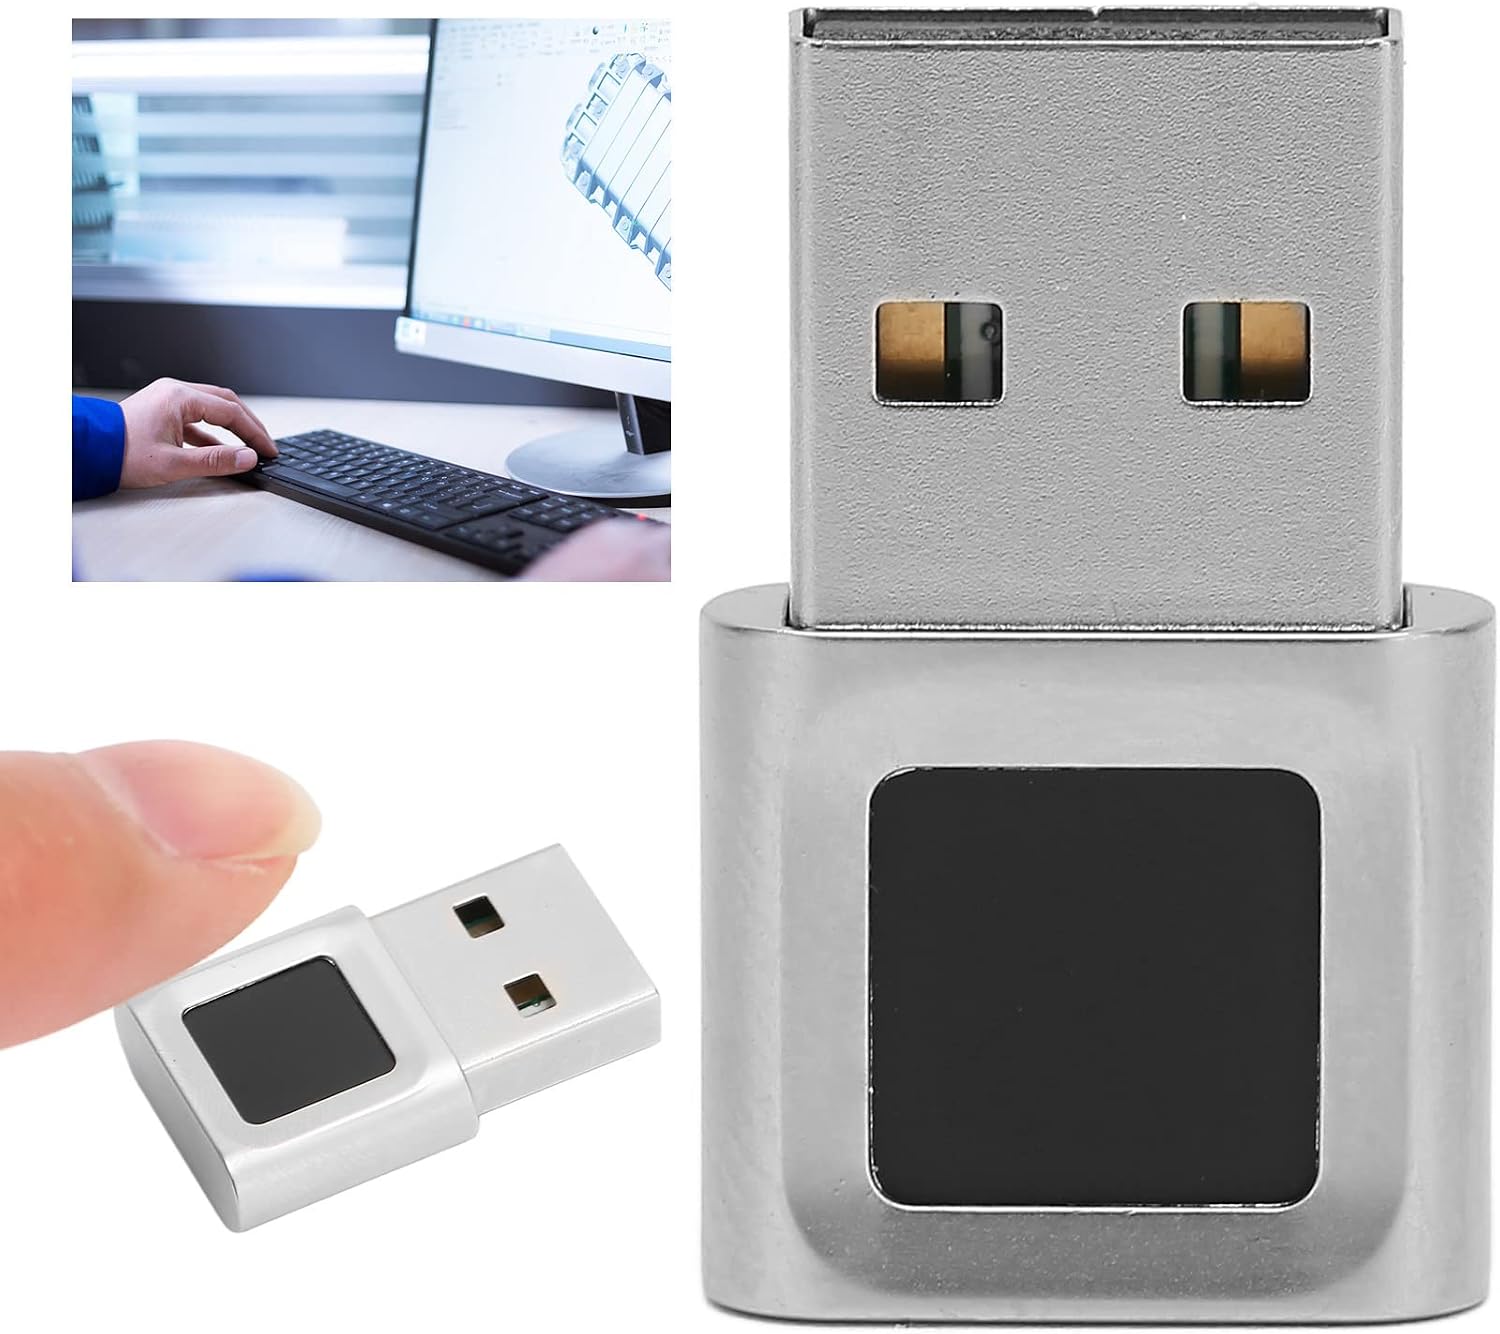 omgrant/ft9201-libfprint
برنامج تشغيل libfprint لنظام لينكس لقارئ بصمات الأصابع USB من Focal-systems FT9201 (2808:93a9) — يقوم بتشغيل محرك مطابقة ويندوز الخاص بـ FocalTech…
 xenokovah/inteltxe-poc
إثبات المفهوم لـ Intel Management Engine JTAG - تعليمات 2022
 ebux/cable-modems
تقييم أمني بنمط الصندوق الأسود لخمس بوابات مودم/راوتر كابل تابعة لمزودي خدمة الإنترنت، مع تحليل صور البرامج الثابتة وتوثيق أكثر من 35 ثغرة أمنية، بما…
 wuxx/cve-2020-8004
أداة استغلال لثغرة CVE-2020-8004 تستهدف المتحكمات الدقيقة STM32F1، وتتيح استخراج البرامج الثابتة عبر OpenOCD وسكربتات Python لتجاوز حماية القراءة.
 iss4cf0ng/elfina
أداة تحميل وتحليل ELF متعددة المعماريات مع إمكانيات الاستكشاف، وفك التجميع، وعرض السداسي، وحساب الأنتروبيا، وتنفيذ mmap/memfd لملفات x86 و x86-64…
 zb3/tiandy-research
يحتوي هذا المستودع على نتائج أبحاثي التي أجريتها في أغسطس 2020 حول البرامج الثابتة (firmware) لأجهزة Tiandy من نوع IPC/NVR. اكتشفت ثغرتين أمنيتين…
 leecher1337/pixma
أدوات لتحليل برمجيات طابعات Canon Pixma الثابتة
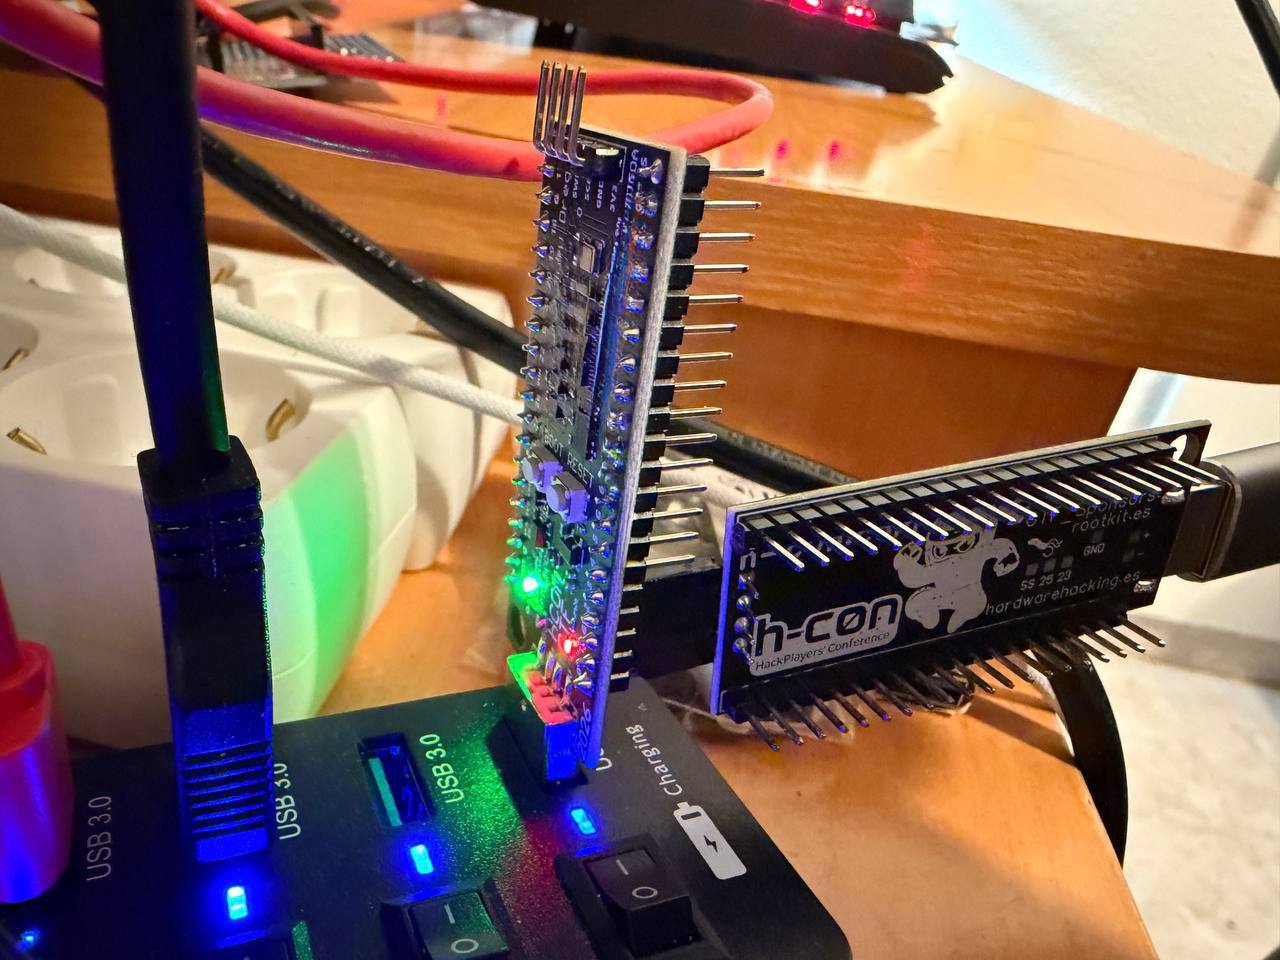 therealdreg/hcon2026hwctf
اختراق الأجهزة CTF hcon2026hwctf - استغلال RISCV Hazard3 (@Wren6991) بواسطة @b1n4ri0 @antoniovazquezblanco و @therealdreg
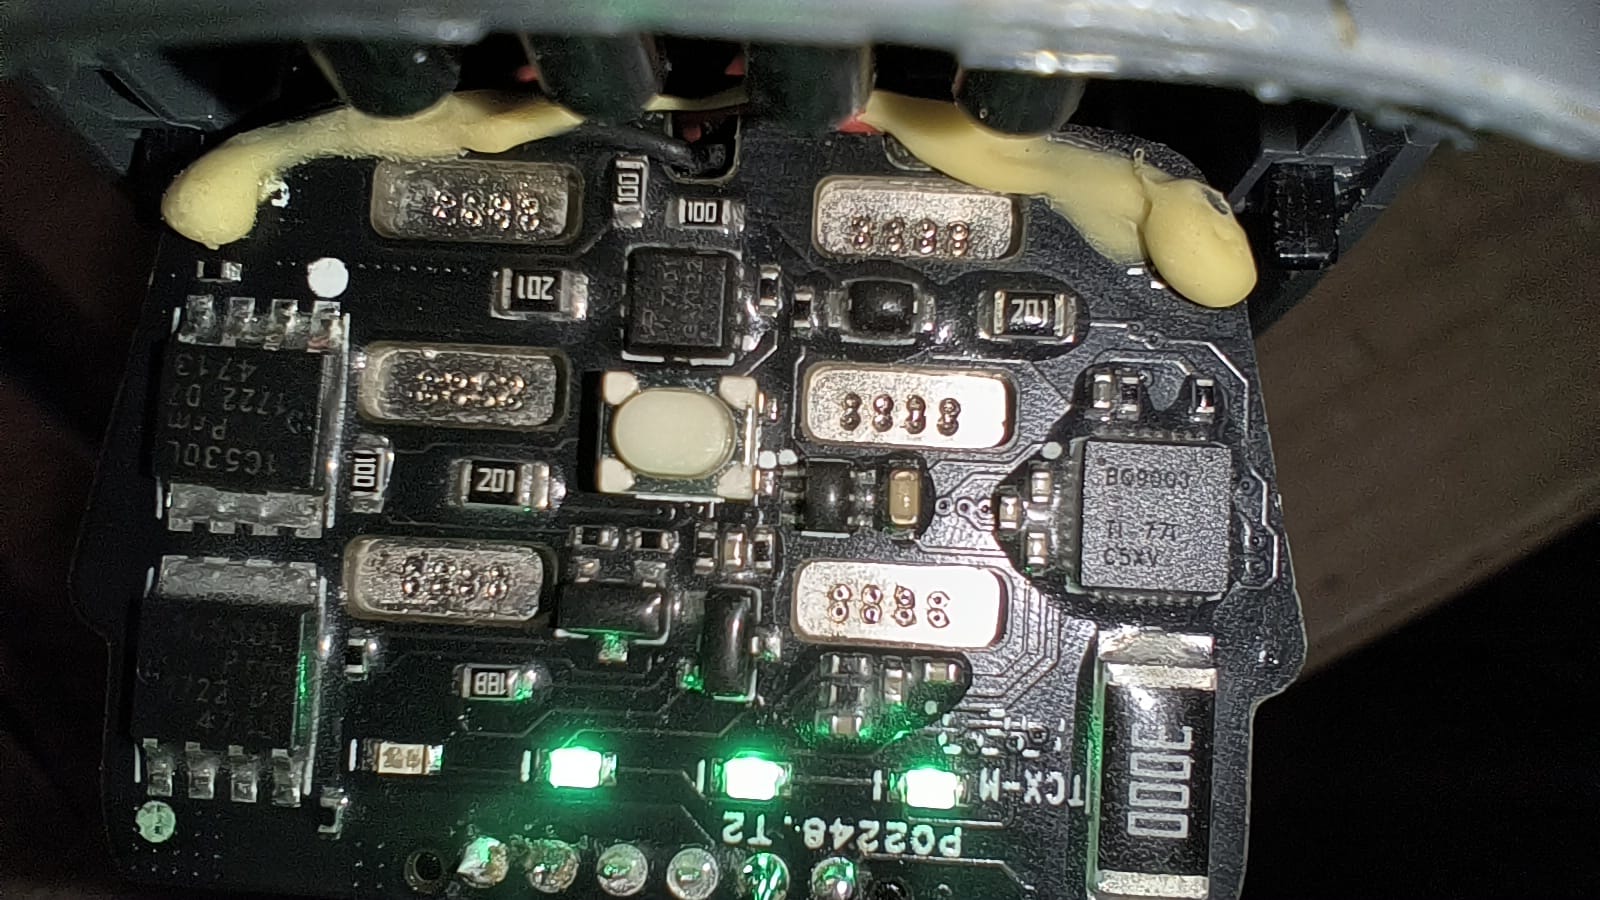 fahreddinaykut/sparkaltbatteryboard
لوحة واجهة بطارية مهندسة عكسيًا تعمل ببروتوكول I2C/SMBus لطائرة DJI Spark، تستبدل البطارية الذكية الأصلية ببطارية LiPo قياسية 3S. تتضمن تحليل…
 jatinkapilaq1/intel-me-research
تحدّث إلى محرك إدارة إنتل مباشرة — أداة بايثون بدون تبعيات. يكتشف تسريبات الذاكرة، وبيان الأقسام، والاستكشاف المباشر لـMKHI. أول HECI Spy متاح للعموم.
 bishopfox/sonicrack
فك تشفير صور البرامج الثابتة المشفّرة لنظام SonicOSX
 fullspectrumdev/rancidcrisco
استغلال إثبات المفهوم لـ CVE-2023-20126 يستهدف محولات هواتف Cisco SPA. يرفع برنامجًا ثابتًا ضارًا للحصول على جذر الصدفة على المنفذ 23000/tcp عبر…
 hadimed/dsl-2750u-full-chain
CVE-2021-3707 , CVE-2021-3708
 embedi/smm_usbrt_poc
CVE-2017-5721 إثبات المفهوم








