
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 0vercl0k/cve-2022-21974
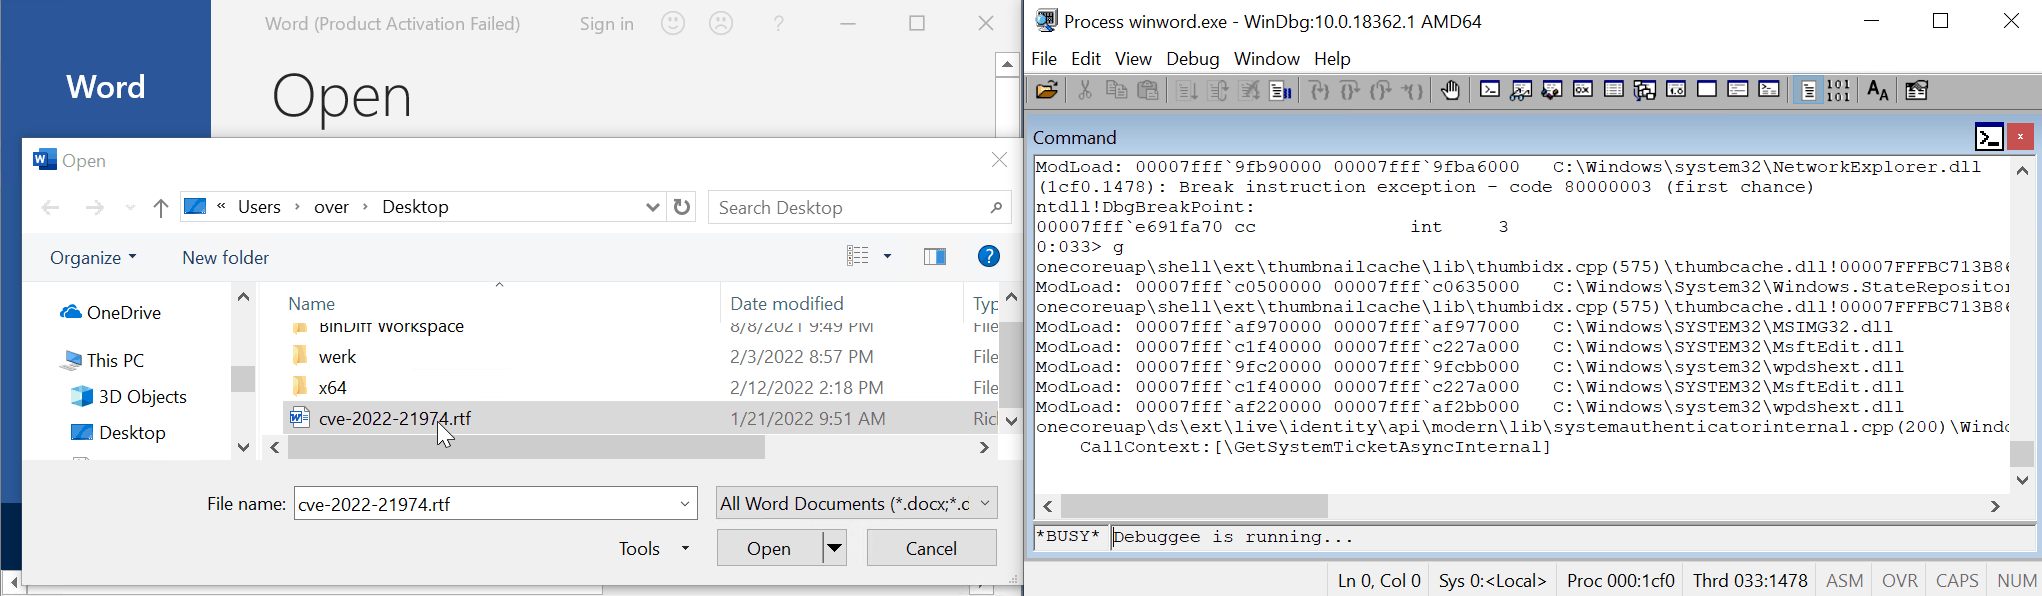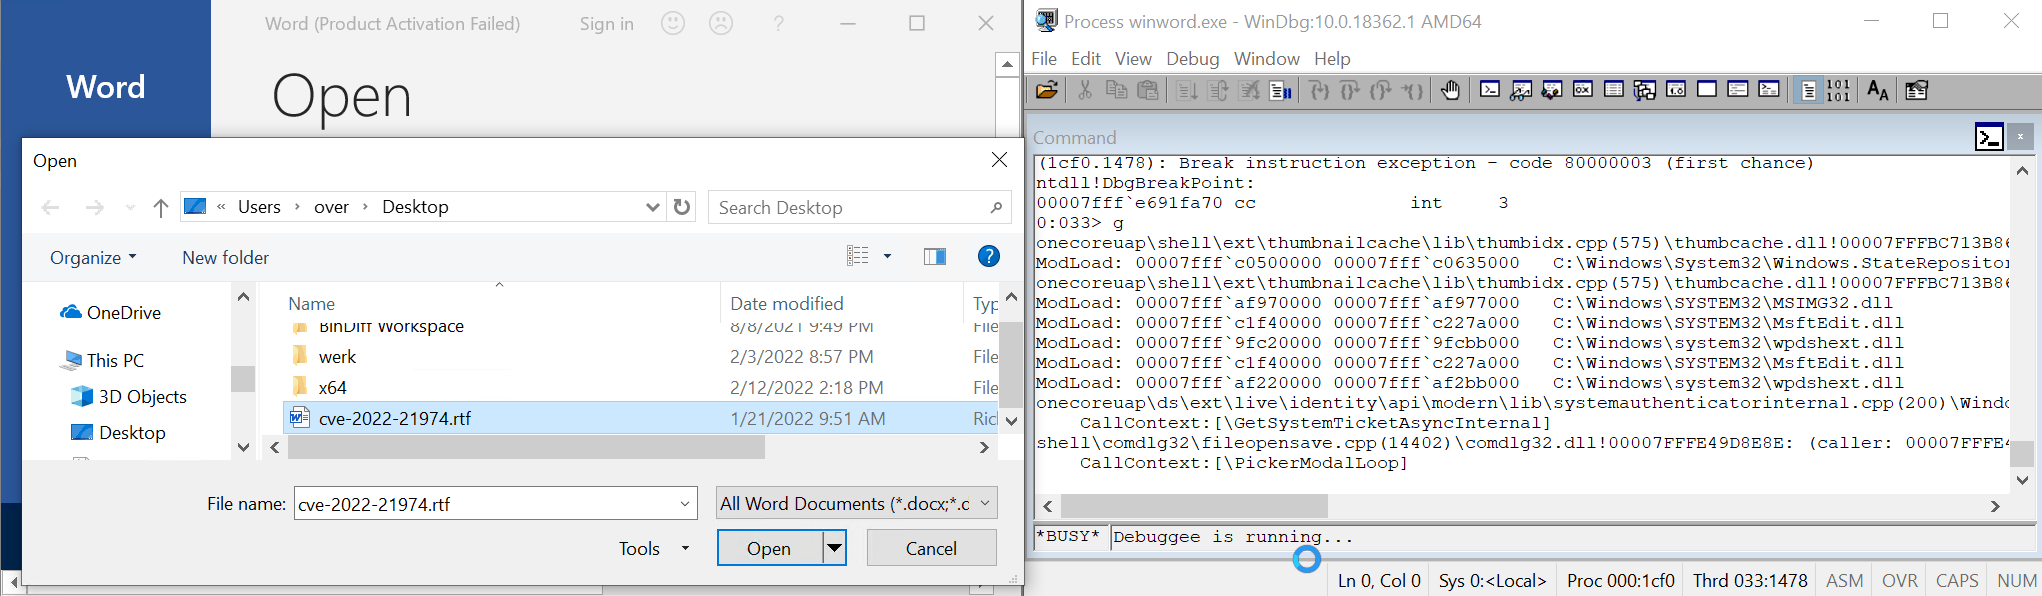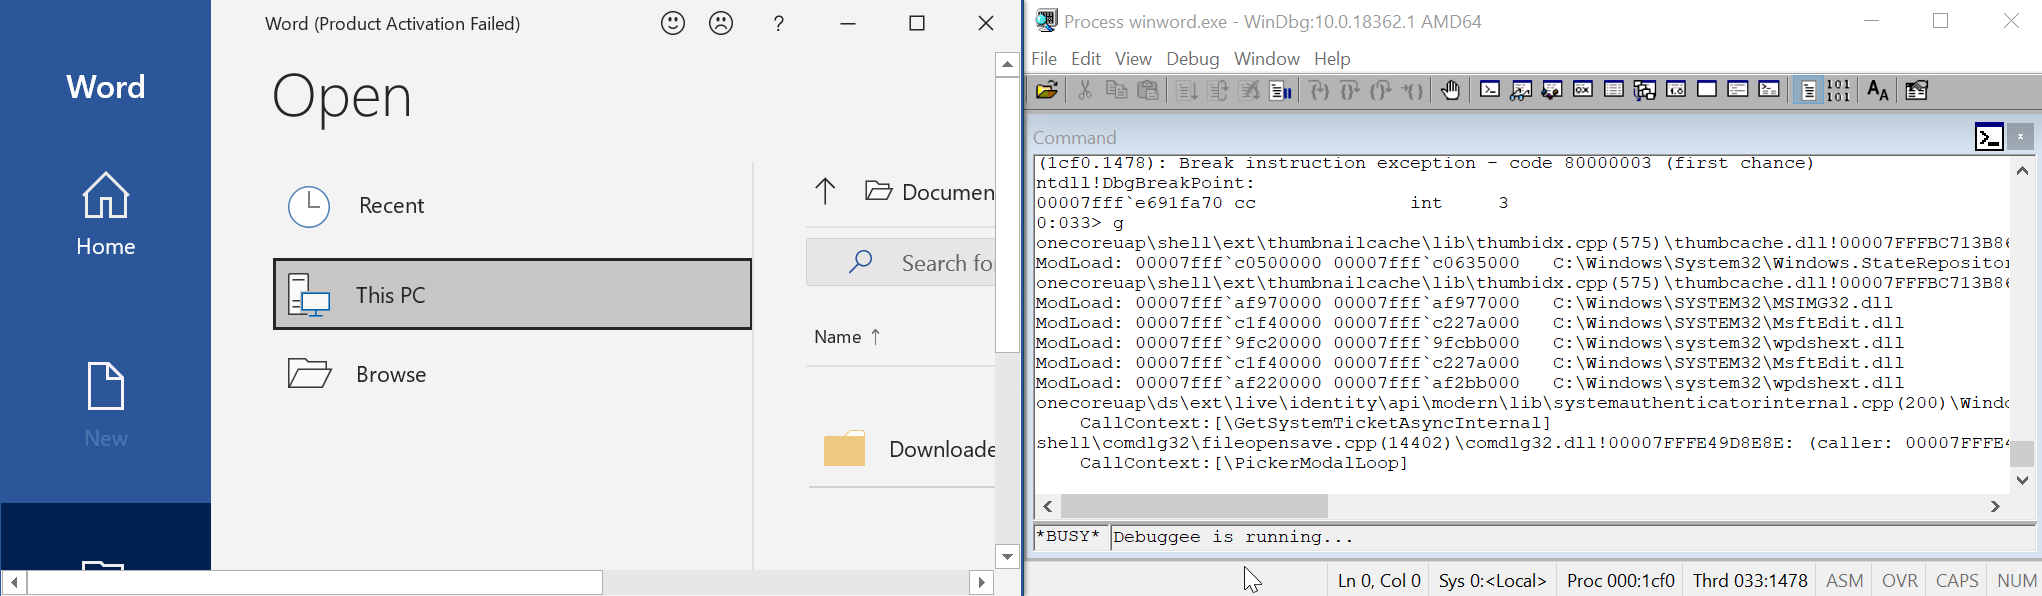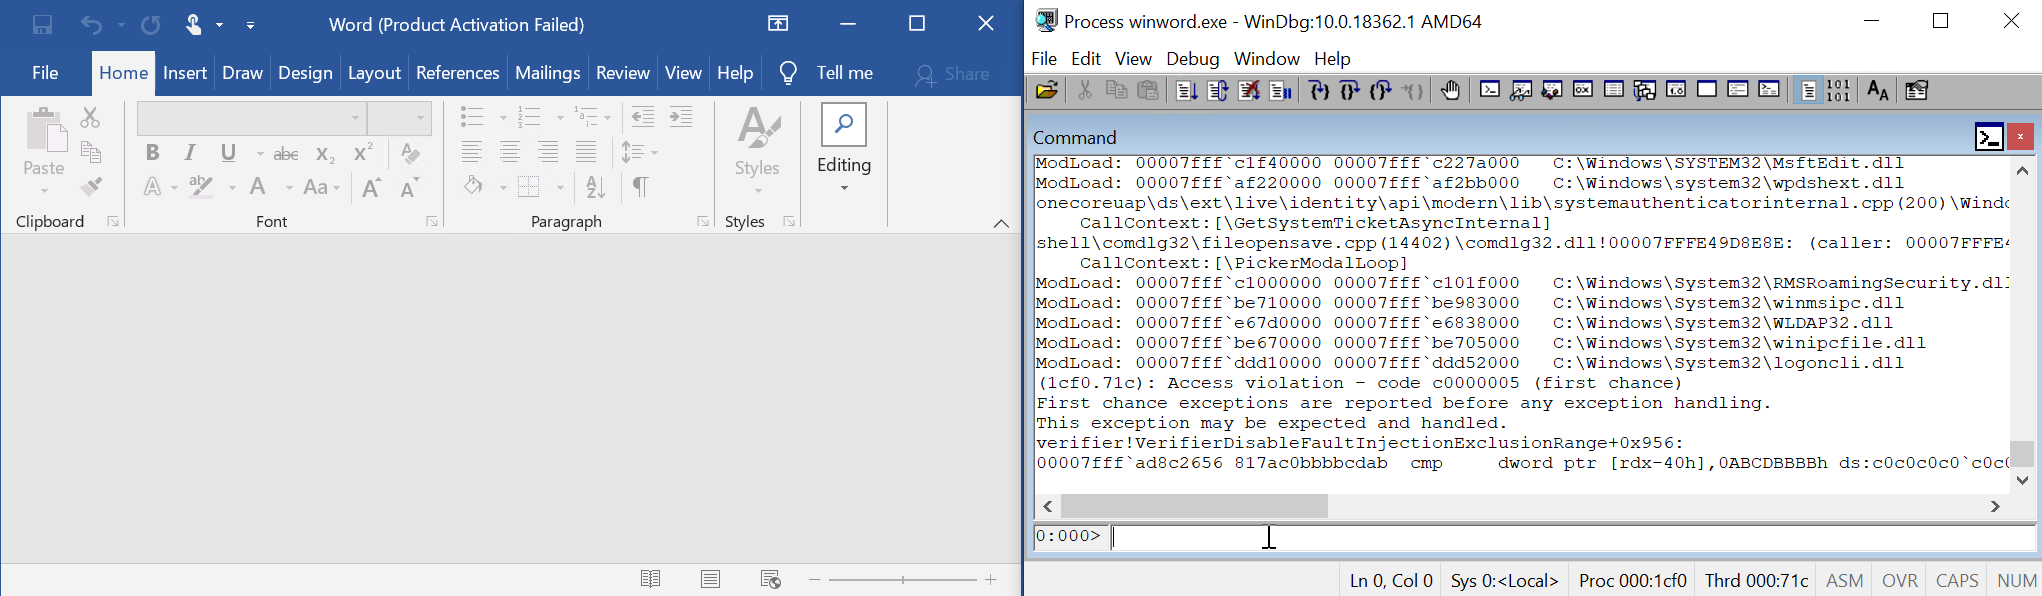
إثبات المفهوم لـ CVE-2022-21974 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في خدمات إدارة حقوق الأمان للتجوال"
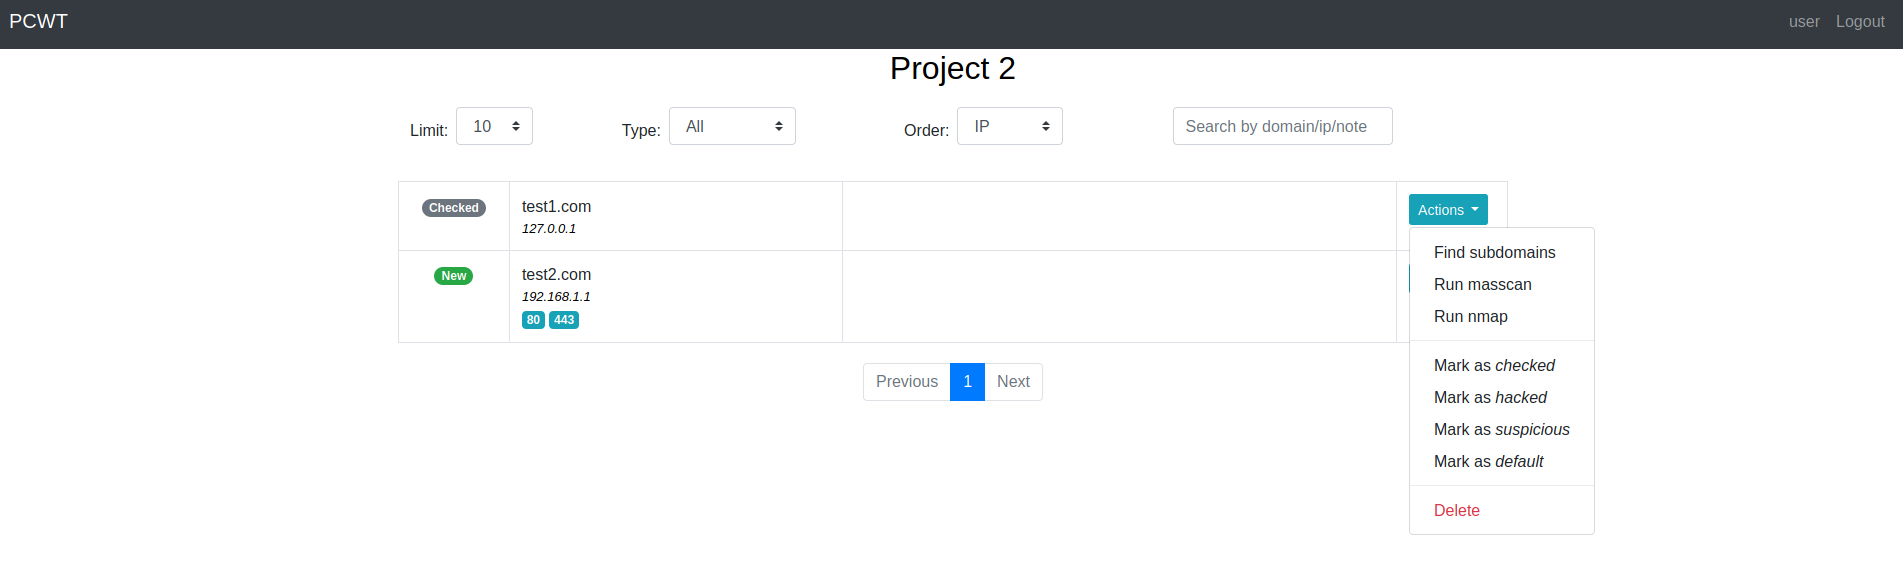 ascr0b/pcwt
واجهة إدارة مشاريع قائمة على الويب لسير عمل اختبار الاختراق والمكافآت (bug bounty)، تقوم بأتمتة مسح المنافذ باستخدام Nmap/Masscan وتعداد النطاقات…
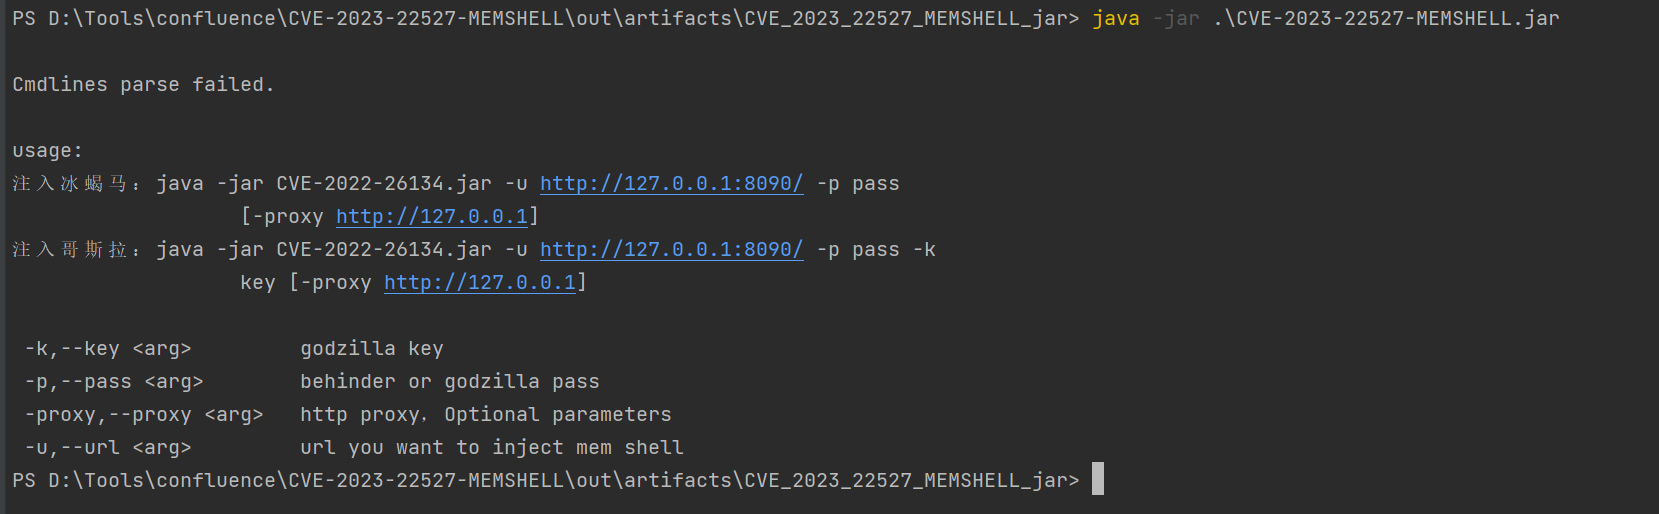 m0untainshley/cve-2023-22527-memshell
أداة استغلال ثغرة confluence CVE-2023-22527، تدعم حقن ويب شيل في الذاكرة عبر 冰蝎/哥斯拉، وتدعم تعيين وكيل HTTP.
 malwaretech/follinaextractor
استخراج روابط البايلود من ملفات Follina (CVE-2022-30190) بصيغتي docx و rtf
 gergelykalman/cve-2023-32364-macos-app-sandbox-escape
إثبات مفهوم لاستغلال CVE-2023-32364 يتيح الهروب من بيئة الحماية (sandbox) على macOS عبر صلاحيات تطبيق مصمّمة بعناية.
 chebuya/cve-2024-30851-jasmin-ransomware-path-traversal-poc
إثبات مفهوم اجتياز المسار في لوحة الويب الخاصة ببرامج الفدية Jasmin
 tunelko/cve-2022-22954-poc
VMware Workspace ONE Access و Identity Manager RCE عبر SSTI - سكربت اختبار لـ shodan أو ملف أو يدوي.
 haibara3839/cve-2017-0199-master
استغلال لثغرة CVE-2017-0199 تستهدف تنفيذ التعليمات البرمجية عن بُعد في Microsoft Office/WordPad عبر مستندات RTF مصممة خصيصًا مع معالجة كائنات OLE.
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### تتطلب هذه الوحدة Metasploit: https://metasploit.com/download# المصدر الحالي: https://github.com/rapid7/metasploit-framework##class…
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 david-honisch/cve-2022-21882
CVE-2022-21882
 guestzz/cve-2022-21661
استغلال لـ CVE-2022-21661 يستهدف إضافة Elementor لـ WordPress، مما يتيح تصعيد الامتيازات واستخراج البيانات القائم على حقن SQL.
 ejpir/cve-2025-55184
استغلال إثبات المفهوم لـ CVE-2025-55184، يوضح الثغرة وتأثيرها لأغراض البحث والاختبار الأمني.
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
نسخة معدّلة بالكامل لفريق الهجوم (الأمن الهجومي) من wp2shell، تم بناؤها لأغراض اختبار الاختراق المصرّح به والتعليم.
 flojboj/cve-2022-0944
SQLPad - حقن القوالب (استغلال إثبات المفهوم لثغرة RCE في SQLPad [CVE-2022-0944])
 conan-sudo/cve-2019-14974-bypass
استغلال لـ CVE-2019-14974، يوفر تجاوزًا لإثبات المفهوم لثغرة أمنية محددة. مخصص للاختبارات الأمنية والتحقق من الثغرات في بيئات خاضعة للرقابة.
 cchopin/cve-arsenal-lab
TomcatScanner هي أداة أمنية شاملة مصممة لاكتشاف واستغلال الثغرة الأمنية CVE-2025-24813 في خوادم Apache Tomcat.
 ari034/cve-2020-9758
إرسال نموذج لثغرة أمنية في livezilla








