
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 bluefrostsecurity/cve-2023-2008
كود إثبات المفهوم لـ CVE-2023-2008
 jthuraisamy/cve-2019-9730
استغلال إثبات المفهوم لثغرة CVE-2019-9730، وهي ثغرة تصعيد امتيازات محلية في برنامج تشغيل الصوت من Synaptics تتيح للمستخدمين ذوي الامتيازات المنخفضة…
 malwaretech/follinaextractor
استخراج روابط البايلود من ملفات Follina (CVE-2022-30190) بصيغتي docx و rtf
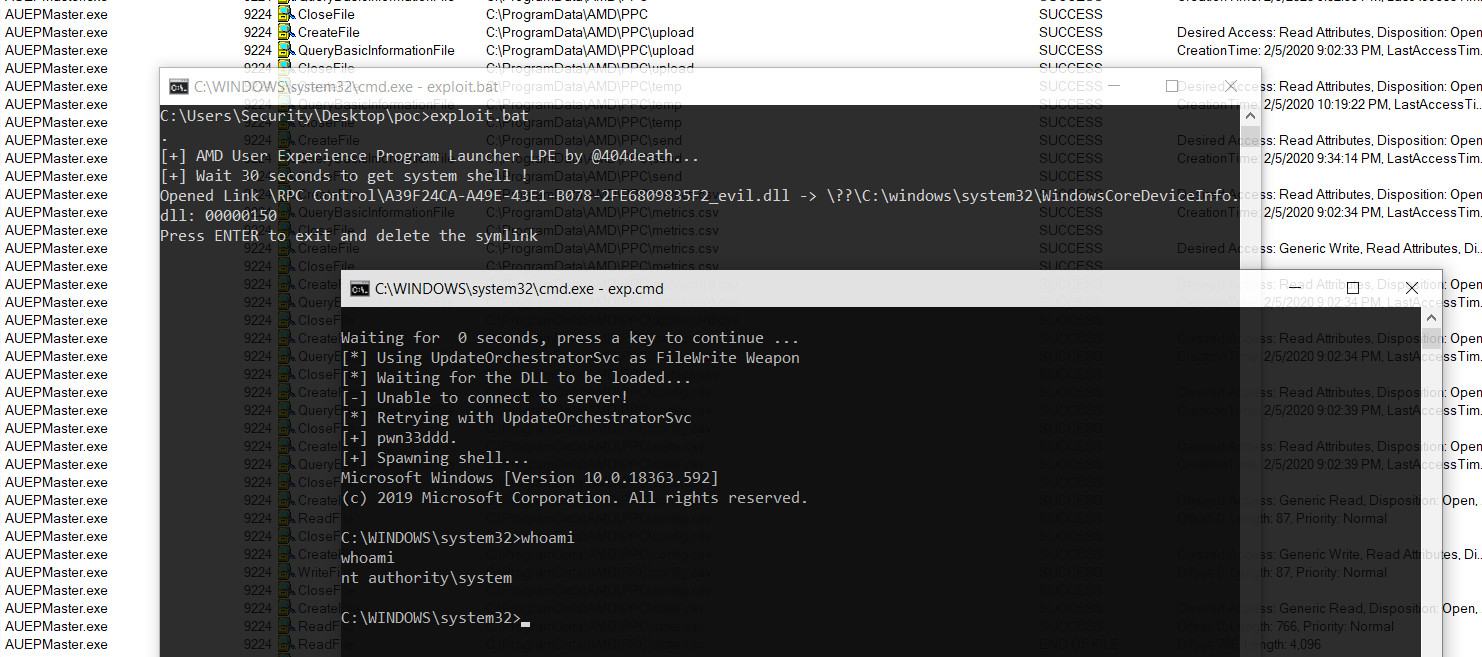 sailay1996/amd_eop_poc
CVE-2020-8950 مشغل برنامج تجربة المستخدم AMD من برنامج Radeon Software تصعيد الامتيازات (FileWrite eop)
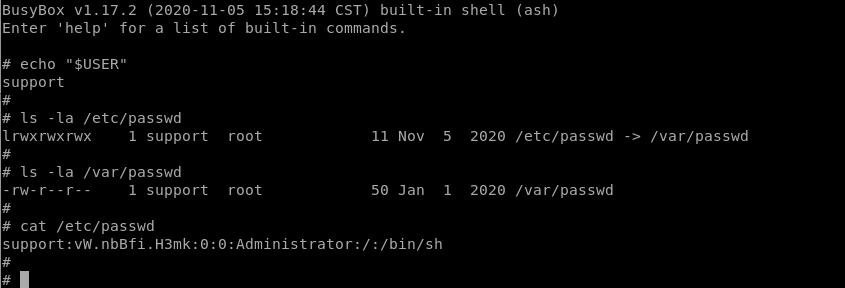 leoservalli/privilege-escalation-mitrastar
ثغرة تصعيد الصلاحيات في أجهزة توجيه MitraStar
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
بيئة docker الخاصة بإعادة إنتاج الثغرة الأمنية CVE-2022-44268
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 h3st4k3r/cve-2025-30065
أداة بحث قائمة على Java لدراسة CVE-2025-30065، ثغرة RCE في Apache Parquet عبر إلغاء تسلسل مخطط Avro، مخصصة للتحقق المختبري المصرح به والتحليل الدفاعي.
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
نسخة معدّلة بالكامل لفريق الهجوم (الأمن الهجومي) من wp2shell، تم بناؤها لأغراض اختبار الاختراق المصرّح به والتعليم.
 jimidk/better-cve-2022-29464
استغلال إثبات المفهوم لـ CVE-2022-29464 يتيح رفع الملفات غير المقيد وتنفيذ التعليمات البرمجية عن بُعد على منتجات WSO2 الضعيفة، مع قشرة JSP مخصصة…
 thestingr/cve-2025-25257
إثبات المفهوم العام لـ CVE-2025-25257: FortiWeb pre-auth SQLi to RCE
 cirqueiradev/massexploit-cve-2025-55182
CVE-2025-55182 RCE - ماسح ضخم POC
 qurbat/cve-2022-0236
إثبات المفهوم لكشف بيانات حساسة بدون مصادقة يؤثر على إضافة ووردبريس wp-import-export (CVE-2022-0236)
 tam-k592/cve-2024-52317
CVE-2024-52317 - ثغرة تسرب بيانات HTTP/2 في Apache Tomcat
 1337skid/cve-2025-65271
PoC لـ CVE-2025-65271 | تم العثور عليه بواسطتي
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
ثغرة CVE-2014-7911 وثغرة CVE-2014-4322 للحصول على صلاحية الجذر!
 adhikara13/cve-2024-2389
نص بايثون يستغل CVE-2024-2389 في Progress Kemp Flowmon لتنفيذ أوامر عشوائية وإنشاء قشرة عكسية عبر نقطة نهاية service.pdfs/confluence.
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。








