#1
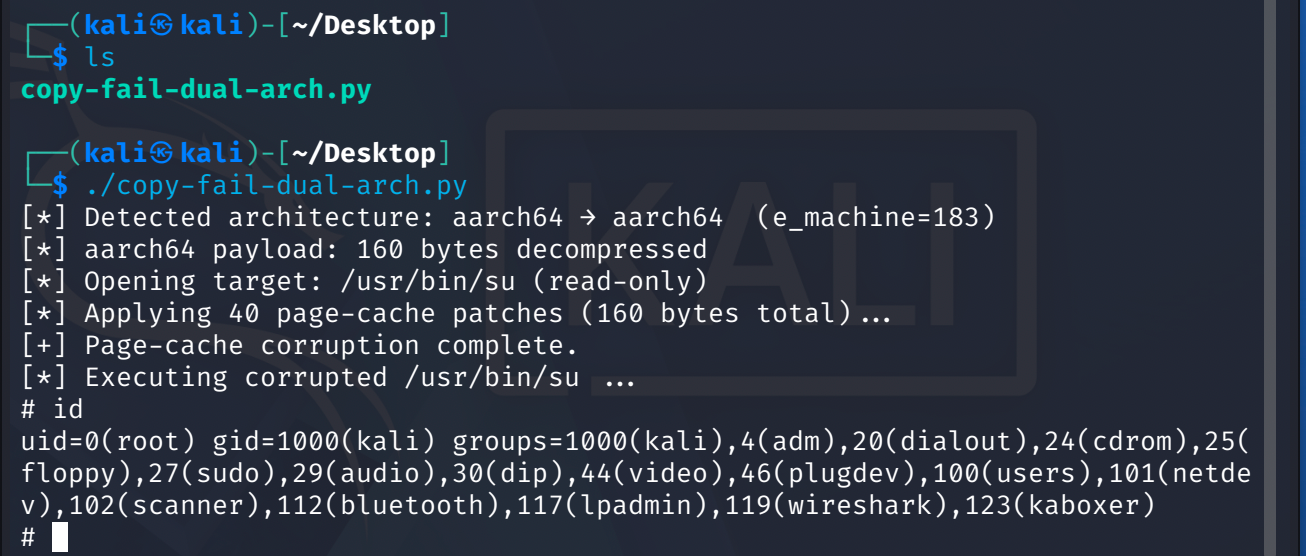
 0xer0/cve-2026-31431-copy-fail-add-arm64
استغلال Python لثغرة CVE-2026-31431، وهي تصعيد محلي للامتيازات في نواة لينكس عبر AF_ALG و splice() للكتابة إلى ذاكرة التخزين المؤقت للصفحات، مما يمنح…
 kongqbin/cve-2016-5195
تنفيذ تعليمي لاستغلال تصعيد الامتيازات Dirty COW (CVE-2016-5195)، بما في ذلك حمولة حالة السباق وتصعيد صلاحيات الجذر عبر SUID لأنظمة لينكس.
 whatswrongandwhy/cve-2017-16995
استغلال مستقل لـ CVE-2017-16995، ثغرة تصعيد صلاحيات محلية في نواة لينكس، يوفر إثبات مفهوم جاهز للاستخدام لاختبار الأمان.
 0b0111100/2008
تطبيقات استغلال ثغرات نواة لينكس تستهدف CVE-2008-0600 وCVE-2008-0900 وCVE-2008-4210، وتوفّر كودًا لإثبات المفهوم لتصعيد الامتيازات والهجمات المحلية.
 0b0111100/2006
استغلالات رفع الامتيازات في نواة لينكس تستهدف CVE-2006-2451 وCVE-2006-3626، وتوفّر كودًا برهانيًا (Proof-of-Concept) لرفع الامتيازات المحلية على…
 aboubacar70/lab1-metasploitable
استغلال الثغرات الأمنية في إصدار vsftpd 2.3.4 لخدمة ftp (CVE-2011-2523)
 r3dw4n48m3d/cve-2021-3493-exploit
# استغلال تصعيد الامتيازات المحلية بلغة C لثغرة CVE-2021-3493 يستهدف OverlayFS في نوى لينكس قبل الإصدار 5.11. يتضمن تعليمات الترجمة والاستخدام…
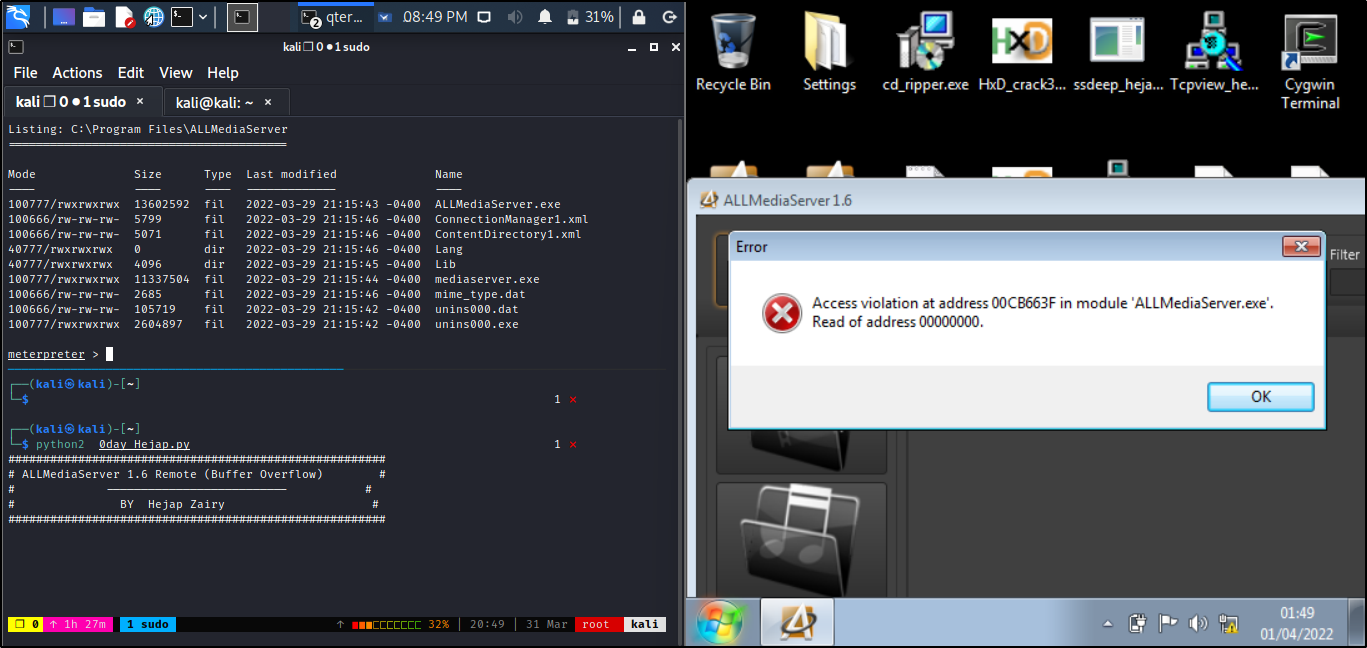 matrix07ksa/allmediaserver-1.6-buffer-overflow
استغلال تجاوز سعة المخزن المؤقت عن بُعد مع استبدال SEH لـ ALLMediaServer 1.6، مُقدَّم كوحدة Metasploit تستهدف CVE-2022-28381.
 flags-alt/abyss-c2
إطار C2 كامل التقنيات لاستغلال إنترنت الأشياء (CVE-2020-25078) مع لوحة ويب في الوقت الفعلي، واكتساب أهداف متعدد المصادر، وفحص الثغرات، وما بعد…
 0b0111100/2009
مجموعة من استغلالات نواة لينكس تستهدف CVE-2009-1185 وCVE-2009-1337 وCVE-2009-2692 وCVE-2009-2698 وCVE-2009-3547، وتوفّر كودًا لإثبات المفهوم لتصعيد…
 exploiteoom/cve-2026-31431
استغلال لثغرة CVE-2026-31431 يرفع الصلاحيات عن طريق تغيير معرف المستخدم، مع سكربت تحقق وتعليمات تخفيف لثغرة algif_aead.
 jnamerz/copyfail-cve-2026-31431
تنفيذ بلغة C لاستغلال إثبات المفهوم لثغرة CVE-2026-31431، يوضح الثغرة ويوفر استغلالًا قابلًا للترجمة والتشغيل لاختبار الأمان.
 s1eezer/cve-2026-8069
# توثيق تقني وإثبات مفهوم لـ CVE-2026-8069، تصعيد صلاحيات محلي في خدمات Acer NitroSense وPredatorSense، يستغل أنبوبًا مسمّى لتنفيذ كود عشوائي…
 ckq7703/cve-2020-1472
استغلال لثغرة CVE-2020-1472 (Zerologon) يستغل خللاً تشفيرياً في بروتوكول Netlogon لرفع الصلاحيات إلى مسؤول المجال في بيئات Active Directory.
 callrbx/pkexec-lpe-poc
إثبات مفهوم لاستغلال CVE-2021-4034، وهو تصعيد محلي للامتيازات في pkexec، مما يسمح بتنفيذ حمولة عشوائية بامتيازات الجذر.
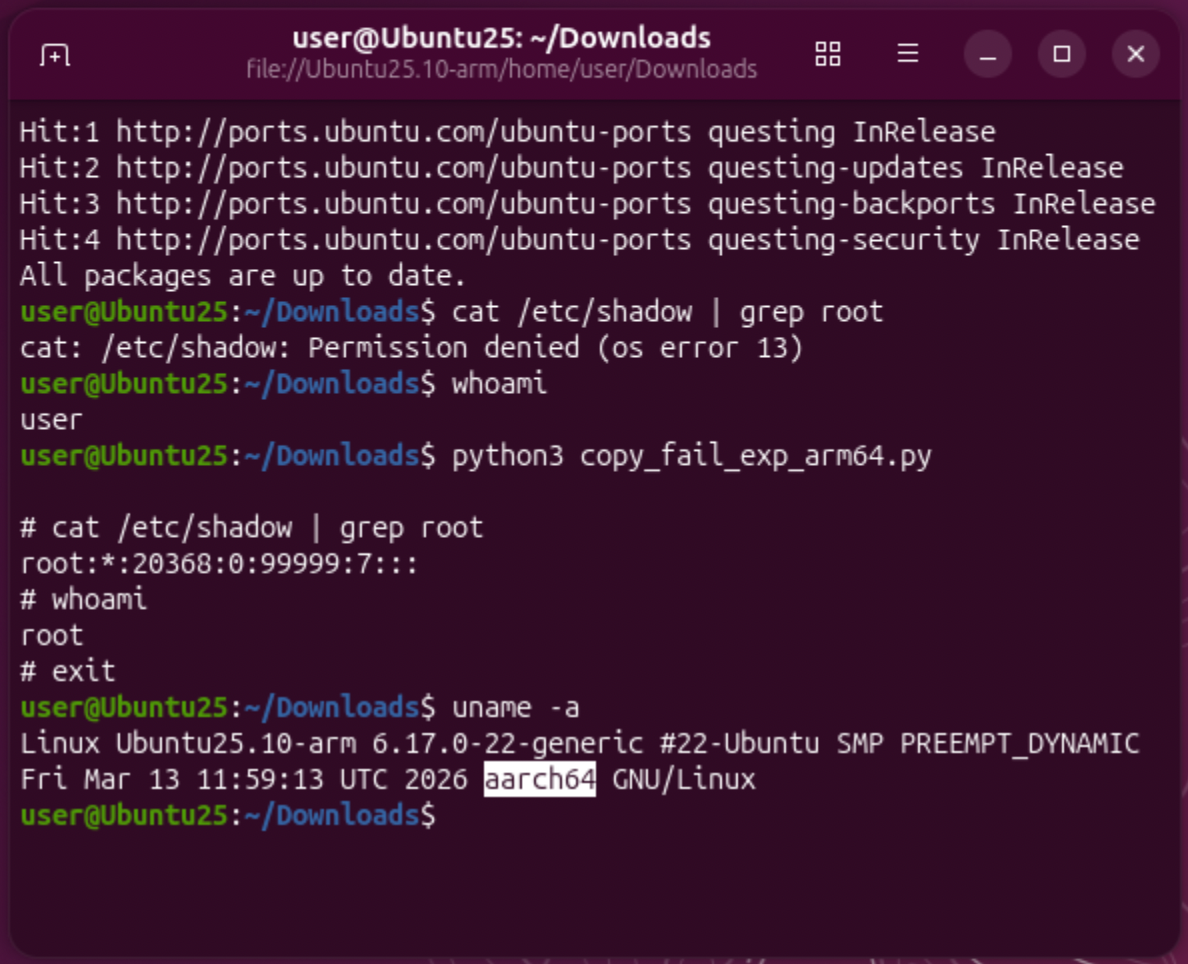 pascal-gujer/cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431، وهو تصعيد امتيازات محلي في لينكس عبر خلل منطقي في authencesn، مع نسخة ARM64 للتحقق المخبري المصرح به.
 0x00-0x00/cve-2015-3224
تعديل لوحدة Metasploit لـ RCE في Ruby-On-Rails Console CVE-2015-3224