Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أمان الأنظمة المدمجة — الصفحة 35 | Kitploit
الفئات

أمان الأنظمة المدمجة

أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.

موصى به من Kitploit

أفضل الأدوات

10 محدد
binwalk preview#1

binwalk

GitHubrefirmlabs/binwalk
14.2kمنذ 2 أشهر
emba preview#2

emba

GitHube-m-b-a/emba
3.6kمنذ 3 أيام
FACT_core preview#3

FACT_core

GitHubfkie-cad/fact_core
1.5kمنذ شهر واحد
FirmAE preview#4

FirmAE

GitHubpr0v3rbs/firmae
894منذ 4 أشهر
firmadyne preview#5

firmadyne

GitHubfirmadyne/firmadyne
2.1kمنذ 2 سنوات
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 5س 21د
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 11س 56د
radare2 preview#9

radare2

GitHubradareorg/radare2
24.5kمنذ 11س 26د
rizin preview#10

rizin

GitHubrizinorg/rizin
4.1kمنذ يوم واحد
unicorn preview#11

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
976 نتائج
CVE-2022-34302 preview

CVE-2022-34302

GitHubthemalwareguardian/cve-2022-34302

يوضح CVE-2022-34302، وهو تجاوز لـ Secure Boot عبر محمّل الإقلاع الموقّع من New Horizon Datasys الذي ينفّذ محمّل PE/COFF المخصص المدمج فيه تطبيقات…
embedded-systems-securitypersistence-mechanismsvulnerability-analysis+7
منذ شهر واحد
vankyo-s30-bootloader-unlock preview

vankyo-s30-bootloader-unlock

GitHubgadorach/vankyo-s30-bootloader-unlock

Vankyo MatrixPad S30 (Unisoc SC9863A) — فتح محمل الإقلاع عبر طريقة CVE-2022-38694 FDL1
embedded-systems-securityexploitationreverse-engineering+3
منذ 2 أشهر
CVE-2026-56718 preview

CVE-2026-56718

GitHubhellkkid/cve-2026-56718

AJCloud AJY IPC البرامج الثابتة ثغرة اجتياز المسار عبر jdbhttpd
embedded-systems-securityreconnaissanceiot-security+3
منذ 2 أشهر
CVE-2025-3052 preview

CVE-2025-3052

GitHubthemalwareguardian/cve-2025-3052

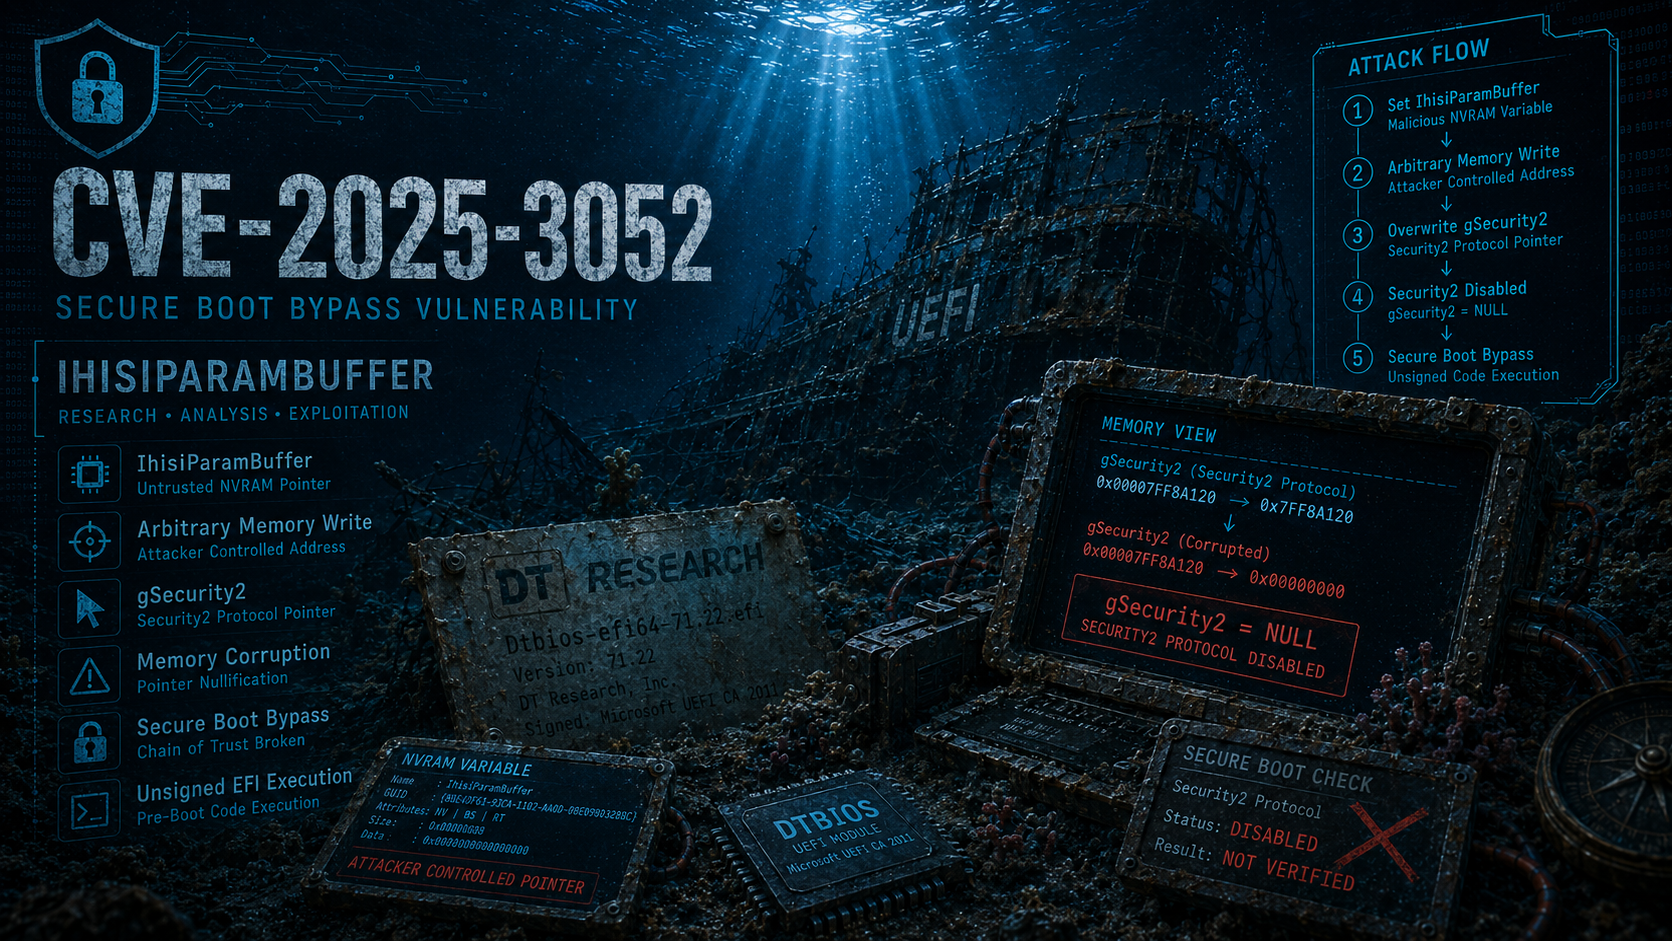
بحث حول CVE-2025-3052، وهي ثغرة أمنية في برنامج Insyde الثابت (firmware) تكشف عن قدرة كتابة عشوائية قادرة على تعديل مؤشرات حساسة أمنيًا.
embedded-systems-securityvulnerability-analysisexploitation+5
منذ 2 أشهر
accfly preview

accfly

GitHubtezeb/accfly

الإفصاح عن ثغرات كاميرات Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
embedded-systems-securityiot-securityvulnerability-analysis+6
3منذ 5 سنوات
CVE-2026-38577 preview

CVE-2026-38577

GitHubpoxsky/cve-2026-38577

إثبات مفهوم يوضح بيانات اعتماد الجذر المضمنة (admin/system) في البرنامج الثابت لمودم Tenda HG21 XPON، مما يتيح الوصول غير المصرح به إلى الجذر عبر…
embedded-systems-securityiot-securityvulnerability-analysis+5
منذ 2 أشهر
huawei-p10-cve-2017-8890-unlock preview

huawei-p10-cve-2017-8890-unlock

GitHubsweatyrocket/huawei-p10-cve-2017-8890-unlock

هواوي P10 VTR-L29C432B151 CVE-2017-8890 بحث استغلال ورحلة فتح قفل bootloader
android-securityembedded-systems-securityprivilege-escalation+4
منذ 3 أشهر
cve-2026-86547-mrubyc-op-enter preview

cve-2026-86547-mrubyc-op-enter

GitHubharshrajsinghania/cve-2026-86547-mrubyc-op-enter

إثبات مفهوم مستقل لـ CVE-2026-86547، وهو إلغاء مرجع مؤشر NULL في mrubyc op_enter() حتى الإصدار 4.0.0.
embedded-systems-securitymemory-forensicsvulnerability-analysis+3
منذ شهر واحد
Poc-CVE-2024-57040 preview

Poc-CVE-2024-57040

GitHubabsholi7ly/poc-cve-2024-57040

CVE-2024-57040 هي ثغرة أمنية تم اكتشافها في بعض طرازات راوتر TP-Link TL-WR845N. على وجه التحديد، تتعلق بكلمة مرور "مضمنة" لحساب الجذر (root) للراوتر.…
embedded-systems-securityiot-securitypassword-attacks+3
2منذ سنة واحدة
CVE-2026-6789-Stack-Buffer-Overflow-in-Embedded-TLS-Certificate-Parser preview

CVE-2026-6789-Stack-Buffer-Overflow-in-Embedded-TLS-Certificate-Parser

GitHubgeorge0papasotiriou/cve-2026-6789-stack-buffer-overflow-in-embedded-tls-certificate-parser

ثغرة تجاوز سعة المخزن المؤقت للمكدس (Stack buffer overflow) في محلل شهادات TLS مدمج باستخدام امتداد X.509 SAN مُصمم خصيصًا لتنفيذ تعليمات برمجية عن…

embedded-systems-securityiot-securityvulnerability-analysis+3
منذ 3 أشهر
CVE-2017-13672 preview

CVE-2017-13672

GitHubdavidbuchanan314/cve-2017-13672

POCs لـ CVE-2017-13672 (قراءة خارج الحدود (OOB) في مشغّل VGA Cirrus في QEMU، مما يؤدي إلى DoS)
embedded-systems-securityvulnerability-analysisexploitation+3
3منذ 8 سنوات
WiFi-SpiderWeb preview

WiFi-SpiderWeb

GitHubbadrrx/wifi-spiderweb

نظام دفاع إلكتروني نشط ونظام honeypot لموجّهات OpenWrt يعمل من قرص USB.
defensive-toolsembedded-systems-securityphishing-tools+7
3منذ 5 أشهر
GhostLock_MT6983V_5.10 preview

GhostLock_MT6983V_5.10

GitHubsetsuneko/ghostlock_mt6983v_5.10

ثغرة عالية الخطورة CVE-2026-43499، تنفيذ على نواة 5.10 وMediaTek MT6983V
android-securityembedded-systems-securityvulnerability-analysis+3
منذ 2 أشهر
isa_recovery preview

isa_recovery

GitHubinfobyte/isa_recovery

ISA Recovery

embedded-systems-securityreverse-engineeringhardware-security+5
2منذ 5 أشهر
tapo-c260-rce preview

tapo-c260-rce

GitHubl0lsec/tapo-c260-rce

سلسلة استغلال PoC لكاميرا TP-Link Tapo C260 — CVE-2026-0651/0652/0653. بحث من @spaceraccoon.
embedded-systems-securityiot-securityvulnerability-analysis+7
2منذ 8 أشهر
CVE-2023-40459 preview

CVE-2023-40459

GitHubmajidmc2/cve-2023-40459

إثبات المفهوم لـ CVE-2023-40459 (DoS على ACEmanager)
embedded-systems-securityiot-securityvulnerability-analysis+2
4منذ 2 سنوات
CVE-2026-21014-CAN-Bus-Frame-Replay-Attack-on-Automotive-ECU preview

CVE-2026-21014-CAN-Bus-Frame-Replay-Attack-on-Automotive-ECU

GitHubgeorge0papasotiriou/cve-2026-21014-can-bus-frame-replay-attack-on-automotive-ecu

يعيد تشغيل إطارات حافلة CAN الملتقطة لإثبات CVE-2026-21014، موضحًا كيف يتيح غياب المصادقة وفحوصات الحداثة تنفيذ إجراءات غير مصرّح بها على وحدات…
embedded-systems-securityvulnerability-analysisexploitation+2
منذ 3 أشهر
CVE-2026-8888-Printer-Firmware-Unsigned-Update-via-HTTP preview

CVE-2026-8888-Printer-Firmware-Unsigned-Update-via-HTTP

GitHubgeorge0papasotiriou/cve-2026-8888-printer-firmware-unsigned-update-via-http

يوضح CVE-2026-8888، وهو تحديث غير موقّع للبرنامج الثابت للطابعة عبر HTTP، إلى جانب خادم تحديث خبيث ومحاكي طابعة هشّ لاختبار سلامة التحديث.

embedded-systems-securityiot-securityvulnerability-analysis+4
منذ 3 أشهر
السابق1…343536…55التالي