Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

أمان الأنظمة المدمجة

أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.

موصى به من Kitploit

أفضل الأدوات

10 محدد
binwalk preview#1

binwalk

GitHubrefirmlabs/binwalk
14.2kمنذ 2 أشهر
emba preview#2

emba

GitHube-m-b-a/emba
3.6kمنذ 3 أيام
FACT_core preview#3

FACT_core

GitHubfkie-cad/fact_core
1.5kمنذ شهر واحد
FirmAE preview#4

FirmAE

GitHubpr0v3rbs/firmae
894منذ 4 أشهر
firmadyne preview#5

firmadyne

GitHubfirmadyne/firmadyne
2.1kمنذ 2 سنوات
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 5س 10د
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 11س 45د
radare2 preview#9

radare2

GitHubradareorg/radare2
24.5kمنذ 11س 15د
rizin preview#10

rizin

GitHubrizinorg/rizin
4.1kمنذ يوم واحد
unicorn preview#11

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
976 نتائج
CVE-2024-24488 preview

CVE-2024-24488

GitHublegacyobj/cve-2024-24488

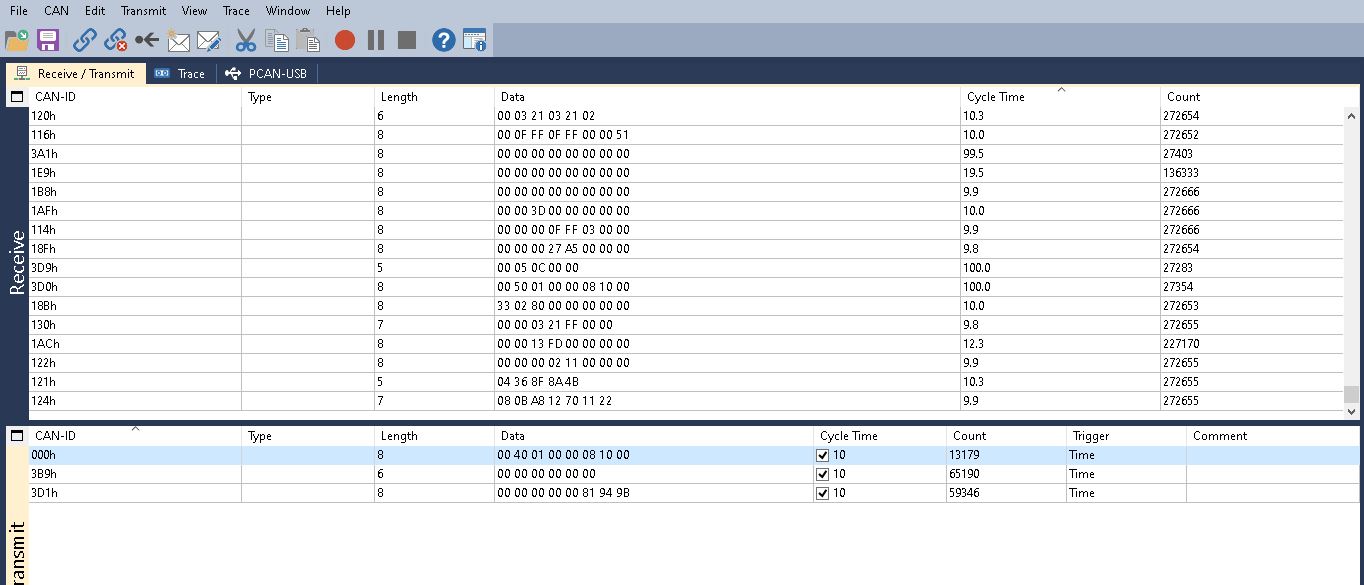
مشكلة في Shenzen Tenda Technology CP3V2.0 V11.10.00.2311090948 تسمح لمهاجم محلي بالحصول على معلومات حساسة عبر مكون كلمة المرور.
embedded-systems-securitypassword-attacksvulnerability-analysis+3
4منذ 2 سنوات
RK35xx-CopyFail-Hotfix preview

RK35xx-CopyFail-Hotfix

GitHubqengineering/rk35xx-copyfail-hotfix

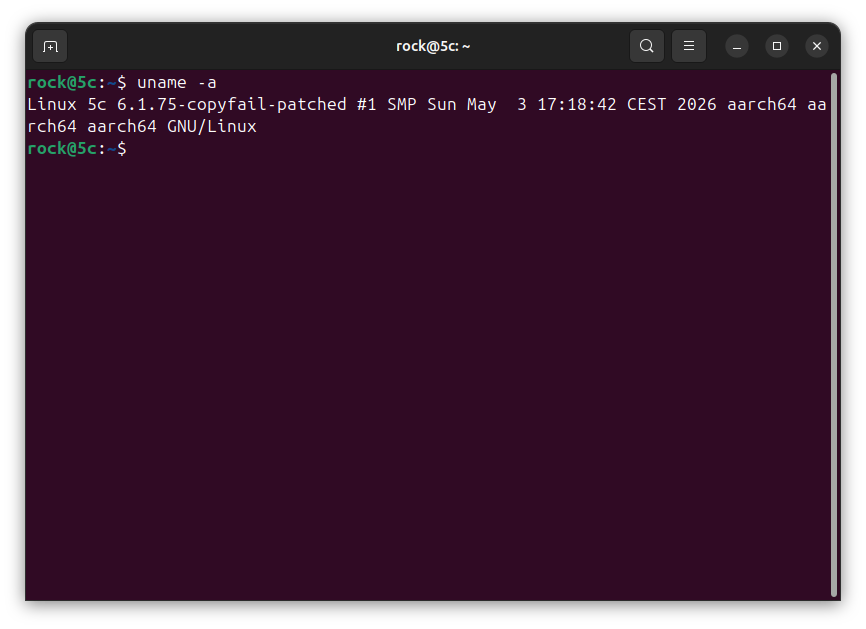
يوفر تصحيح نواة مُجمّع مسبقًا لثغرة CVE-2026-31431 (Copy Fail) على أجهزة RK35xx SBC التي تعمل بنظام Ubuntu 24.04، مع تعليمات التثبيت وشفافية البناء.

embedded-systems-securityvulnerability-analysishardware-iot-security
2منذ 6 أشهر
cve-2023-31070 preview

cve-2023-31070

GitHubbugprove/cve-2023-31070

CVE-2023-31070 Broadcom BCM47xx SDK slab-out-of-bounds write PoC
embedded-systems-securityvulnerability-analysisexploitation+2
4منذ 3 سنوات
CVE-2022-26269 preview

CVE-2022-26269

GitHubnsbogam/cve-2022-26269

تطبيق Suzuki connect يُستخدم للحصول على معلومات السيارة مثل الوقود، حالة الإشعال، الموقع الحالي، حالة ربط حزام الأمان إلخ. في سيارة Ignis، الفئة…

embedded-systems-securityvulnerability-analysisexploitation+2
2منذ 4 سنوات
UEFI-Security-Research-Howyar-SysReturn-NetCopy preview

UEFI-Security-Research-Howyar-SysReturn-NetCopy

GitHubthemalwareguardian/uefi-security-research-howyar-sysreturn-netcopy

تحليل ما بعد CVE-2024-7344 لـ Howyar SysReturn NetCopy - ملاحظات الهندسة العكسية، والملفات الثنائية القابلة للاستغلال، ومراسلات المورّد، وأدوات إثبات…
embedded-systems-securityvulnerability-analysisexploitation+6
2منذ شهر واحد
powerg-tools preview

powerg-tools

GitHubnccgroup/powerg-tools

أدوات للهندسة العكسية والتفاعل مع بروتوكول راديو PowerG
embedded-systems-securityreverse-engineeringwireless-security+3
5منذ 7 أشهر
sony-bravia-root-toolkit preview

sony-bravia-root-toolkit

GitHubsaaedimam/sony-bravia-root-toolkit

استغلال CVE-2019-2215 و DirtyCOW الآلي + إزالة الحشو بعد الحصول على صلاحيات الجذر + وحدات Magisk لجهاز Sony BRAVIA KDL-43W800C
embedded-systems-securityprivilege-escalationiot-security+6
2منذ شهر واحد
CVE-2019-17147 preview

CVE-2019-17147

GitHubimnot-ye/cve-2019-17147

هندسة عكسية شاملة واستغلال لـ CVE-2019-17147، وهو تجاوز سعة المخزن المؤقت للمكدس في أجهزة التوجيه TP-Link TL-WR841N. يتضمن تحليل البرامج الثابتة،…
embedded-systems-securityiot-securityvulnerability-analysis+9
4منذ 9 أشهر
CVE-2024-48705 preview

CVE-2024-48705

GitHubl41kaa/cve-2024-48705

أجهزة Wavlink AC1200 بإصدارات البرامج الثابتة M32A3_V1410_230602 وM32A3_V1410_240222 معرضة لثغرة حقن أوامر بعد المصادقة عند إعادة تعيين كلمة المرور.…
embedded-systems-securityiot-securityvulnerability-analysis+7
2منذ سنة واحدة
hazel-cve-2026-43499 preview

hazel-cve-2026-43499

GitHubdorlow/hazel-cve-2026-43499

استغلال جذر مؤقت خاص بالبرامج الثابتة لأجهزة Toshiba/Amazon Fire TV (hazel) باستخدام CVE-2026-43499. ينفّذ ثغرة UAF في futex-PI لمعمارية ARM32،…
android-securityembedded-systems-securityprivilege-escalation+6
1منذ 2 أشهر
CVE-2022-40363 preview

CVE-2022-40363

GitHubolafdaf/cve-2022-40363

يسمح تجاوز سعة المخزن المؤقت في المكوّن nfc_device_load_mifare_ul_data من شركة Flipper Devices Inc.، في جهاز Flipper Zero قبل الإصدار v0.65.2…

embedded-systems-securityvulnerability-analysisexploitation+3
5منذ 3 سنوات
CVE-2022-24693 preview

CVE-2022-24693

GitHublukejenkins/cve-2022-24693

توثيق وخطوات إعادة إنتاج لـ CVE-2022-24693: بيانات اعتماد ثابتة (hardcoded) في برامج ثابتة (firmware) لأجهزة Baicells Nova436Q و Neutrino 430، مما…
embedded-systems-securitypassword-crackingreconnaissance+6
3منذ سنة واحدة
CVE-2026-93958 preview

CVE-2026-93958

GitHubhackspeak/cve-2026-93958

حقن أوامر موثّق لإثبات المفهوم (PoC) لـ D-Link R95/BE9500 DHMAPI SetTimeSettings، يحقق تنفيذ أوامر عن بُعد (RCE) بصلاحيات الجذر عبر حقن backtick في…

embedded-systems-securityiot-securityvulnerability-analysis+7
2منذ شهر واحد
CVE-2025-29338 preview

CVE-2025-29338

GitHubmasjadaan/cve-2025-29338

استشارة فنية وإثبات مفهوم لفيضان مخزن مؤقت قائم على المكدس (CWE-121) في برنامج تشغيل نواة Wi-Fi NXP moal.ko، مما يتسبب في انهيار النواة المحلي وتنفيذ…
embedded-systems-securityvulnerability-analysisexploitation+2
3منذ 5 أشهر
zyxel-p870hn-hardware-hacking preview

zyxel-p870hn-hardware-hacking

GitHubdanyw24/zyxel-p870hn-hardware-hacking

من لوحة دارة مطبوعة عارية إلى صلاحية الجذر: اختراق عتادي لجهاز ZyXEL P-870HN (BCM6368) عبر UART — CVE-2025-0890 + CVE-2024-40891، على عتادي الخاص.
embedded-systems-securitypassword-crackingiot-security+6
منذ 2 أشهر
CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection preview

CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection

GitHubgeorge0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection

يستعرض تجاوز توقيع Ed25519 الخاص بـ CVE-2026-1122 عبر حقن نقطة منخفضة الرتبة، وتزوير تحديثات برامج ثابتة ضارة لأجهزة إنترنت الأشياء (IoT) باستخدام…
embedded-systems-securityiot-securityvulnerability-analysis+4
منذ 3 أشهر
misfortune-cookie preview

misfortune-cookie

GitHubluel-4013/misfortune-cookie

مجموعة أدوات إثبات مفهوم تفاعلية لثغرة CVE-2014-9222 (Misfortune Cookie) والاستغلالات ذات الصلة بأجهزة التوجيه، وتتضمن وحدات للكشف وتجاوز المصادقة…

embedded-systems-securityreconnaissancevulnerability-scanners+6
منذ 2 أشهر
CVE-2020-35575-TP-LINK-TL-WR841ND-password-disclosure preview

CVE-2020-35575-TP-LINK-TL-WR841ND-password-disclosure

GitHubdylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure

سلاح استغلال مُسلّح لثغرة CVE-2020-35575، وهي ثغرة كشف كلمة المرور في واجهات الويب لراوترات TP-Link، مما يمنح وصولاً إدارياً عن بُعد.

embedded-systems-securityiot-securitypassword-attacks+3
2منذ 2 سنوات
السابق1…333435…55التالي
أمان الأنظمة المدمجة — الصفحة 34 | Kitploit







