
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 qkaiser/awind-research
يحتوي هذا المستودع على أجزاء وقطع مثيرة للاهتمام تتعلق بالبحث الذي أجريته على أجهزة العرض اللاسلكية التي تصنعها Awindinc والتي تم تصنيعها بنظام OEM…
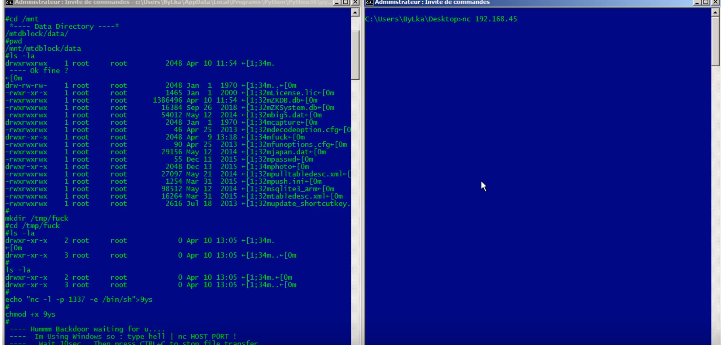 9aylas/backdooring-zmm100-fingerprint-devices
تجاوز المصادقة & زرع الأبواب الخلفية تلقائيًا في الأجهزة
 pro-me3us/cve_2022_38181_raven
CVE-2022-38181 POC لـ FireTV Cube من الجيل الثاني (raven)
 wack0/batondrop_armv7
تنفيذ لـ baton drop (CVE-2022-21894) من أجل armv7 (MSM8960)
 leochen-coremind/spd_flasher
CVE-2022-38694 استغلال محصّن - أداة وميض تلقائي لمضيف USB من RP2350 لأجهزة Unisoc
 rkx1209/cve-2019-1010298
استغلال لإثبات المفهوم يستهدف العالم الآمن في ARM TrustZone، يوضح ثغرة أمنية في OP-TEE OS لأغراض تعليمية وبحثية.
 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
 demining/bluetooth-attacks-cve-2025-27840
تحليل تشفير البيتكوين: ثغرة CVE-2025-27840 في المتحكمات الدقيقة ESP32 تعرض مليارات أجهزة إنترنت الأشياء للخطر عبر Wi-Fi وBluetooth
 dozernz/bugstropics
مواد داعمة لمحاضرة 'اصطياد الأخطاء البرمجية في المناطق الاستوائية' في DEFCON 30
 flex36ty/ps5-pihost
خادم ويب لاستغلال PS5 على Raspberry Pi يعمل بالطاقة من منفذ USB الخاص بـ PS5
 mr-wolf-is-me/ida-processor-modules
وحدات معالج IDA Pro التي تضيف دعم التفكيك لمعماريات CPU وDSP وGPU غير الشائعة بما في ذلك XMOS xCORE وTI C7x/PRU وMicroBlaze وNVIDIA SASS.
 alexandre-bartel/cve-2019-12594
هذا هو PoC لـ CVE-2019-12594، وهي ثغرة في DOSBox 0.74-2.
 infobyte/ezviz_lan_rce
استغلالات PoC وبيئة بناء Docker لـ CVE-2023-34551 وCVE-2023-34552 تستهدف كاميرات EZVIZ IP، مع شرائح وفيديوهات محاضرة قرية اختراق العتاد الصلب في DEF…
 nullze/cve-2020-10558
اختراق Tesla لجميع المركبات: DoS لواجهة شاشة اللمس لنظام المعلومات والترفيه CVE-2020-10558
 tc3650/cve-2026-43499-armv7
ARM32 استغلال ثغرة رفع الامتيازات في نواة لينكس لـ CVE-2026-43499 (GhostLock futex UAF) يستهدف Huawei Watch 4 Pro مع متغيرات استغلال متعددة وتحليل…








