
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit
 synacktiv/synodecrypt
أداة لفك تشفير جميع أرشيفات Synology المشفرة (SPK, PAT, ...)
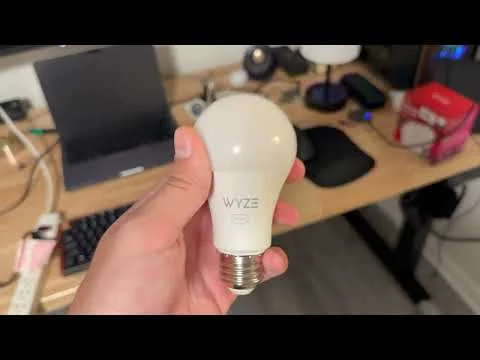 nickdaria/wyze-bulb-color-pwned
لا يوجد استغلال برمجي مفتوح للبرامج الثابتة لمصباح Wyze WLPA19CV2 الملون
 wzy114514sb/pwnage24mtk
استغلال شهادات لأجهزة MTK. توجد ثغرة منطقية في عملية التحقق من شهادات MTK. مشابه لـ CVE-2023-20696.
 karaaslanlabs/kl-security-key
مصادقة RP2040 FIDO2/WebAuthn تجريبية مع إثبات معبأ وتوافق موثق مع Windows/Entra
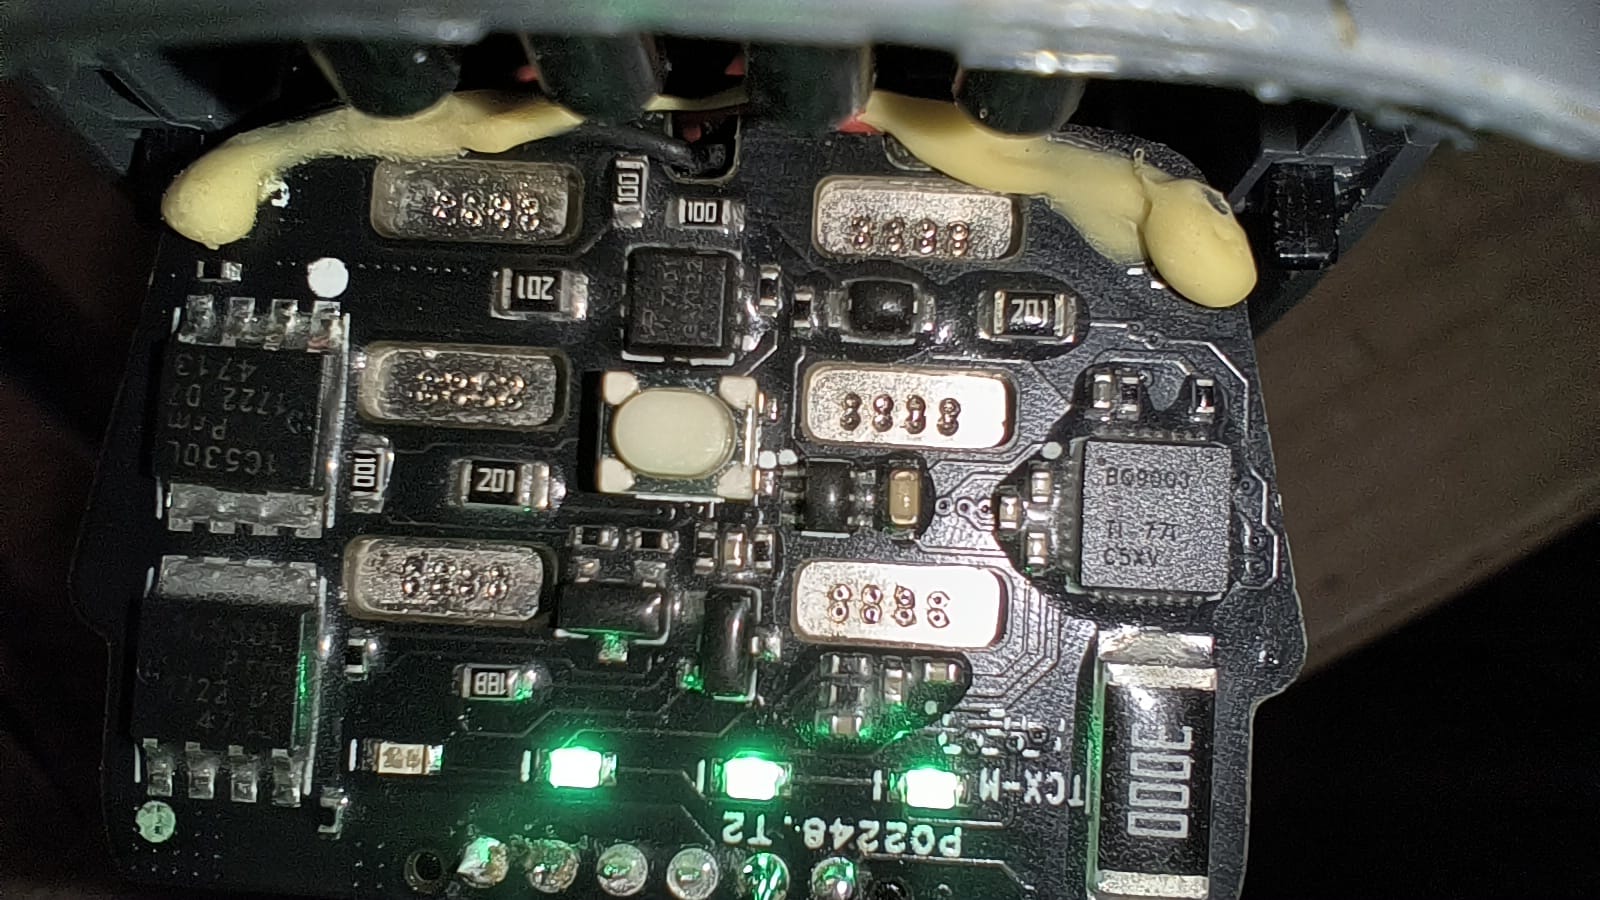 fahreddinaykut/sparkaltbatteryboard
لوحة واجهة بطارية مهندسة عكسيًا تعمل ببروتوكول I2C/SMBus لطائرة DJI Spark، تستبدل البطارية الذكية الأصلية ببطارية LiPo قياسية 3S. تتضمن تحليل…
 roostercoopllc/flipper-mcp
خادم MCP مدعوم بالذكاء الاصطناعي لـ Flipper Zero. تحكم في SubGHz وNFC وRFID وIR وBLE وGPIO والمزيد عبر WiFi باستخدام Claude أو أي عميل MCP.
 jiegec/loongbleed
إثبات مفهوم يوضح تسرب بيانات دقيق المعمارية في معالجات Loongson LA464/LA664 عبر البتات العلوية غير المعرفة في سجلات متجهات LASX، على غرار ZenBleed.
 mellow-hype/cve-2023-33476
استغلالات لثغرة تجاوز سعة الكومة في MiniDLNA <=1.3.2 (CVE-2023-33476)
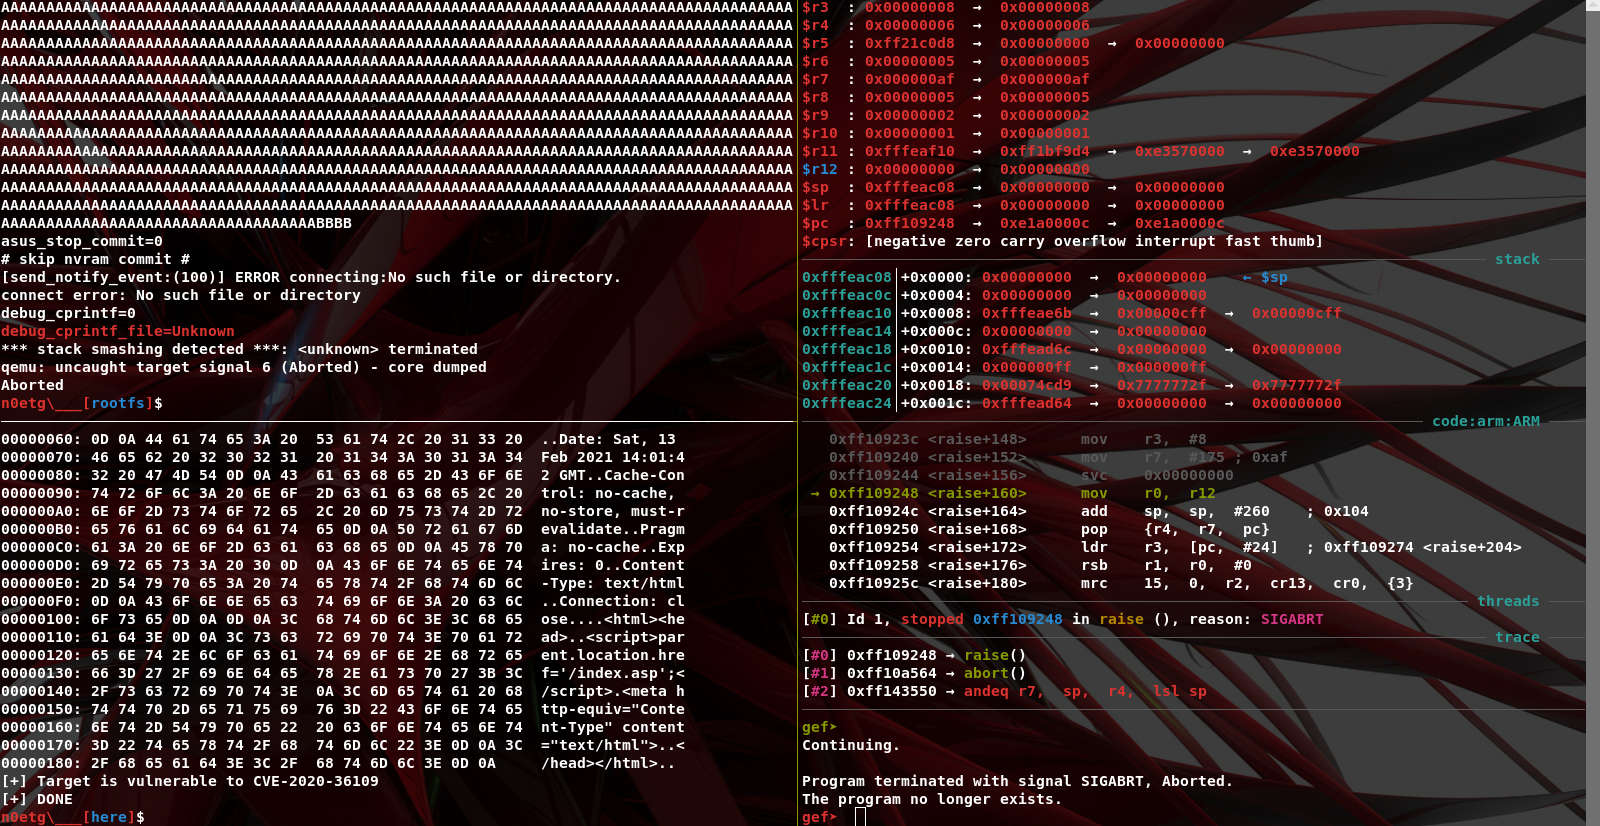 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC يسبب DoS
 hydrausb3/wch-ch56x-lib
مكتبة للوحات القائمة على WCH CH56x مع برامج تشغيل USB3/USB2/HSPI/SerDes مُختبَرة، وتسجيل، ومقاطعات مؤجلة.
 nccgroup/libmempool
أدوات تحليل الكومة لـ mempool
 synacktiv/canon-tools
أدوات تُستخدم لفك تشفير البرامج الثابتة لطابعات كانون
 finngineering/apxutil
أداة للتعامل مع ملفات أرشيف PLC الخاصة بشنايدر إلكتريك
 wrongbaud/spidump
أداة لإعادة بناء صور SPI flash عبر عمليات التقاط محلل المنطق
 ret2/pwn2own-auto-2024-charx
استغلال جاهز للعمل ضد Phoenix Contact CHARX SEC-3100 باستخدام حزم Scapy الخام عبر إيثرنت لتفعيل الثغرات والحصول على قشرة تفاعلية للاتصال العكسي.
 botlabsdev/cve-2020-11881
CVE-2020-11881: DoS عن بُعد بدون مصادقة لخدمة SMB في MikroTik.
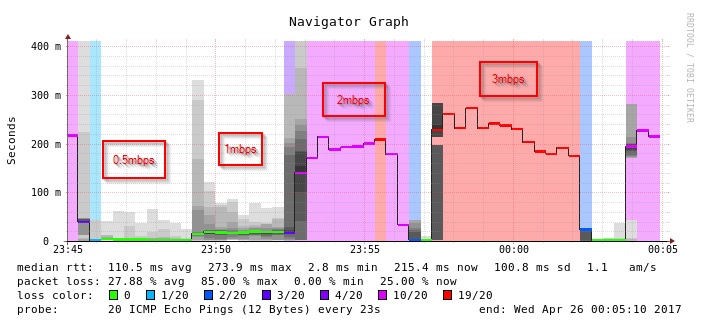 lunnova/puma6fail
CVE-2017-5693 ثغرة رفض الخدمة في مودمات Puma 6








