
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit
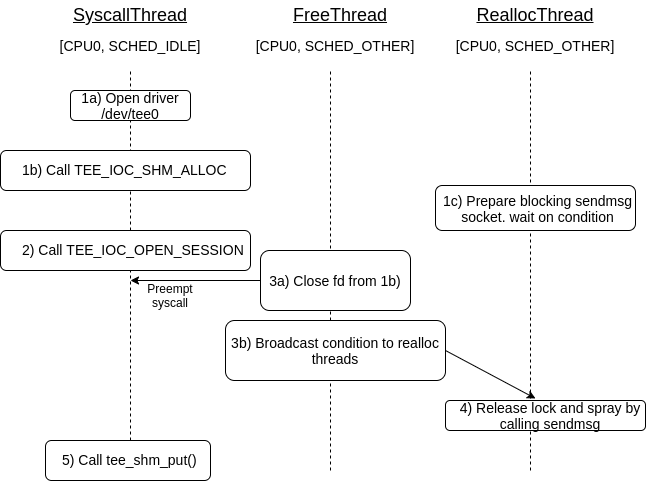
 pjlantz/optee-qemu
بيئة بنواة معرضة للثغرات لاستغلال سائق TEE (CVE-2021-44733)
 op-tee/optee_ftpm
تكامل OP-TEE مع تطبيق مرجعي MS TPM 2.0 (fTPM)
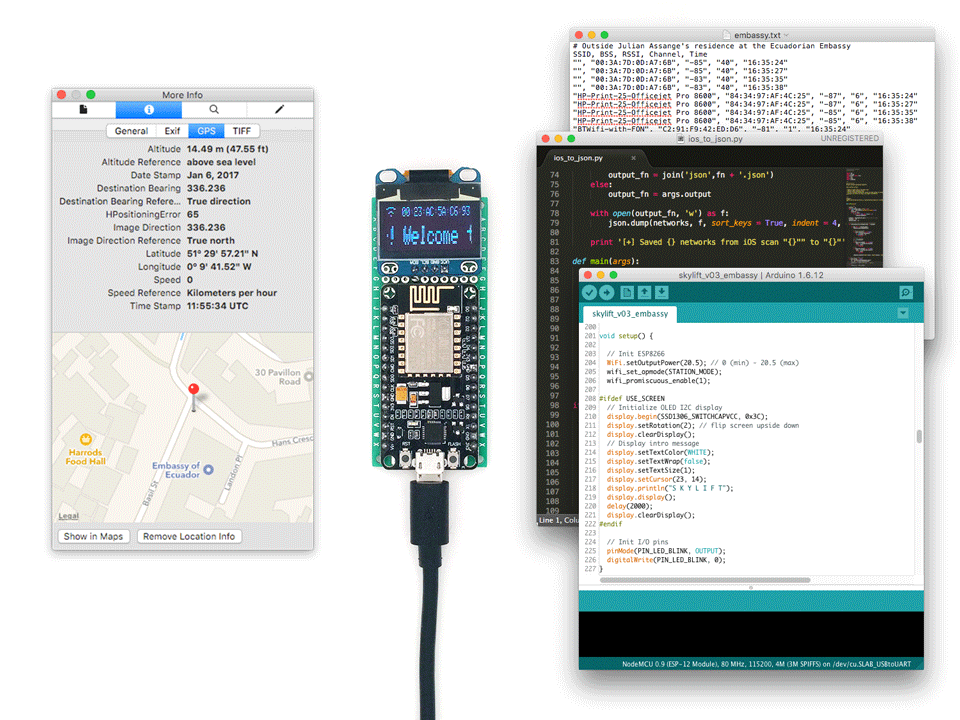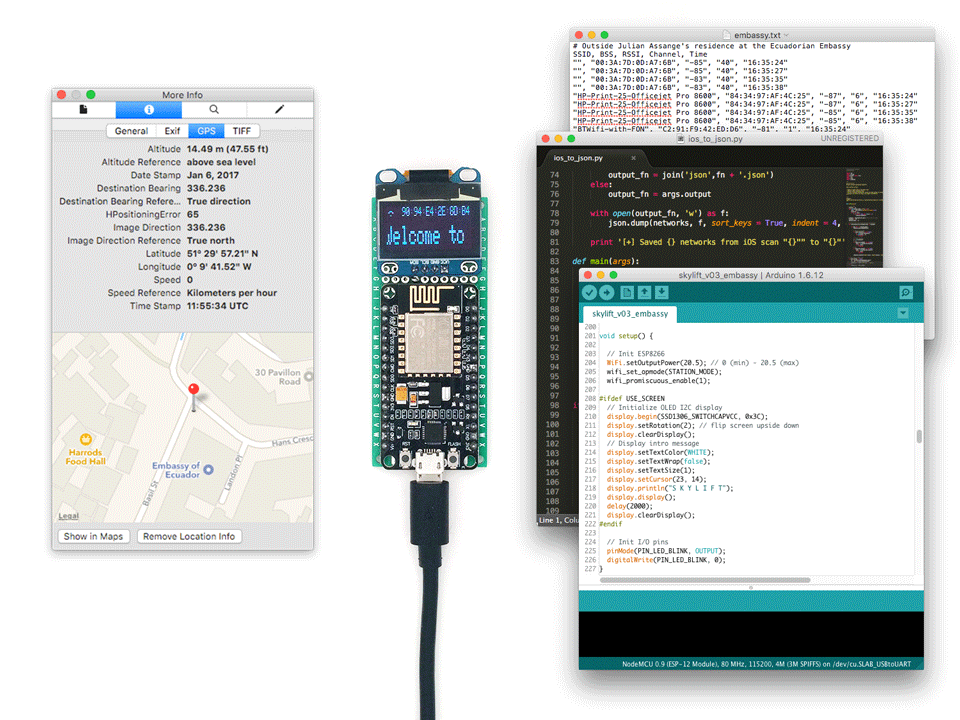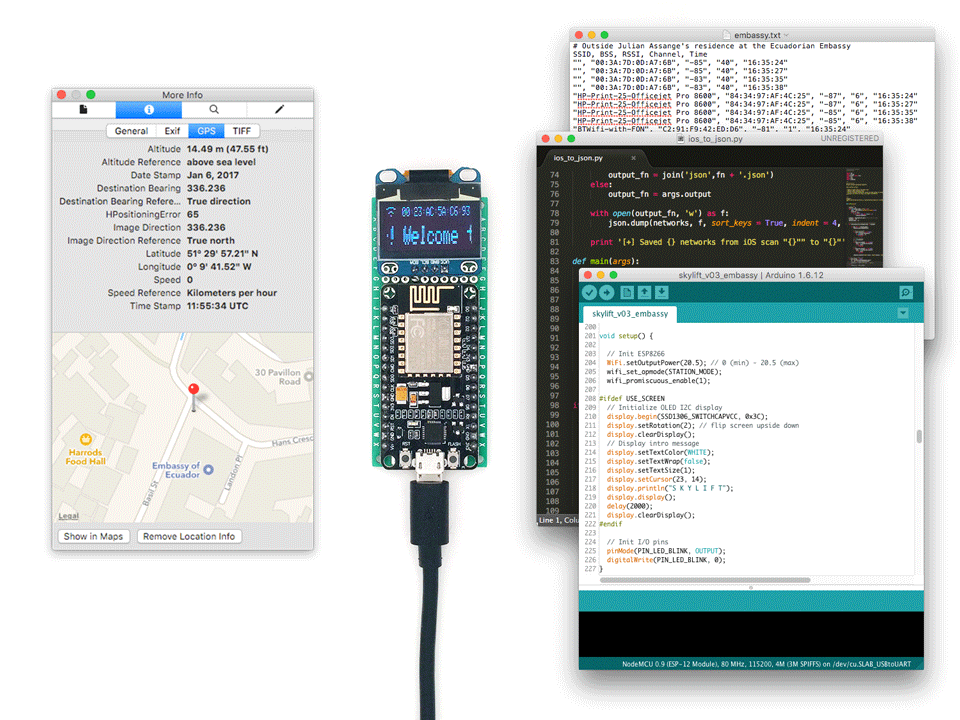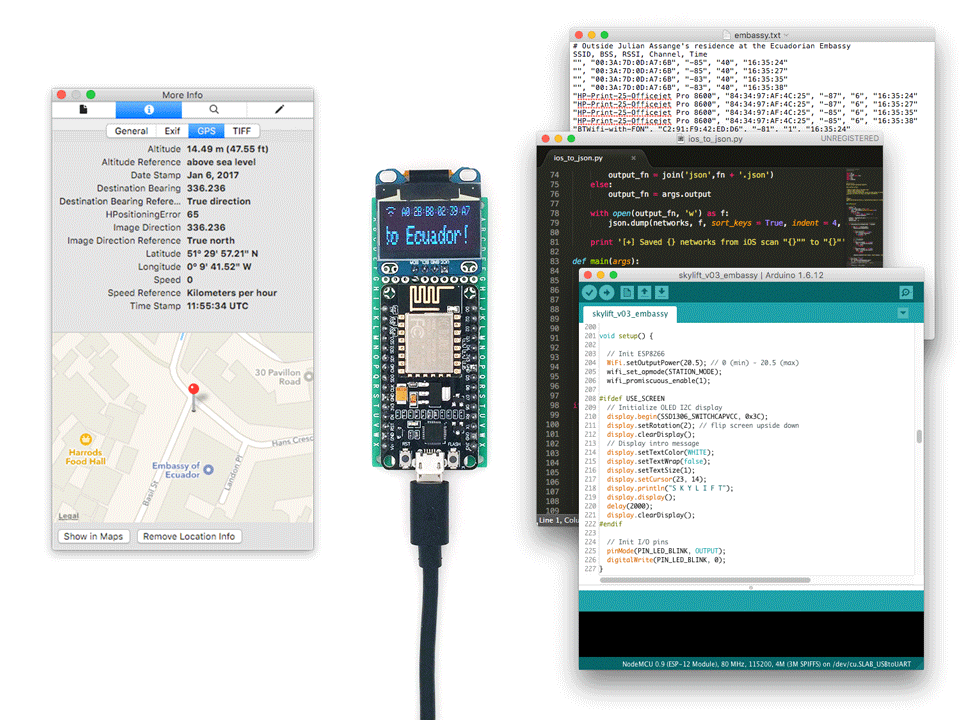 awesome-pentest-gadgets/skylift
انتحال الموقع الجغرافي عبر WiFi باستخدام ESP8266
 runzeroinc/vulns-2026-fatfs-chance
ثغرات أمنية موثقة في مكتبة نظام الملفات المضمنة FatFs مع تفاصيل CVE، وأداة اختبار بالتشويش (fuzzing harness)، ومُولّد صور الأقراص الاستغلالية، وتحليل…
 iotsrg/iot-pentest-devices-and-purpose
دليل منسّق لأدوات اختبار الاختراق للأجهزة والبرمجيات الخاصة بإنترنت الأشياء لعام 2025، يغطي هجمات بلوتوث، زيجبي، زد-ويف، واي-فاي، RFID، السيارات،…
 nnonickreal/openqore
أطلق العنان للقوة الكاملة لسماعاتك القائمة على BES! :)
 himitsushell/himitsushell
حامي سكربتات shell (تشويش، مفسّر مدمج، DRM) - غير مرئي لتتبع النواة
 newbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup
Writeup of a 0-click remote code execution exploit chain developed for the Alpine iLX-F511 automotive head unit at Pwn2Own Automotive 2026.
 nccgroup/the_automotive_threat_modeling_template
قالب NCC Group لـ Microsoft Threat Modeling Tool 2016 لأمن السيارات
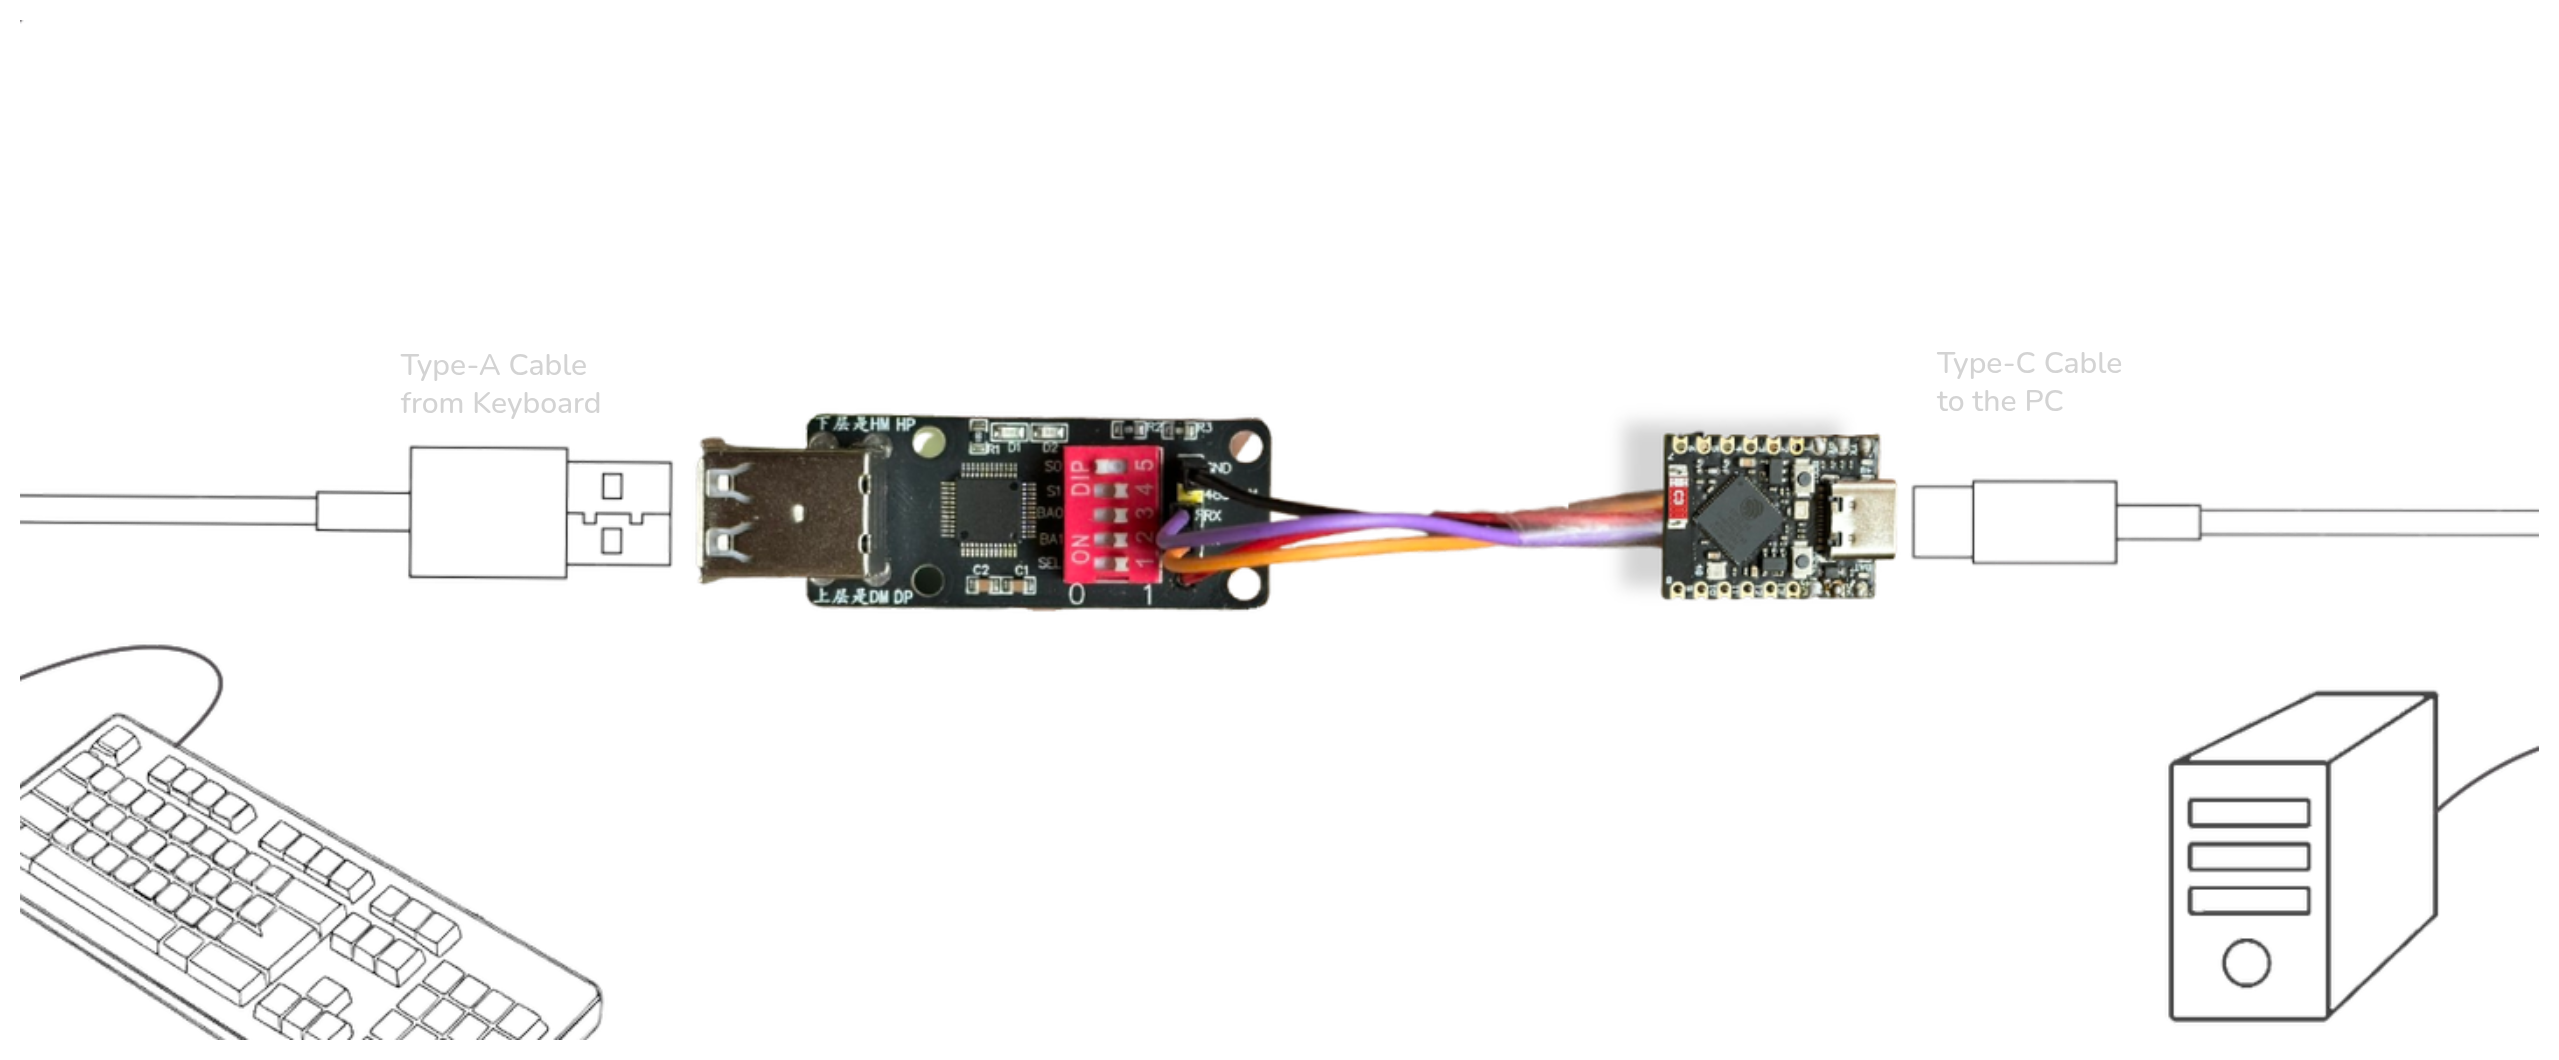 itsmmdoha/ducklogger
أداة تسجيل ضغطات المفاتيح عبر USB تعتمد على ESP32-S3 مع واي فاي، سهلة DIY-able باستخدام أجهزة متوفرة على نطاق واسع.
 seemoo-lab/fitness-app
أداة بحث تعتمد على BLE لـ Fitbit لإعادة تشغيل المصادقة، فك تشفير تفريغ النشاط المشفر، استخراج الذاكرة/البرامج الثابتة، ووميض البرامج الثابتة المخصصة…
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
وحدات kernel منخفضة المستوى ومصدر شجرة الأجهزة لـ OnePlus 11 (sm8550)، مما يتيح تشغيل الأجهزة، وتحليل السائقين، وأبحاث أمن الأنظمة المضمنة.
 witherornot/warbird-docs
توثيق تعتيم Warbird الخاص بـ Microsoft
 jjensn/cve-2024-36877
إثبات مفهوم لاستغلال CVE-2024-36877 يستهدف ثغرات البرامج الثابتة، مع توثيق تفصيلي وتقنيات استغلال ثنائي.
 kasnria001/pwnage24mtk
استغلال الشهادات (Cert) لأجهزة MTK. يوجد خلل منطقي في عملية التحقق من الشهادات لدى MTK. مشابه لـ CVE-2023-20696.
 blasty/sonos
أداة استغلال وأدوات مساعدة لأجهزة Sonos القائمة على معالجات Amlogic: تقوم بتفريغ OTP/eFUSE عبر استغلال EL3، وتستخرج مفاتيح فك تشفير LUKS، وتجلب وتفك…
 nccgroup/proxmark3-amiimicyou
محاكي Proxmark3 لـ Amiibo كما عُرض في Recon Montreal 2018
 infobyte/draytek-arsenal
مجموعة أدوات الهندسة العكسية والمراقبة لجدران حماية Draytek








