
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit
 kkamagui/napper-for-tpm
أداة فحص الثغرات الأمنية في TPM لـ CVE-2018-6622. سيتم نشر هذه الأداة في مؤتمري Black Hat Asia 2019 وBlack Hat Europe 2019.
 mailinneberg/broadpwn
ثغرة Broadpwn (CVE-2017-9417)
 fullmetal5/str2hax
تطبيق CVE-2009-0689 لجهاز نينتندو وي.
 digiprosec/microtrick
Python PoC مكتفٍ ذاتيًا يستغل سلسلة MikroTrick SSH (CVE-2026-86060، CVE-2026-67279) للحصول على وصول كامل غير مصادق عليه كمسؤول على أجهزة MikroTik…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
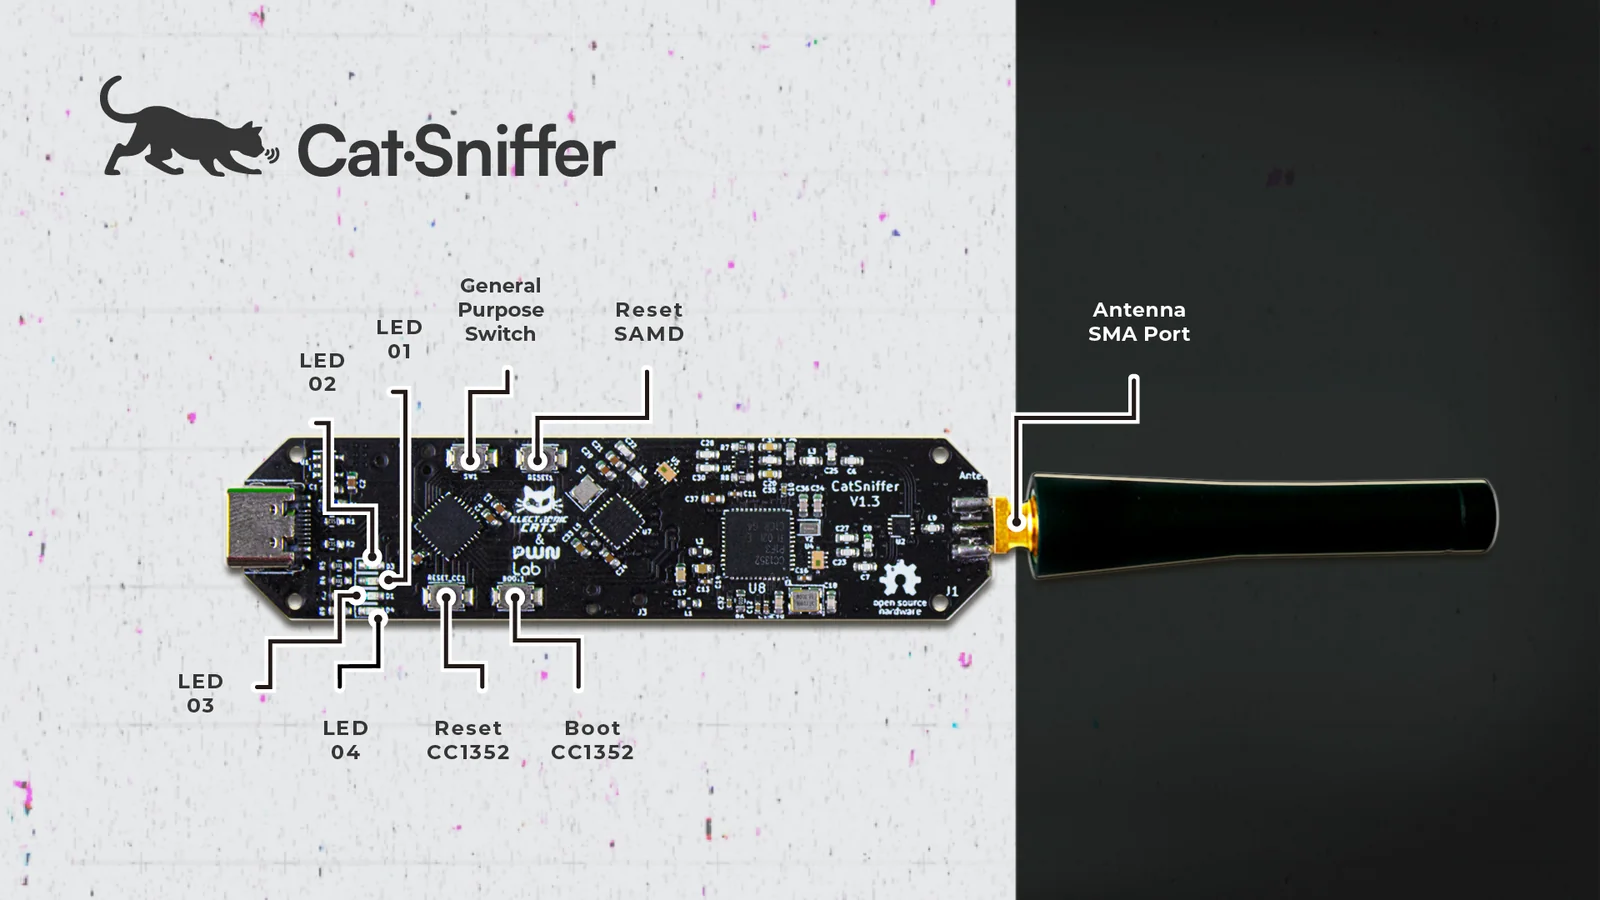 electroniccats/catsniffer-firmware
مستودع البرامج الثابتة لـ CatSniffer، وهي لوحة أبحاث أمنية متعددة البروتوكولات لإنترنت الأشياء تدعم BLE وZigbee وSub-1 GHz والمزيد، مع إصدارات مبنية…
 lfi-project/lfi
المستودع الرئيسي لـ LFI: عزل برمجي عملي وفعال وآمن
 xchwarze/wifi-pineapple-cloner-builds
بناء المستودع من مُستنسخ عتاد Wifi pineapple العالمي
 laginimaineb/cve-2016-2431
تصعيد صلاحيات نواة TrustZone في معالجات كوالكوم
 synacktiv/samsung-q60t-exploit
حزمة استغلال تستهدف تلفاز Samsung Q60T القائم على Tizen، وتشمل استغلالات v8 والنواة، وفك تشفير البرامج الثابتة، والوصول إلى صدفة الجذر عبر تسليم…
 synacktiv/ps4-webkit-exploit-6.xx
استغلال Webkit يمنح قراءة/كتابة عشوائية على البرامج الثابتة 6.XX لأجهزة PS4
 libriscv/libloong
أسرع صندوق رمل لـ LoongArch
 ffri/shadebios
كود PoC الخاص بـ Shade BIOS (مجرّد) المعروض في Black Hat USA 2025
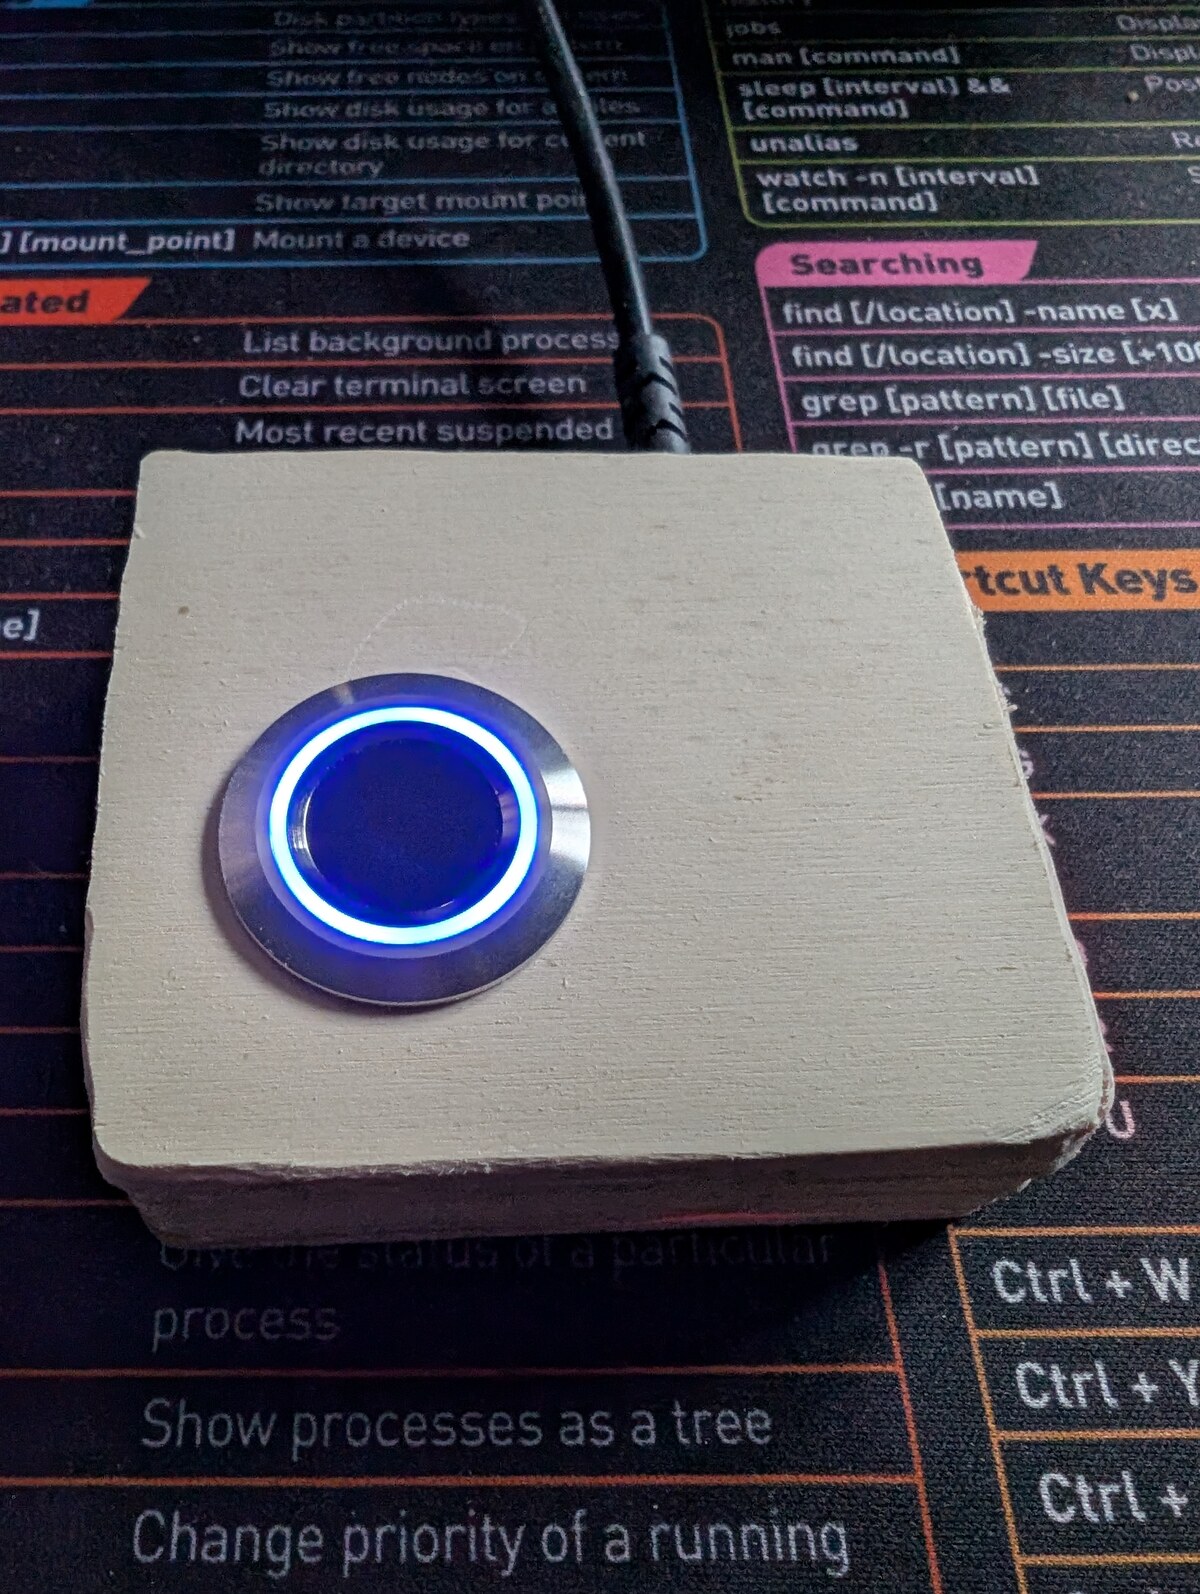 matpb/linux-fingerprint-r503
تسجيل الدخول ببصمة الإصبع على سطح مكتب لينكس باستخدام مستشعر Grow R503 + أردوينو + برنامج خفي بديل لـ fprintd مكتوب بلغة Rust
 sharif-bot-cmd/quantum-silicon-core-loader
يعمل عند حدود السيليكون
 wkoszek/emuko
محاكٍ لـ RISC-V بلغة Rust يُقلّع Linux مع JIT على ARM64/x86_64 وذاكرة افتراضية Sv39
 infobyte/doggie
مرحبًا بك في مستودع Doggie و EvilDoggie من Faraday Security! Doggie هو محول CAN Bus إلى تسلسلي (USB, BLE, UART) معياري (DIY) يستخدم بروتوكول slcan،…
 hook-s3c/cve-2018-18852
استغلال تنفيذ التعليمات البرمجية عن بُعد المصادق عليه لأجهزة توجيه CERIO (DT300N، DT100G، AMR-3204، WMR-200N) باستخدام بيانات اعتماد افتراضية من…








