
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 blasty/sonos
أداة استغلال وأدوات مساعدة لأجهزة Sonos القائمة على معالجات Amlogic: تقوم بتفريغ OTP/eFUSE عبر استغلال EL3، وتستخرج مفاتيح فك تشفير LUKS، وتجلب وتفك…
 fzbacon/cve-2023-25234_tenda_ac6_stack_overflow
استغلال إثبات المفهوم لـ CVE-2023-25234، وهي ثغرة تجاوز سعة المكدس في أجهزة توجيه Tenda AC6، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر طلبات HTTP…
 fzbacon/cve-2022-34527_d-link_dsl-3782_router_command_injection
إثبات مفهوم لاستغلال CVE-2022-34527، وهي ثغرة حقن أوامر في أجهزة التوجيه D-Link DSL-3782، تتيح تنفيذ تعليمات برمجية عن بُعد عبر طلبات HTTP مصممة.
 pspreverse/ftpm_attack
شيفرات ومخرجات بيانات خاصة بورقتنا البحثية: "faulTPM: Exposing AMD fTPMs’ Deepest Secrets"
 smillier/hydralincan
درع Hydrabus لناقلات LIN و CAN
 seifallahhomrani1/cve-2023-0861-poc
تحليل وإعادة إنتاج ثغرة حقن الأوامر (CVE-2023-0861) في أجهزة توجيه NetModule
 wack0/batondrop_armv7
تنفيذ لـ baton drop (CVE-2022-21894) من أجل armv7 (MSM8960)
 ethancunt/cve-2022-45600
استغلال إثبات المفهوم لثغرة حقن أوامر في أجهزة توجيه Aztech WMB250AC، يتيح تصعيد صلاحيات مصادق إلى جذر شل عبر معامل GET غير معقم.
 swzhouu/cve-2022-48311
طابعة سلسلة HP Deskjet 2540 إصدار البرنامج الثابت CEP1FN1418BR ورقم طراز المنتج A9U23B ثغرة البرمجة النصية عبر المواقع (XSS) في صفحة إعدادات HTTP
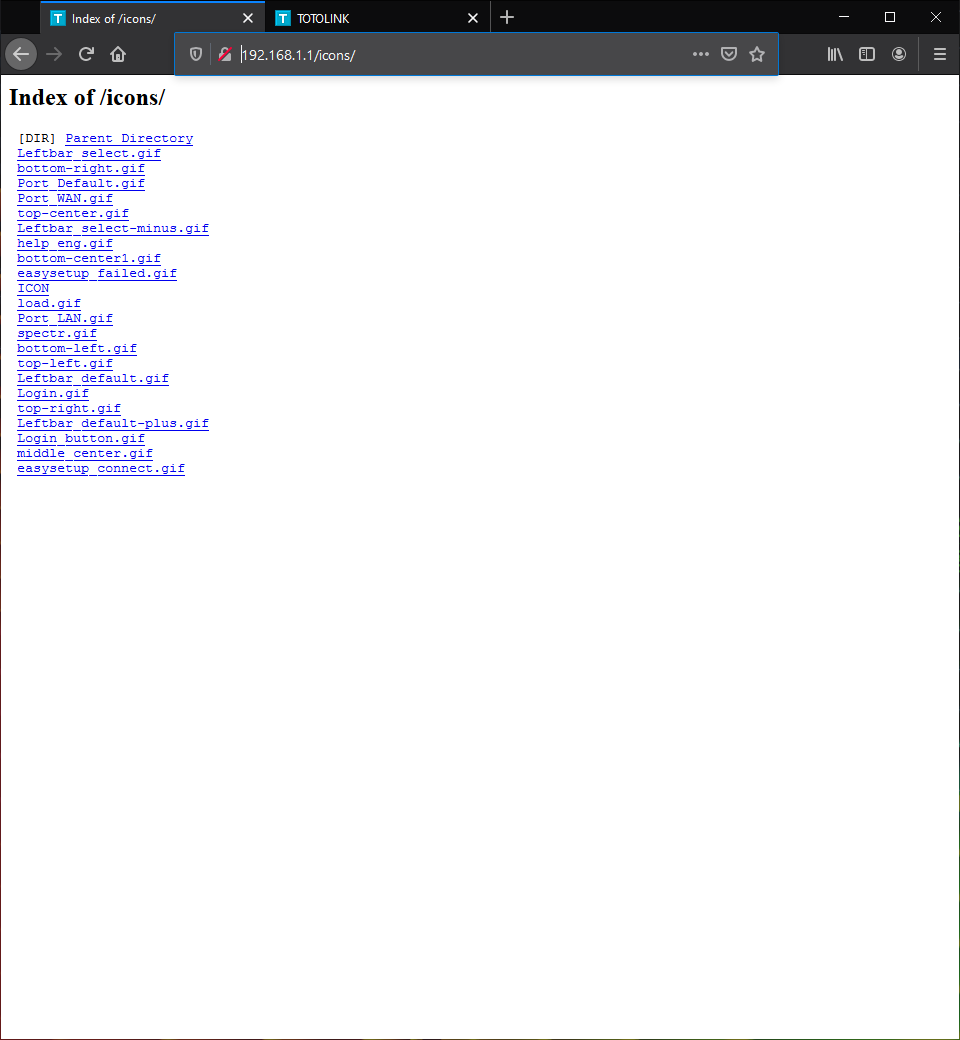 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 ثغرة فهرسة الدليل
 rdomanski/exploits_and_advisories
مستودع يتتبّع الاستغلالات والثغرات والنشرات الأمنية العامة التي اكتشفتها أو ساهمت في اكتشافها، أو كتبتها أو ساهمت في كتابتها.
 leoservalli/privilege-escalation-askey
ثغرة تصعيد الامتيازات على أجهزة توجيه ASKEY
 otsmr/internet-of-vulnerable-things
نتائج ورقة المصطلح الصغيرة الخاصة بي حول موضوع إنترنت الأشياء الضعيفة واستغلال CVE-2022-48194.
 trinadh465/linux-4.19.72_cve-2022-45934
شجرة مصدر نواة لينكس معدّلة لعرض أو تصحيح CVE-2022-45934، مما يوفر أساسًا لتحليل الثغرات الأمنية وأبحاث الاستغلال.
 beardypig/ghidra-emotionengine
معالج Ghidra لوحدة المعالجة المركزية المبنية على معمارية MIPS لمحرك Emotion Engine في جهاز Play Station 2
 pazhanivel07/frameworks_av-r33_cve-2022-20413
استغلال لـ CVE-2022-20413 يستهدف إطار عمل الوسائط في Android (frameworks/av) لاستغلال الثغرات على المستوى الثنائي وتحليل الأمان.
 mcw0/poc
تم تعطيل القضايا لهذه الإثباتات، لأنها مجرد إثباتات، وملكية عامة وغير مدعومة.
 tothi/pwn-hisilicon-dvr
استغلال لإثبات المفهوم وكشف ثغرات لأجهزة HiSilicon hi3520d DVR/NVR. يوضح تنفيذ تعليمات برمجية عن بُعد (RCE) عبر واجهة الويب، وبيانات اعتماد الباب…








