
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 souravbaghz/carpunk
مجموعة أدوات حقن ناقل CAN لاختبار أمن السيارات. تقوم بالتحكم في الواجهة، والتجسس، وهجمات حقن CAN على شبكات المركبات، مع دعم كل من المحاكاة والسيارات…
 kosmokato/bad-dicom
إطار استغلال لـ CVE-2019-11687
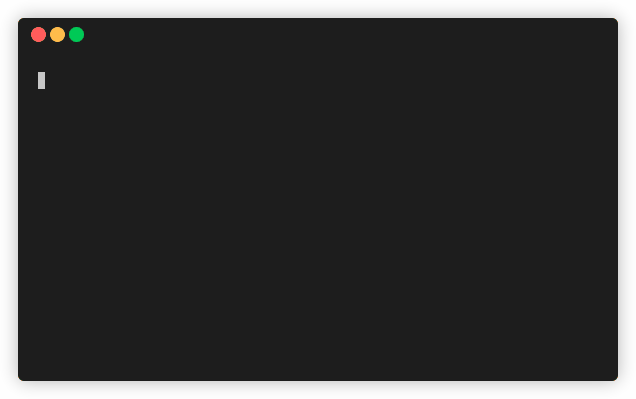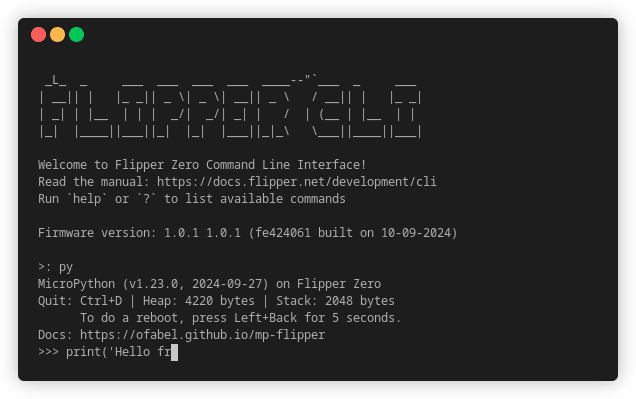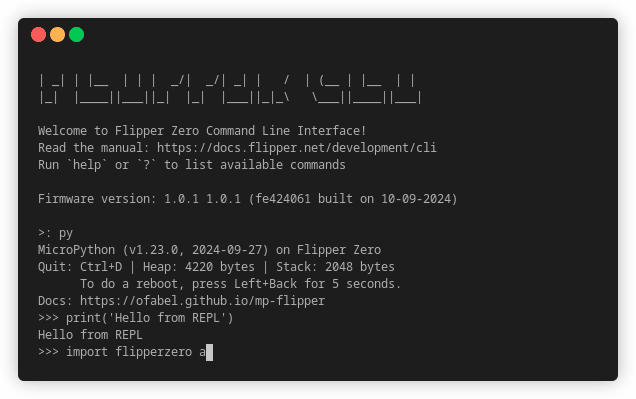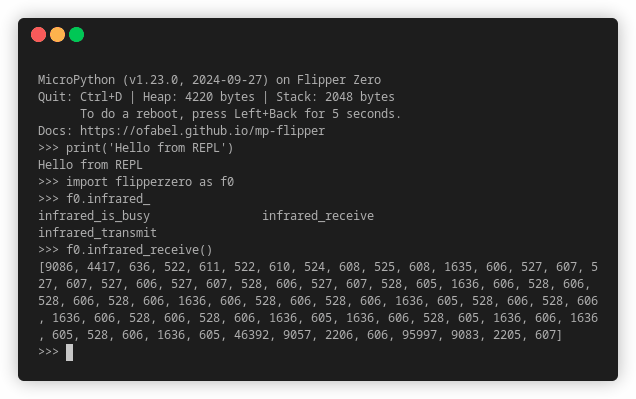 ofabel/mp-flipper
دعم Python لـ Flipper Zero
 alainx277/cve-2025-24797
ثغرة تجاوز سعة المخزن المؤقت في Meshtastic - CVE-2025-24797
 gmh5225/pcileech-asus-xg-c100c
متنكرًا في هيئة بطاقة شبكة ASUS XG C100C وينفّذ وظيفة اتصال مروري مزيف
 abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
CVE-2024-36842، إنشاء باب خلفي دائم في نظام المعلومات والترفيه في سيارة Oncord+ بنظامي أندرويد وiOS باستخدام سكربت خبيث!
 leecher1337/pixma
أدوات لتحليل برمجيات طابعات Canon Pixma الثابتة
 demining/bluetooth-attacks-cve-2025-27840
تحليل تشفير البيتكوين: ثغرة CVE-2025-27840 في المتحكمات الدقيقة ESP32 تعرض مليارات أجهزة إنترنت الأشياء للخطر عبر Wi-Fi وBluetooth
 azhariramadhan/cve-2025-45512
مجموعة استغلالات لإثبات المفهوم لثغرات أداة تحميل الإقلاع U-Boot، بما في ذلك آليات التحديث غير الآمنة، وبيانات الاعتماد المضمنة، والوصول إلى واجهات…
 oliviaisntcringe/cve-2025-30216-poc
إثبات المفهوم (PoC)
 lr-m/icseeu
هذه مجموعة من الأدوات/إثباتات المفهوم/الاستغلالات للكاميرات التي تستخدم تطبيق iCSee. ونعم - يمكنها تشغيل ألعاب NES!
 otsmane-ahmed/cve-2025-2620-poc
استغلال إثبات المفهوم لـ CVE-2025-2620، تجاوز سعة المخزن المؤقت القائم على المكدس في أجهزة التوجيه D-Link DAP-1620 يتيح تنفيذ التعليمات البرمجية عن…
 otsmane-ahmed/cve-2025-29384-poc
استغلال لإثبات المفهوم لـ CVE-2025-29384، وهي ثغرة تجاوز سعة المخزن المؤقت القائمة على المكدس خطيرة في أجهزة التوجيه Tenda AC9. يتضمن وحدات Python و…
 absholi7ly/poc-cve-2024-57040
CVE-2024-57040 هي ثغرة أمنية تم اكتشافها في بعض طرازات راوتر TP-Link TL-WR845N. على وجه التحديد، تتعلق بكلمة مرور "مضمنة" لحساب الجذر (root) للراوتر.…
 abhijithaj/dorset_smartlock_vulnerability
هذا المستودع مخصص لـ Dorset_SmartLock_vulnerability. تم اقتراح CVE-2025-25650 بواسطة MITRE، والذي لم يؤكده بعد.
 infobyte/draytek-arsenal
مجموعة أدوات الهندسة العكسية والمراقبة لجدران حماية Draytek
 bishopfox/sonicrack
فك تشفير صور البرامج الثابتة المشفّرة لنظام SonicOSX
 hydrausb3/wch-ch56x-lib
مكتبة للوحات القائمة على WCH CH56x مع برامج تشغيل USB3/USB2/HSPI/SerDes مُختبَرة، وتسجيل، ومقاطعات مؤجلة.








