
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 microsoft/litebox
مكتبة نظام تشغيل تركز على الأمان وتدعم التنفيذ في وضعي النواة والمستخدم
 bertoldvdb/pcanexploit
CVE-2024-44610: استغلال root عن بعد موثّق في بوابات Peak PCAN-Ethernet CAN-(FD)
 azhariramadhan/cve-2025-45512
مجموعة استغلالات لإثبات المفهوم لثغرات أداة تحميل الإقلاع U-Boot، بما في ذلك آليات التحديث غير الآمنة، وبيانات الاعتماد المضمنة، والوصول إلى واجهات…
 aureliusivan/ubl-itel-s23
فتح قفل Bootloader لهاتف Itel S23 (S665L) / Unisoc T606 باستخدام CVE-2022-38694
 5ulfur/cve-2025-57428
CVE-2025-57428
 419066074/cve-2021-40859
استغلال الأبواب الخلفية لـ Auerswald COMpact 8.0B
 amazingout/tesla-cve-2020-10558
اختراق TESLA MODEL 3
 1337g/cve-2017-3881
من إعداد artkond
 intel/device-modeling-language
Domain-specific language for writing fast functional device models for virtual platforms. Compiles DML to C with API calls tailored for the Intel…
 ebrandi/fdd-book
كتاب برنامج تشغيل الأجهزة لنظام FreeBSD
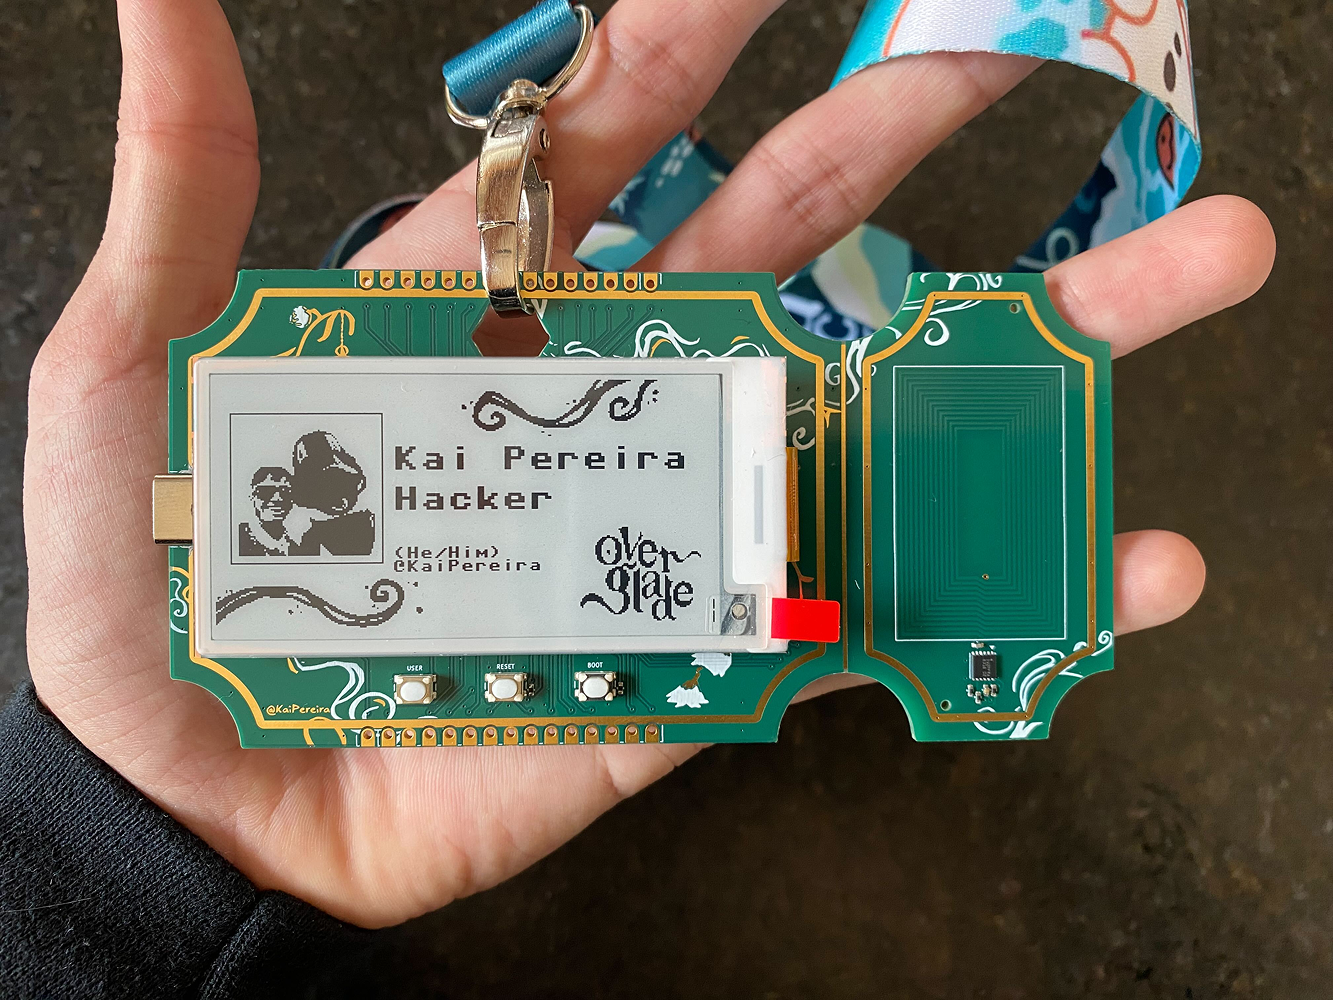 kaipereira/overglade-badges
شارات هاكاثون NFC لحدث لعبة Overglade في سنغافورة!
 scorpion-security-labs/cve-2020-12124
استغلال إثبات المفهوم لـ CVE-2020-12124 يستهدف جهاز التوجيه Wavlink AC1200، مما يوضح حقن الأوامر غير المصادق عليه وتجاوز سعة المخزن المؤقت للمكدس في…
 aureliusivaninvenioptl/ubl-itel-s23
فتح قفل المحمل للإقلاع لجهاز Itel S23 (S665L) / Unisoc T606 باستخدام CVE-2022-38694
 alexandre-bartel/cve-2019-12594
هذا هو PoC لـ CVE-2019-12594، وهي ثغرة في DOSBox 0.74-2.
 adikso/cve-2024-5633
إثبات المفهوم لـ CVE-2024-5633
 0xbbdd/cve-2022-46152
CVE-2022-46152: تحقق غير صحيح من فهرس المصفوفة في دالة `cleanup_shm_refs`.
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045 هي ثغرة حقن أوامر (Command Injection) تسمح بتنفيذ الأوامر عن بُعد (Remote Code Execution) في كاميرا TP-Link Tapo c200 IP.…
 chrisl0tus/cve-2023-34924
إثبات مفهوم لاستغلال ثغرة تجاوز سعة المخزن المؤقت في دالة SetAPInfoById في راوتر H3C Magic B1STW، مما يتسبب في تعطل خدمة الويب وإمكانية الوصول إلى…








