
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 google/longfellow-zk
تطبيق مكتبة جوجل للمعرفة الصفرية لبروتوكولات الهوية.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | أداة نشر تلقائي لبيئة الفريق الأحمر/الأزرق
 sophoslabs/iocs
مؤشرات الاختراق الصادرة عن Sophos من التقارير المنشورة
 google/paranoid_crypto
تحتوي مكتبة Paranoid على تطبيقات لفحوصات نقاط الضعف المعروفة في القطع الأثرية التشفيرية.
 webpwnized/mutillidae
OWASP Mutillidae II هي تطبيق ويب مجاني مفتوح المصدر، ضعيف عمداً، يوفر هدفاً للتدريب على أمن الويب. هذه بيئة اختراق ويب سهلة الاستخدام مصممة…
 neex/phuip-fpizdam
استغلال لـ CVE-2019-11043
 bsauce/kernel-exploit-factory
تقرير تحليل استغلال ثغرات CVE في Linux kernel وبيئة تصحيح الأخطاء ذات الصلة. لم تعد بحاجة إلى تجميع Linux kernel أو إعداد بيئتك بعد الآن.
 trusted-ai/aix360
قابلية تفسير البيانات ونماذج التعلّم الآلي وشرحها
 zhangzhuosjtu/web3bugs
إزالة الغموض عن الثغرات القابلة للاستغلال في العقود الذكية
 project-oak/oak
تحكم هادف بالبيانات في الأنظمة الموزعة.
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 — دليل التصميم والمرجع
 erev0s/vampi
واجهة برمجة تطبيقات REST ضعيفة تحتوي على ثغرات OWASP العشر الأوائل لاختبار الأمان
 nextronsystems/aptsimulator
مجموعة أدوات لجعل النظام يبدو وكأنه ضحية هجوم APT.
 nfcgate/nfcgate
تطبيق مجموعة أدوات بحث NFC لنظام أندرويد
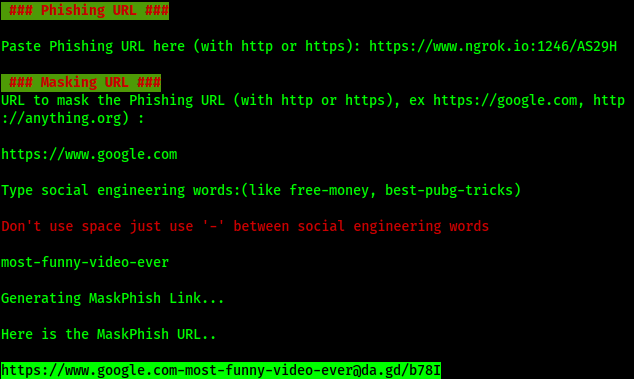 jaykali/maskphish
تقديم "URL Making Technology" للعالم للمرة الأولى على الإطلاق. أعطِ قناعًا لـرابط التصيد (Phishing URL) كالمحترفين.. أداة لا بد منها للتصيد…
 0xsteph/pentest-ai-agents
حوّل Claude Code إلى مساعدك في أبحاث الأمن الهجومي. وكلاء فرعيون متخصصون للذكاء الاصطناعي لاختبار الاختراق المصرح به يخططون للعمليات، ويحللون…
 subat0mik/misconfiguration-manager
مدير الأخطاء في التهيئة هو قاعدة معرفية مركزية لجميع المهارات المعروفة في Microsoft Configuration Manager والإرشادات الدفاعية والتقوية المرتبطة بها.
 automatedlab/automatedlab
إطار عمل توفير قائم على PowerShell لنشر بيئات معملية معقدة على Hyper-V وAzure. يدعم Windows وLinux ومنتجات مثل AD وExchange وPKI بنصوص برمجية بسيطة.








