 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit
 sysnets/atfuzzer
مُفَجِّر تطوري موجَّه بقواعد نحوية للتحليل الديناميكي لواجهات أوامر AT على هواتف أندرويد الذكية عبر بلوتوث وUSB، يكشف عن هجمات حجب الخدمة (DoS)،…
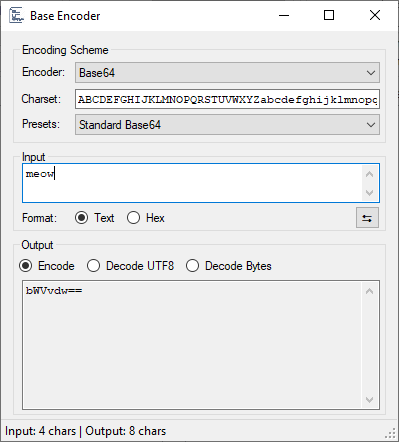 demonslay335/cryptotester
أداة للعب مع التشفير، موجهة لتحليل برامج الفدية.
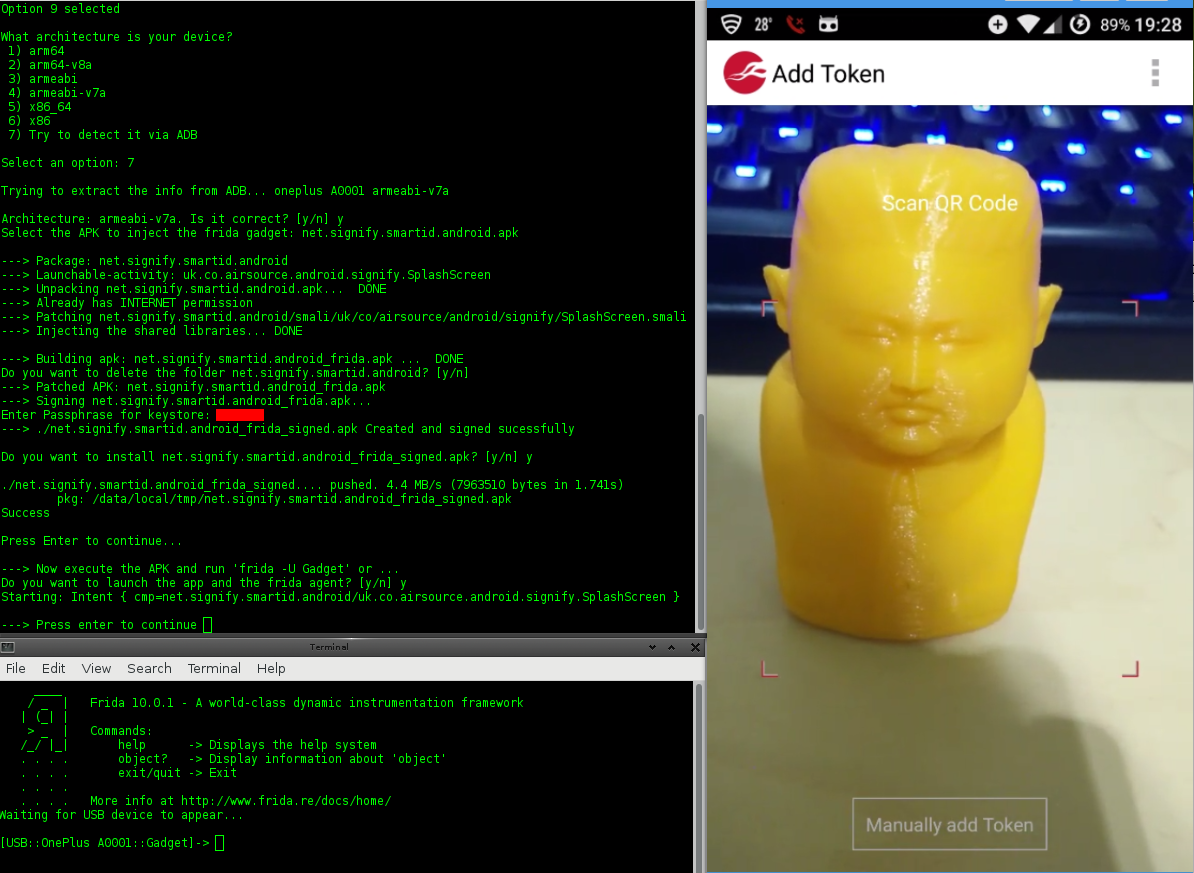 nccgroup/lazydroid
نص برمجي بلغة bash لتسهيل بعض الجوانب المتعلقة بتقييم تطبيقات أندرويد
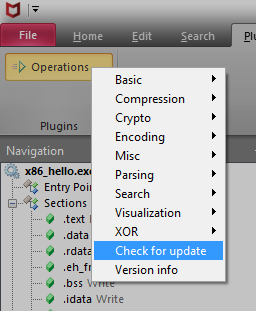 nmantani/fileinsight-plugins
FileInsight-plugins: صندوق أدوات فك التشفير لمحرر السداسي العشري FileInsight من McAfee لتحليل البرمجيات الخبيثة
 xoreaxeaxeax/schrodingers-toctou
اكتشاف تحميلات الذاكرة التي يستحدثها المترجم وتحوّل الكود الآمن المكتوب بلغة C إلى ثغرات TOCTOU. يشمل تدقيقات آلية لمصدر الكود، وتحليلًا ثنائيًا…
 hahwul/mzap
⚡️ مسح ZAP لأهداف متعددة
 ngwg/ceasta
مفكك ومترجم عكسي ومصحح أخطاء بأسلوب x64dbg لملفات PE/ELF الثنائية مع قائمة عرض بأسلوب IDA، ورسوم بيانية للدوال، وإضافات Lua، وواجهة سطر أوامر (CLI)،…
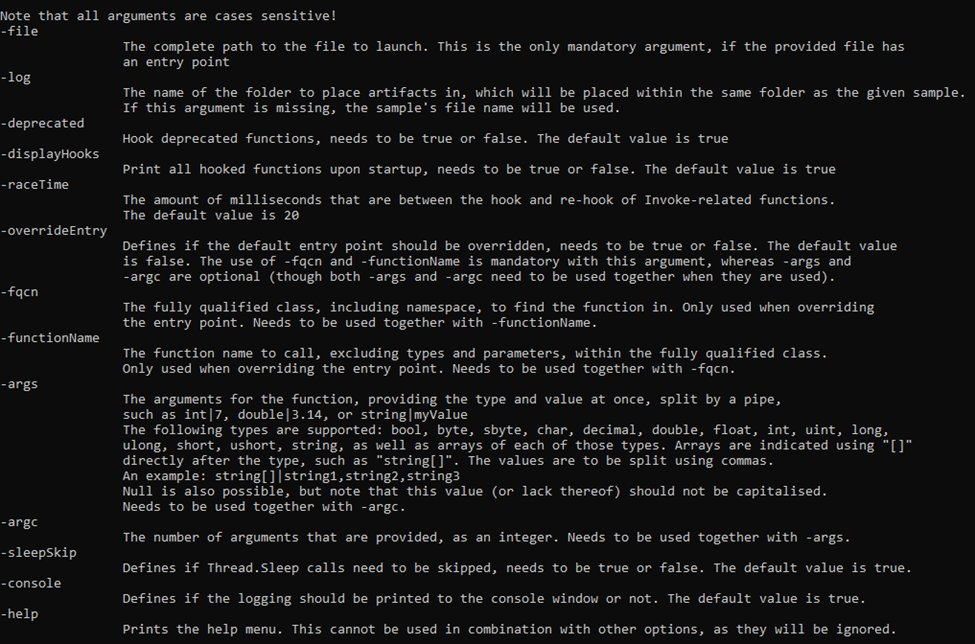 advanced-threat-research/dotdumper
أداة فك ضغط وتسجيل تلقائي للملفات التي تستهدف إطار عمل DotNet Framework
 cybermaggedon/cyberprobe
التقاط وتحليل والاستجابة للهجمات الإلكترونية
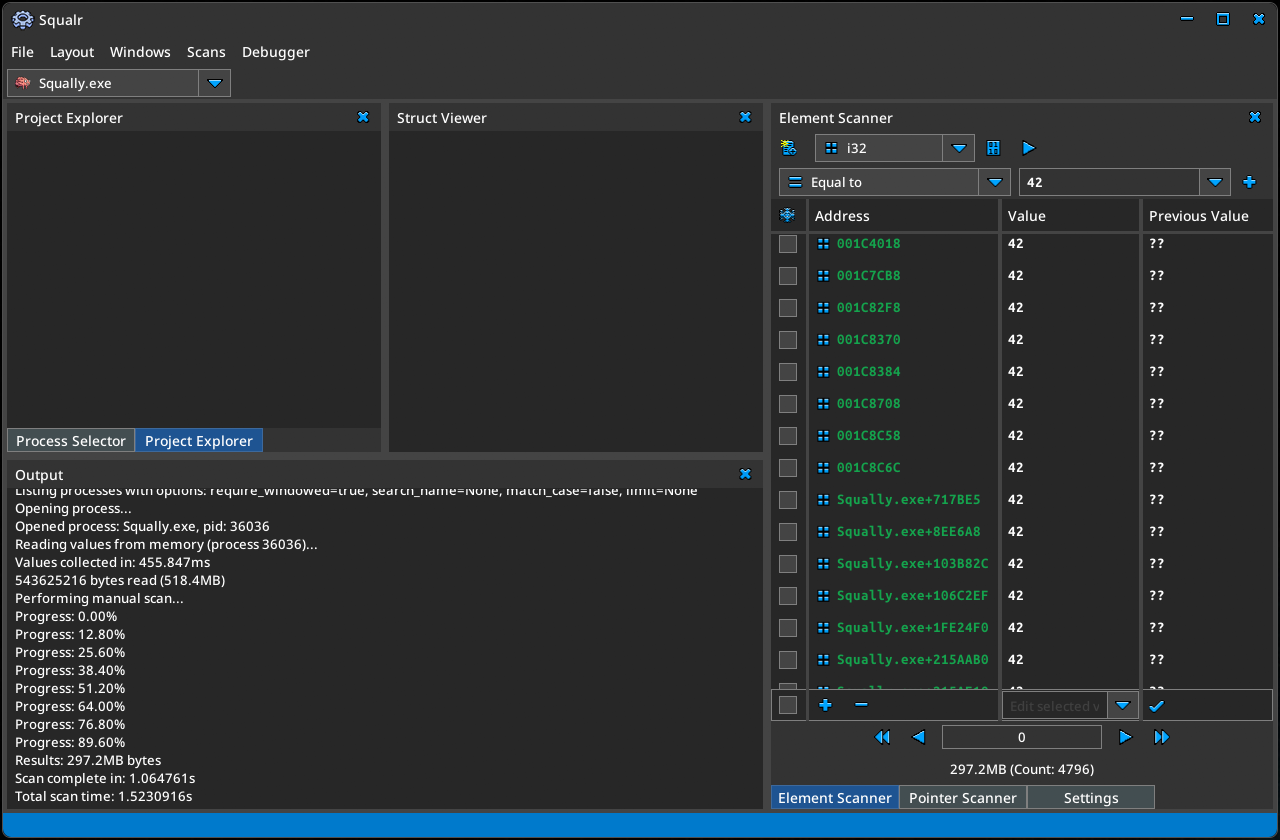 squalr/squalr
أداة اختراق عامة للألعاب/البرامج مكتوبة من الصفر بلغة Rust.
 facebook/mcpguard-dynamic
بيئة معزولة eBPF على مستوى النواة لتأمين استدعاءات أدوات وكلاء LLM التي تتم عبر بروتوكول سياق النموذج (MCP)
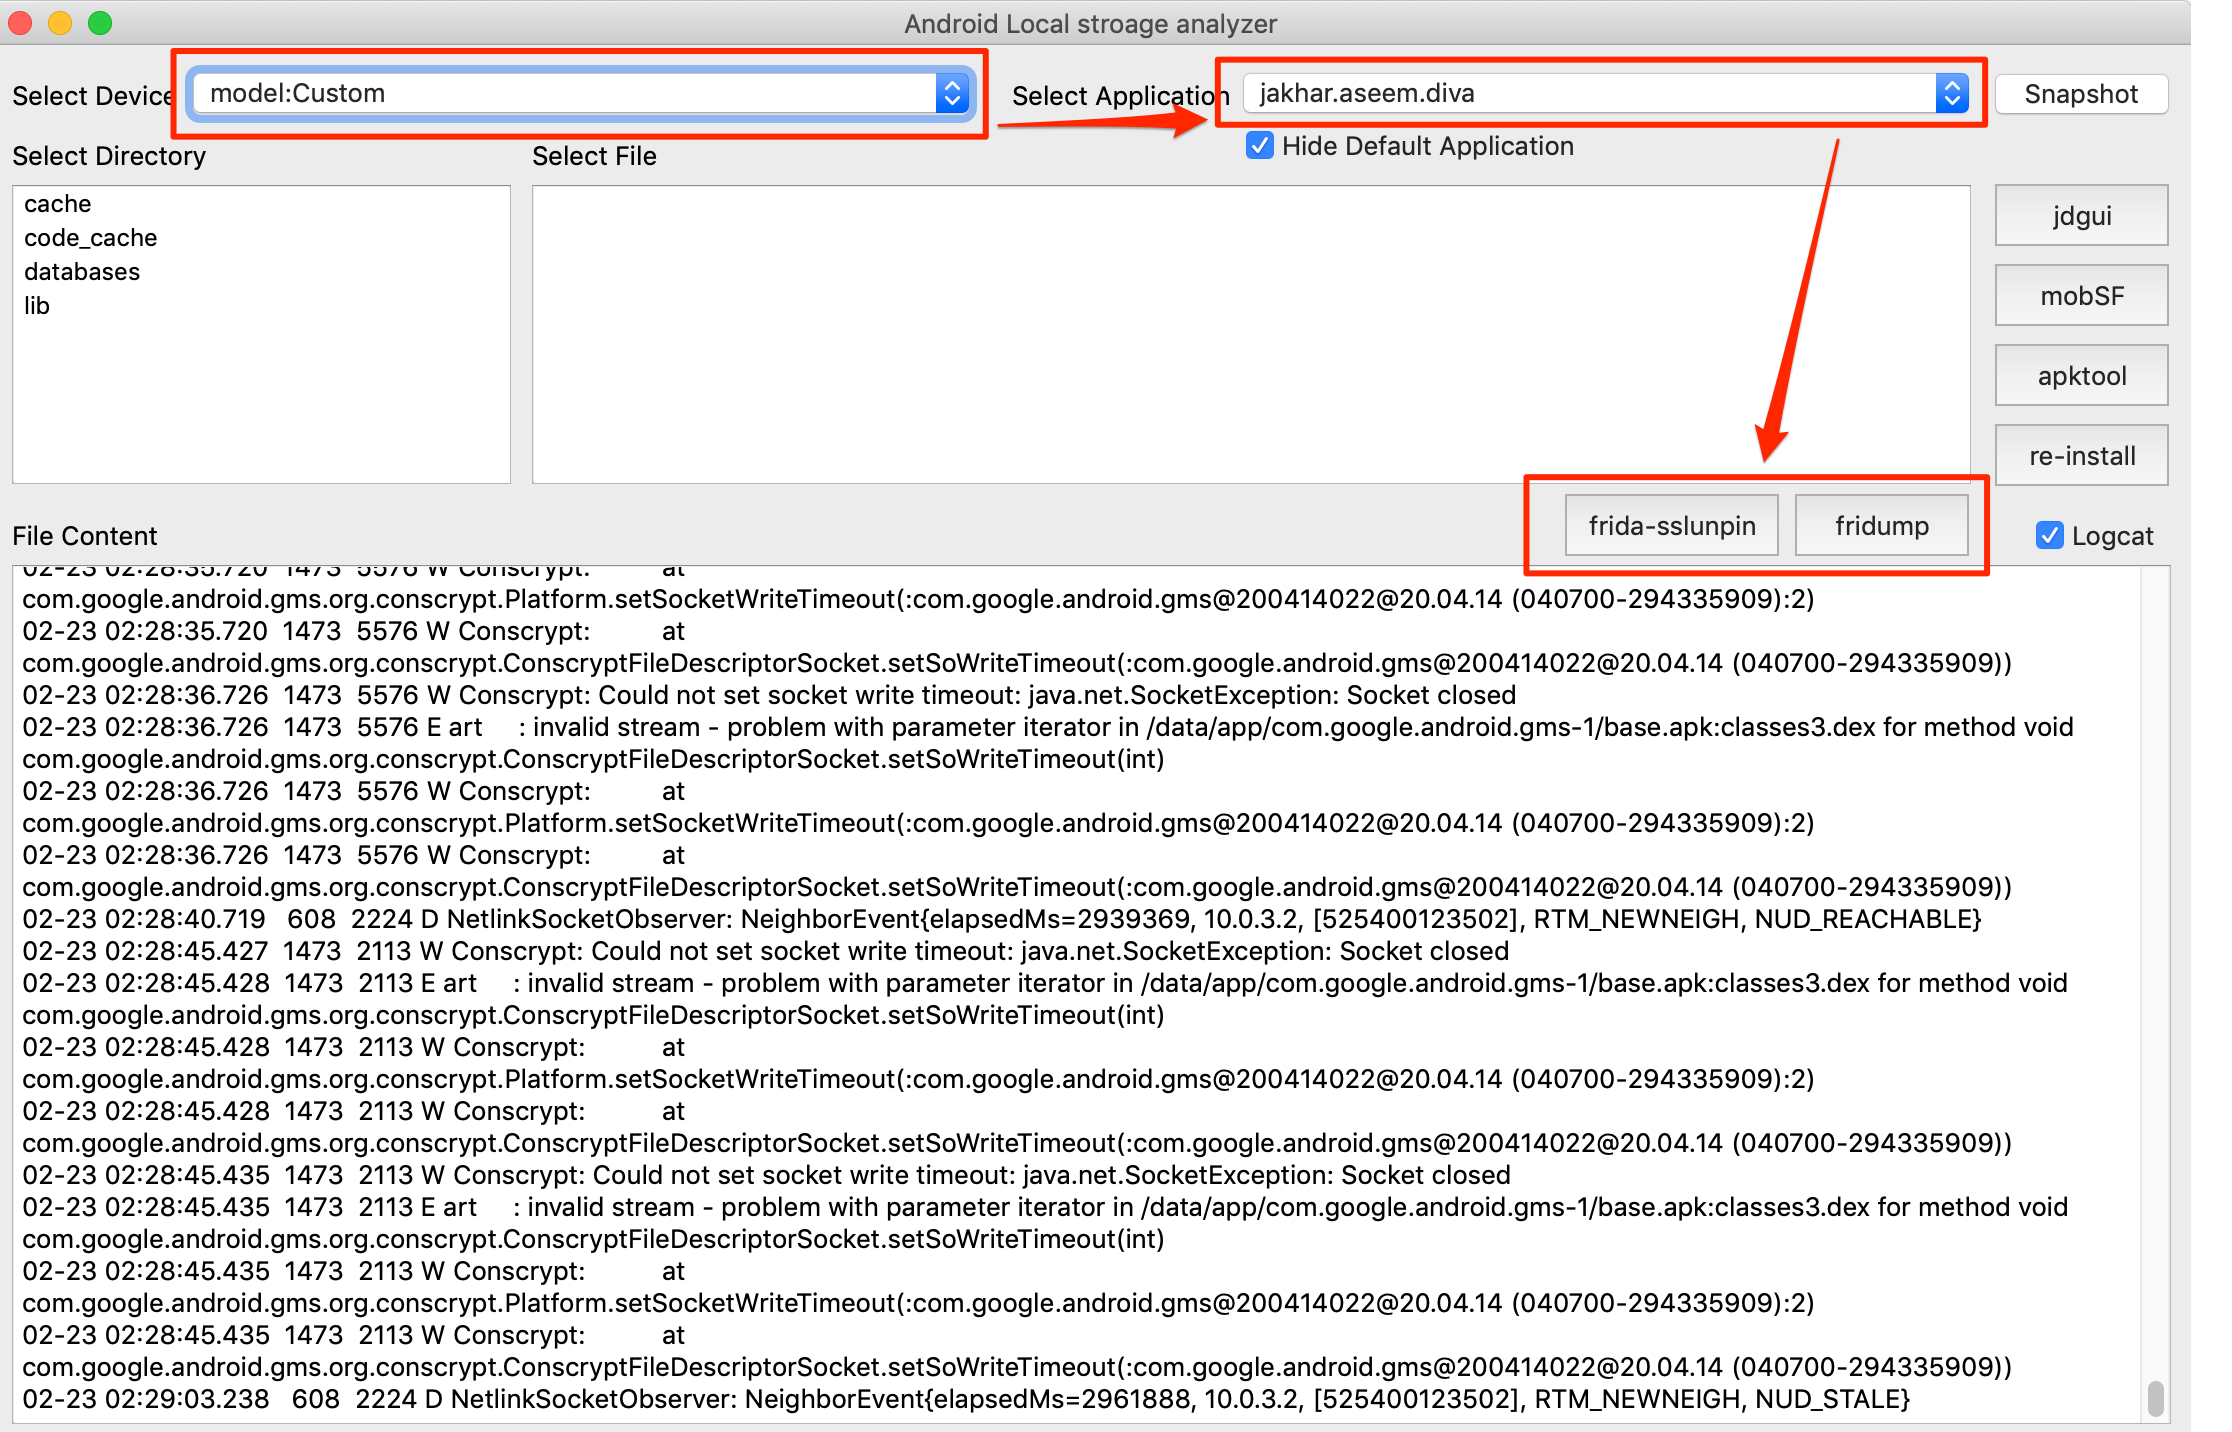 notsosecure/android_application_analyzer
تُستخدم الأداة لتحليل محتوى تطبيق أندرويد في التخزين المحلي.
 ricccrd/dd
نواة لينكس في مساحة المستخدم قائمة على JIT تدير الحاويات بشكل أصلي على macOS من Apple Silicon دون استخدام جهاز افتراضي. بديل مباشر لواجهة Docker…

 icicle-emu/icicle
أداة تزويد (fuzzer) قائمة على المحاكاة للبرامج الثابتة (firmware) الخاصة بـ MSP430، تكتشف وتحلل أخطاء تلف الذاكرة مع تقارير أعطال مفصلة ومدخلات قابلة…
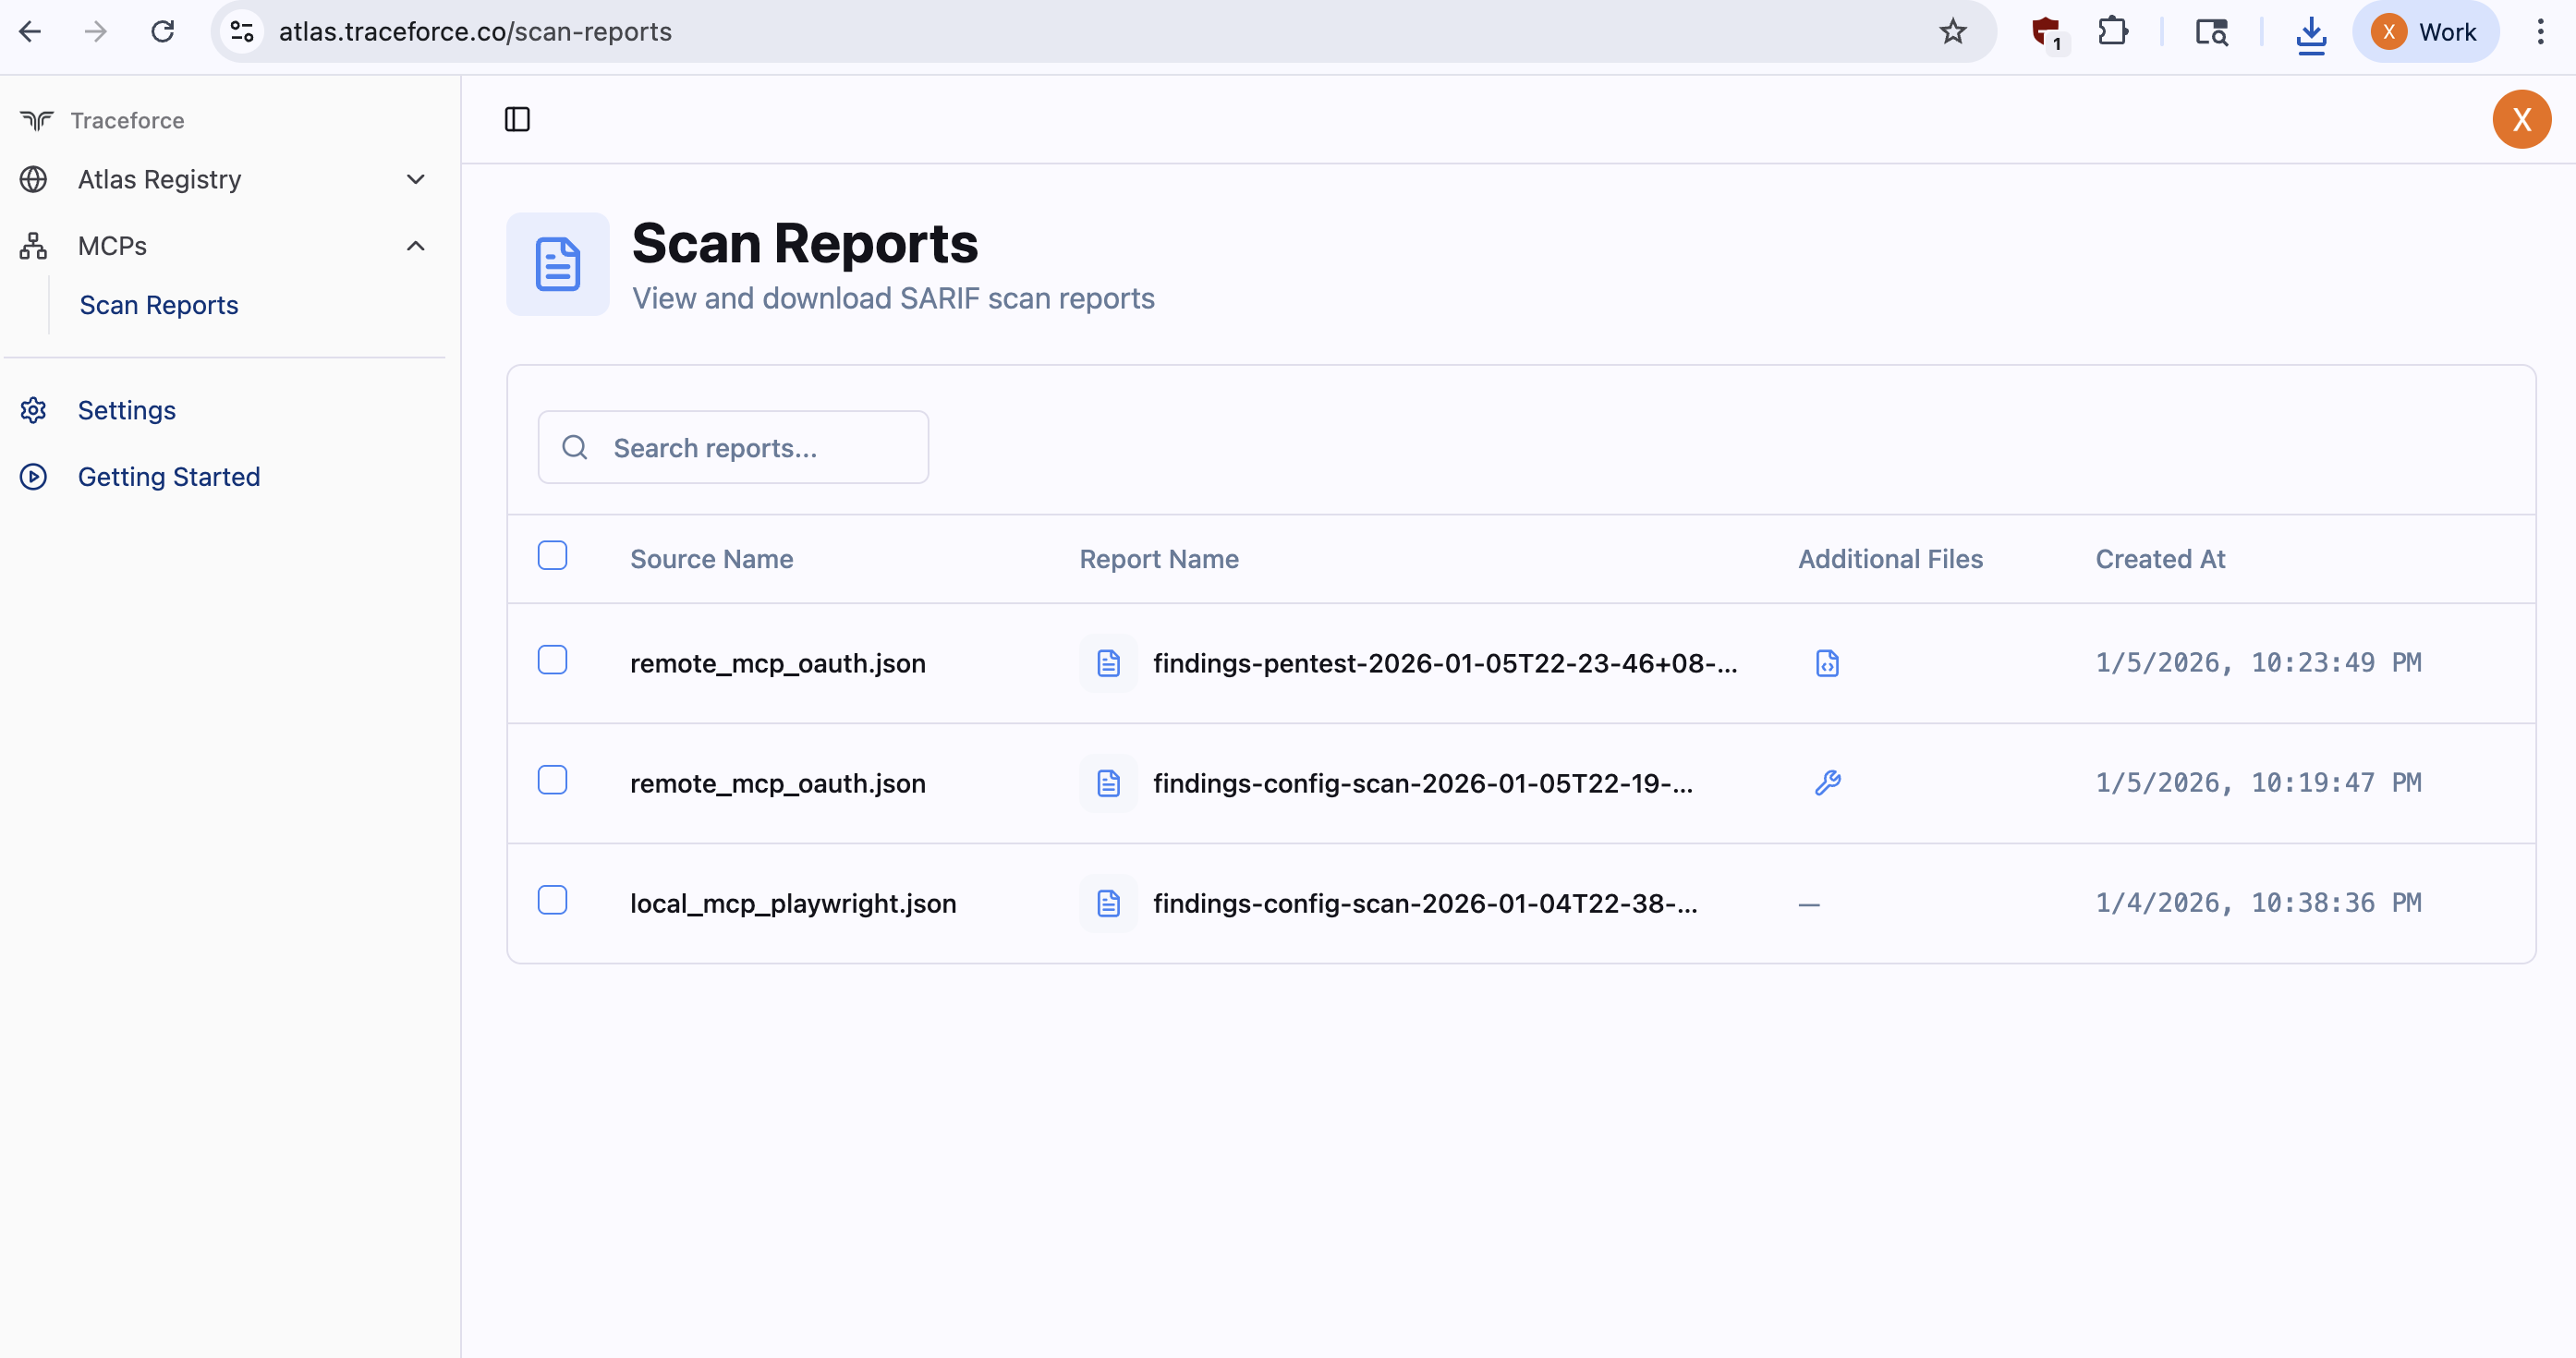 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
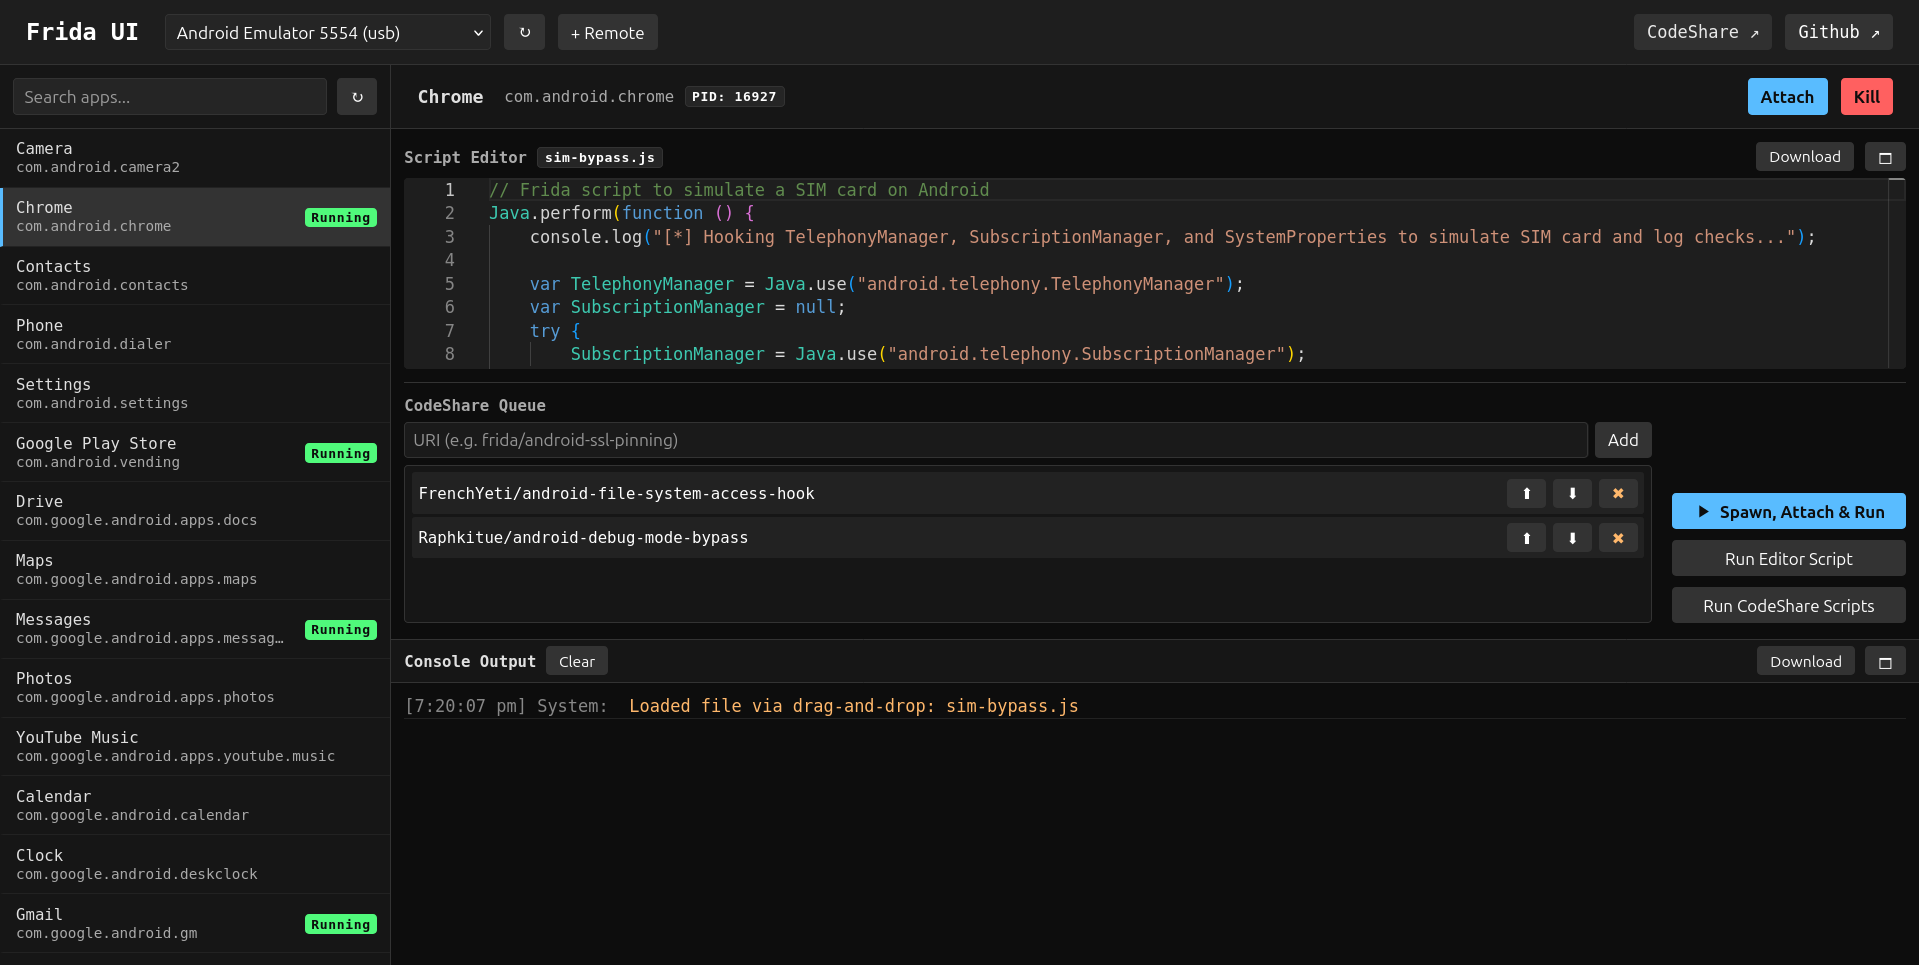 adityatelange/frida-ui
تفاعل مع أجهزة Frida وعملياتها ونصوصها البرمجية مباشرة من متصفحك.
 zeromemoryex/c2-hunter
مستخرج حركة مرور C2 في الوقت الفعلي لمحللي البرامج الضارة. يتعامل مع واجهات برمجة تطبيقات اتصالات Win32 لاعتراض وتحليل اتصالات القيادة والتحكم،…