
 #1
أدوات لاكتشاف النطاقات الفرعية وسجلات DNS المرتبطة بالنطاقات المستهدفة.
موصى به من Kitploit
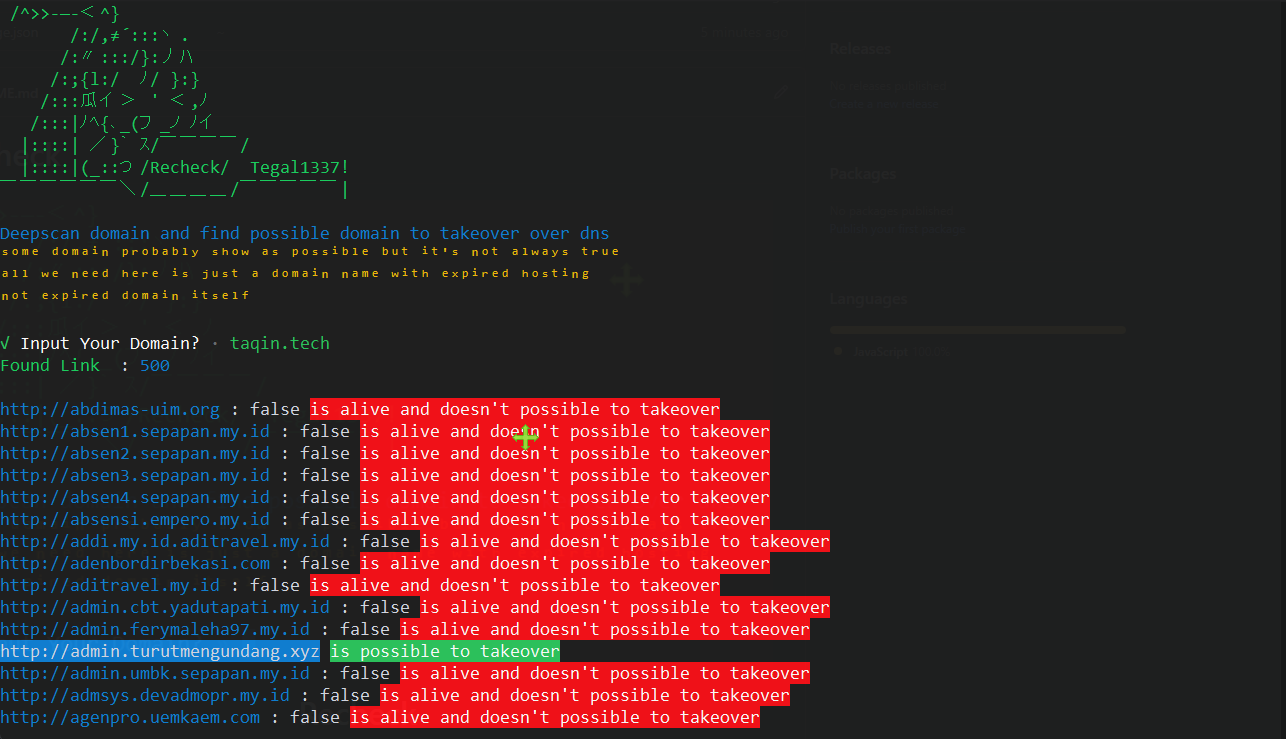
 tegal1337/recheck
مسح عميق للمجال واكتشاف جميع النطاقات القابلة للاستيلاء عليها
 aarocy/recon-scan
Recon-Scan: استطلاع سلبي مفتوح المصدر مع تحليل أمني مدعوم بالذكاء الاصطناعي. بدون تدخل يدوي، موجه للمطورين أولاً، ويركز على الخصوصية.
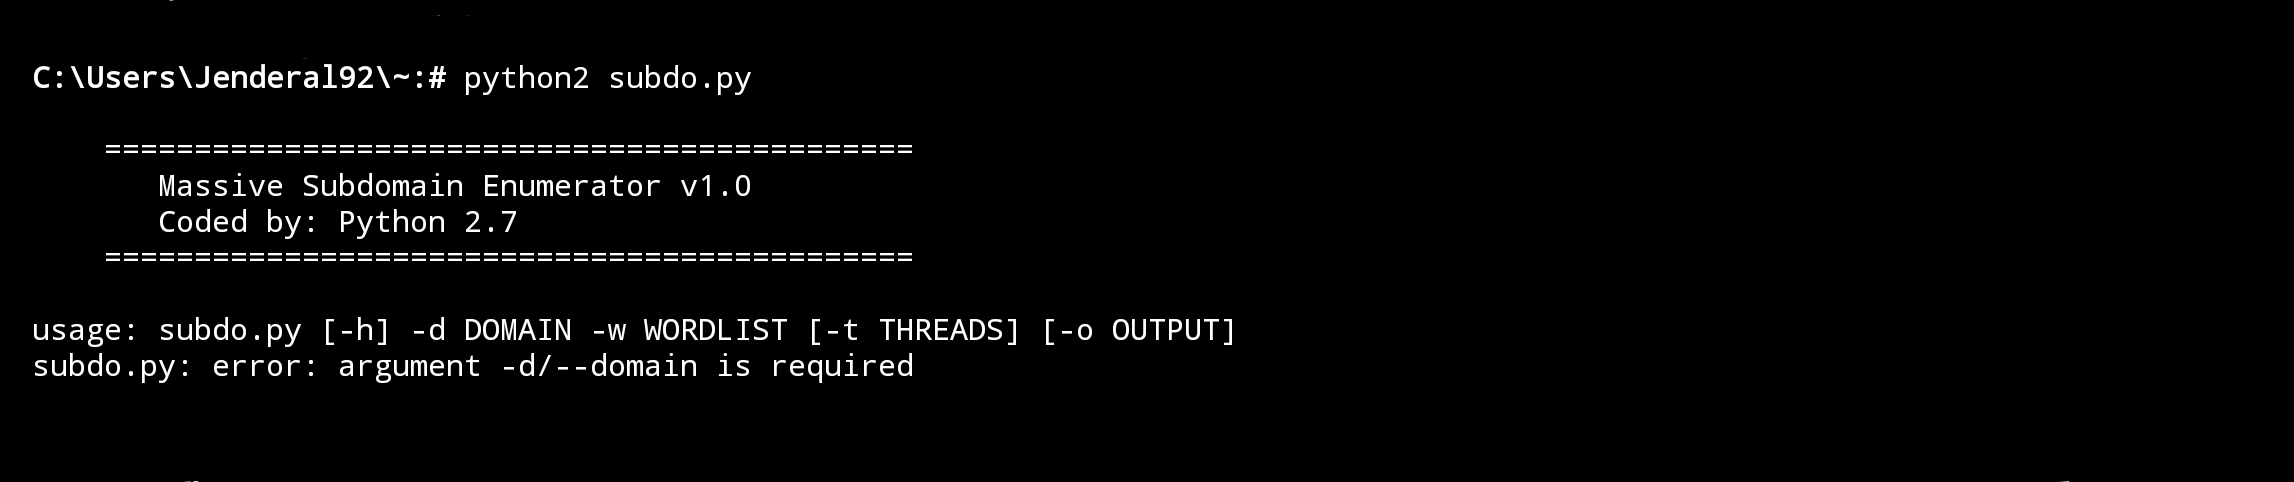 jenderal92/massive-subdomain-enumerator
تستخدم هذه الأداة مزيجًا من قوائم الكلمات المعتمدة على القواميس (القوة الغاشمة) وفحوصات تحليل DNS للتحقق من وجود النطاقات الفرعية.
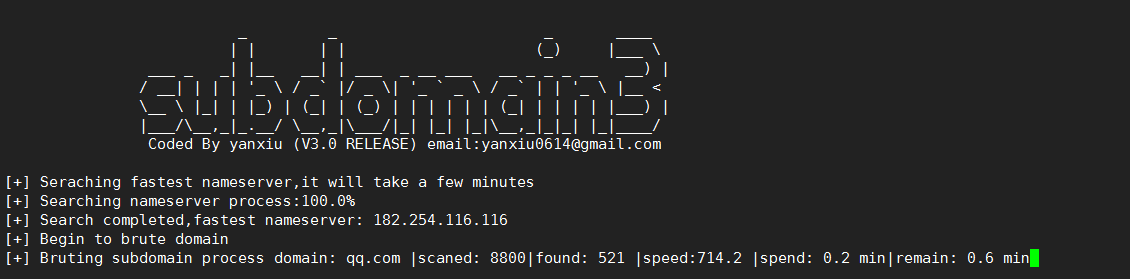 yanxiu0614/subdomain3
جيل جديد من الأدوات لاكتشاف النطاقات الفرعية( ip , cdn وما إلى ذلك)
 nhoya/gosint
سكين الجيش السويسري لجمع المعلومات مفتوحة المصدر
 phra/rustbuster
أداة شاملة للفحص العشوائي للويب واكتشاف المحتوى
 misterch0c/twitterbftd
Twitter Back From The Dead يبحث في تاريخ تغريدات المستخدم عن أسماء نطاقات متاحة للتسجيل
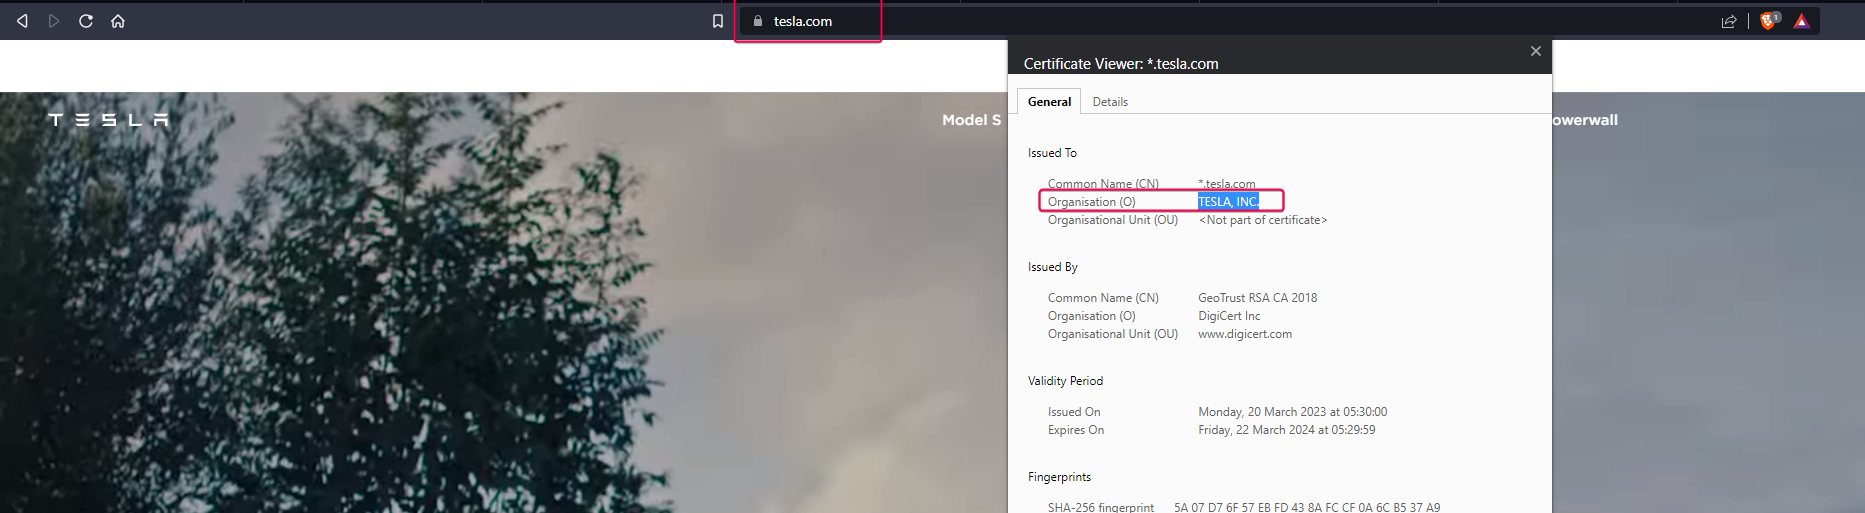 mr-rizwan-syed/chomtesh
CHOMTE.SH هي أداة سكريبت شل قوية مصممة لأتمتة مهام الاستطلاع أثناء اختبار الاختراق. تستخدم أدوات متنوعة مبنية على Go لجمع المعلومات وتحديد سطح…
 in3tinct/taken
استيلاء على النطاقات الفرعية باستخدام dangling elastic ips في AWS مع وجود POC عملي للاستيلاء على النطاقات الفرعية
 a3h1nt/subcert
أداة تعداد نطاقات فرعية سلبية تستخرج النطاقات الفرعية الصالحة من سجلات شفافية الشهادات باستخدام بايثون، مثالية لعمليات الاستطلاع ومهام برامج مكافآت…
 capture0x/xctr-hacking-tools
XCTR أدوات الاختراق
 a3h1nt/sububy
حزمة تعداد نطاقات فرعية معيارية مع شفافية الشهادات، القوة الغاشمة DNS، والاكتشاف عبر واجهات برمجة التطبيقات. تتضمن وحدات ما بعد التعداد للفرز، اكتشاف…
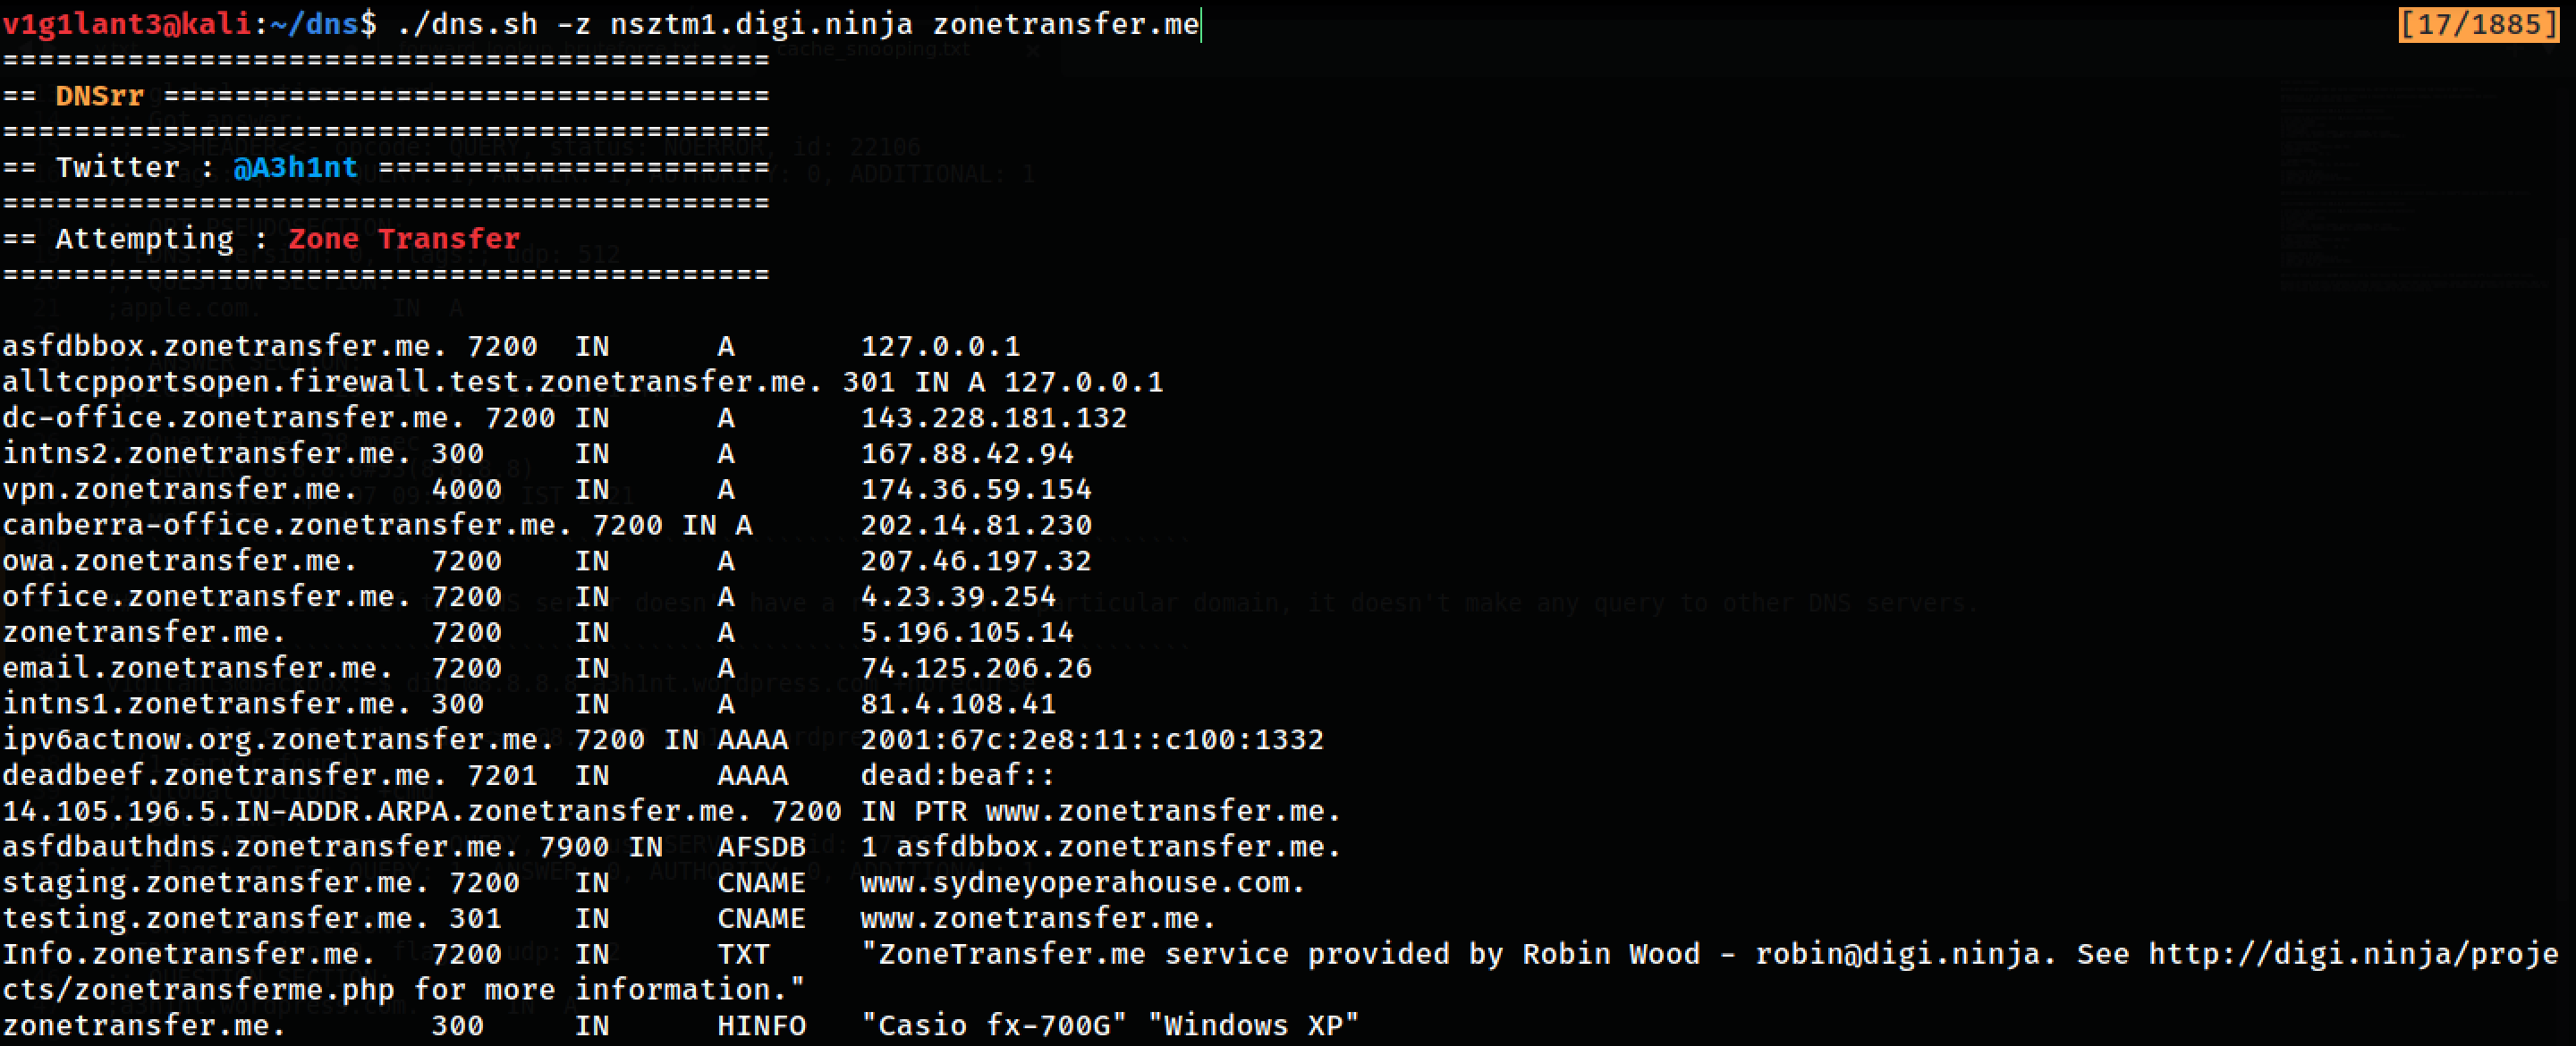 a3h1nt/dnsrr
أداة تعداد DNS تعتمد على Bash تقوم بتنفيذ القوة العمياء للأمام/العكس، والتجسس على ذاكرة التخزين المؤقت، ونقل المنطقة لاستخراج سجلات DNS والنطاقات…
 ethicalhackingplayground/dnsresolver
محلّل DNS فائق السرعة مكتوب بلغة Rust 🦀
 ggusoft/inforfinder
إنفورفايندر (Inforfinder) هي أداة لجمع معلومات حول أي نطاقات تشير إلى خادم معين (ip, domain, range, file). يمكنها اكتشاف جميع النطاقات التي تشير إلى…
 sc4rfurry/chaoskobra
أدوات أخرى لتعداد النطاقات الفرعية للأشخاص العاديين مكتوبة بلغة بايثون...
 alessandrobertoldi/research
مستودع أبحاث أمنية منشور يضم أوراقًا أكاديمية حول اختطاف النطاقات، وتجاوز المصادقة الثنائية (2FA)، وتقنيات الانتحال واسعة النطاق، من تأليف أليساندرو…
 hackinglz/saas_enum
أداة سطر أوامر لاكتشاف منصات SaaS التي تستخدمها شركة عبر تعداد DNS








