
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
XCTR-Hacking-Tools — XCTR أدوات الاختراق | Kitploit
أدوات/GitHubGitHub/capture0x/xctr-hacking-tools
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتعداد DNS والنطاقات الفرعيةجمع المعلوماتأمن الويب
GitHubcapture0x/xctr-hacking-tools

XCTR-Hacking-Tools

XCTR أدوات الاختراق

عرض المستودع
391841منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

🍀   XCTR أدوات الاختراق   🍀

الإصدار 1.0.0

أدوات شاملة لـ جمع المعلومات.

إنستغرام: Capture the Root
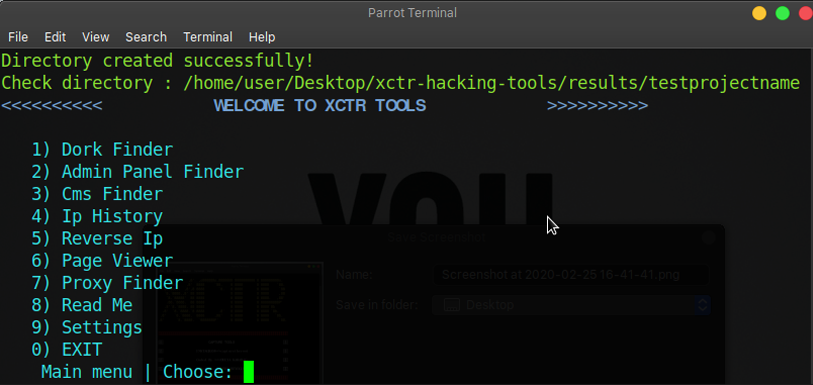
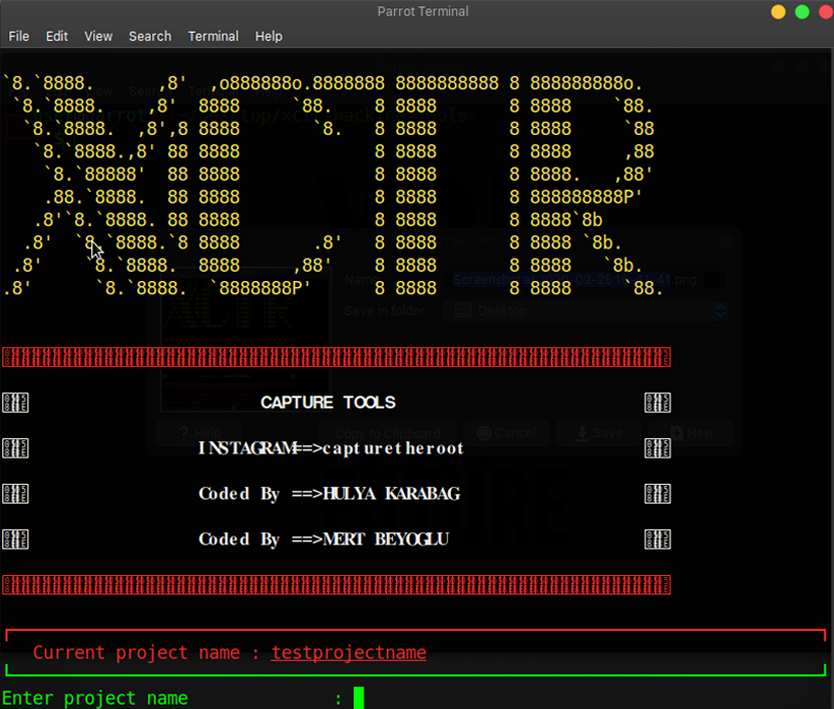
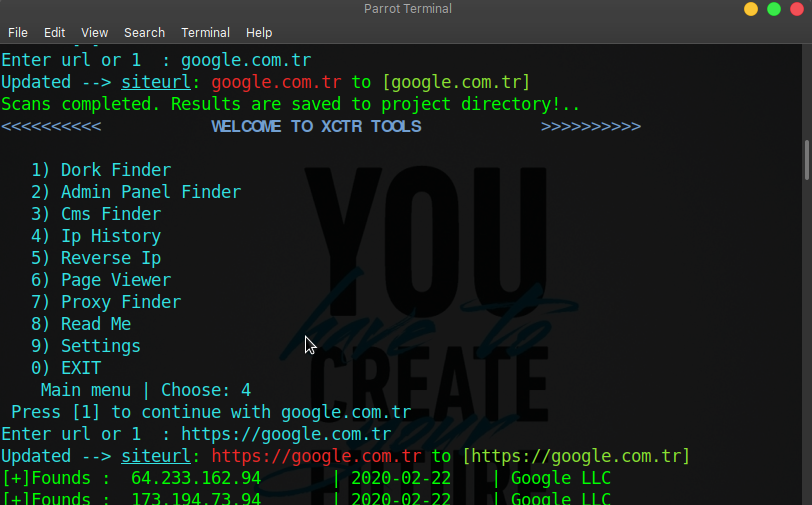
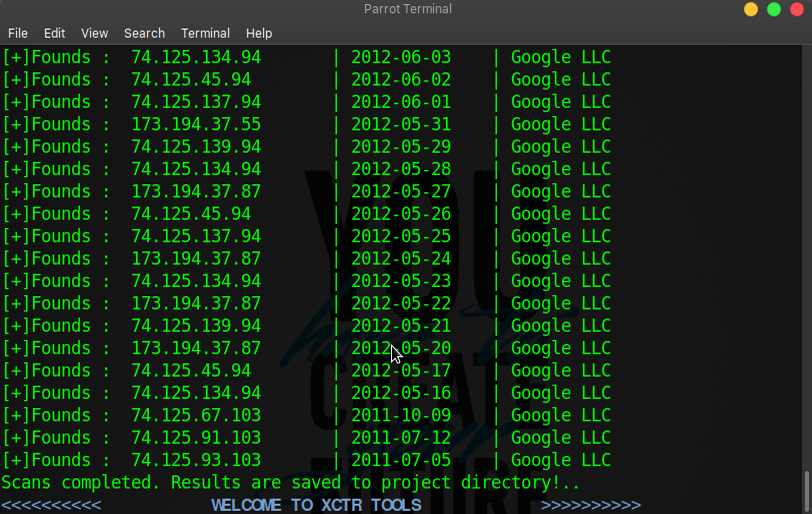
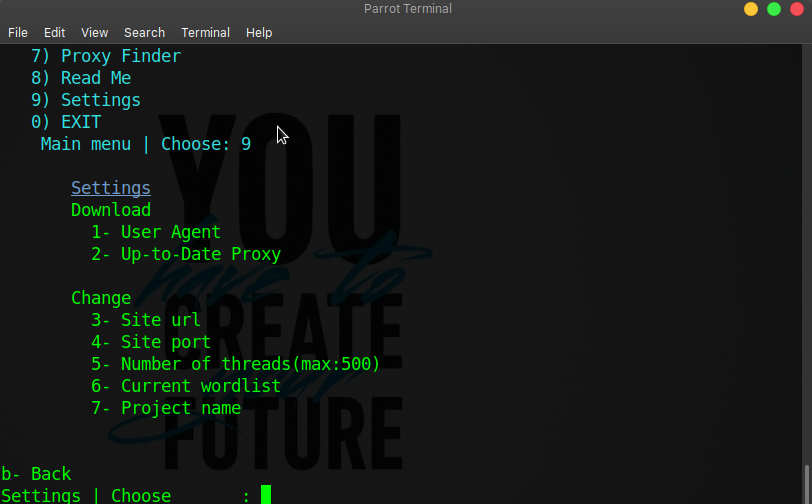
🖼️ لقطات الشاشة 🖼️

📹 كيفية الاستخدام 📹

How to use XCTR Tools

انقر على الصورة...

شكرًا لـ Jolanda de Koff.

يمكنك زيارة https://hackingpassion.com للاطلاع على الكثير من المقالات الرائعة.

📒 اقرأني 📒

في البداية، تحتاج إلى إنشاء مشروع حيث ستقوم بحفظ كل شيء.

يتم حفظ جميع المعلومات المجمعة باسم "project-name" في دليل النتائج.

⚙️ يمكنك تحديث معلومات وكيل المستخدم والوكيل في قسم الإعدادات وكذلك تحديث عنوان URL والوكيل واسم المشروع وقائمة الكلمات وأعداد الخيوط.

🧰 الميزات 🧰

تتضمن هذه الأداة:

  • مكتشف الدروكس
  • مكتشف لوحة الإدارة
  • مكتشف نظام إدارة المحتوى (CMS)
  • تاريخ IP
  • عكس IP
  • عارض الصفحات
  • مكتشف البروكسي

📀 التثبيت 📀

التثبيت باستخدام requirements.txt

git clone https://github.com/capture0x/XCTR-Hacking-Tools/
cd xctr-hacking-tools
pip3 install -r requirements.txt

الاستخدام

python3 xctr.py
Update proxies from settings menu (9 than 3) 

يتم حفظ جميع النتائج في results/project-name.

مكتشف الدروكس

مكتشف الدروكس يحتوي على قسمين: Bing وYandex.

مثال:

*.php?id=

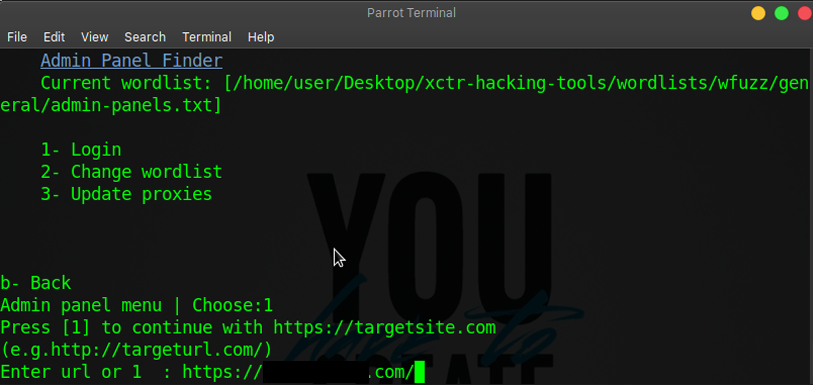
مكتشف لوحة الإدارة

في هذا القسم، تحتاج أولاً إلى اختيار قائمة كلمات للمسح.

اضغط 2 لتغيير قائمة الكلمات وتسجيل الدخول.

يجب أن يكون عنوان URL https://targetsite.com/ (http أو s ورمز / في نهاية عنوان URL).

إذا كان المسح بطيئًا، يمكنك تحديث البروكسيات. (اضغط 3 للتحديث)

مكتشف نظام إدارة المحتوى (CMS)

ستجد إصدار CMS من اسم meta.

تاريخ IP

تعرض هذه الأداة وتحفظ تاريخ IP للنطاق.

مثال للاستخدام:

targetsite.com

عكس IP

باستخدام هذه الأداة، يمكنك العثور على النطاقات على الخادم.

مثال للاستخدام:

212.57.147.54

عارض الصفحات

يمكنك زيادة عدد مرات مشاهدة الصفحة للموقع المستهدف.

مثال للاستخدام:

https://targetsite.com

مكتشف البروكسي

تبحث هذه الأداة عن بروكسيات على free-proxy-list.net وتقوم بتحديث proxy.txt في الدليل الرئيسي.

المشكلات المعروفة

--

الأخطاء والتحسينات

للإبلاغ عن الأخطاء أو طلب التحسينات، يرجى فتح issue هنا.

حقوق الطبع والنشر 2020

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    319
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    266

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →