#1
 morpheuslord/gpt_vuln-analyzer
يستخدم واجهة برمجة تطبيقات ChatGPT وواجهة برمجة تطبيقات Bard وLlama2 ووحدات Python-Nmap وDNS Recon وPCAP وJWT recon، ويستعمل نموذج GPT3 لإنشاء تقارير…
 nahamsec/hostilesubbruteforcer
أداة تجربة القوة الغاشمة للنطاقات الفرعية التي تعدد النطاقات الفرعية الموجودة وتكتشف النطاقات الفرعية المستضافة على السحابة غير المهيأة بشكل صحيح…
 rxerium/bug-bounty-tools
نص BASH لأتمتة تثبيت أدوات مكافأة الثغرات الأكثر شيوعًا
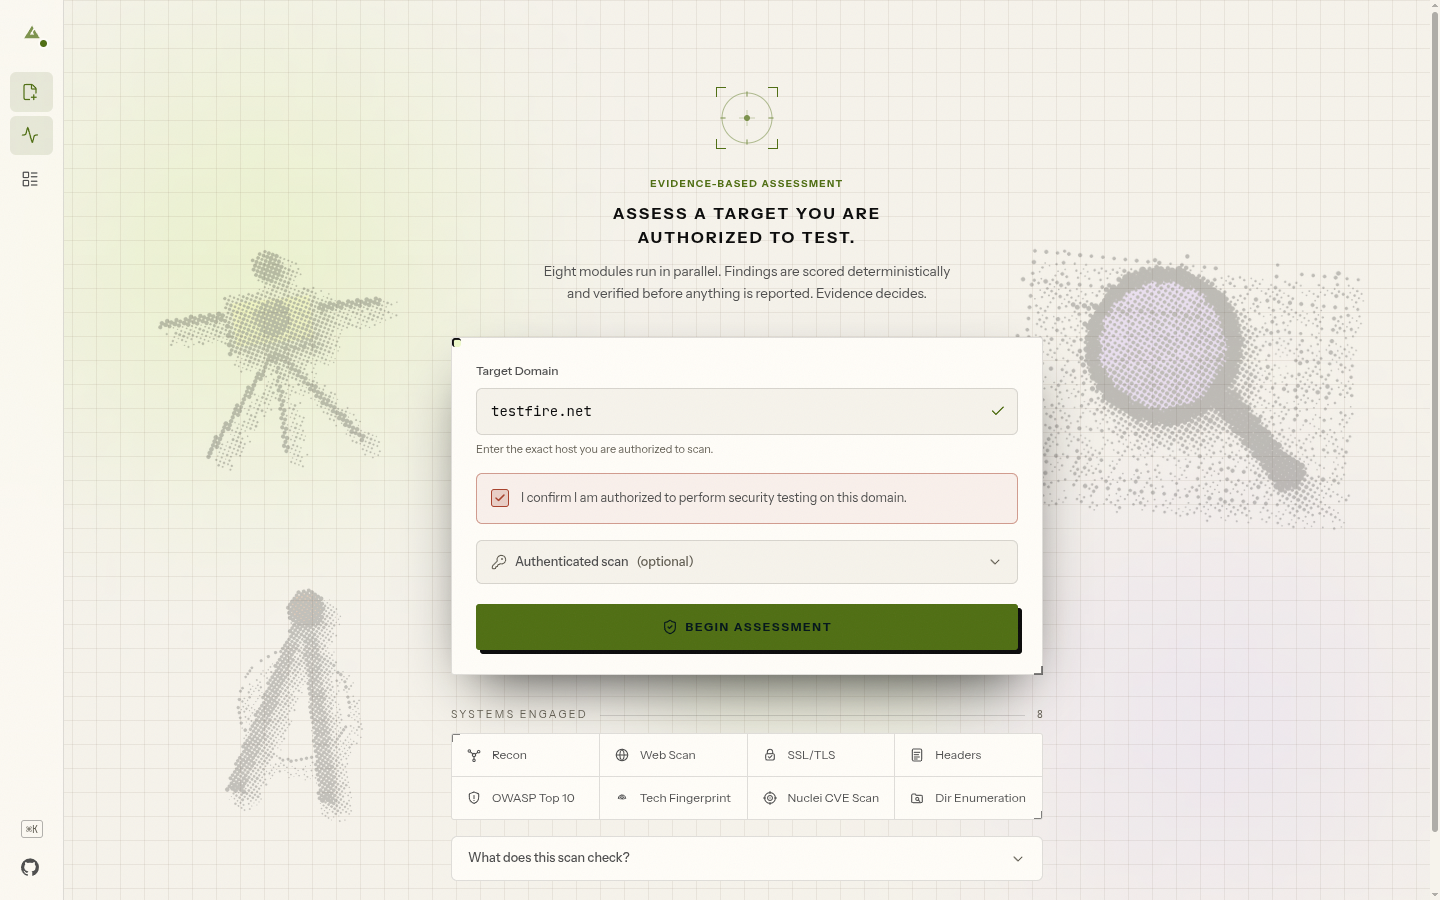 maverickaayush/onus
منصة VAPT مستضافة محليًا ومعزولة عن الشبكة (air-gapped) تشغّل 8 وحدات مسح ضوئي متوازية، وتقيّم النتائج بشكل حتمي باستخدام معيار CVSS v3.1، وتنشئ…
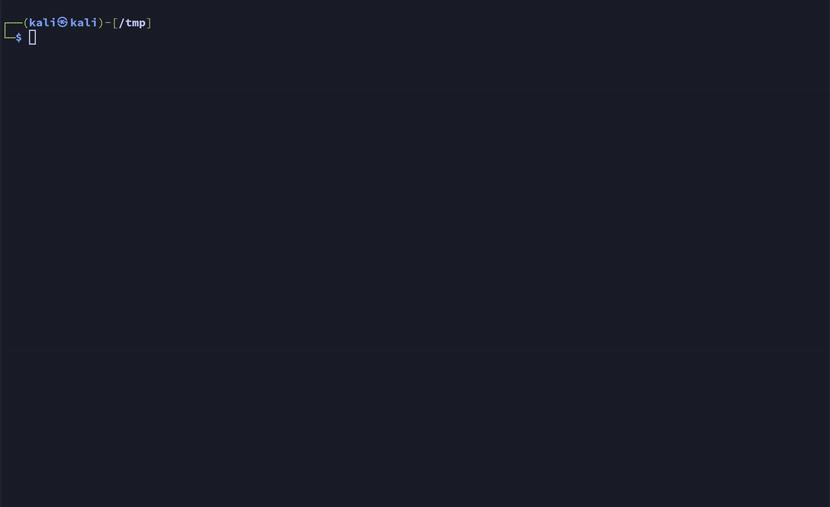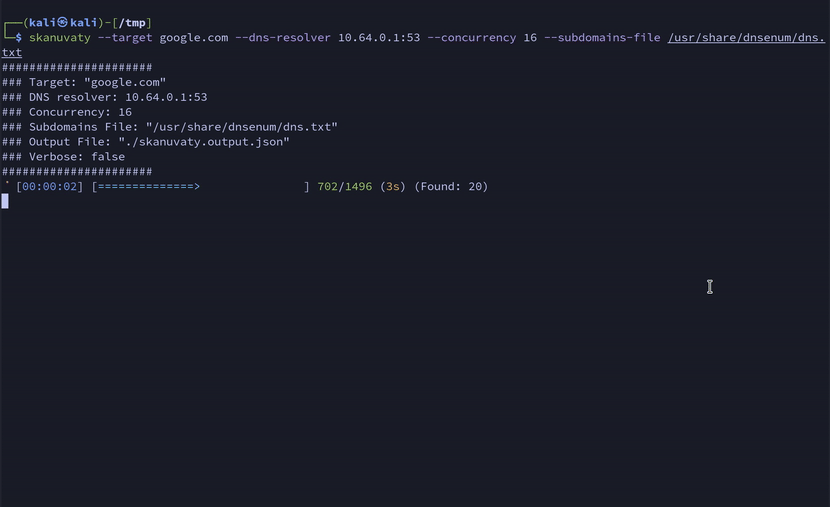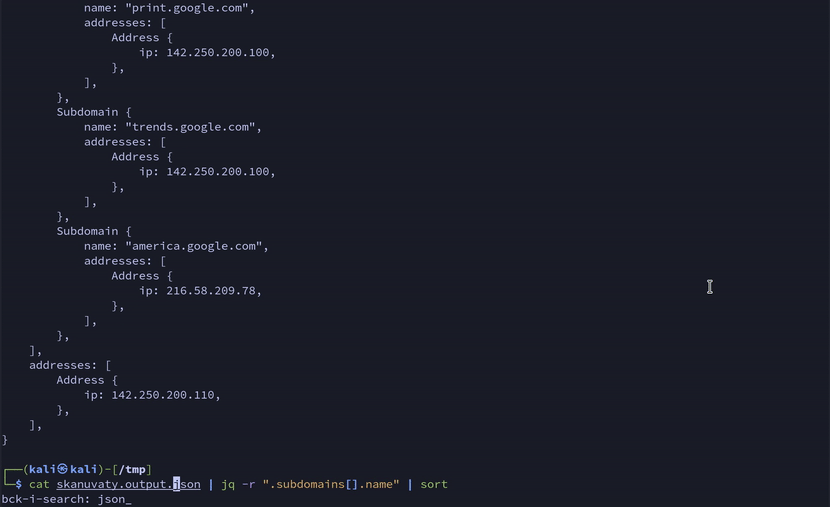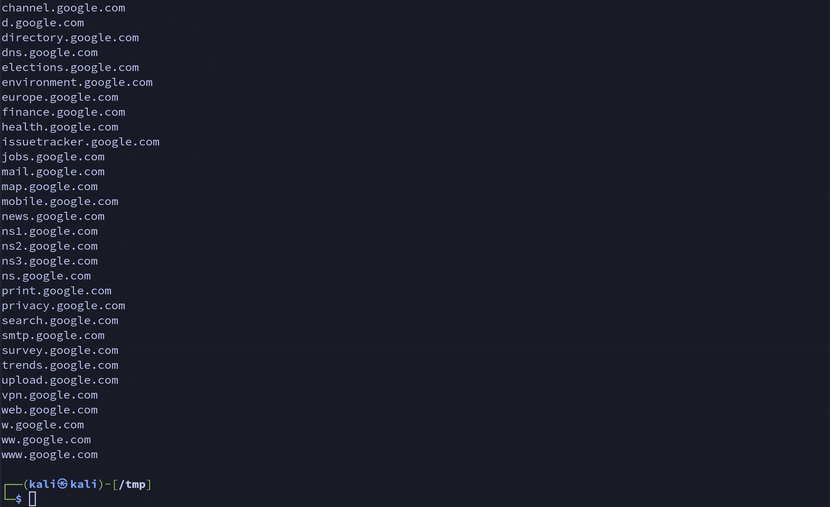 esc4icescesc/skanuvaty
ماسح DNS/شبكة/منافذ سريع بشكل خطير
 nhoya/gosint
سكين الجيش السويسري لجمع المعلومات مفتوحة المصدر
 phra/rustbuster
أداة شاملة للفحص العشوائي للويب واكتشاف المحتوى
 projectdiscovery/tldfinder
أداة مبسطة لاكتشاف نطاقات المستوى الأعلى الخاصة لأغراض البحث الأمني.
 projectdiscovery/interactsh-web
لوحة تحكم ويب لعميل Interactsh
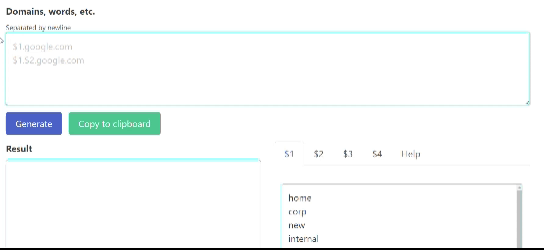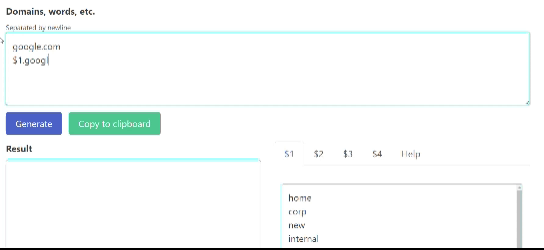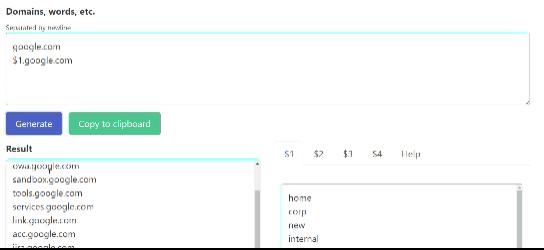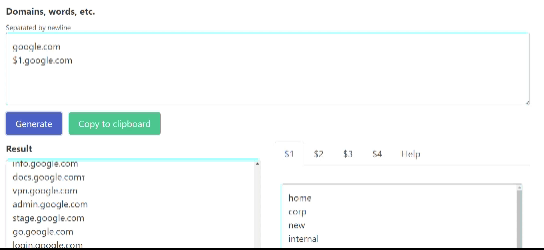 zzzteph/probable_subdomains
أداة تحليل وتوليد النطاقات الفرعية. اكشف الخفي!
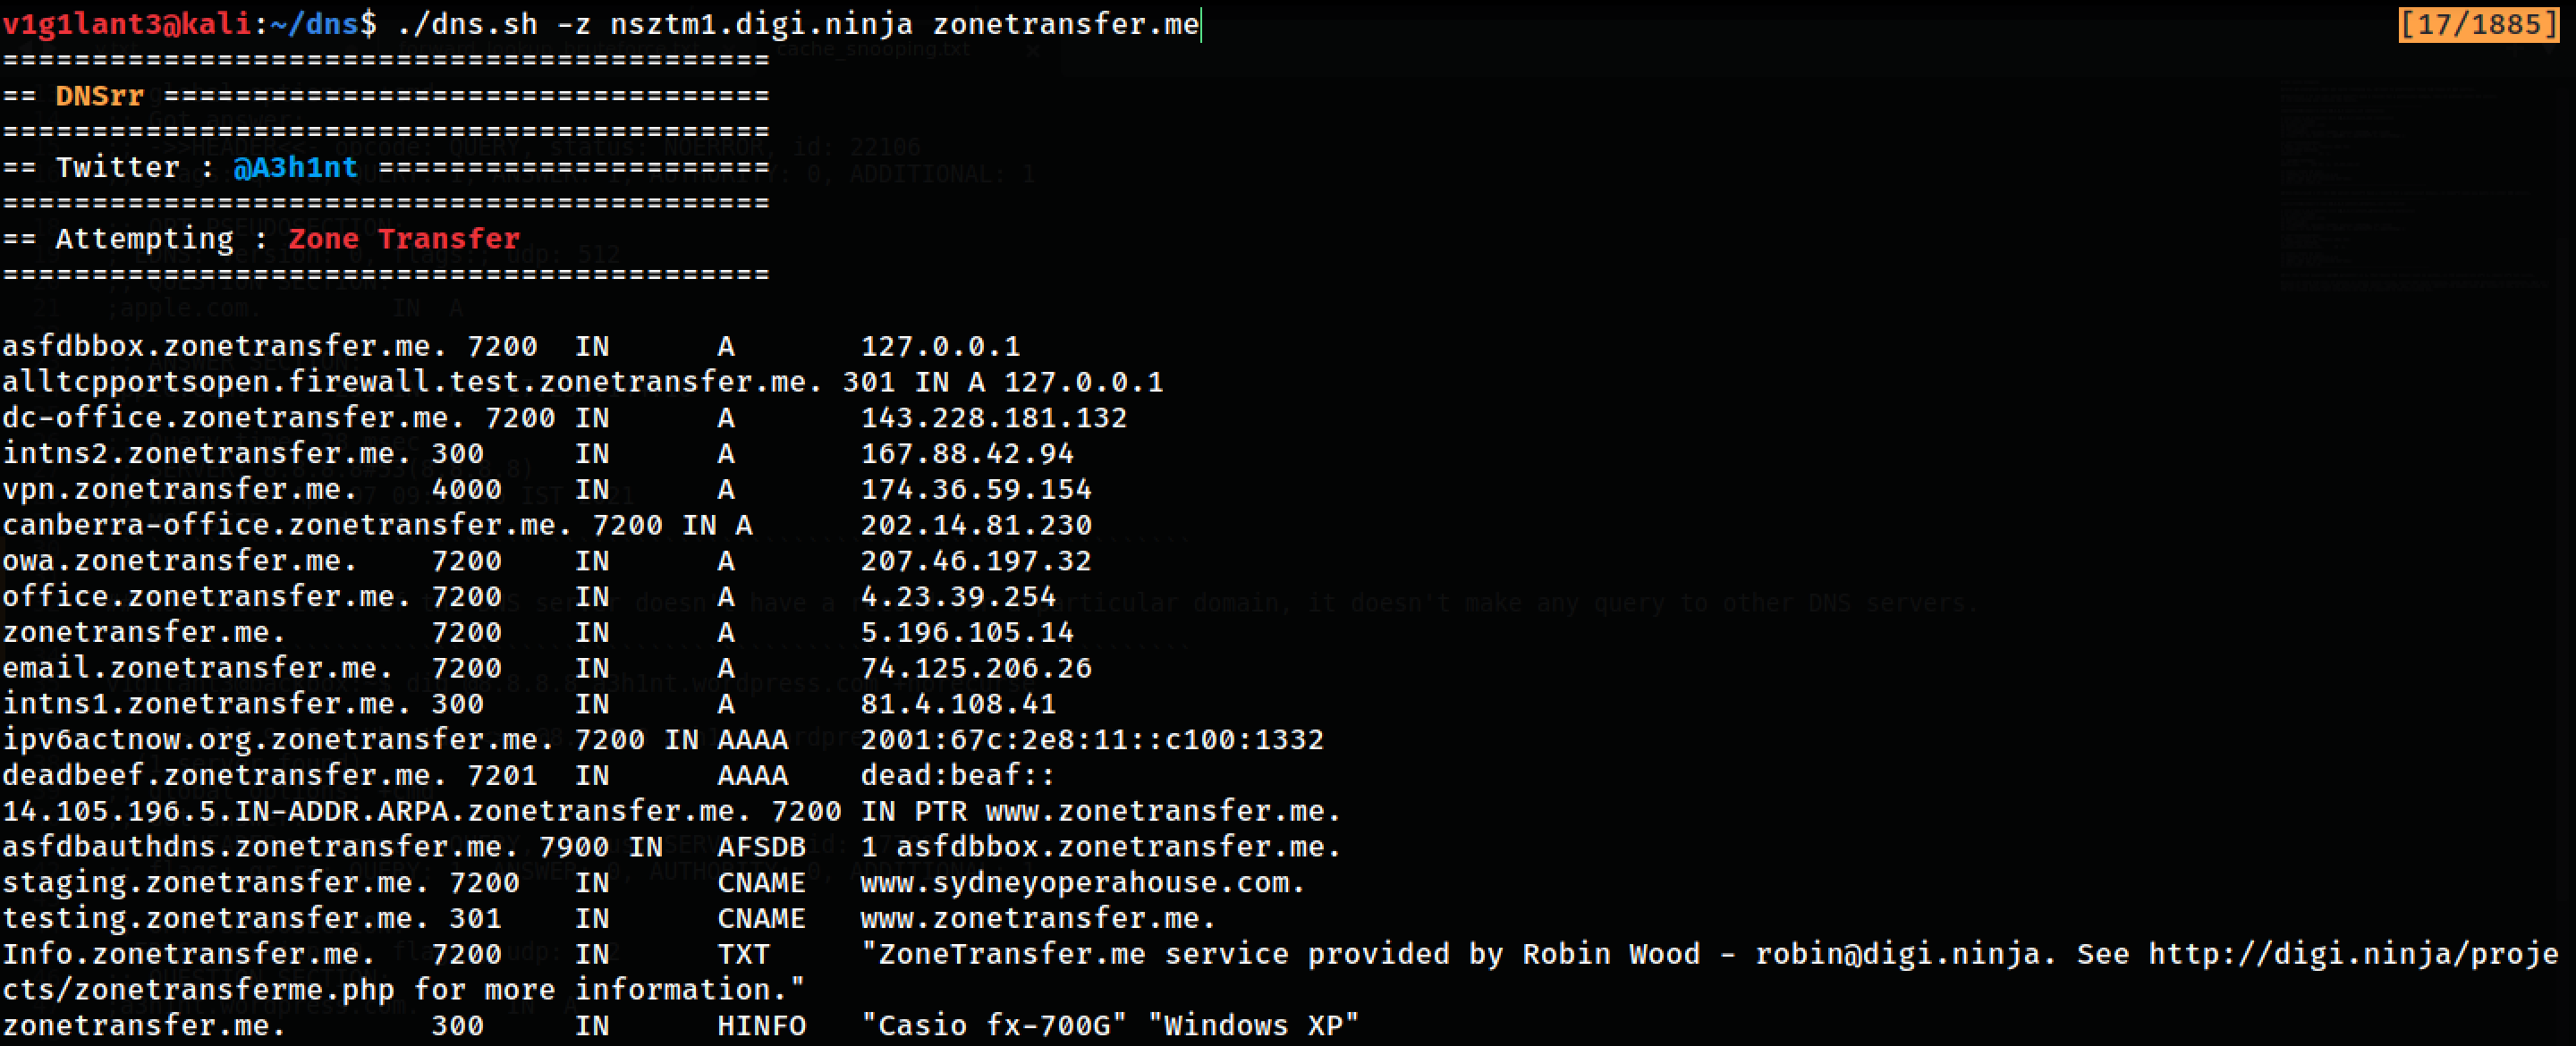 a3h1nt/dnsrr
أداة تعداد DNS تعتمد على Bash تقوم بتنفيذ القوة العمياء للأمام/العكس، والتجسس على ذاكرة التخزين المؤقت، ونقل المنطقة لاستخراج سجلات DNS والنطاقات…
 pry0cc/subgen
أداة بسيطة جداً لدمج قوائم الكلمات مع اسم النطاق - لتمريرها إلى المحلل المفضل لديك!
 xssdoctor/vhostawesome
ماسح ضوئي متزامن للمضيفات الافتراضية يقوم بحر القوة على النطاقات الفرعية عبر عناوين IP متعددة على منافذ الويب الشائعة، مع تصفية النتائج حسب رموز…
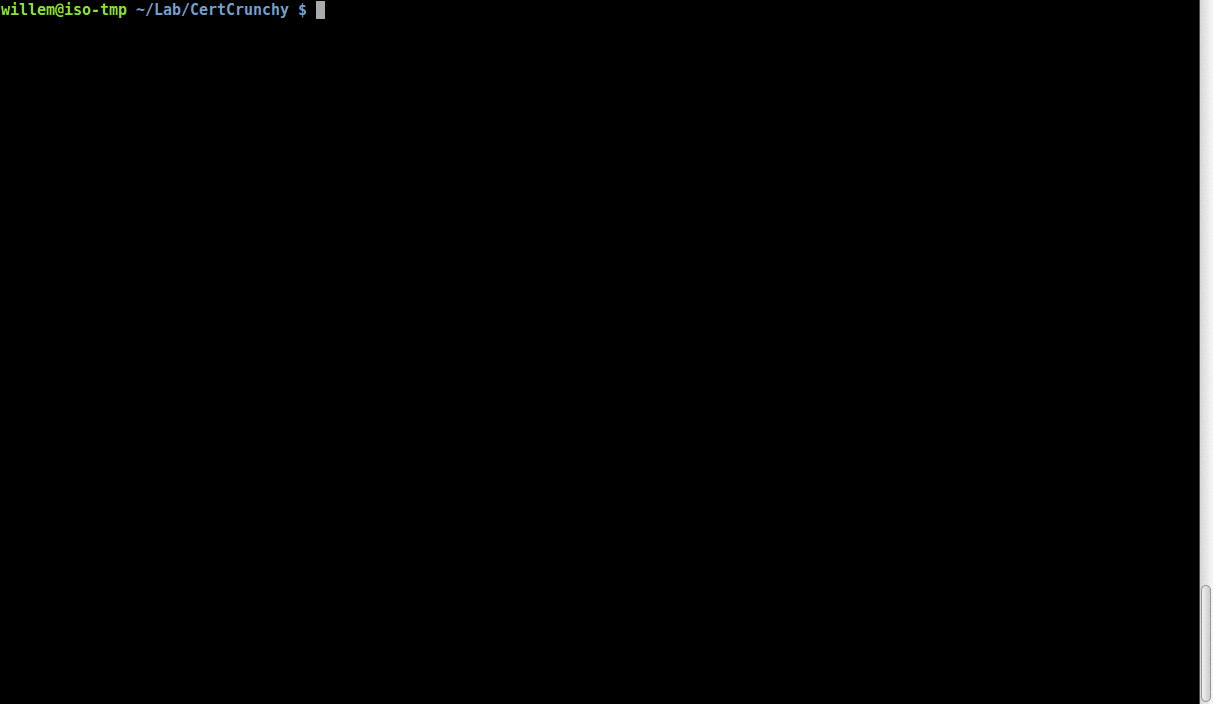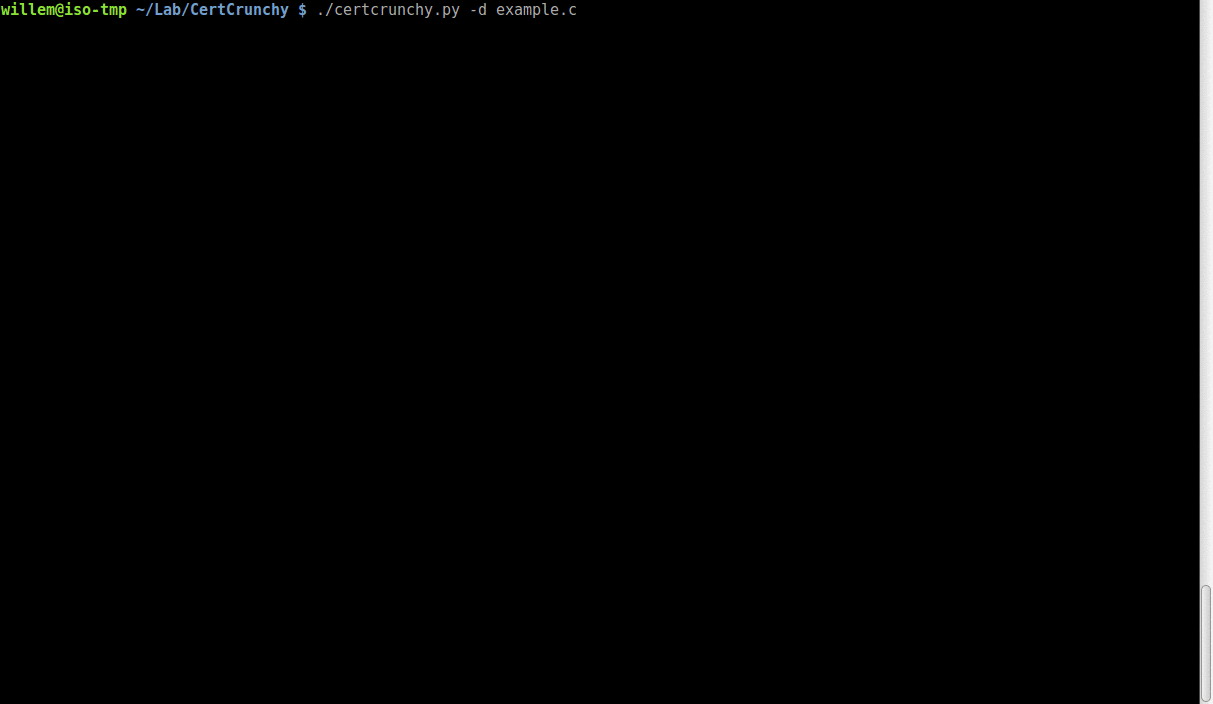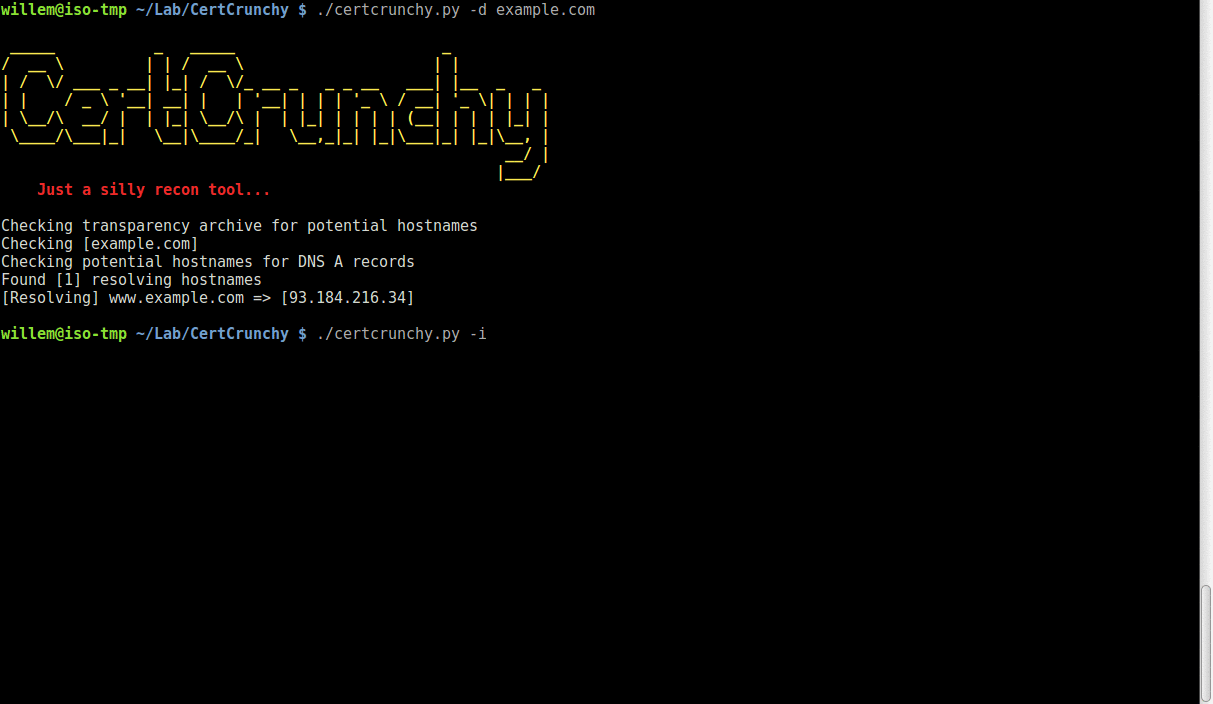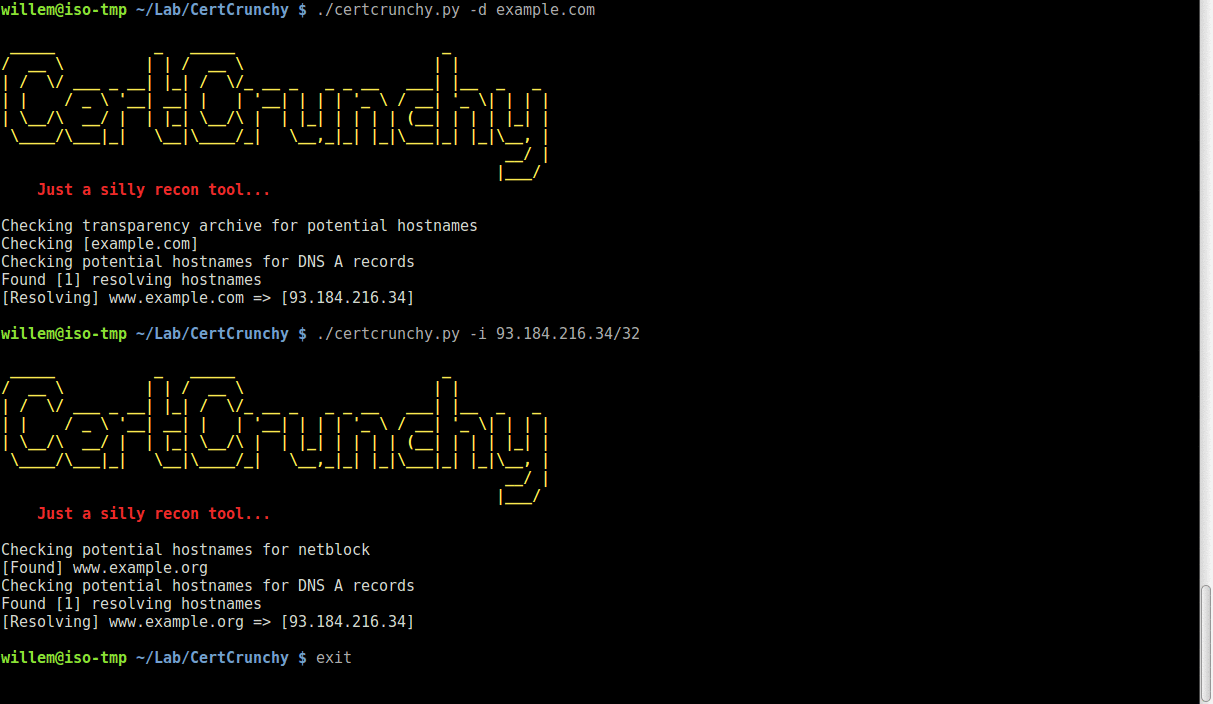 joda32/certcrunchy
مجرد أداة استكشاف بسيطة تستخدم بيانات من شهادات SSL للعثور على أسماء مضيفين محتملة.
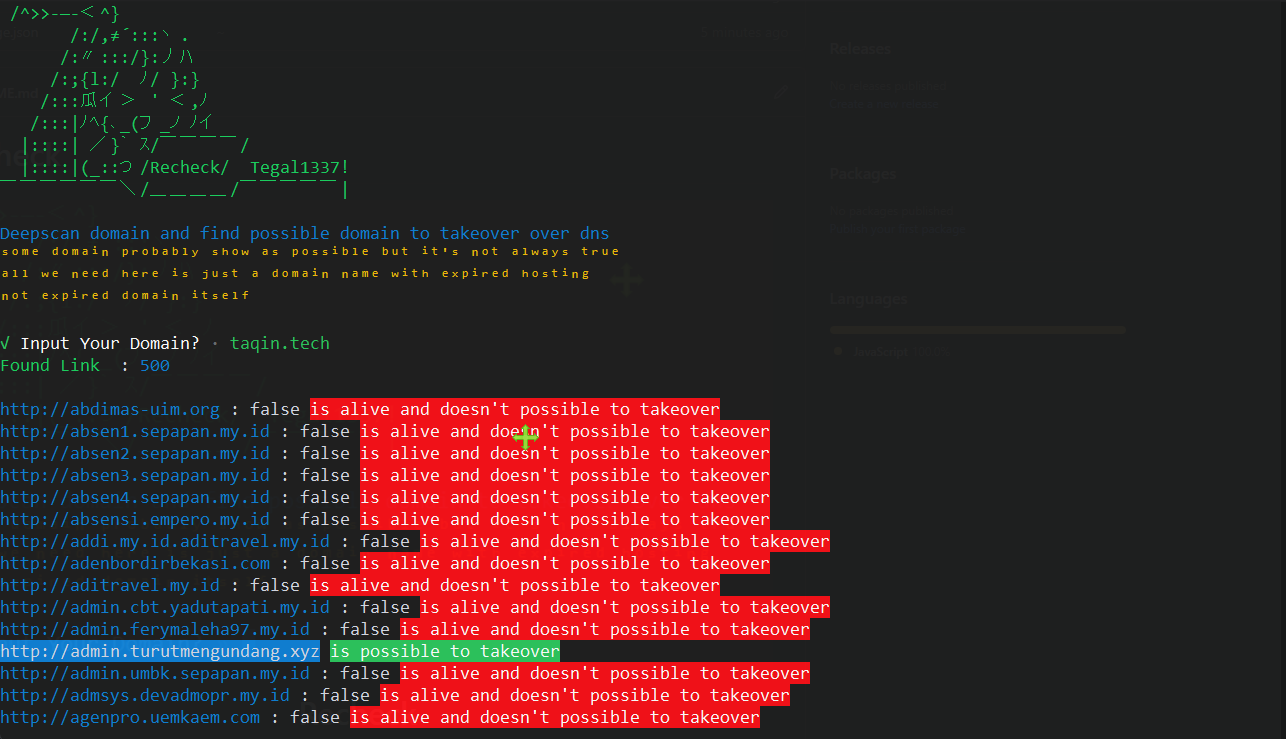 tegal1337/recheck
مسح عميق للمجال واكتشاف جميع النطاقات القابلة للاستيلاء عليها
 aarocy/recon-scan
Recon-Scan: استطلاع سلبي مفتوح المصدر مع تحليل أمني مدعوم بالذكاء الاصطناعي. بدون تدخل يدوي، موجه للمطورين أولاً، ويركز على الخصوصية.
 ankhcorp/nuke.sh
سكربت استطلاع سلبي قائم على Bash + رسم خرائط سطح الهجوم باستخدام واجهات برمجة التطبيقات العامة فقط + أدوات Linux الجاهزة (curl، dig، openssl، nmap،…