
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CertCrunchy — مجرد أداة استكشاف بسيطة تستخدم بيانات من شهادات SSL للعثور على أسماء مضيفين محتملة. | Kitploit

أدوات/GitHubGitHub/joda32/certcrunchy
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتعداد DNS والنطاقات الفرعيةجمع المعلومات
GitHubjoda32/certcrunchy

CertCrunchy

مجرد أداة استكشاف بسيطة تستخدم بيانات من شهادات SSL للعثور على أسماء مضيفين محتملة.

عرض المستودع
291343منذ 5 أشهرتمت المراجعة من قبل Kitploit
مشاركة
 _____           _   _____                       _
/  __ \         | | /  __ \                     | |
| /  \/ ___ _ __| |_| /  \/_ __ _   _ _ __   ___| |__  _   _
| |    / _ \ '__| __| |   | '__| | | | '_ \ / __| '_ \| | | |
| \__/\  __/ |  | |_| \__/\ |  | |_| | | | | (__| | | | |_| |
 \____/\___|_|   \__|\____/_|   \__,_|_| |_|\___|_| |_|\__, |
                                                        __/ |
                                                       |___/

مجرد أداة استطلاع بسيطة تستخدم بيانات شهادات SSL للعثور على أسماء مضيفين محتملة

ما هذه؟

إنها مجرد سكربت بايثون بسيط يقوم إما باسترداد البيانات المستندة إلى شهادة SSL من مصادر عبر الإنترنت، حاليًا https://crt.sh/ و https://certdb.com/ و https://sslmate.com/certspotter/ و https://censys.io أو بالنظر إلى نطاق IP سيحاول استخراج معلومات المضيف من شهادات SSL. إذا كنت تريد استخدام Censys.io، فستحتاج إلى التسجيل للحصول على مفتاح API.
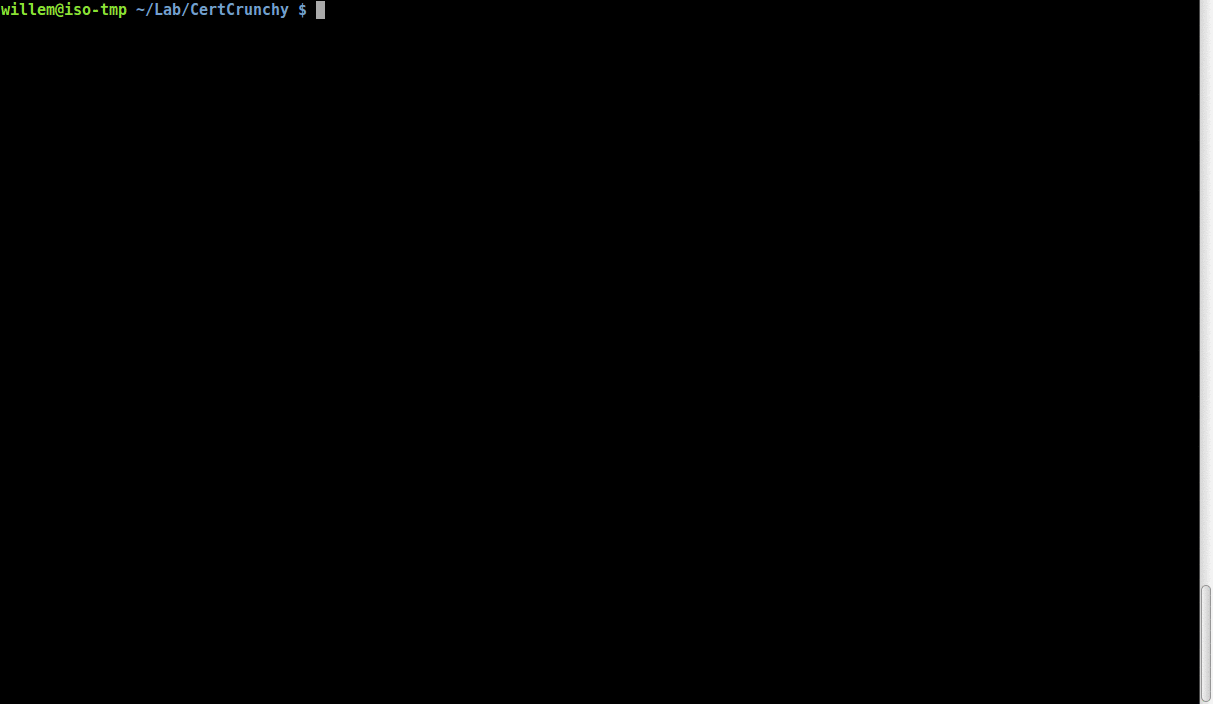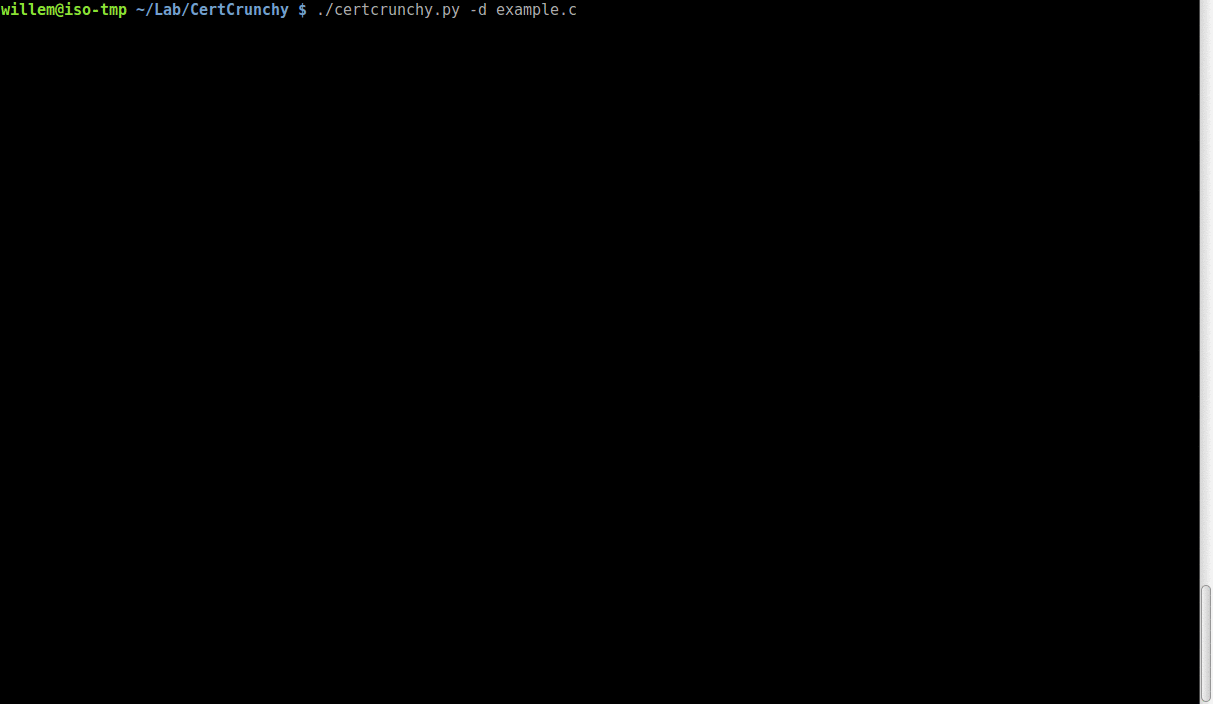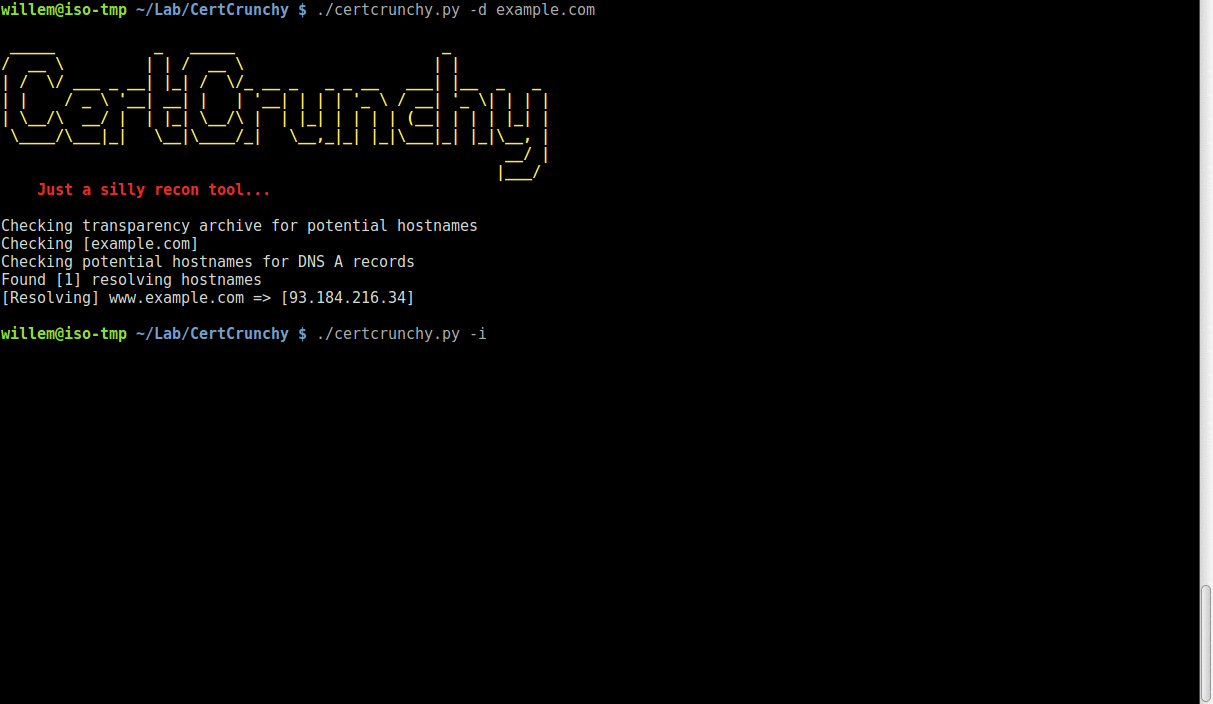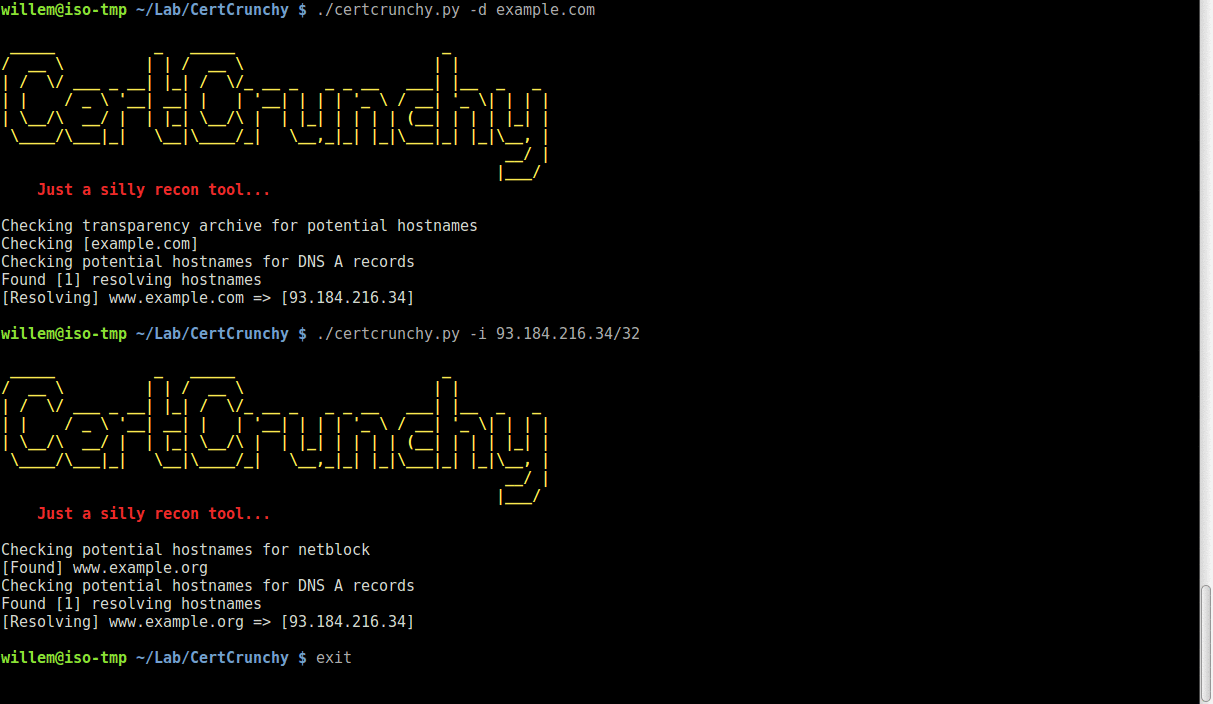
عرض توضيحي

gif

كيفية التثبيت

git clone https://github.com/joda32/CertCrunchy.git
cd CertCrunchy
sudo pip3 install -r requirements.txt

كيفية الاستخدام؟

بسيط جدًا

  • -d للحصول على أسماء المضيفين لنطاق معين
  • -D للحصول على أسماء المضيفين لقائمة من النطاقات (فقط ضعها في ملف نصي مفصول بسطر)
  • -i لاسترداد وتحليل الشهادات من المضيفين في نطاق شبكة / نطاق IP (مثال: 192.168.0.0/24)
  • -T عدد الخيوط، يجعله أسرع، لكن لا تفرط في ذلك
  • -O لتعيين المهلة لطلبات HTTP API بالثواني (الافتراضي 3 ثوانٍ)
  • -o اسم ملف الإخراج
  • -f تنسيق الإخراج csv أو json، csv هو الافتراضي أما بالنسبة للباقي، فلا زلت أعمل عليها :)

مفاتيح API والتكوينات

يتم تخزين جميع مفاتيح API في ملف api_keys.py، فيما يلي قائمة بـ APIs المدعومة التي تتطلب مفاتيح API.


  1. Censys.oi https://censys.io
  2. VirusTotal https://www.virustotal.com/en/documentation/public-api/
  3. PassiveTotal https://community.riskiq.com/registration

قائمة المهام:

  1. توثيق أفضل
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    319
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    266

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




