
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحاليل الرقمية الجنائية — الصفحة 9 | Kitploit
الفئات

التحاليل الرقمية الجنائية

أدوات للحصول على الأدلة الرقمية وحفظها وتحليلها لأغراض قانونية أو تحقيقية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 10س 48د
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 15 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 19س 11د
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 16 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 19س 5د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ يوم واحد
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6kمنذ 22س 25د
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 7 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 4 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1342 نتائج
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

أكثر من مجرد نقل ReClass إلى منصة .NET.
dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2kمنذ 3 سنوات
pyrdp preview

pyrdp

GitHubgosecure/pyrdp

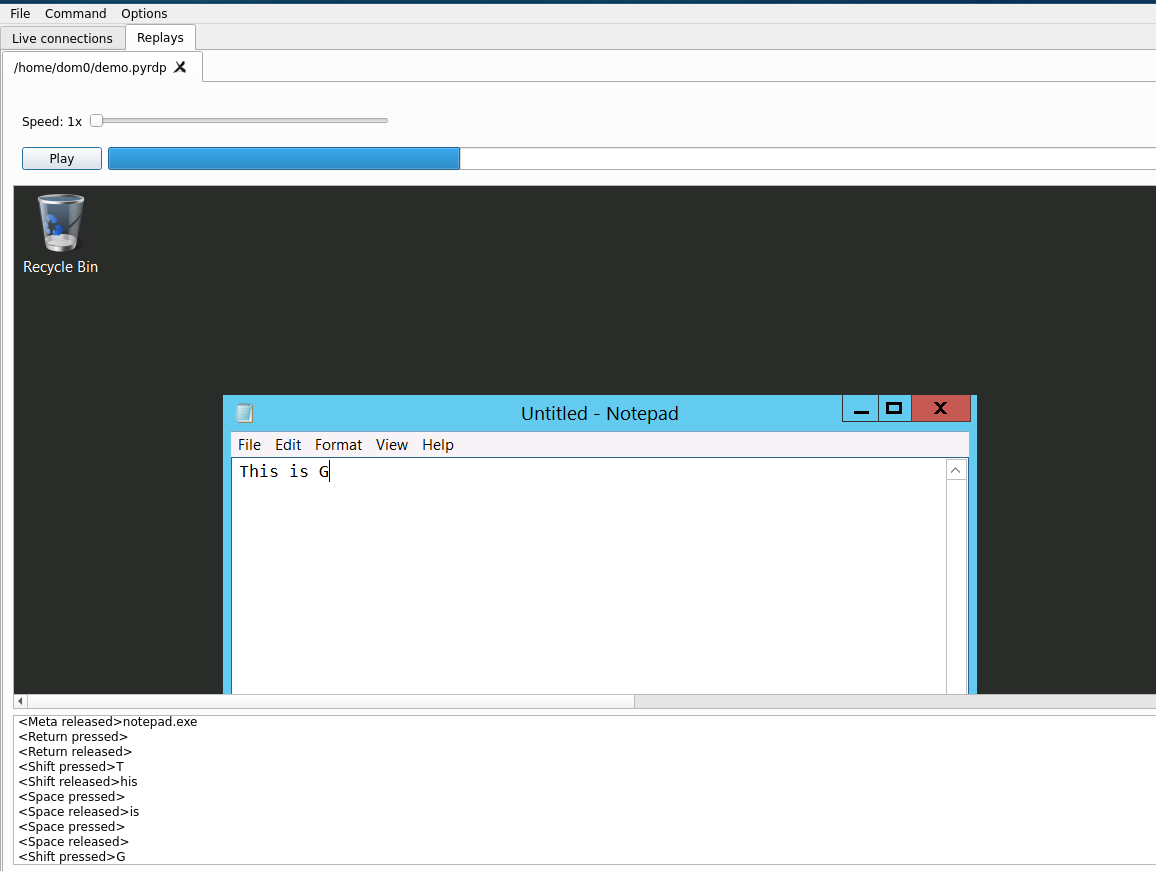
RDP monster-in-the-middle (mitm) ومكتبة لـ Python مع القدرة على مشاهدة الاتصالات المباشرة أو بعد وقوعها

exploitationnetwork-forensicsinformation-gathering+9
1.8kمنذ 5 أشهر
LiME preview

LiME

GitHubjtsylve/lime

وحدة نواة لالتقاط الذاكرة المتطايرة من أجهزة لينكس وأندرويد، تُنتج لقطات سليمة جنائياً على القرص أو عبر الشبكة.
memory-forensicsforensicsmobile-forensics+2
2.1kمنذ 6 أشهر
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

أداة اكتساب الذاكرة متعددة المنصات.
memory-forensicsforensicsdigital-forensics+1
1.0kمنذ 6 أيام
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

أداة لاستخراج بيانات اعتماد ويندوز (كلمات المرور، التجزئات، تذاكر Kerberos) من الذاكرة وتنفيذ هجمات pass-the-hash وpass-the-ticket وgolden ticket.
privilege-escalationmemory-forensicspassword-attacks+5
2.6kمنذ 6 سنوات
uac preview

uac

GitHubtclahr/uac

أداة استجابة للحوادث محمولة وخالية من التبعيات تقوم بأتمتة جمع الأدلة الجنائية من الأنظمة الشبيهة بـ Unix، بما في ذلك الحصول على الذاكرة، وتجزئة…

memory-forensicsforensicsinformation-gathering+3
1.4kمنذ شهر واحد
dissect preview

dissect

GitHubfox-it/dissect

Dissect هو إطار عمل ومجموعة أدوات للتحقيق الرقمي والاستجابة للحوادث، يتيح لك الوصول السريع وتحليل الأدلة الجنائية من تنسيقات أقراص وملفات متنوعة، تم…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kمنذ 5 أيام
turbinia preview

turbinia

GitHubgoogle/turbinia

أتمتة وتوسيع نطاق أدوات التحقيق الرقمي

forensicsdigital-forensicscloud-security+1
792منذ 10 أيام
numbat preview

numbat

GitHubperplexityai/numbat

Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.

defensive-toolsioc-managementscripting-automation+7
1.1kمنذ 8 أيام
avml preview

avml

GitHubmicrosoft/avml

أداة محمولة لالتقاط ذاكرة الوصول العشوائي (RAM) في لينكس لأغراض التحليل الجنائي الرقمي والاستجابة للحوادث، تلتقط صورًا متوافقة مع LiME مع دعم الضغط…
memory-forensicsforensicsdigital-forensics+1
1.1kمنذ 4 أيام
ptcpdump preview

ptcpdump

GitHubmozillazg/ptcpdump

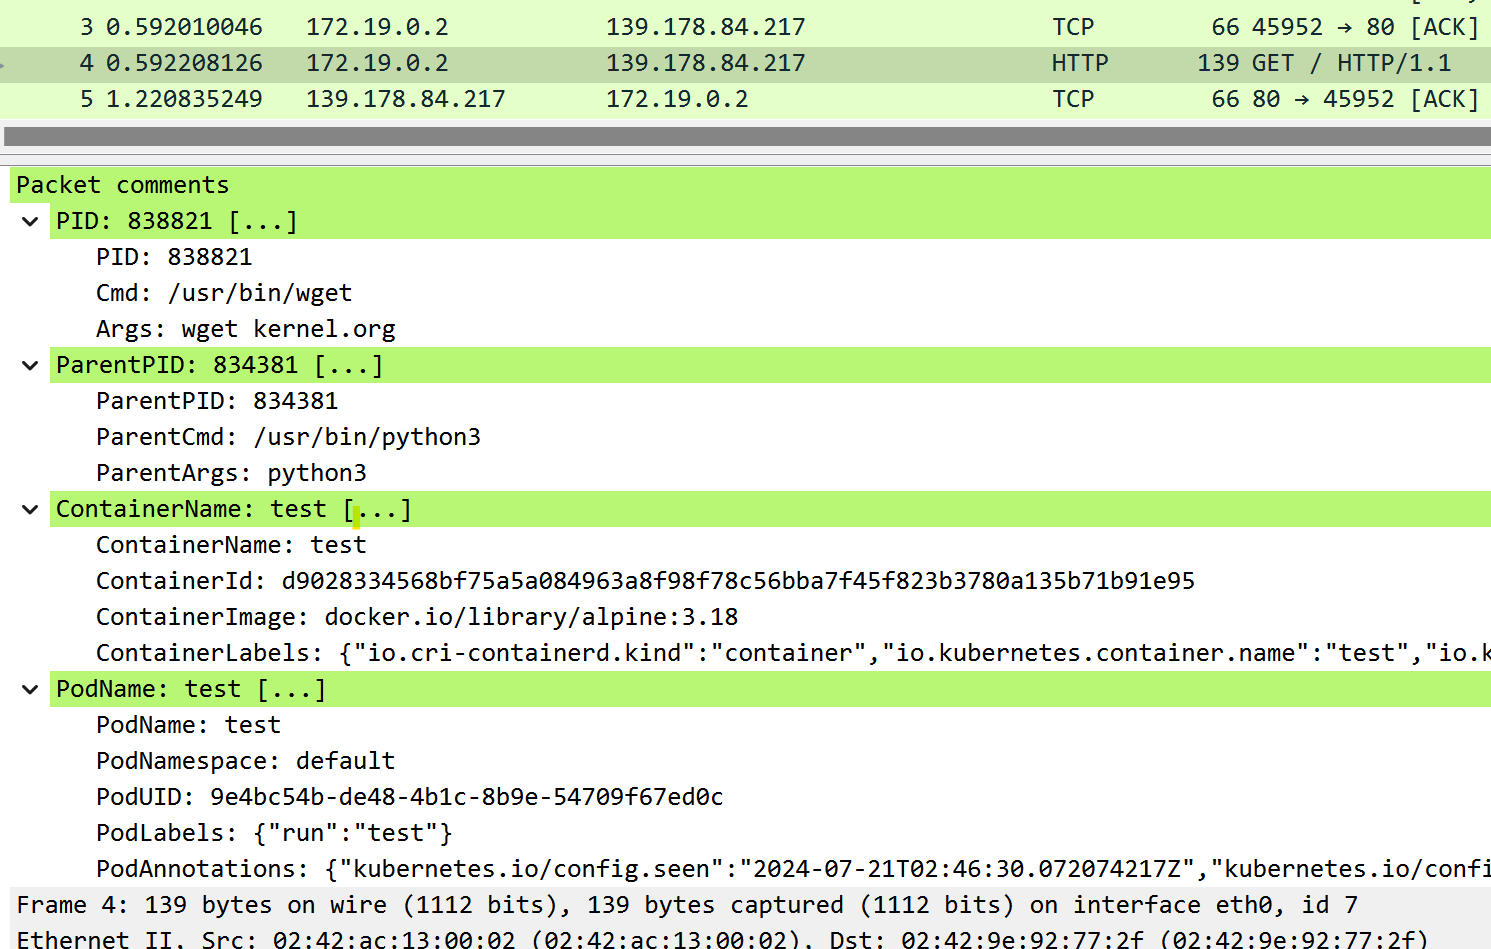
محلل حزم قائم على eBPF يلتقط حركة مرور الشبكة مع تعليق بيانات وصفية تلقائي للعمليات والحاويات و pods Kubernetes، ويدعم التصفية المتوافقة مع tcpdump…
packet-sniffing-analysiscontainer-securitydynamic-analysis-sandboxing+5
1.3kمنذ 20 أيام
ThePhish preview

ThePhish

GitHubemalderson/thephish

ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية
ioc-managementphishing-toolsphishing+5
1.4kمنذ 2 سنوات
tcpflow preview

tcpflow

GitHubsimsong/tcpflow

مفكك تعدد حزم TCP/IP. تنزيل من:
packet-sniffing-analysisnetwork-forensicsforensics+1
1.8kمنذ 9 أشهر
meltdown-exploit preview

meltdown-exploit

GitHubpaboldin/meltdown-exploit

Meltdown Exploit PoC
memory-forensicsvulnerability-analysisexploitation+1
949منذ 8 سنوات
netlas-cookbook preview

netlas-cookbook

GitHubnetlas-io/netlas-cookbook

هدف هذا الدليل بسيط جدًا - تعليم أي شخص مهتم بالأمن السيبراني، بغض النظر عن مستوى معرفته، كيفية الاستفادة القصوى من Netlas.io.
osintreconnaissanceiot-security+9
888منذ شهر واحد
untitledgoosetool preview

untitledgoosetool

GitHubcisagov/untitledgoosetool

أداة Untitled Goose Tool هي أداة قوية ومرنة للبحث والاستجابة للحوادث تضيف طرقًا جديدة للمصادقة وجمع البيانات من أجل إجراء تحقيق كامل ضد بيئات Azure…
defensive-toolsiot-securityvulnerability-analysis+4
963منذ 14 أيام
Security-Datasets preview

Security-Datasets

GitHubotrf/security-datasets

إعادة تشغيل الأحداث الأمنية

digital-forensicsctfthreat-intelligence+4
1.8kمنذ 3 سنوات
JYso preview

JYso

GitHubqi4l/jyso

إطار عمل ثنائي الغرض لاستغلال حقن JNDI وإلغاء تسلسل Java مع قدرات تجاوز متقدمة لـ WAF وRASP وإصدارات JDK العالية. يدعم حقن شل الذاكرة، وتوليد حمولات…


penetration-testing-frameworksexploit-frameworksmemory-forensics+5
1.8kمنذ 4 أشهر
السابق1…8910…75التالي






