
 #1
 nowsecure/r2frida
Radare2 وFrida أفضل معًا.
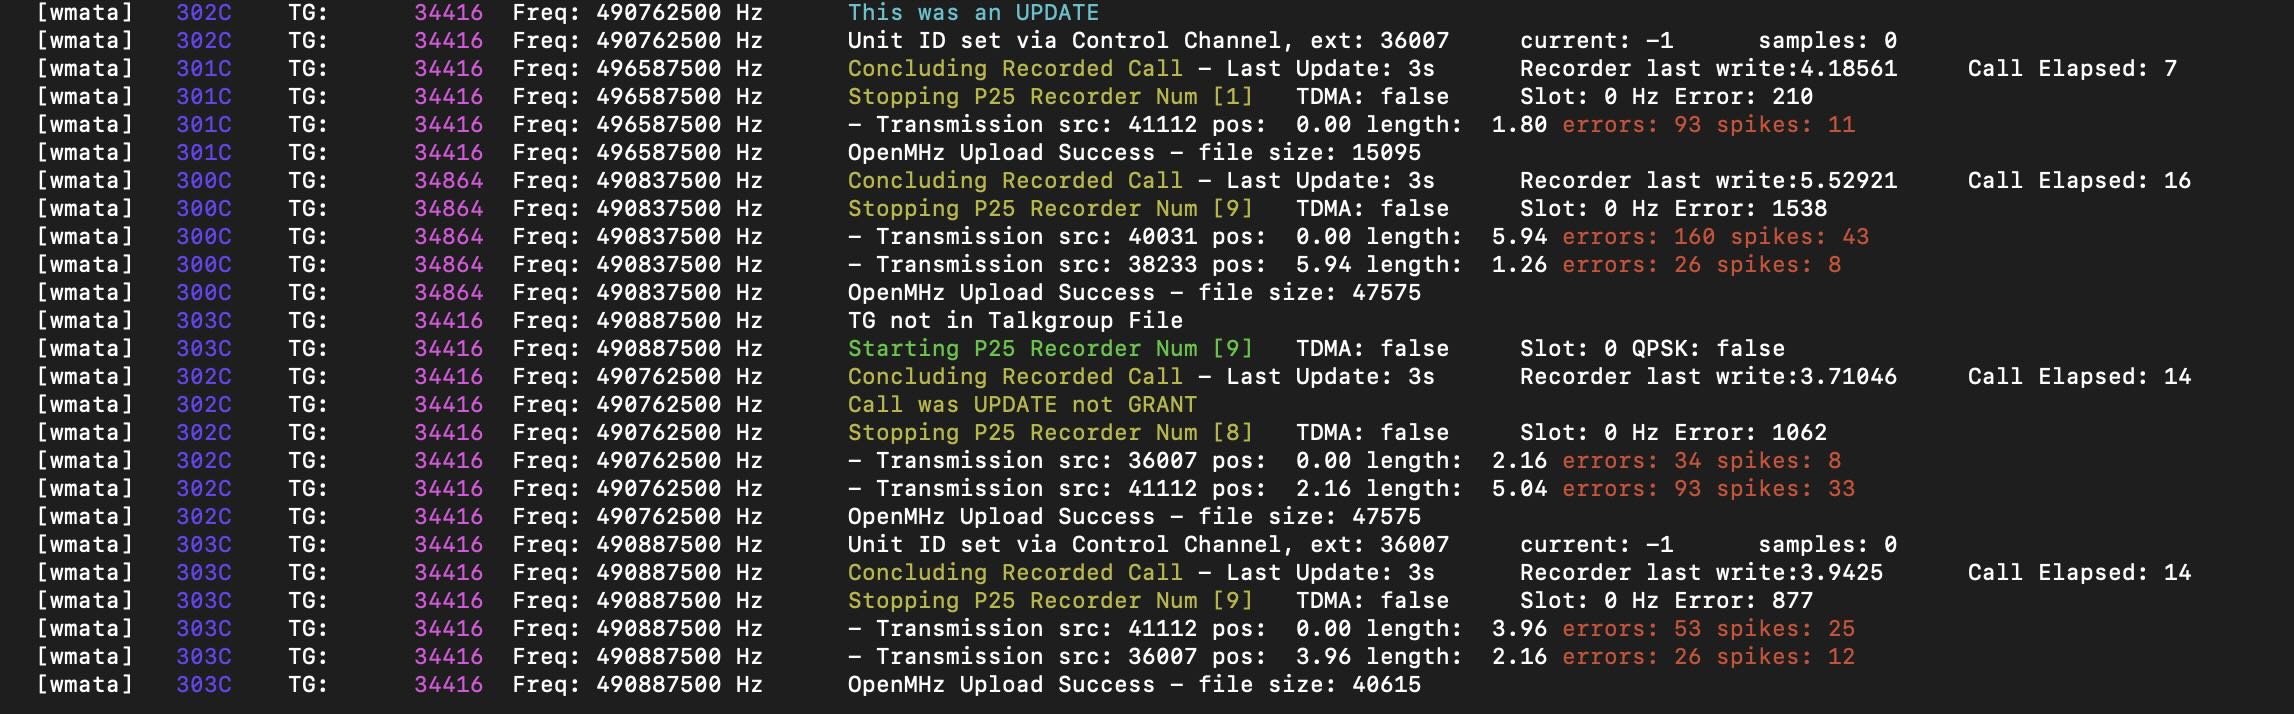 trunkrecorder/trunk-recorder
يسجل المكالمات من نظام راديو ذو قنوات مشتركة (P25 & SmartNet)
 apple-oss-distributions/xnu
نواة هجينة تجمع بين Mach وFreeBSD وIOKit لنظامي macOS وiOS. تقدم خدمات نظام التشغيل الأساسية، إطار عمل السائق، وتطبيق سياسات الأمان على x86_64 وARM64.
 s3cur3th1ssh1t/creds
بعض السكربتات والملفات التنفيذية المفيدة لاختبار الاختراق والتحليل الجنائي الرقمي
 ahmadhassan-bted/nasuno
مجموعة أدوات لإزالة العلامات المائية الصوتية بالذكاء الاصطناعي ومكافحة الإسناد الجنائي. تُبطل بصمات Suno وUdio والبصمات العصبية باستخدام الإخفاء…
 fortra/nanodump
سكين الجيش السويسري لـ LSASS dumping
 kiminewt/pyshark
غلاف بايثون لـ tshark، يتيح تحليل الحزم بلغة بايثون باستخدام مفككات wireshark

 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 jstrosch/malware-samples
عينات برمجيات خبيثة، وتمارين تحليل، وموارد أخرى مثيرة للاهتمام.
 hasherezade/hollows_hunter
يقوم بمسح جميع العمليات الجارية. يتعرف على ويقوم بتفريغ مجموعة متنوعة من الزرع الخبيث المحتمل (ملفات PE المستبدلة/المزروعة، شيل كود، خطافات، تصحيحات…
 blacktop/ipsw-diffs
ينشر فروقات لكل إصدار من إصدارات البرامج الثابتة IPSW لنظام iOS وiPadOS وmacOS، مما يتيح المقارنة على مستوى الملفات الثنائية لمكونات النظام عبر…
 eldavoo/wa-crypt-tools
إدارة ملفات واتساب .crypt12 و.crypt14 و.crypt15
 nikaiw/vmkatz
استخراج بيانات اعتماد Windows مباشرة من لقطات ذاكرة VM والأقراص الافتراضية
 awnumar/memguard
صندوق رمل برمجي لتخزين المعلومات الحساسة في الذاكرة.
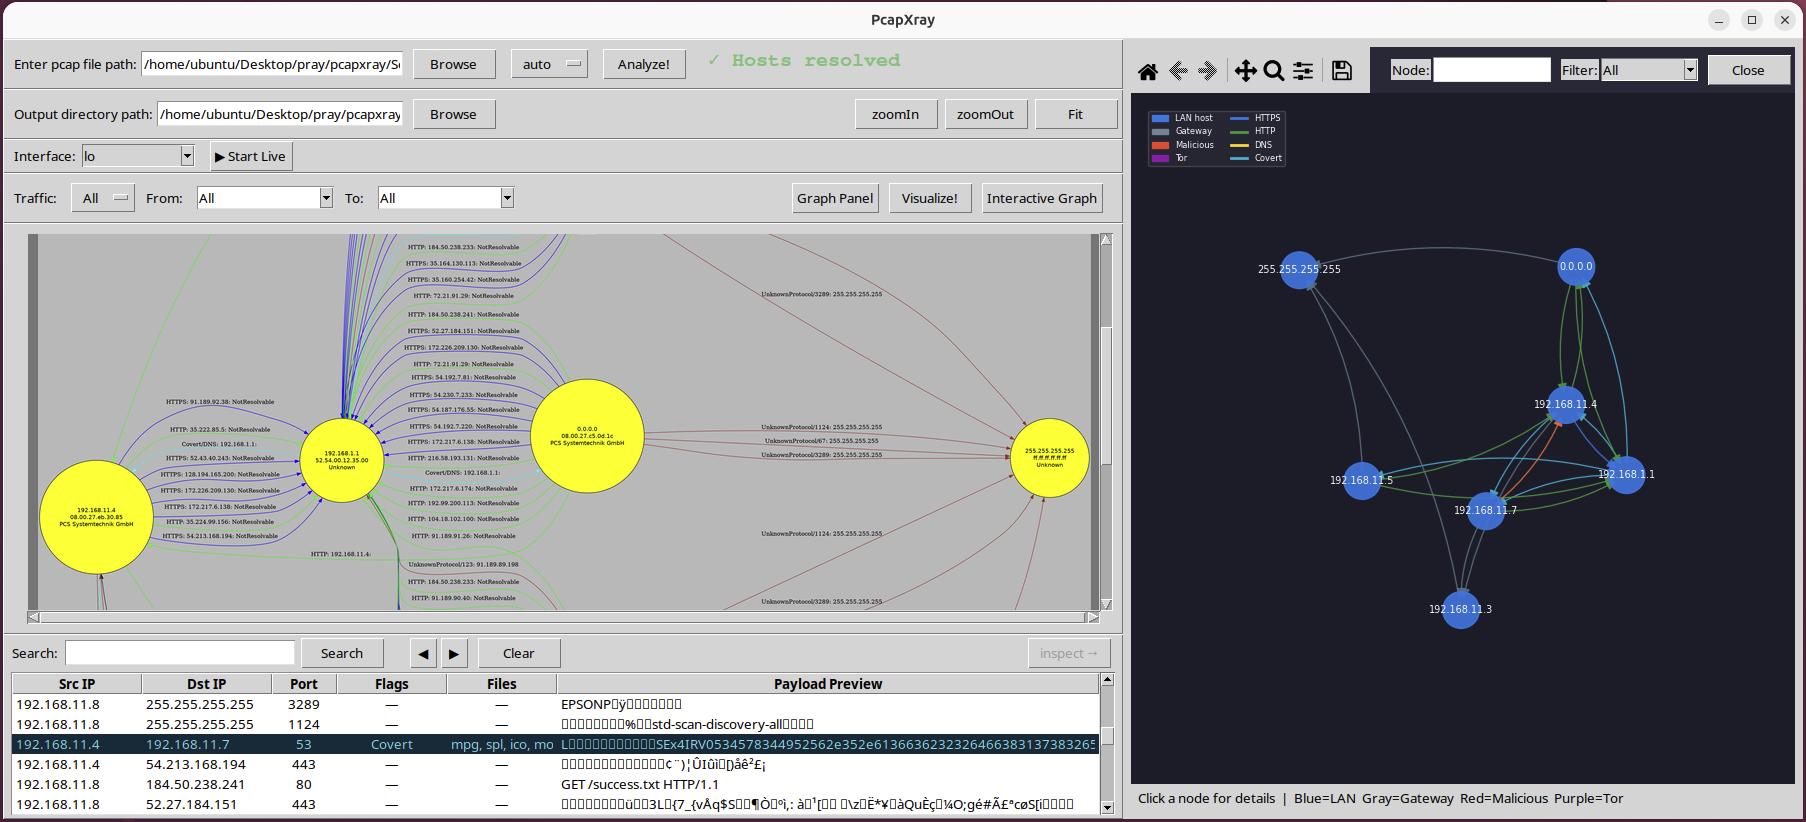 srixivas/pcapxray
❄️ PcapXray - أداة تحليل الشبكات الجنائي - لتصور التقاط الحزم دون اتصال كرسم بياني للشبكة بما في ذلك تحديد الأجهزة، إبراز الاتصالات المهمة واستخراج…
 hasherezade/libpeconv
مكتبة مخصصة لتحميل ملفات PE ومعالجتها للتعيين اليدوي، وربط IAT، وتفريغ الذاكرة، وإعادة بناء الواردات لتحليل البرمجيات الخبيثة والهندسة العكسية.










