
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحاليل الرقمية الجنائية — الصفحة 78 | Kitploit
الفئات

التحاليل الرقمية الجنائية

أدوات للحصول على الأدلة الرقمية وحفظها وتحليلها لأغراض قانونية أو تحقيقية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 6 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 12 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 27 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ يوم واحد
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 28 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 3 أيام
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 5 أيام
mvt preview#8

mvt

GitHubmvt-project/mvt
15.8kمنذ 10 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 19 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 3 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1415 نتائج
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

منصة رسوم بيانية للكشف والاستجابة

reconnaissancethreat-feeds-aggregatorsforensics+8
699منذ 3 سنوات
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

وحدة PowerShell للقراءة فقط لاكتشاف UNC2452 وغيرها من آثار الجهات التهديدية في Azure AD، وتدقيق المجالات الموحدة، ومديري الخدمات، والتطبيقات، وأذونات…

digital-forensicscloud-securitythreat-intelligence+4
650منذ 3 سنوات
DumpChromeSecrets preview
Archived

DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

استخراج البيانات من إصدارات كروم الحديثة، بما في ذلك refresh tokens وcookies وبيانات الاعتماد المحفوظة وبيانات الملء التلقائي وسجل التصفح والإشارات…

password-crackingreconnaissancedata-exfiltration+8
558منذ 10 أشهر
linux-explorer preview
Archived

linux-explorer

GitHubintezer/linux-explorer

صندوق أدوات التحليل الجنائي المباشر سهل الاستخدام لنقاط النهاية في لينكس
osintmemory-forensicsvulnerability-analysis+7
405منذ 2 سنوات
android-forensics preview
Archived

android-forensics

GitHubnowsecure/android-forensics

تطبيق وإطار عمل مفتوح المصدر للتحليل الجنائي الرقمي على Android
android-securityforensicsmobile-forensics+2
397منذ 11 سنوات
matrix-rs preview
Archived

matrix-rs

GitHubmemn0ps/matrix-rs

Rusty Hypervisor - هايبرفايزر Blue Pill من النوع الثاني لنواة ويندوز مكتوب بلغة Rust (الاسم الرمزي: Matrix)
memory-forensicsdynamic-code-analysisids-ips-evasion+3
356منذ 5 أشهر
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

أدوات CLI للتحقيق الجنائي في آثار ويندوز

disk-forensicsforensicsdigital-forensics+2
355منذ سنة واحدة
invoker preview
Archived

invoker

GitHubivan-sincek/invoker

أداة اختبار الاختراق وتقييم مضادات الفيروسات.

privilege-escalationmemory-forensicsexploitation+6
312منذ 3 سنوات
CVE-2022-21971 preview
Archived

CVE-2022-21971

GitHub0vercl0k/cve-2022-21971

PoC لـ CVE-2022-21971 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows Runtime"

memory-forensicsvulnerability-analysisexploitation+3
302منذ 4 سنوات
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

أداة للعثور على وتحليل ملفات المفاتيح الخاصة (والعامة)، بما في ذلك دعم ملفات Android APK.

android-securityencryption-decryption-toolsvulnerability-analysis+4
278منذ 4 سنوات
EDRSandblast-GodFault preview
Archived

EDRSandblast-GodFault

GitHubgabriellandau/edrsandblast-godfault

EDRSandblast-GodFault

defensive-toolsprivilege-escalationmemory-forensics+4
273منذ 3 سنوات
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector يجمع لقطة من البيانات المتطايرة من النظام. يخبرك بما يحدث على النظام، وله فائدة خاصة عند التحقيق في حادثة أمنية.
container-securitymemory-forensicsforensics+3
254منذ سنة واحدة
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

التحليل التفاضلي للبرمجيات الخبيثة في الذاكرة

memory-forensicsvulnerability-analysisforensics+3
215منذ 9 سنوات
FAMA preview
Archived

FAMA

GitHublabcif/fama

التحليل الجنائي لتطبيقات الجوال (FAMA) -- وحدة لمتصفح الأدلة الجنائية Autopsy
android-securityforensicsinformation-gathering+3
153منذ 2 سنوات
CVE-2020-1206-POC preview
Archived

CVE-2020-1206-POC

GitHubjamf/cve-2020-1206-poc

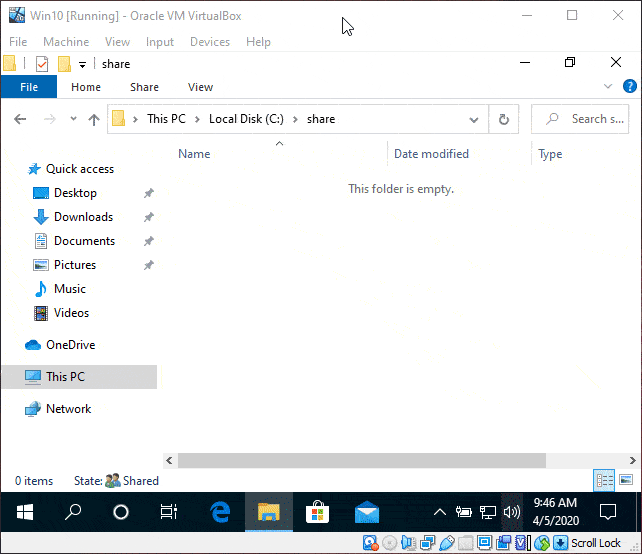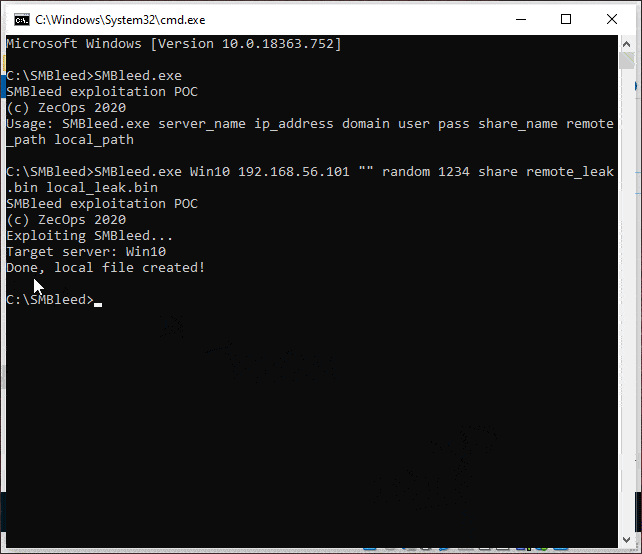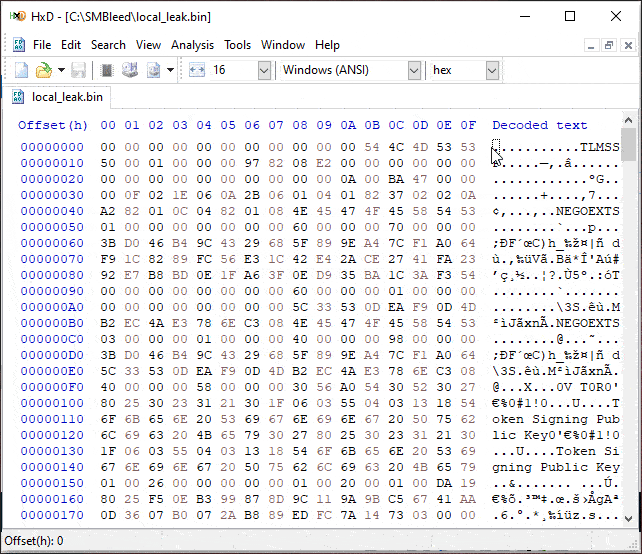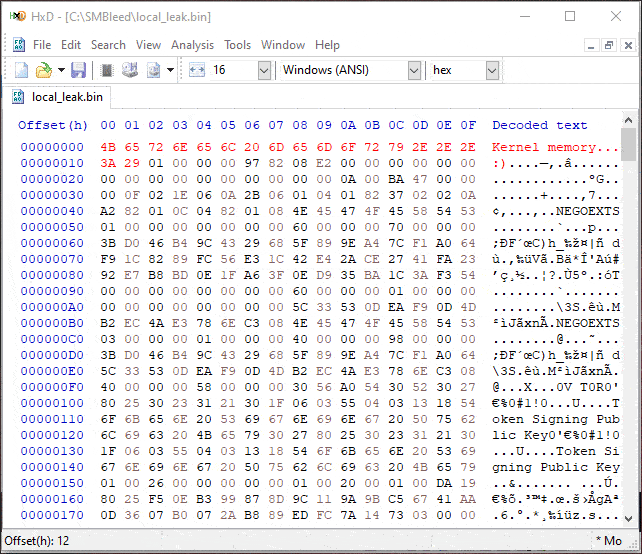
CVE-2020-1206 إثبات مفهوم قراءة ذاكرة النواة غير المهيأة
memory-forensicsvulnerability-analysisexploitation+3
144منذ 6 سنوات
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw هو أداة صغيرة لتحليل ذاكرة أنظمة لينكس المخترقة.
memory-forensicsforensicsdata-recovery+3
133منذ 4 سنوات
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix هي أداة PowerShell لتكوين سياسات تدقيق الأحداث في Windows بسرعة لمراقبة الأمان.

defensive-toolsconfiguration-auditingforensics+4
118منذ سنة واحدة
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

البحث عن الأسرار في ذاكرة النواة والمستخدم

encryption-decryption-toolsmemory-forensicsforensics+4
118منذ 3 سنوات
السابق1…777879التالي