
 #1
أدوات لاستخراج البيانات الحساسة من الأنظمة المخترقة دون الكشف عنها.
موصى به من Kitploit
 jet-pentest/cve-2021-27187
إثبات المفهوم لـ CVE-2021-27187: تخزين بيانات الاعتماد كنص واضح في ملف login.sav الخاص بعميل طرفية FX Aggregator، مما يتيح سرقة بيانات الاعتماد…
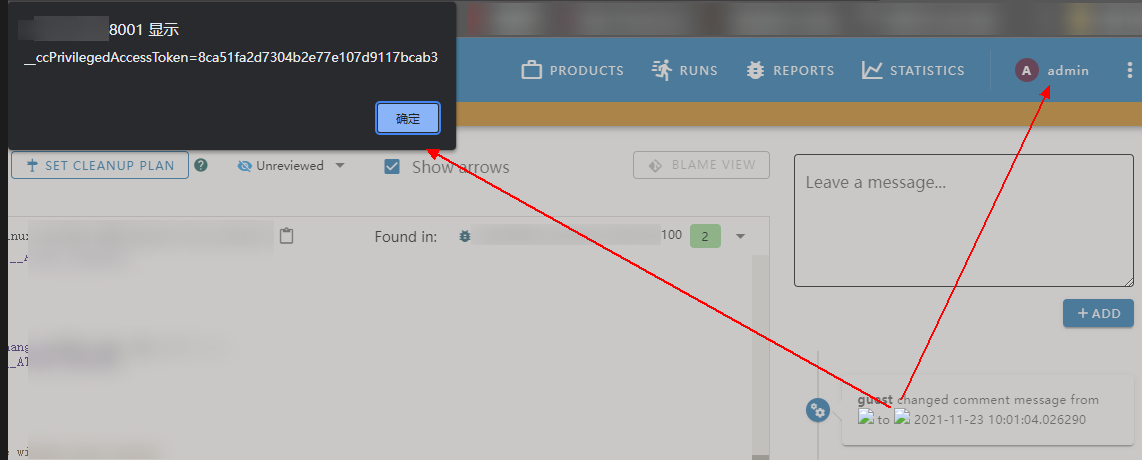 hyperkopite/cve-2021-44217
إثبات المفهوم لثغرة XSS مخزنة (CVE-2021-44217) في مكون التعليقات في Ericsson CodeChecker، مما يتيح سرقة ملفات تعريف الارتباط وسرقة البيانات الحساسة…
 spiralbl0ck/lame_old_keylogger
أداة تسجيل مفاتيح قديمة وبسيطة
 flojboj/cve-2022-44268
ImageMagick 7.1.0-49 معرّض لكشف المعلومات
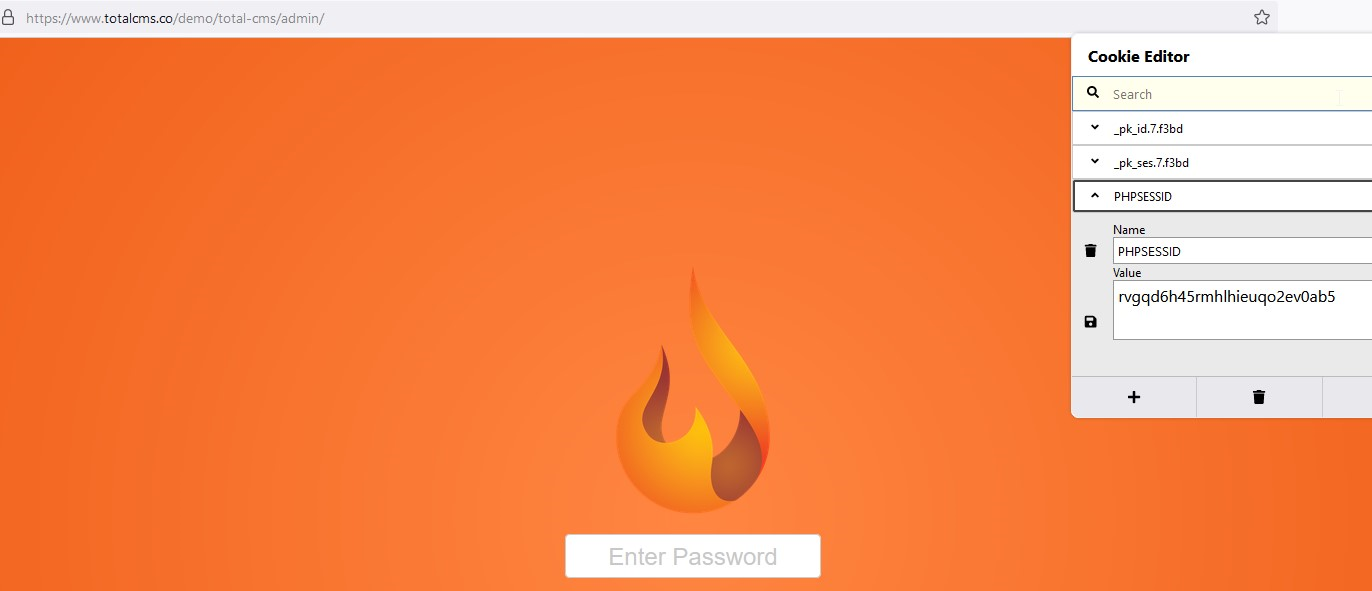 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS متأثر بثغرة رفع الملفات التعسفي - XSS، والتي تسمح بالبرمجة النصية عبر المواقع المخزّنة (Stored XSS) وكذلك سرقة ملفات تعريف الارتباط الخاصة…
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - عالية الخطورة - عن بُعد - IDOR - بقايا ItemIds في قوائم التشغيل العامة من GHSA-9x85 ثم بث بدون مصادقة
 oscerd/cve-2026-78164
إثبات مفهوم قابل للتشغيل لـ CVE-2026-78164، يُظهر تسريب الأسرار عندما يقوم منتجو Apache Camel HTTP بحل عناصر نائبة للخصائص في رؤوس CamelHttpUri…
 owasp/piihunter
يفحص قواعد بيانات PostgreSQL ومشكلات Jira بحثًا عن معلومات التعريف الشخصية (PII) باستخدام regex وNER/ML وكشف اختياري عبر LLM مستضاف ذاتيًا، مع تقارير…
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - صلاحيات متبقية - GET /services/acme يكشف المفاتيح
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - IDOR - ACB userkey capability URL
 gmh5225/logineo-scraper
سكربت سريع لجمع المعلومات الشخصية من نسخ Logineo
 isec-tugraz/meltdown
عروض توضيحية لإثبات المفهوم ومكتبة libkdump توضح هجوم Meltdown المعماري الدقيق، مما يؤدي إلى تسريب ذاكرة النواة والذاكرة الفيزيائية على معالجات Intel…
 solivaquaant/cve-2026-85706-poc
PoC لـ CVE-2026-85706: قراءة ملفات محلية عشوائية بدون مصادقة في GitLab CE/EE
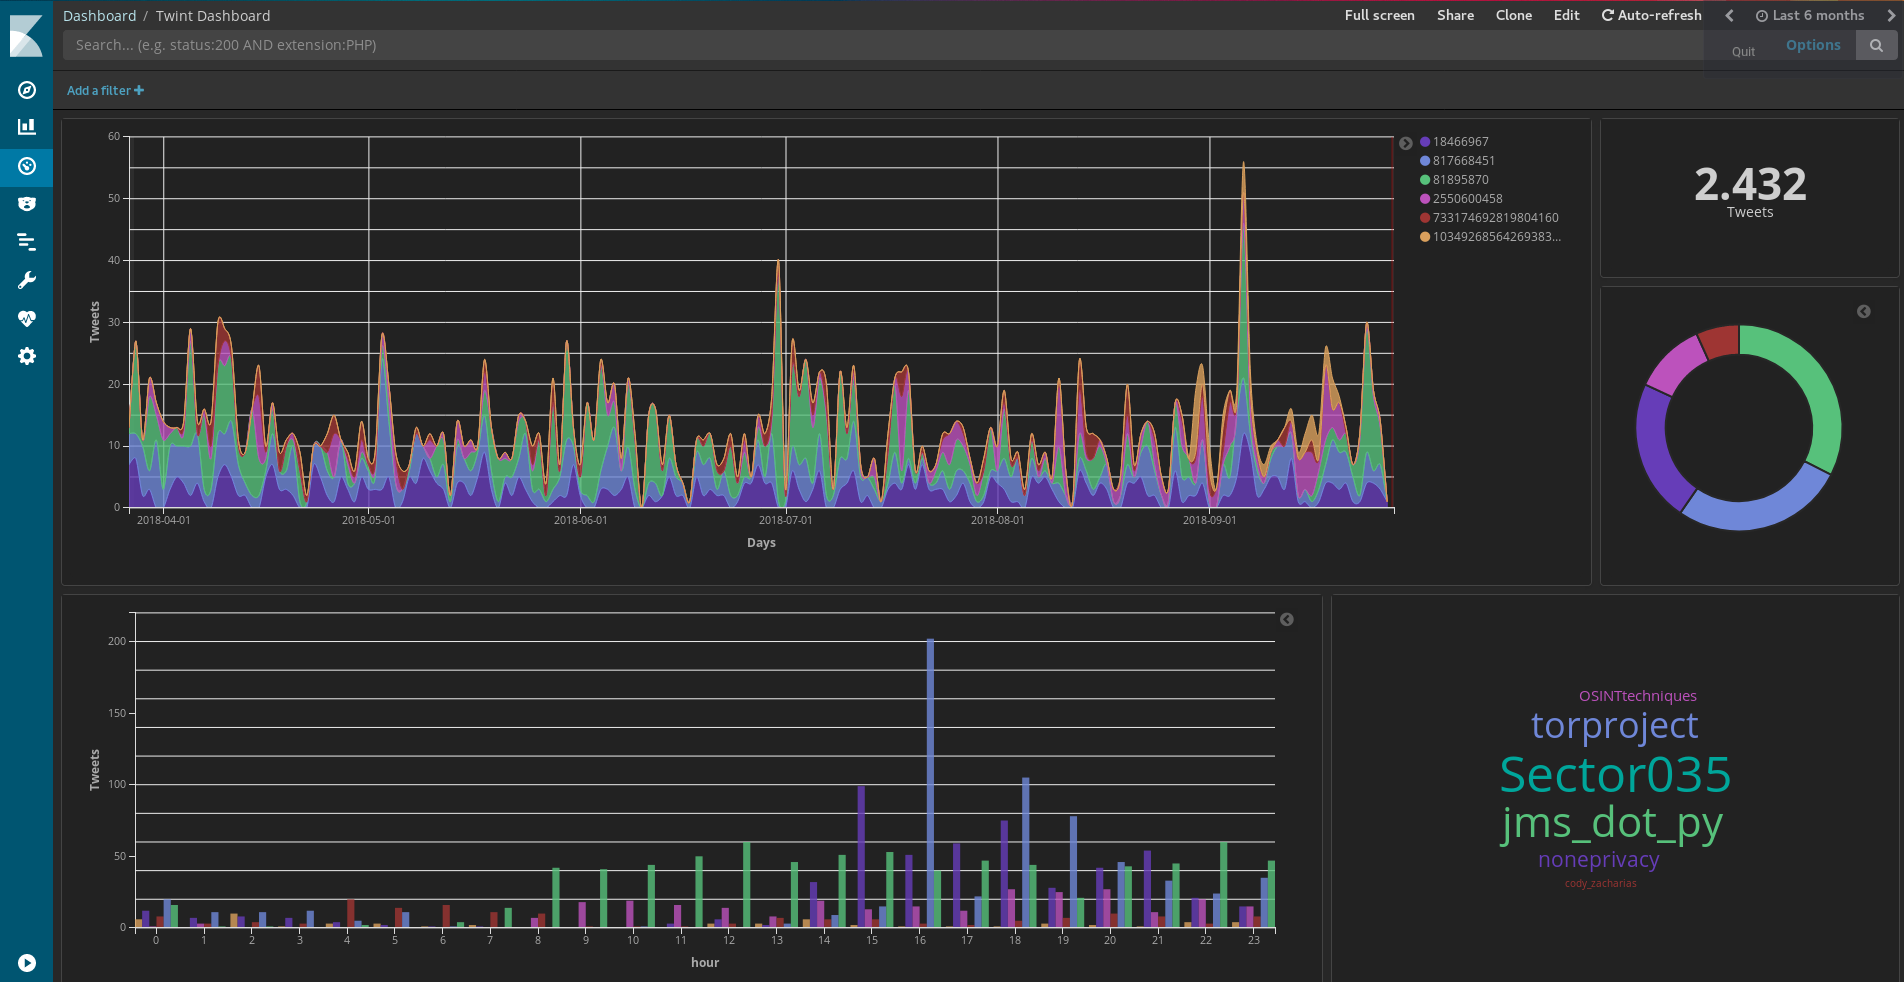 twintproject/twint
أداة متقدمة لكشط تويتر وجمع المعلومات الاستخباراتية مكتوبة بلغة Python ولا تستخدم واجهة برمجة تطبيقات تويتر، مما يسمح لك بكشط متابعي المستخدم،…
 thespeedx/tbomb
هذا هو قاذف رسائل نصية ومكالمات لنظام لينكس وتيرموكس
 th3unkn0n/telegram-scraper
أداة سحب بيانات مجموعة تيليجرام. جلب جميع المعلومات عن أعضاء المجموعة
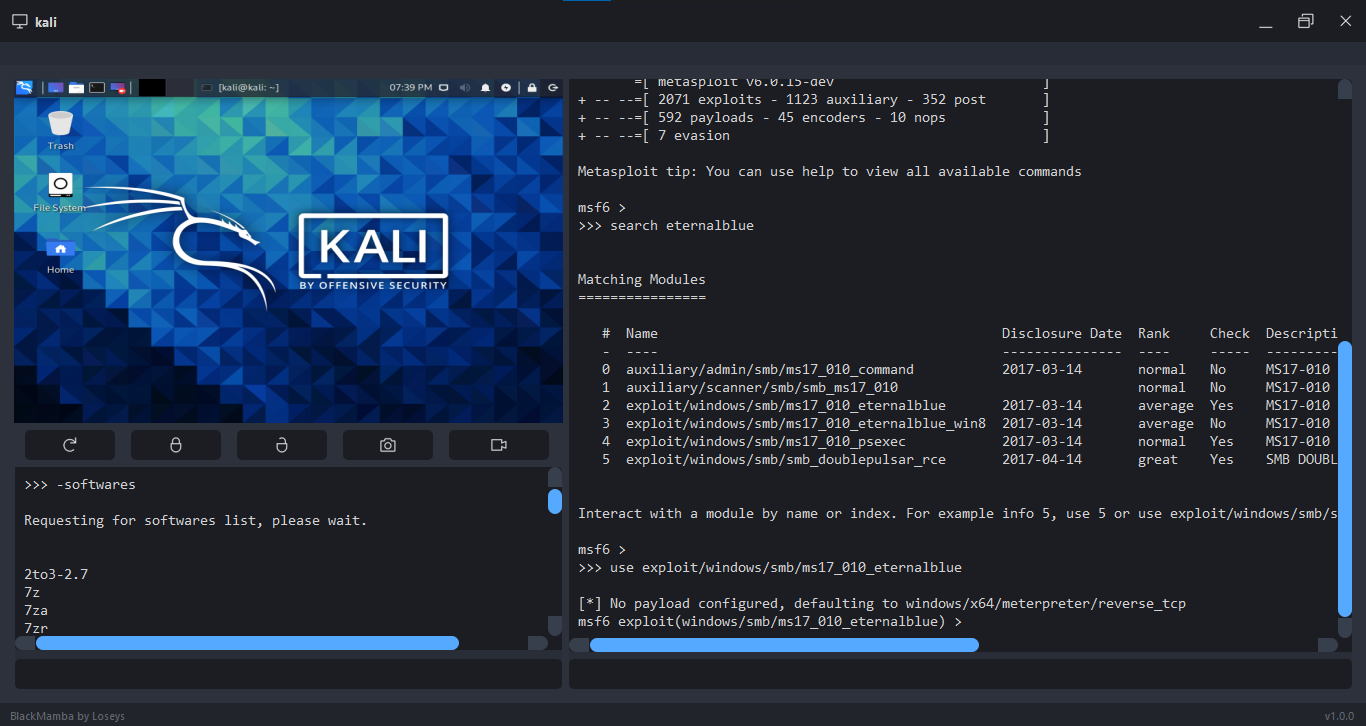 loseys/blackmamba
C2/إطار عمل ما بعد الاستغلال








