 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 privacytools/privacytools.io
🛡🛠 أنت مُراقَب. احمِ خصوصيتك ضد المراقبة الجماعية العالمية.
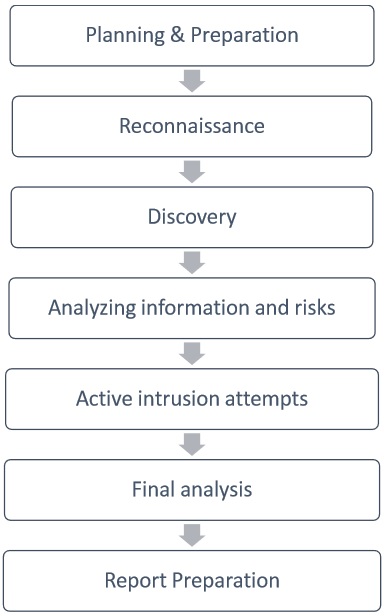 sundowndev/hacker-roadmap
مجموعة من أدوات الاختراق والموارد والمراجع لممارسة الاختراق الأخلاقي.
 nomi-sec/poc-in-github
📡 تجميع تلقائي لـ PoC من GitHub. ⚠️ احذر البرمجيات الخبيثة.
 ffffffff0x/digital-privacy
مصادر حماية المعلومات والاستخبارات مفتوحة المصدر (OSINT) | حل متكامل لجمع وحماية وتنظيف الخصوصية الرقمية، بالإضافة إلى مواجهة الاستخبارات مفتوحة…
 medicean/vulapps
إعداد سريع لبيئات ثغرات متنوعة (Various vulnerability environment)
 google/fuzzing
دروس وأمثلة ومناقشات ومقترحات بحثية وموارد أخرى متعلقة بالـ fuzzing
 offensive-security/exploitdb-bin-sploits
مستودع قاعدة بيانات الاستغلال القديم - المستودع الجديد موجود على https://gitlab.com/exploit-database/exploitdb-bin-sploits
 mandiant/threatpursuit-vm
آلة افتراضية لمطاردة التهديدات (VM): توزيعة مفتوحة المصدر بالكامل وقابلة للتخصيص تعتمد على ويندوز وتركز على تحليل معلومات التهديدات والصيد، مصممة…
 jerlendds/osintbuddy
رسوم بيانية للعقد، وتنقيب بيانات OSINT، وإضافات. اربط البيانات غير المهيكلة والبيانات العامة للحصول على رؤى تحويلية. يمكن العثور على النسخة المعاد…
 snoopysecurity/broken-vulnerable-code-snippets
مجموعة صغيرة من مقتطفات التعليمات البرمجية القابلة للاستغلال
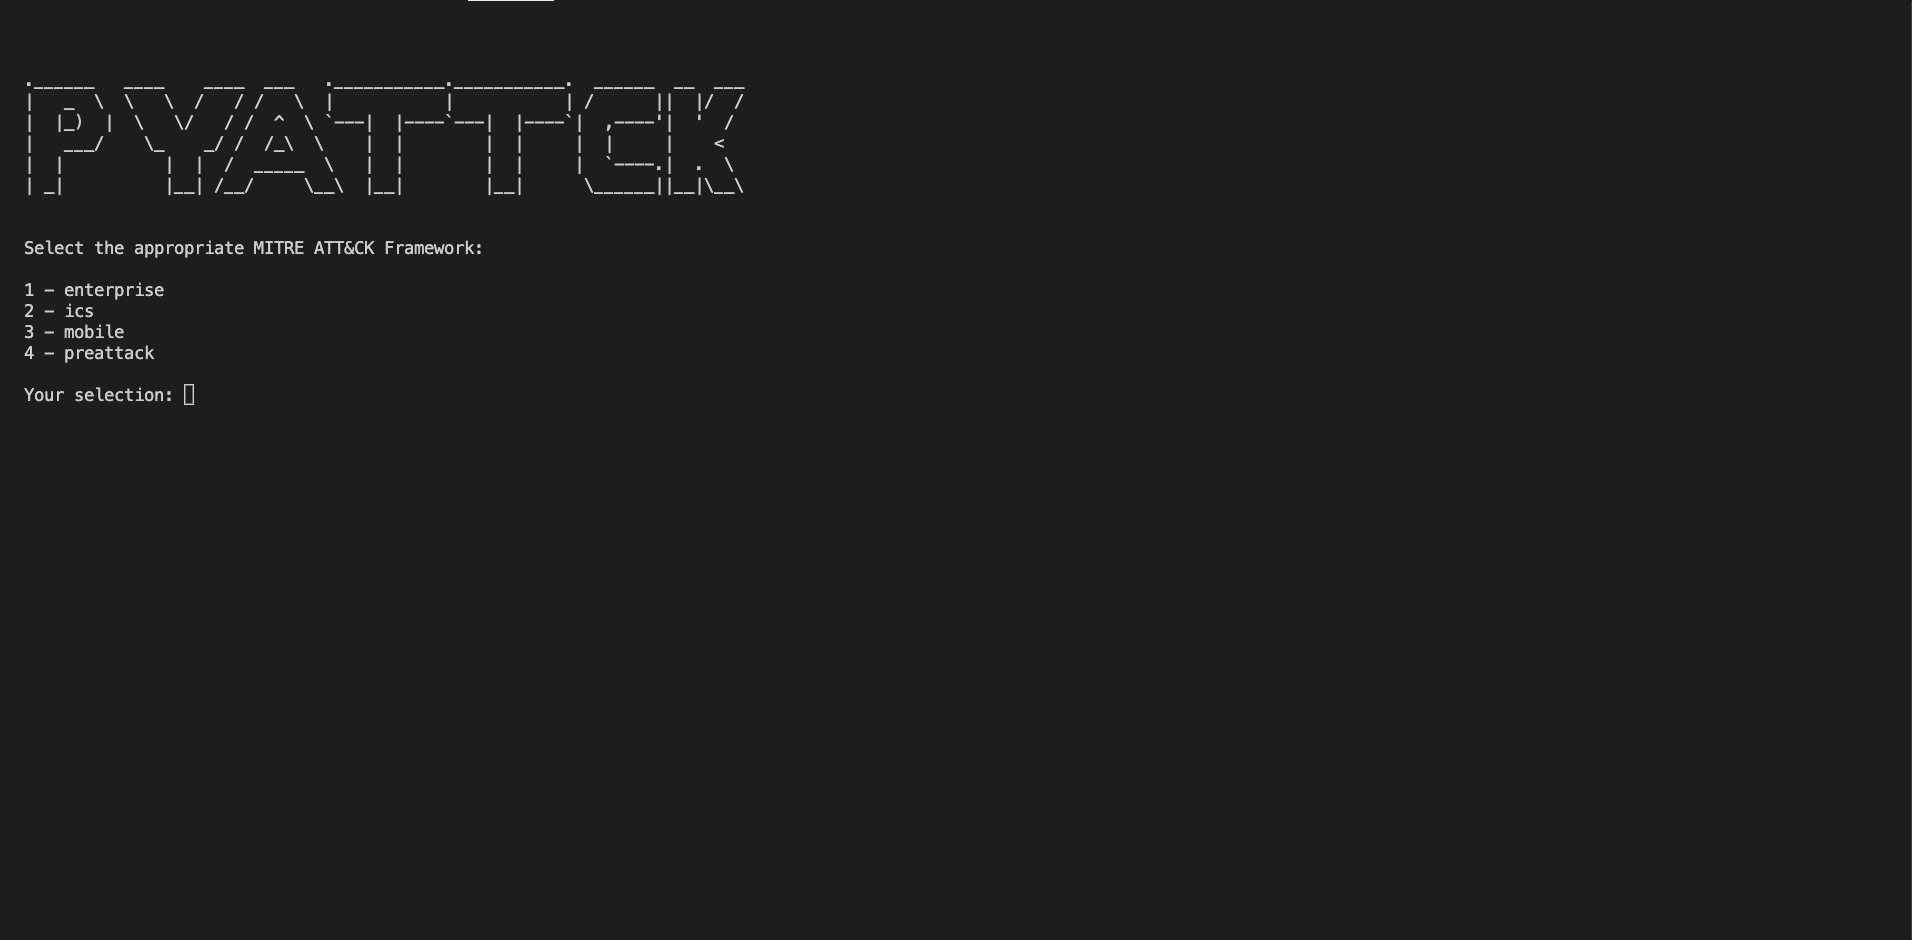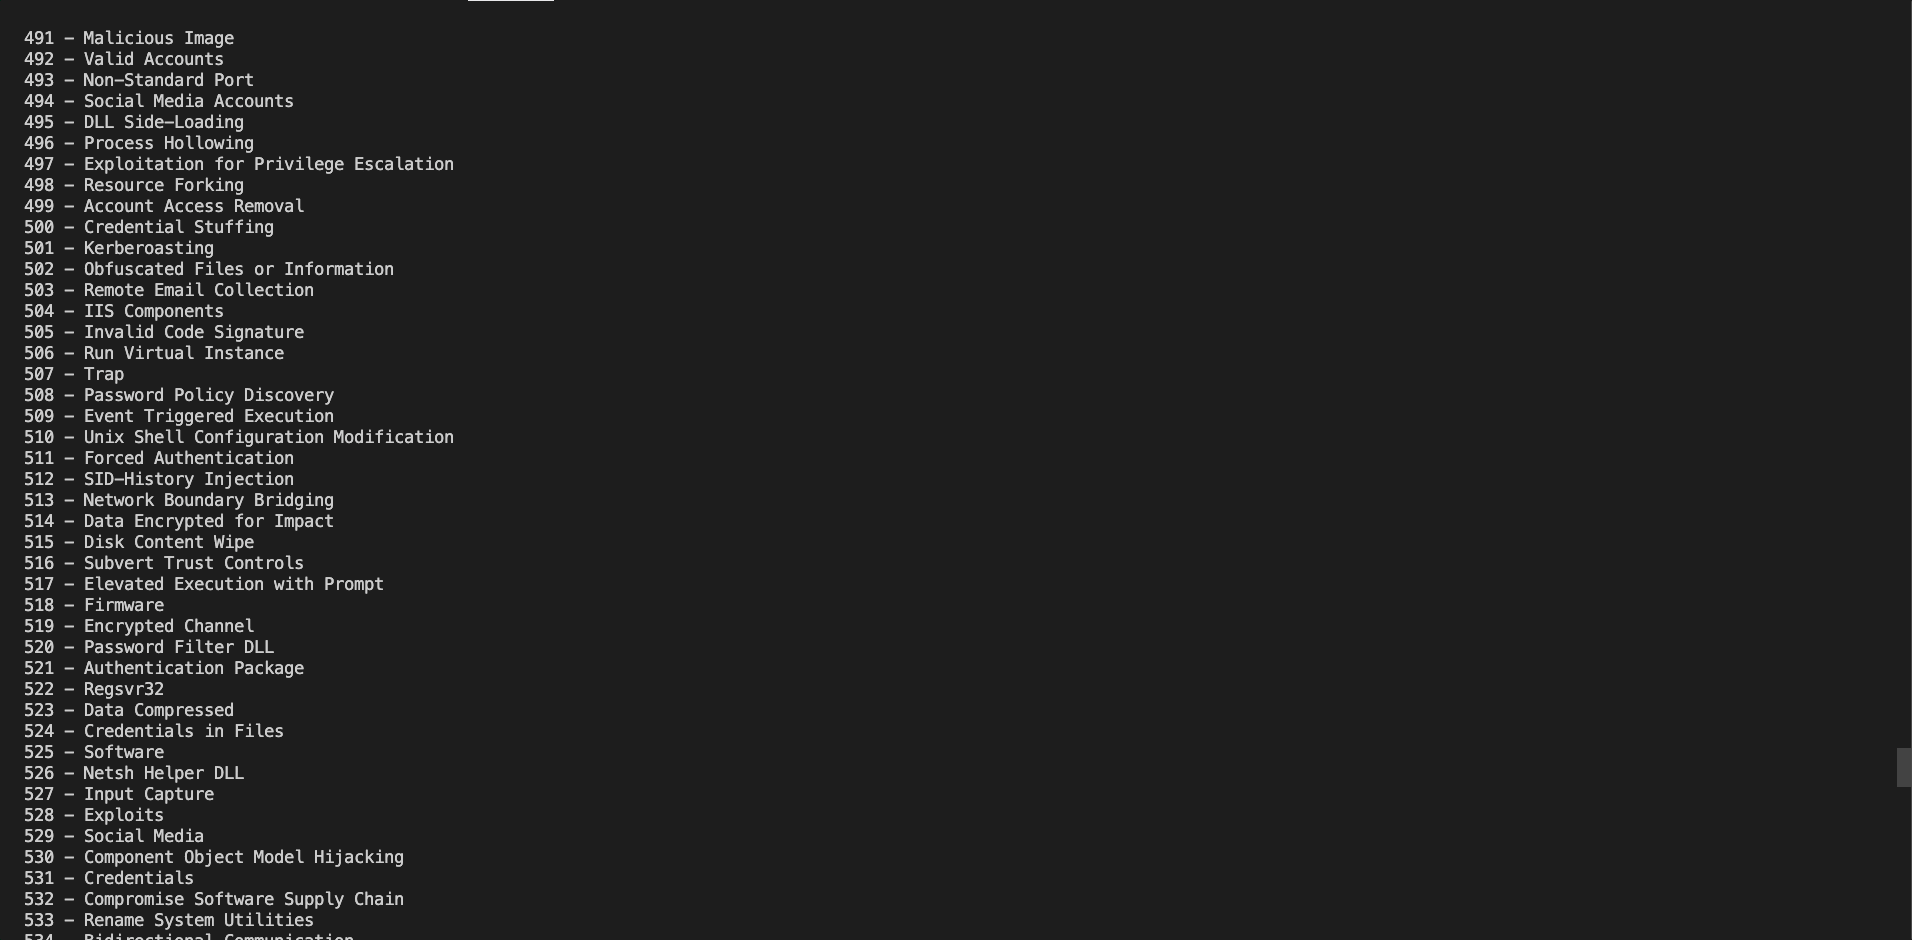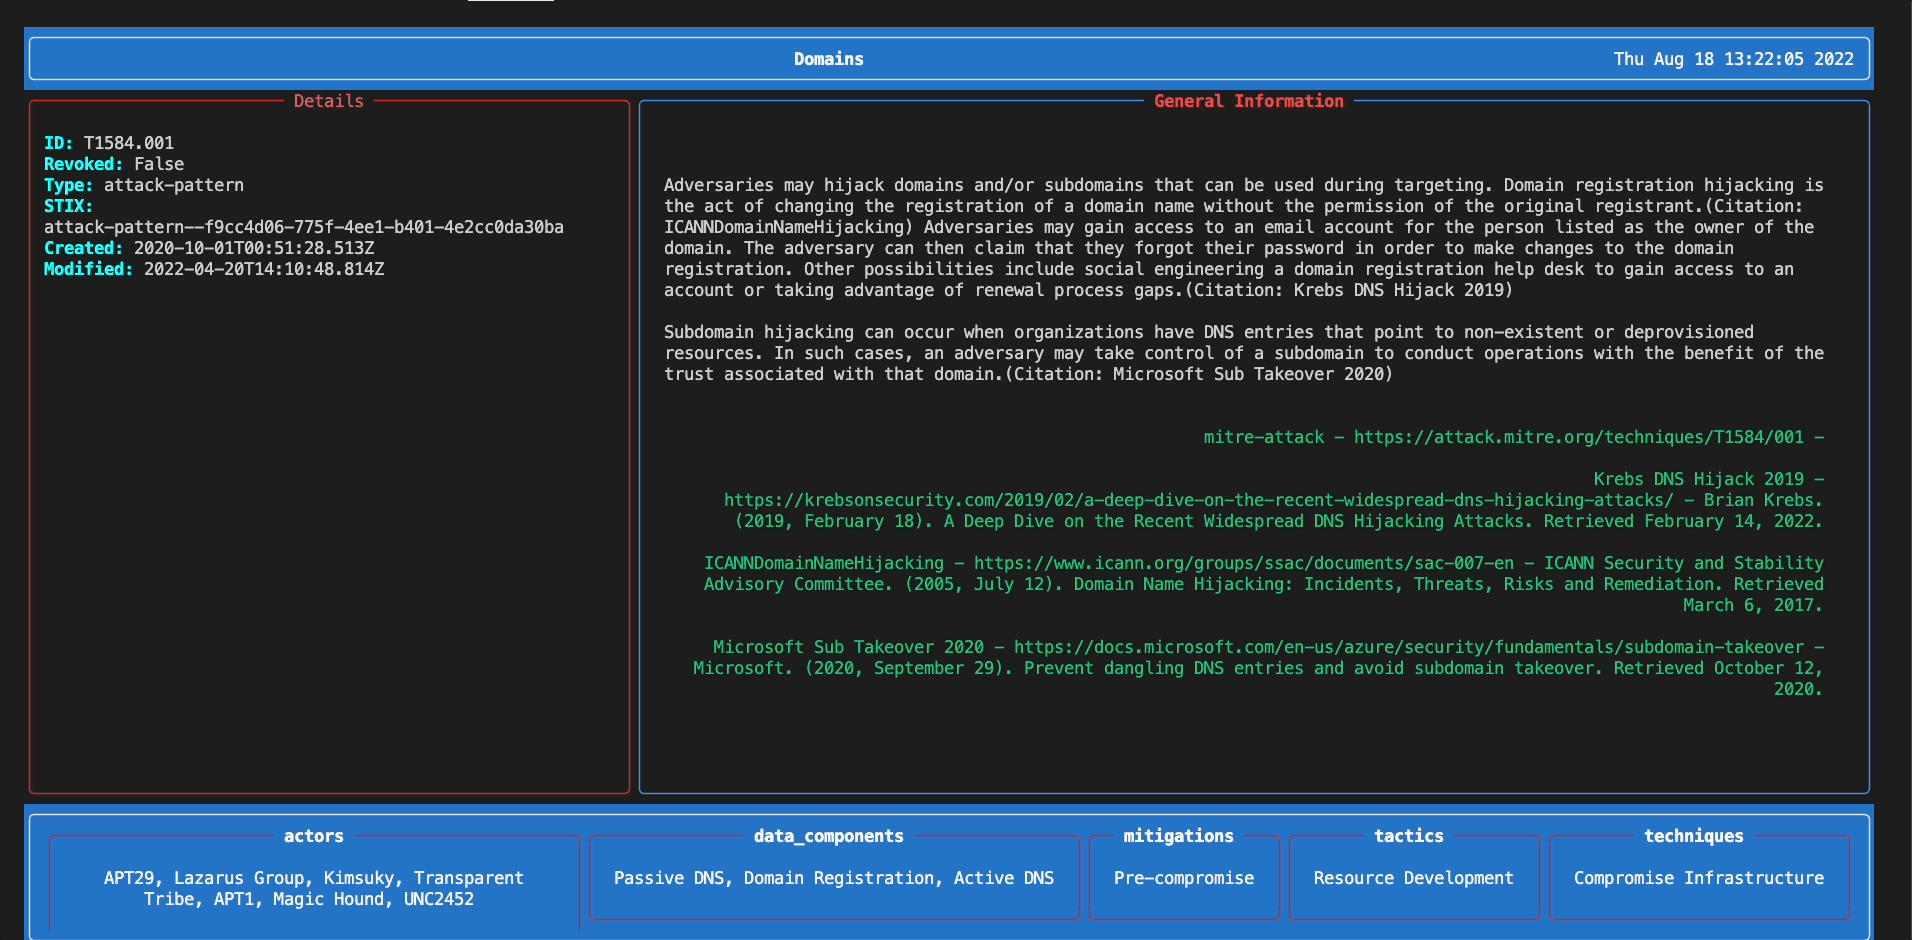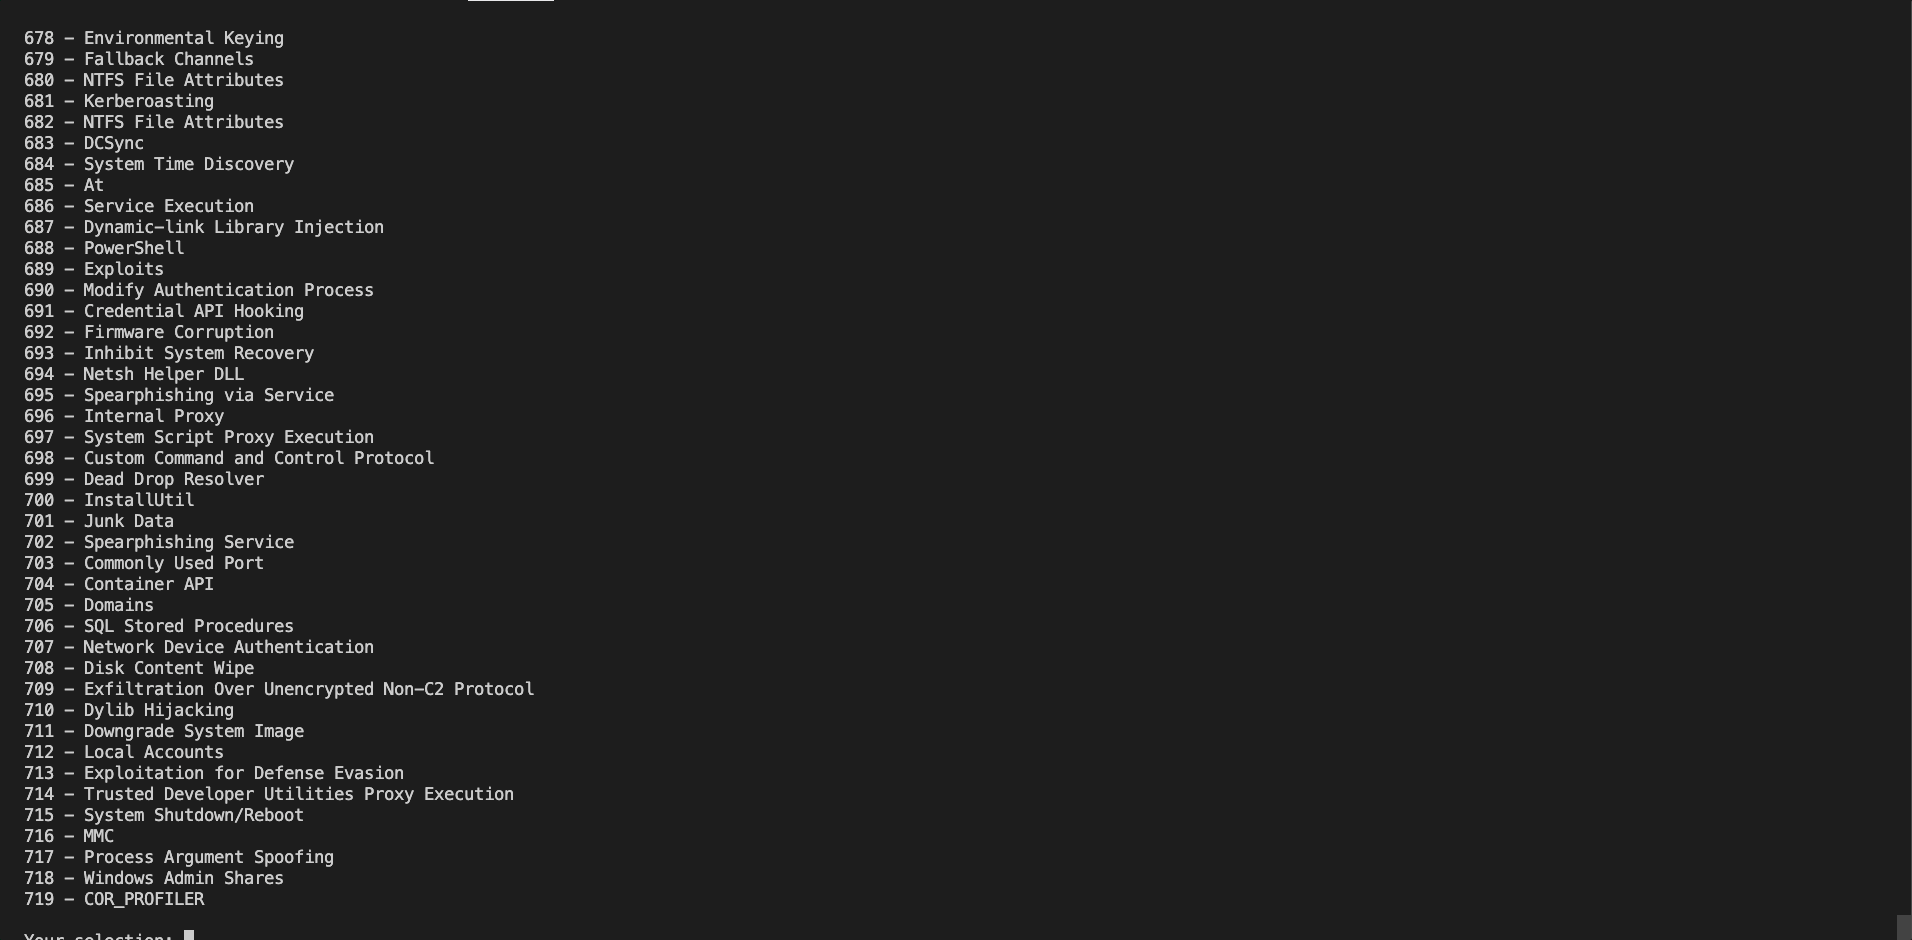 swimlane/pyattck
حزمة بايثون للتفاعل مع إطار عمل Mitre ATT&CK Framework
 google/kernel-sanitizers
Linux内核消毒器,Linux内核的快速错误检测器
 owasp/threat-model-cookbook
هذا المشروع يدور حول إنشاء ونشر أمثلة لنماذج التهديدات.
 cyb3rward0g/invoke-attackapi
سكريبت PowerShell للتفاعل مع إطار عمل MITRE ATT&CK عبر واجهة برمجة التطبيقات الخاصة به.
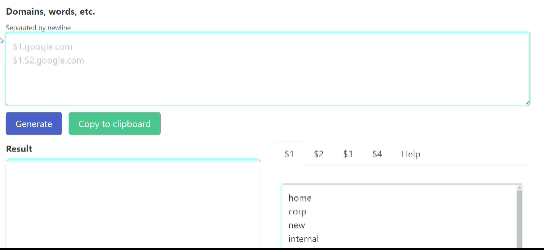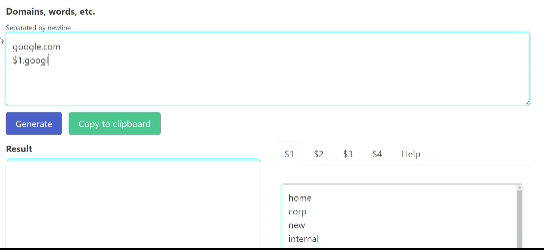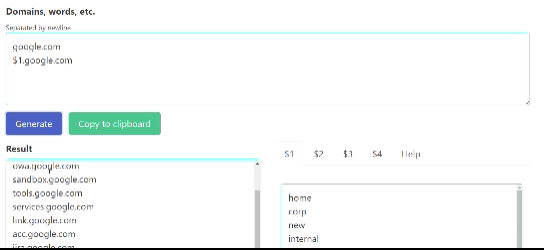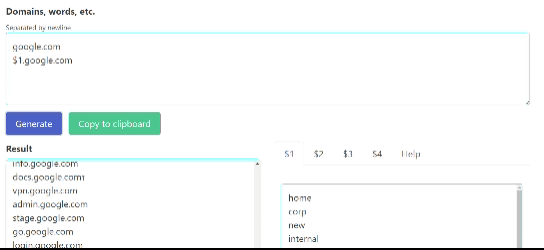 zzzteph/probable_subdomains
أداة تحليل وتوليد النطاقات الفرعية. اكشف الخفي!
 arpsyndicate/bug-bounty-domains
النطاقات التابعة لأشهر برامج مكافآت الثغرات العامة. [ليس للبرامج غير النقدية أو الخاصة]