
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 kypvas/red-team-map
خريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
 munshi007/aura-state
إطار عمل بايثون لبناء سير عمل نماذج اللغة الكبيرة (LLM) كآلات حالة مع التحقق الرسمي عبر نظرية البرهان Z3، والتحقق من نموذج CTL، والتنبؤ المتوافق…
 nextronsystems/evtx-baseline
مستودع يستضيف سجلات evtx نموذجية لبرمجيات جيدة تحتوي على تثبيت برمجيات نموذجي وتفاعل مستخدم أساسي
 gherardofiori/maliciousbrowserextensions
تم إنشاء هذا المستودع بعد بحثي الخاص في امتدادات المتصفح الخبيثة، من خلال جمع أعمال العديد من الآخرين والمقالات الإخبارية في مكان واحد. تُستخدم ملفات…
 oritwoen/boha
Crypto bounties, puzzles and challenges data library
 7iosecurity/xss-payloads
مجموعة من حمولات البرمجة النصية عبر المواقع (XSS) لاختبار أمان تطبيقات الويب، وأبحاث تجاوز الفلاتر، ومهام اختبار الاختراق.
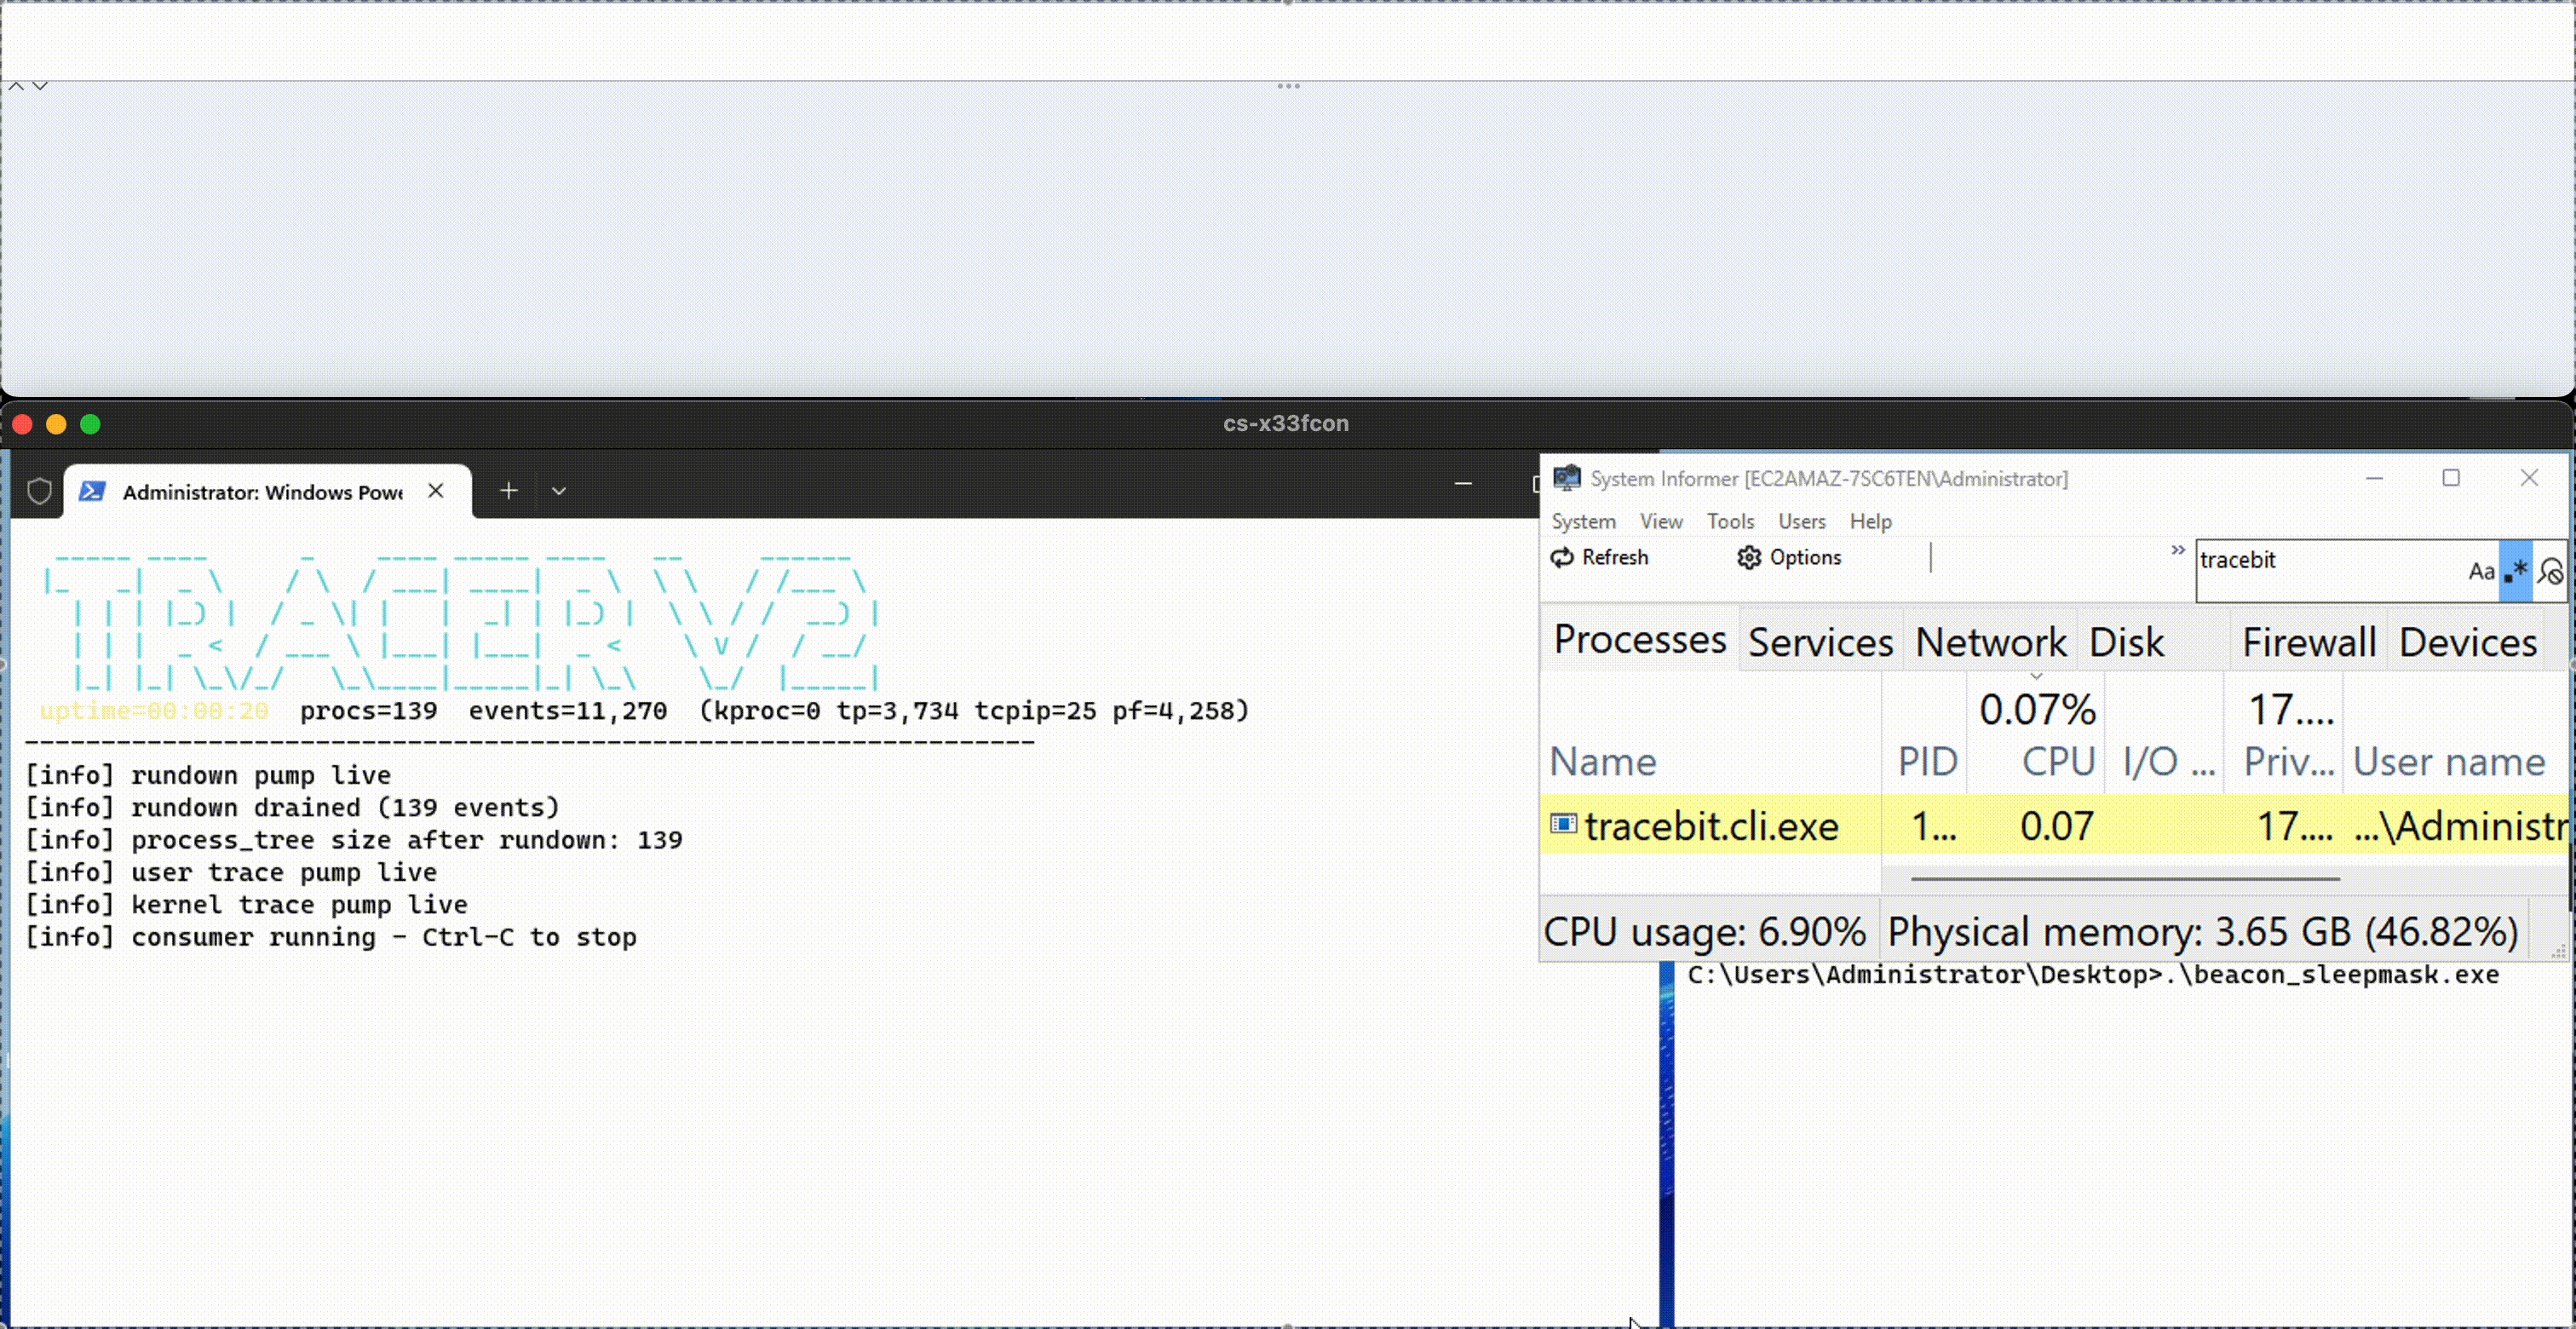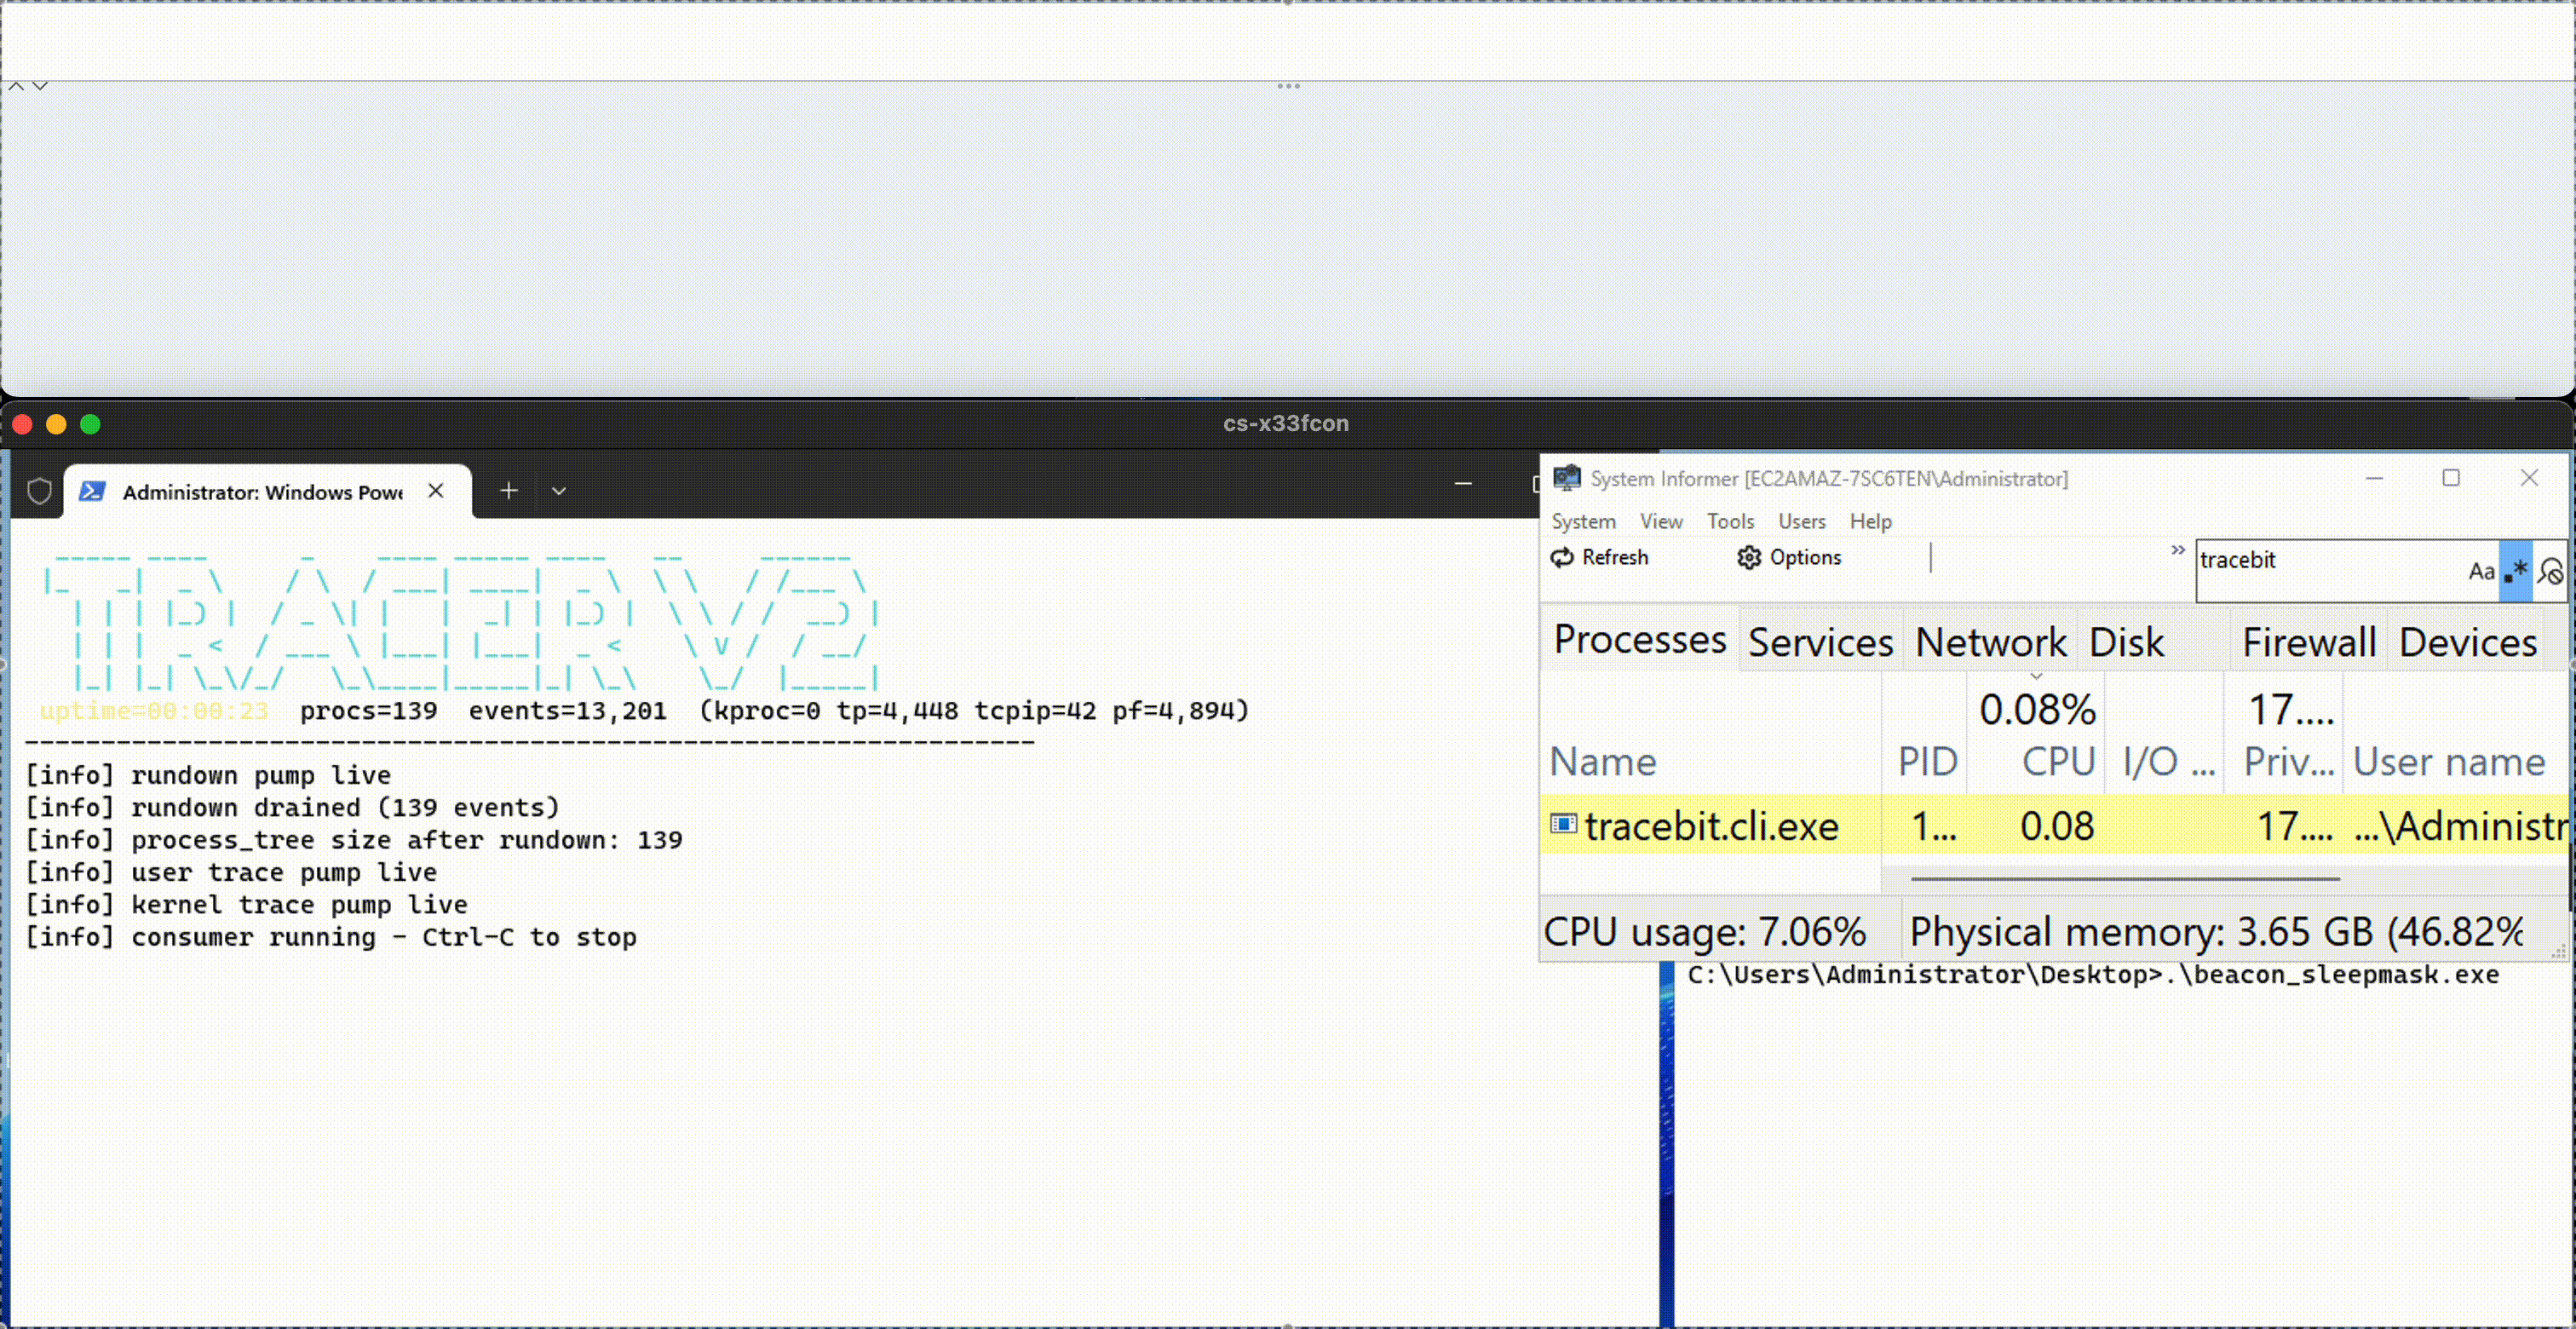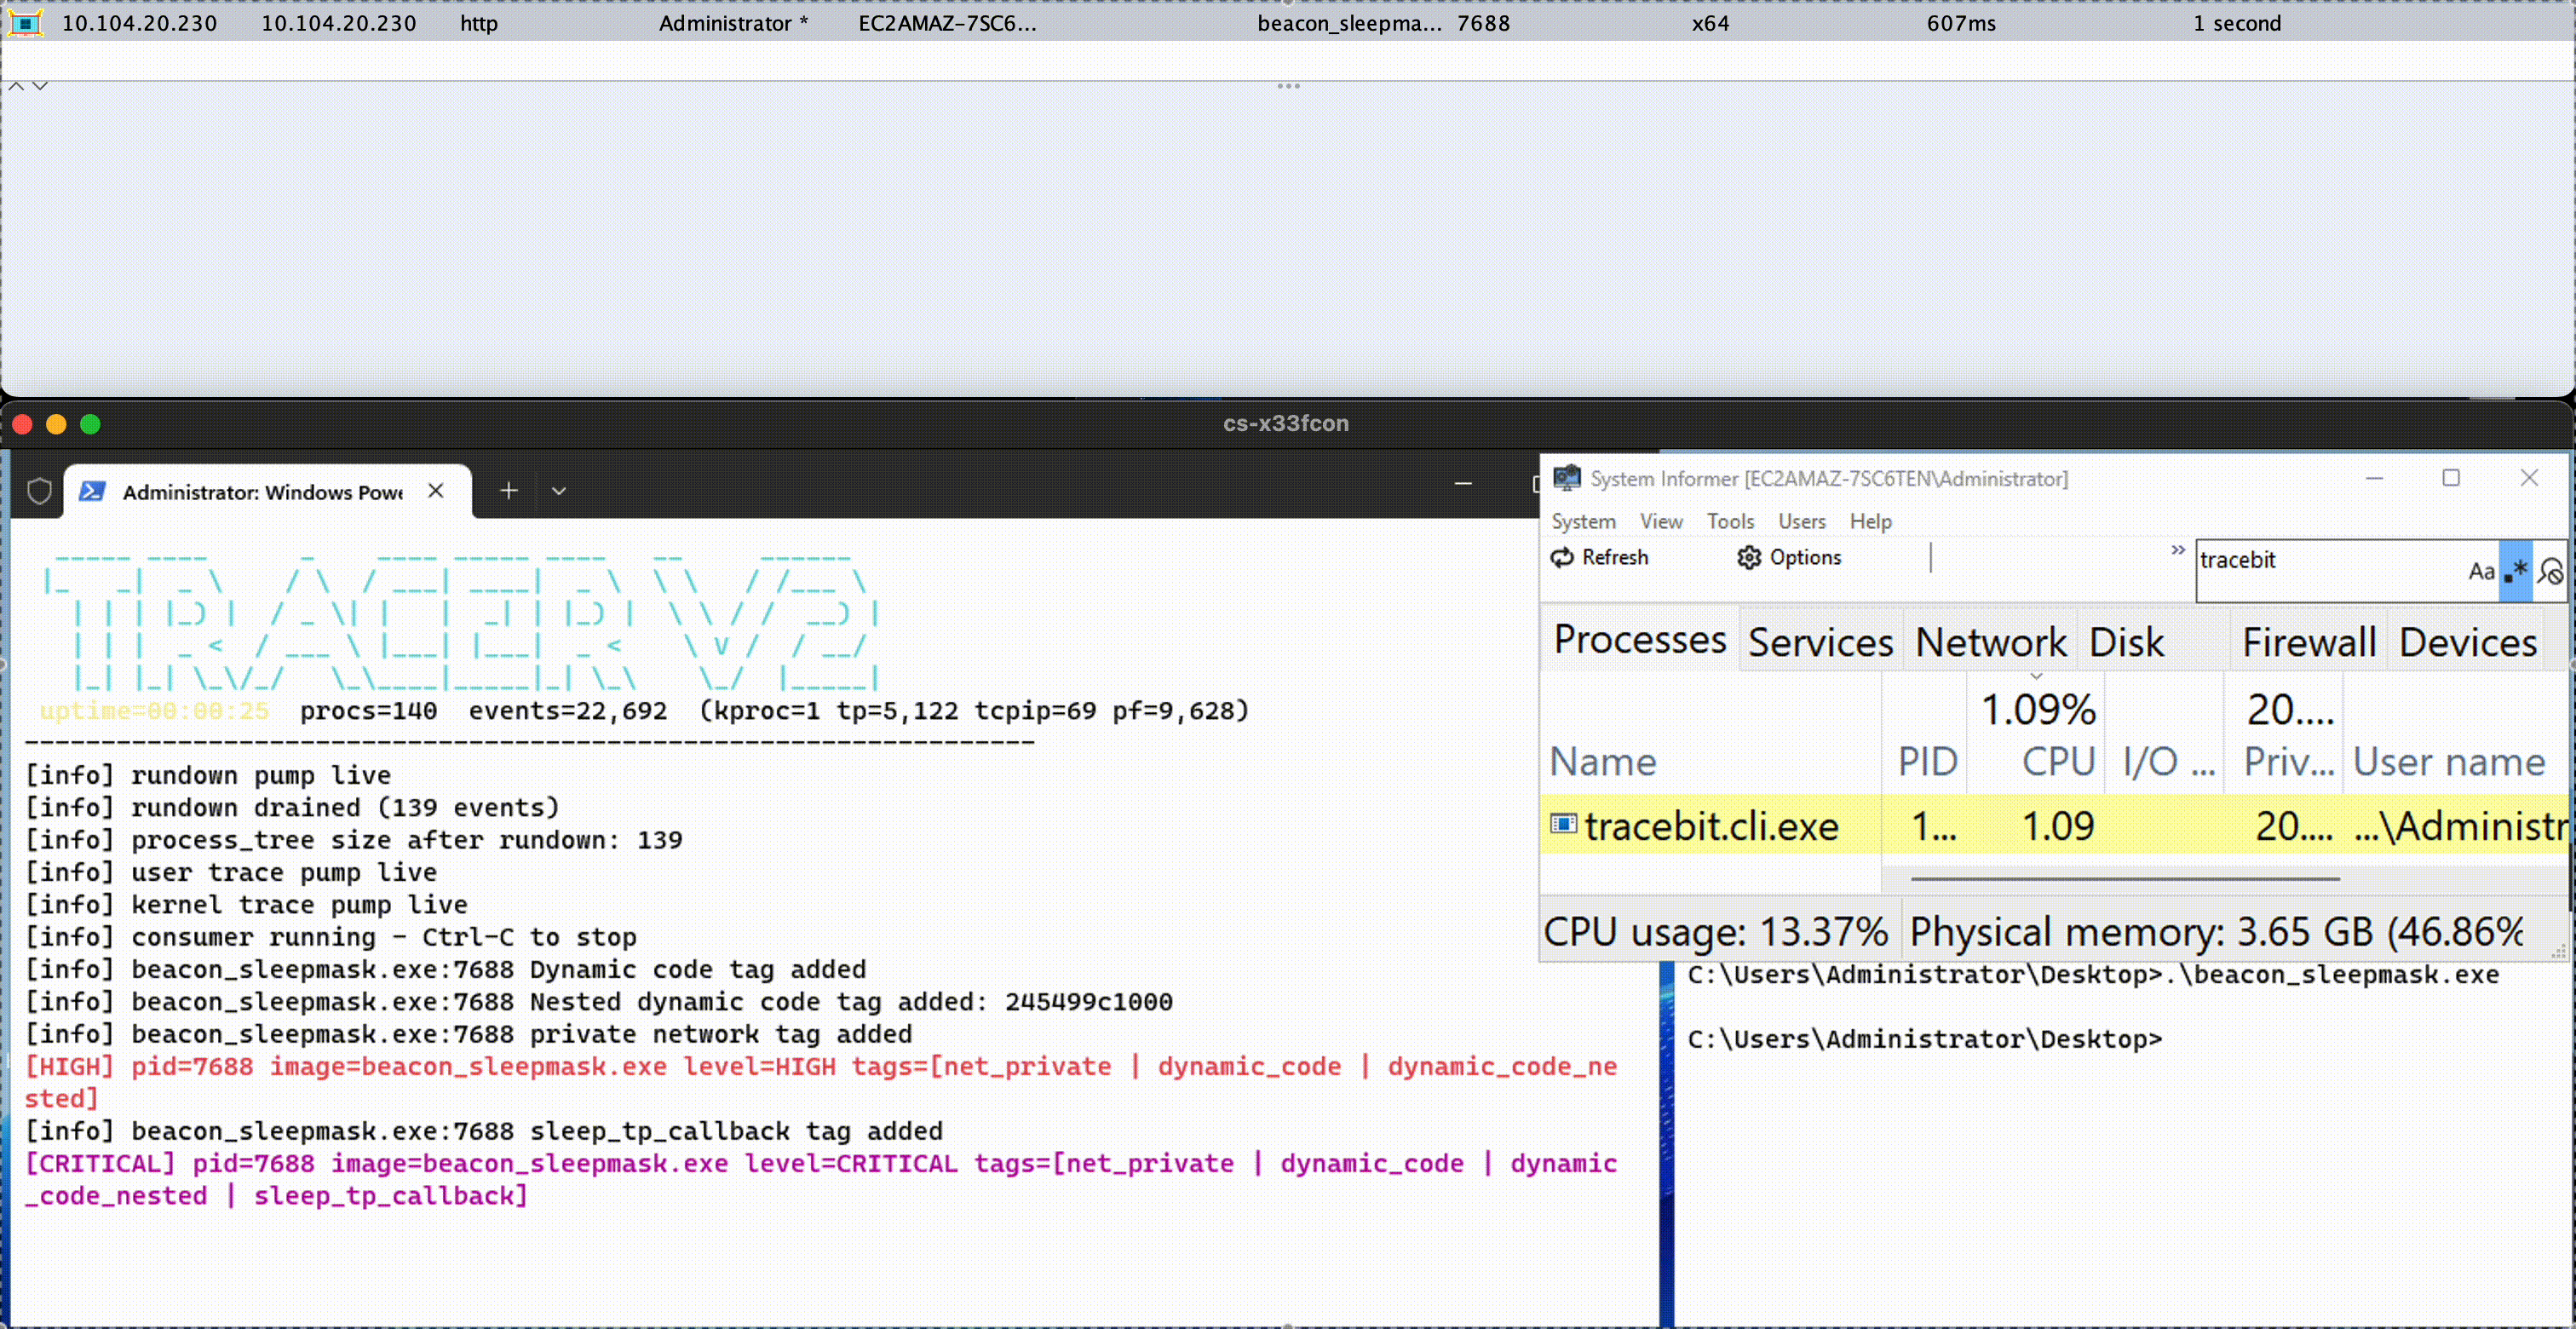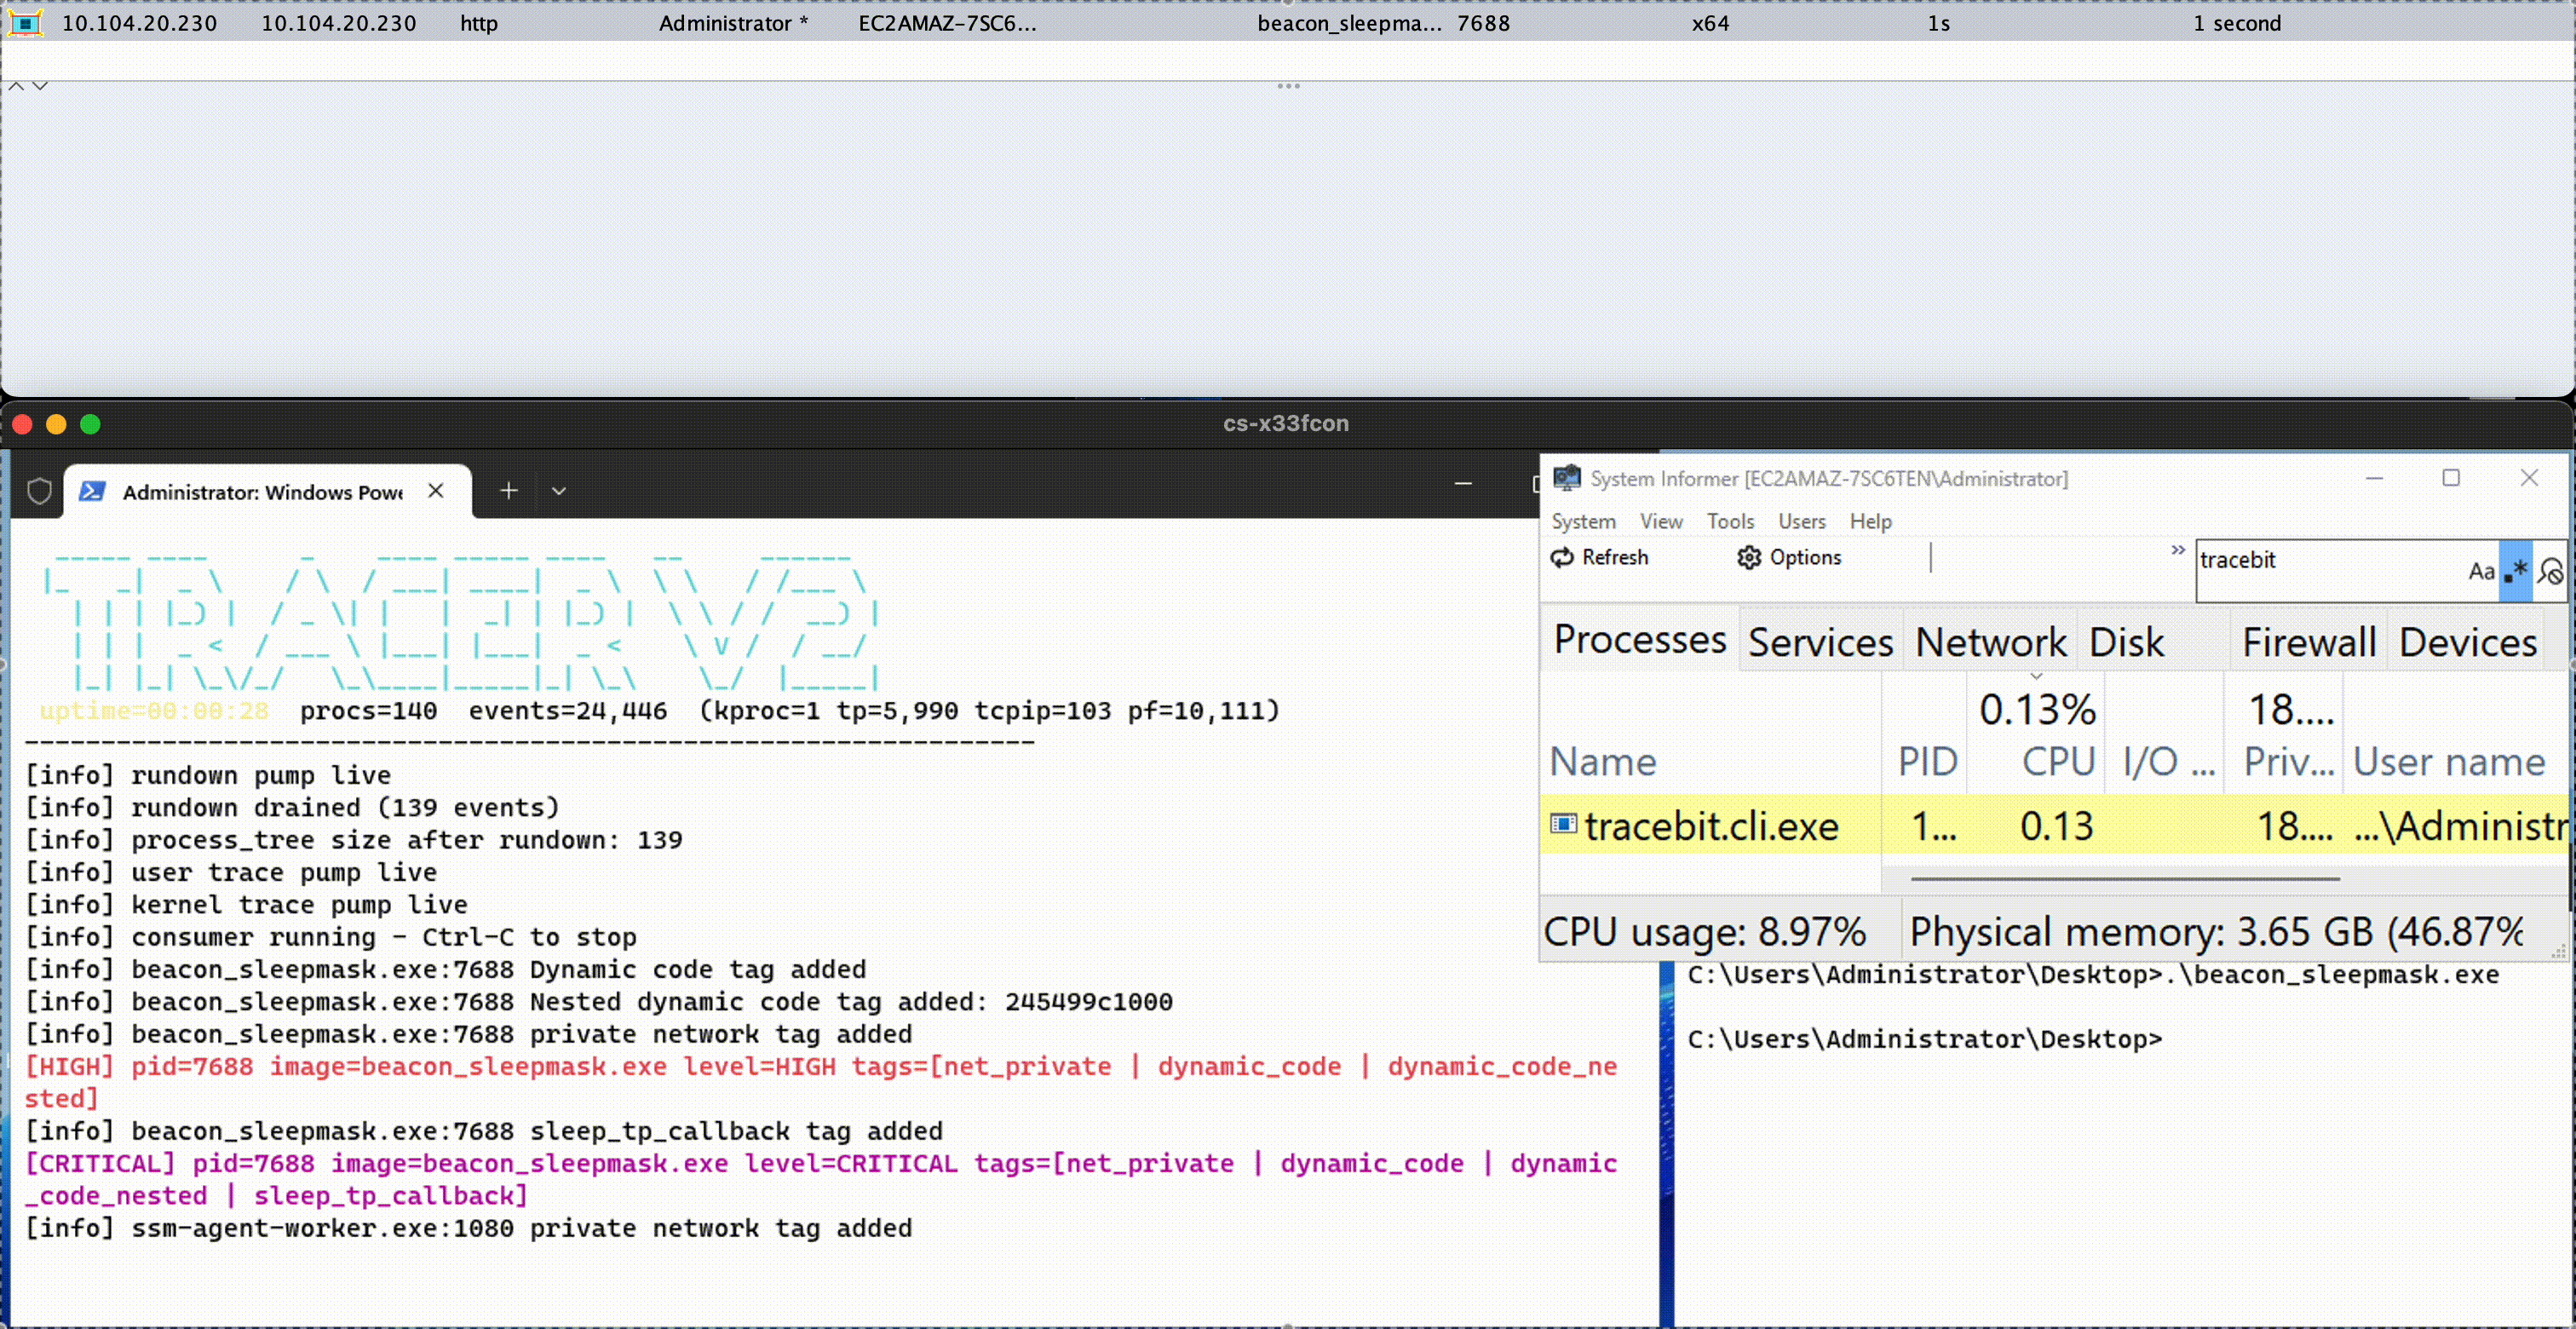 threathunters-io/kassandra_x33fcon_2026
يحتوي هذا المستودع على أداة البحث التي تم تقديمها في x33fcon 2026، إلى جانب شرائح العرض التقديمي المرتبطة بها. تُتاح هذه المحتويات لأغراض البحث…
 bushidouk/abused-legitimate-services
خدمات السحابة وCDN والتسويق التي يستغلها مجرمو الإنترنت ومجموعات APT
 humblelad/open-sesame
أداة بلغة بايثون تعمل على عرض تقارير Hackerone المنشورة عشوائيًا عند الشعور بالملل. تفتح التقرير تلقائيًا في المتصفح. (دعم إضافي لأكثر من 700 مقالة…
 wiz-sec-public/githunt
عروض توضيحية لـ Black Hat Europe 2025's The Forensic Trail على GitHub: صيد الأنشطة في سلسلة التوريد
 pr0xylife/emotet
مؤشرات الاختراق (IOC) مجموعة 2022

 owasp/pscf
إطار عمل OWASP يوفر قدرات أمنية منظمة لمنتجات البرمجيات، مشتق من تحليل المعايير التنظيمية والصناعية لتوجيه إدارة المنتج الآمن والتنفيذ والامتثال.
 d4rksystem/evasive_malware_book_samples
العينات المشار إليها في كتابي، Evasive Malware (No Starch Press)
 kc57/awesome-pentest
قائمة بأدوات وموارد اختبار الاختراق المذهلة.
 cujanovic/virtual-host-wordlist
قائمة كلمات لأسماء المضيفين الافتراضيين لاكتشاف وتعداد المضيفين الافتراضيين أثناء الاستطلاع على الويب، مصممة للاستخدام مع virtual-host-discovery…
 nccgroup/royal_apt
Royal APT - APT15 - معلومات ذات صلة من أبحاث عمليات الدفاع السيبراني لـ NCC Group
 theofficialflow/presentations
مجموعة منتقاة من شرائح ومحاضرات المؤتمرات الأمنية حول استغلال ثغرات أجهزة ألعاب الفيديو، والثغرات الأمنية في النواة، والهروب من بيئات العزل.








