#1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 hiepler/euconform
EU AI Act Compliance Tool - Risk classification and bias testing
 0x48piraj/incarcero
Incarcero هي أداة لإنشاء أجهزة افتراضية (VMs) مُجهّزة مسبقًا بأدوات تحليل البرمجيات الخبيثة وإعدادات أمنية مخصصة لتحليل البرمجيات الخبيثة دون أي…
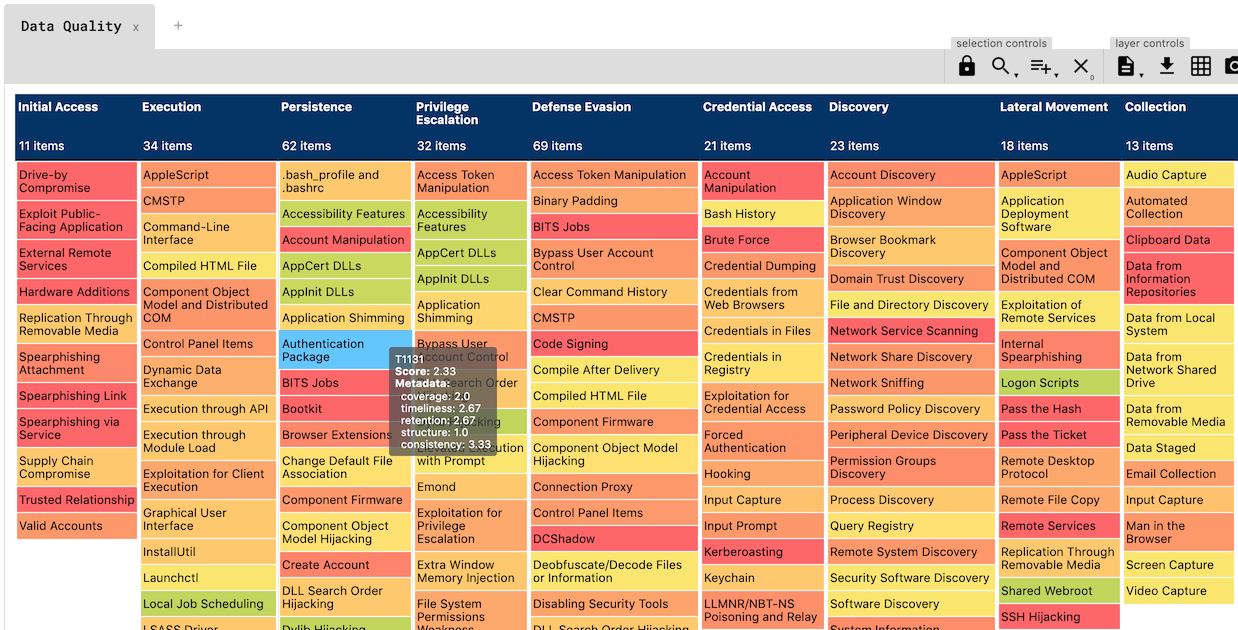 hxnoyd/ossem-power-up
أداة لتقييم جودة البيانات، مبنية على أساس OSSEM الرائع.
 opensourcemalware/polinrider
ملف تقني حول هجوم سلسلة التوريد PolinRider المرتبط بكوريا الشمالية، يوثّق حقن حمولات جافاسكريبت مبهمة، التلاعب بسجل git، البنية التحتية للقيادة…
 rdomanski/exploits_and_advisories
مستودع يتتبّع الاستغلالات والثغرات والنشرات الأمنية العامة التي اكتشفتها أو ساهمت في اكتشافها، أو كتبتها أو ساهمت في كتابتها.
 infostealers-stats/data-breach
مورد يُحدَّث باستمرار يوثّق خروقات البيانات المؤكدة من جميع أنحاء العالم. يتضمن كل إدخال اسم الخرق، الذي عادةً ما يكون مطابقًا للمؤسسة المتأثرة،…
 t3l3m3try/threat_hunting
بعض استعلامات صيد التهديدات المفيدة لفرق الأزرق
 mr-r3b00t/cyber_rss
قائمة بالتغذيات المفيدة
 ekitji/siem
استعلامات وتقنيات SIEM منسّقة للاكتشاف الهجومي لتصعيد الامتيازات في Windows، وACLs المُهيّأة بشكل خاطئ، والخدمات، والمهام المجدولة، والتعريفات…
 tsale/sigma_rules
قواعد Sigma للمشاركة مع المجتمع
 therealdreg/masm32-kernel-programming
# برمجة نواة masm32، برامج التشغيل، الدروس، الأمثلة، والأدوات (بفضل Four-F)
 justinltodd/security-interview-questions
إعداد مُنسّق لمقابلات أمن المعلومات يتضمن أسئلة وأجوبة تغطي المبادئ الأساسية، والتدقيقات، والتحكم في الوصول، وهندسة الأمان، بالإضافة إلى روابط لموارد…
 eclypsium/boothole
نصوص اكتشاف وموارد تخفيف لثغرة BootHole (CVE-2020-10713)، بما في ذلك أدوات PowerShell وBash لتدقيق قسم النظام EFI بحثًا عن الملفات التنفيذية الموقعة…
 abertaymachinelearninggroup/network-threats-taxonomy
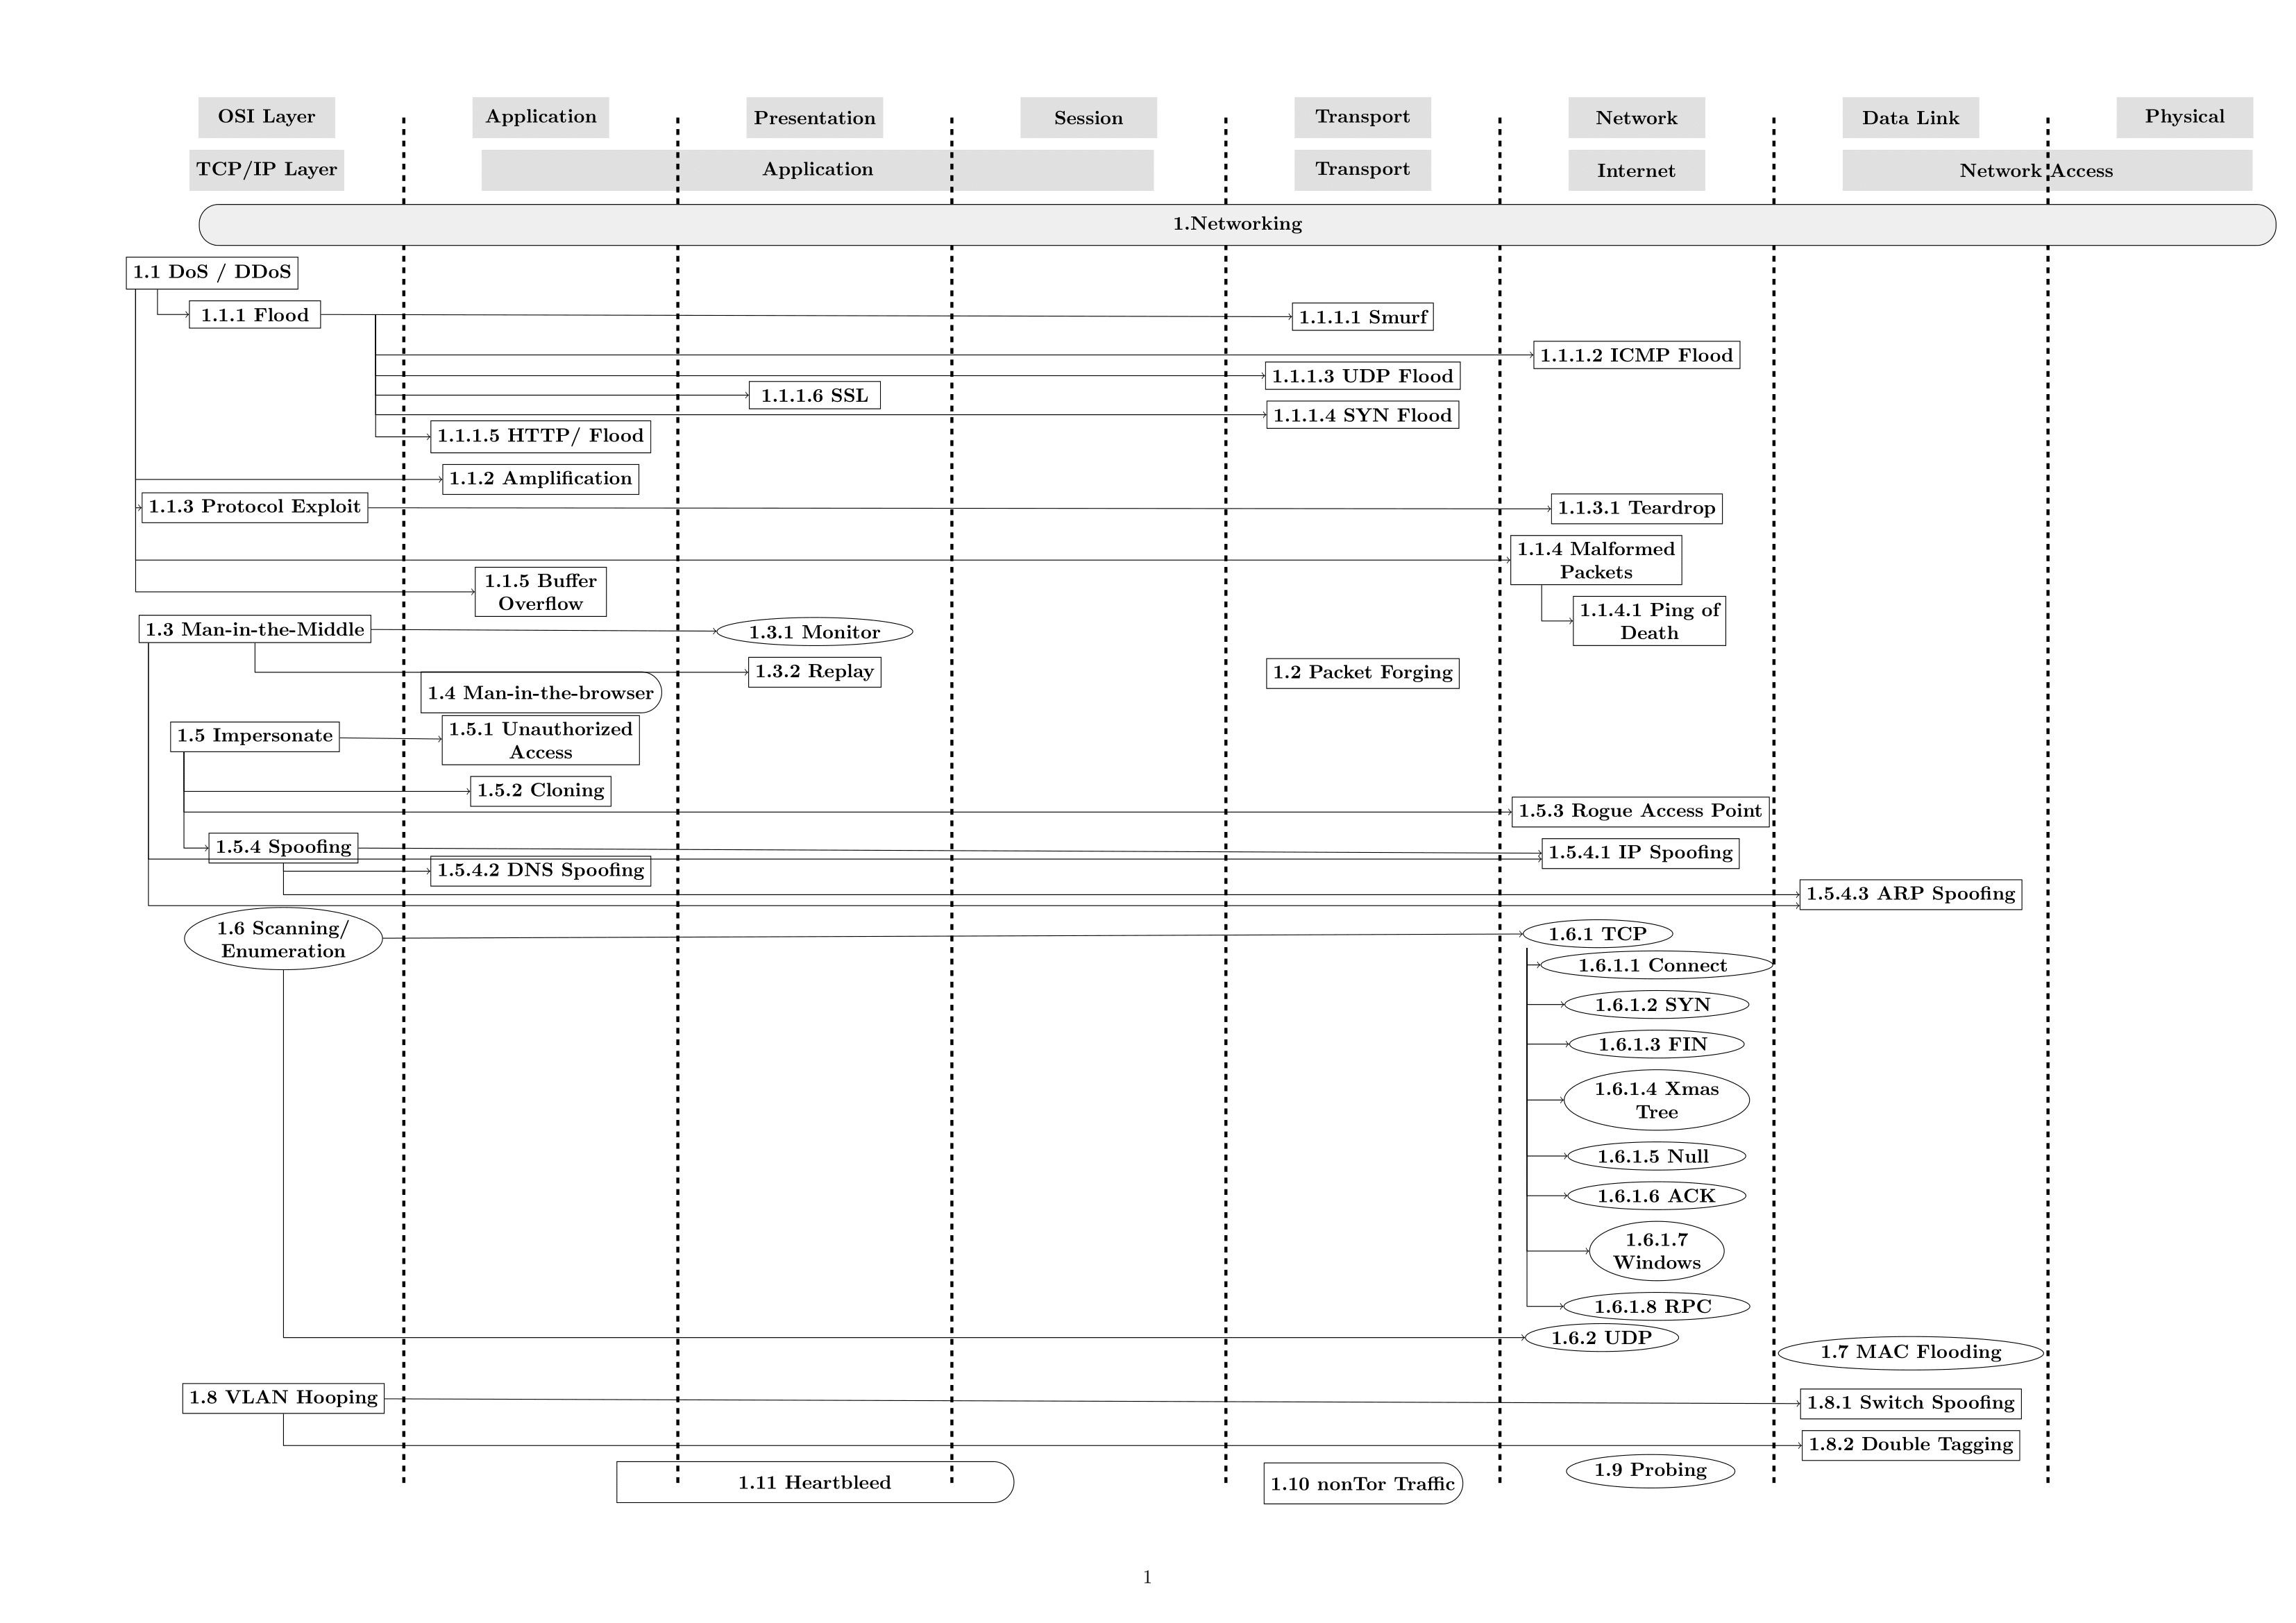
أنظمة كشف التطفل القائمة على التعلم الآلي يصعب تقييمها بسبب نقص مجموعات البيانات التي تمثل بدقة حركة مرور الشبكة والتهديدات المرتبطة بها. في هذا…
 psiinon/open-source-llm-scanners
قائمة منسقة لماسحات الأمان مفتوحة المصدر لنماذج LLM وتطبيقات الويب، مرتبة حسب النجوم، لاكتشاف الثغرات في تطبيقات الذكاء الاصطناعي.
 bohops/dynamicdotnet
مجموعة من مقاطع التعليمات البرمجية المختلفة والمتنوعة التي تستفيد من أساليب العمل الديناميكية في .NET
 dodo-sec/malware-analysis
مجموعة منسقة من التقارير المتعمقة في تحليل البرمجيات الخبيثة، مُنظَّمة كمرجع لباحثي الأمن ومهندسي الهندسة العكسية وفرق الاستجابة للحوادث.
 pchaigno/dga-collection
مجموعة من خوارزميات توليد النطاقات المعروفة