
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 realitynet/android-forensics-references
مرجع منسّق لآثار الأدلة الجنائية في أندرويد ومسارات السجلات، مع روابط إلى شروحات تحديات CTF وأوراق بحثية وأدوات تحليل الأجهزة المحمولة.
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 8b-is/smart-tree
Smart Tree: not just a tree, a philosophy. A context-aware, AI-crafted replacement for 20+ tools with MEM8 quantum compression, semantic search,…
 mr-xn/blackhat_asia2023
# بلاك هات آسيا 2023 PDF عام
 mr-xn/blackhat_usa2022
BLACKHAT USA2022 PDF عام
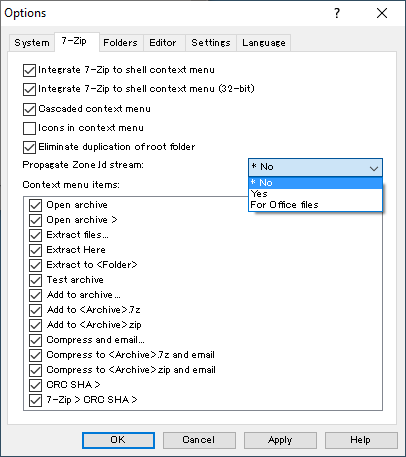 nmantani/archiver-motw-support-comparison
يقارن دعم أدوات الأرشفة في Windows لنشر Mark of the Web، مما يساعد الفرق على تقييم الأدوات التي تحافظ على MOTW والتخفيف من تسليم البرمجيات الخبيثة…
 tjnull/tj-osint-notebook
يوفر دفتر OSINT هذا نظرة عامة على الأدوات والتقنيات والموارد التي أستخدمها في مجموعة متنوعة من المواقف عندما يتعلق الأمر بإجراء عمليات الاستطلاع…
 prodaft/malware-ioc
يحتوي هذا المستودع على مؤشرات الاختراق (IOCs) من تحقيقاتنا المختلفة.
 nicholasaleks/graphql-threat-matrix
إطار عمل تهديدات GraphQL يستخدمه محترفو الأمن للبحث عن الثغرات الأمنية في تطبيقات GraphQL.
 ice-wzl/hacknetics
يحتوي على جميع المواد المرجعية الخاصة بي لاختبار OSCP / الفرق الحمراء. مصمم ليكون متجرًا شاملاً للكود والأدلة وبناء جملة الأوامر والاستراتيجية عالية…
 star-sg/presentations
مجموعة منتقاة من شرائح عروض مؤتمرات الأمن الهجومي تغطي استغلال النواة (Kernel) والأجهزة المحمولة، والهروب من الأجهزة الافتراضية/الحاويات…
 httpvoid/cve-reverse
قائمة منسقة من CVEs التي تمت هندستها عكسيًا وتحليلها، وتعمل كمورد لأبحاث الثغرات الأمنية وفهم الاستغلال والتعليم.
 cr0nx/awesome-linux-attack-forensics-purplelabs
هذه الصفحة هي نتاج بحث عملي مستمر حول تقنيات وأدوات الهجمات المتقدمة على لينكس، وكشفها، والتحليل الجنائي.
 adriancable/eternal
معمارية آلة بسيطة مع خلفية مترجم LLVM، ومنفذ لينكس، وآلة افتراضية لإنشاء كبسولات برمجية ذاتية الاحتواء تبقى قابلة للتشغيل إلى أجل غير مسمى دون تبعيات…
 infosecn1nja/red-team-scripts
مجموعة من الأدوات والبرامج النصية والتقنيات والملاحظات المتعلقة بالاختراق الأحمر (Red Teaming) ومحاكاة الخصوم (Adversary Emulation)، وغير ذلك.
 trinib/zorg-jailbreak-prompt-text
تجاوز المحتوى المقيد والمحظور في مطالبات الدردشة بالذكاء الاصطناعي 😈
 corelight/zeek-cheatsheets
مراجع سريعة لسجلات Zeek
 spaceraccoon/vulnerability-spoiler-alert
مركز مراقبة يراقب المستودعات مفتوحة المصدر الشهيرة ويستخدم الذكاء الاصطناعي لاكتشاف متى تقوم commits بتصحيح الثغرات الأمنية - غالبًا قبل تعيين CVE.…








