
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 allanlw/svg-cheatsheet
ورقة غش لاستغلال معالجات SVG من جانب الخادم.
 shur1k-n/project-pwnag0dchi
مستودع رائع جداً لجميع الإضافات والإعدادات المخصصة التي أستخدمها كما تظهر على وسائل التواصل الاجتماعي / يوتيوب. أدلة مفيدة واستكشاف الأخطاء وإصلاحها…
 sgxgsx/bluetoolkit
إطار عمل معياري لاختبار الثغرات الأمنية في Bluetooth Classic (BR/EDR) مع وحدات استطلاع واستغلال تغطي 43 هجومًا/ثغرة CVE عامة، وإعداد تقارير JSON…
 orangetw/my-presentation-slides
مجموعات من شرائح العروض التقديمية العامة لأورانج تساي.
 the-viper-one/pentest-everything
مجموعة من شروحات CTF، موضوعات اختبار الاختراق، أدلة وملاحظات. ملاحظات تم جمعها من مصادر متعددة ومن أبحاثي المخبرية الخاصة. تغطي المواضيع أيضًا OSCP…
 ashemery/linuxforensics
كل ما يتعلق بتحليل الأدلة الجنائية لنظام Linux
 frizb/hashcat-cheatsheet
مرجع Hashcat لاختبار الاختراق وOSCP: تحديد الهاش، وصيغ الكسر لأنظمة Linux وWindows، والأرشيفات، وقواعد البيانات، وتذاكر Kerberos، والهجمات المبنية…
 lsecqt/offensivecpp
يحتوي هذا المستودع على مقتطفات برمجية بلغة C/C++ قد تكون مفيدة في سيناريوهات هجومية محددة.
 magoo/redteam-plan
قضايا يجب مراعاتها عند التخطيط لتمرين الفريق الأحمر.
 skysafe/reblog
سكايسيف مدونة متنوعة حول الهندسة العكسية
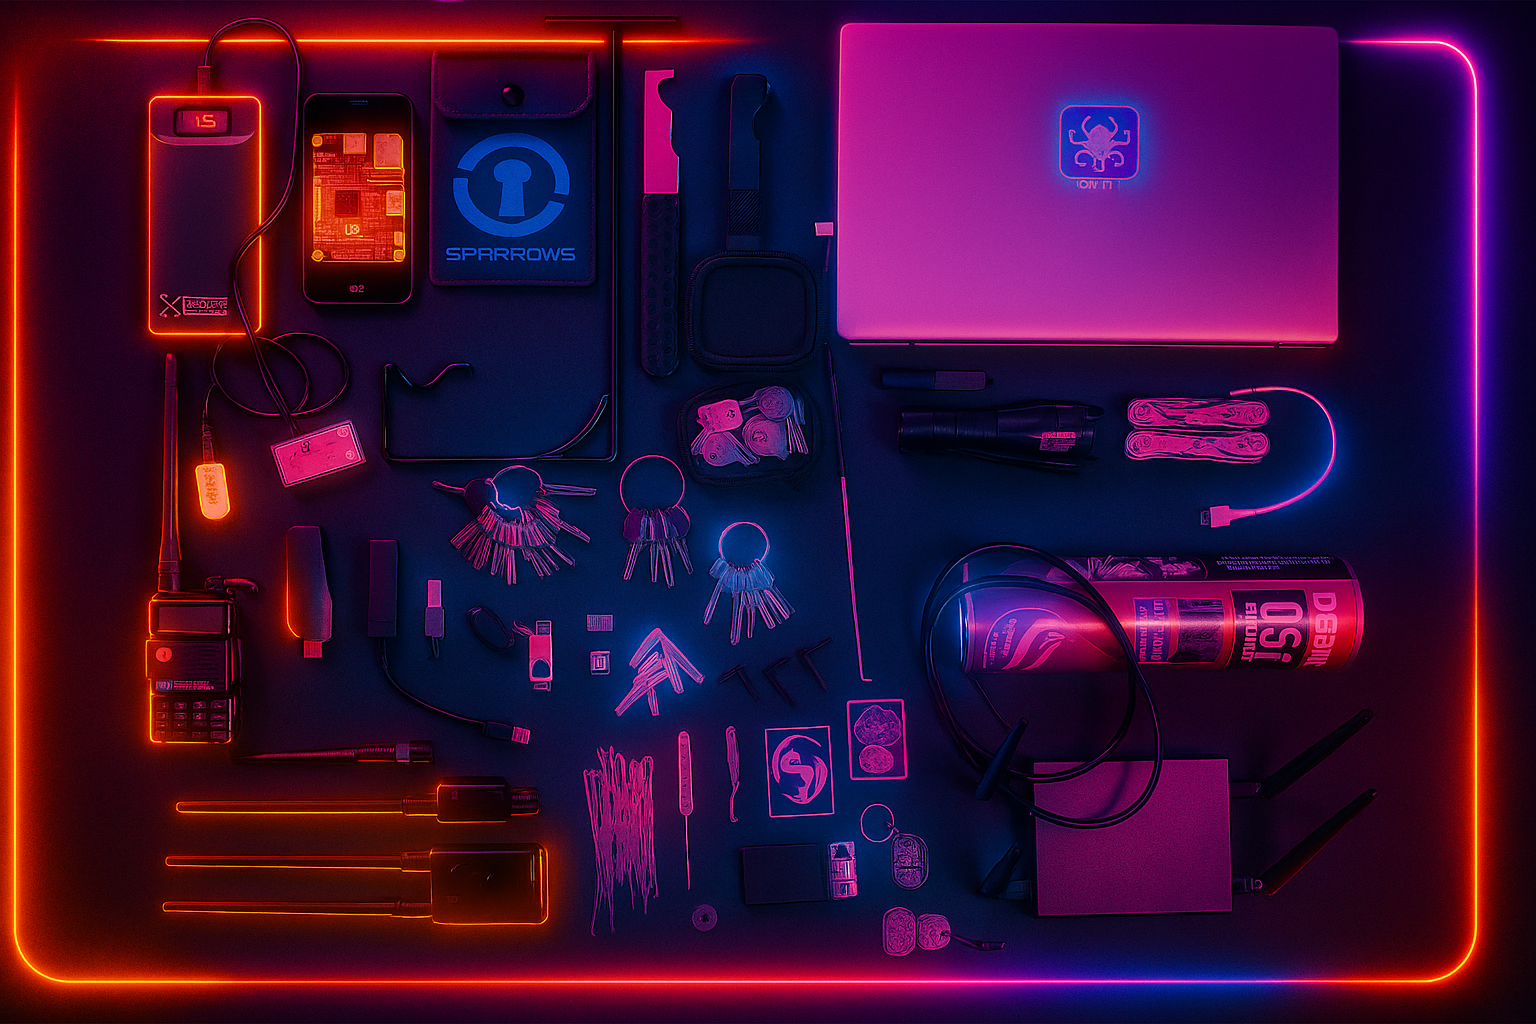 davidprobinsky/redteam-physical-tools
Red Team Toolkit - قائمة منسقة من الأدوات شائعة الاستخدام في مجال الأمن المادي، واختبار الاختراق من منظور الفريق الأحمر، والدخول التكتيكي المخفي.
 cy-clon3/awesome-ios-security
قائمة منسقة من الموارد الرائعة لأمن تطبيقات iOS.
 edoardottt/missing-cve-nuclei-templates
Weekly updated list of missing CVEs in nuclei templates official repository. Mainly built for bug bounty, but useful for penetration tests and…
 hackerhouse-opensource/exploits
ملفات استغلال وإثبات مفهوم لاستغلال الثغرات من فريق Hacker House
 harsh-bothra/securityexplained
# SecurityExplained SecurityExplained هي سلسلة جديدة بعد سلسلة تحديات التعلم السابقة #Learn365. الهدف من سلسلة #SecurityExplained هو إنشاء محتوى…
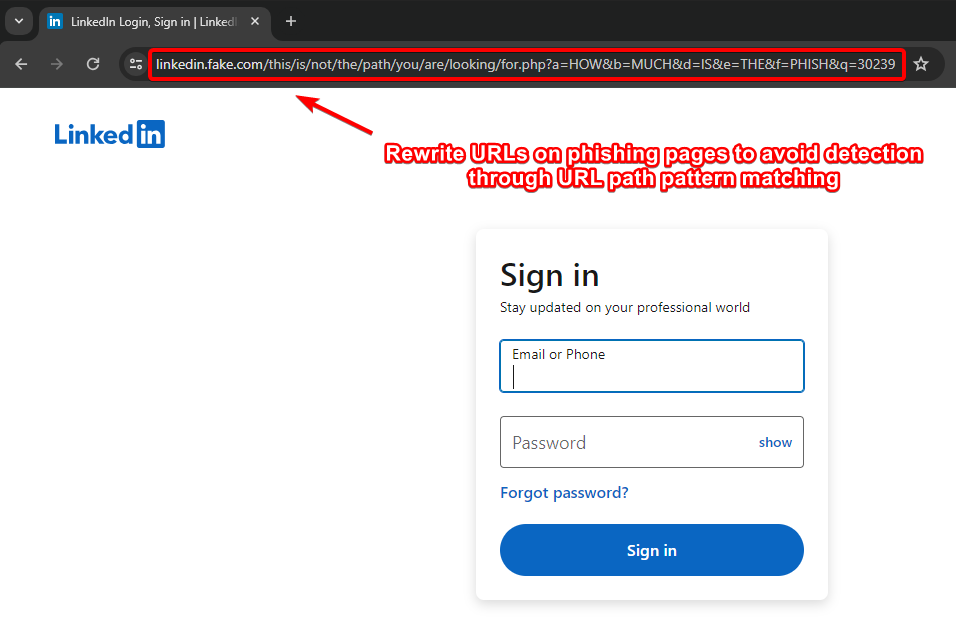 an0nud4y/evilginx-phishing-infra-setup
دليل إعداد البنية التحتية للتصيد الاحتيالي Evilginx - تأمين البنية التحتية لـ Evilginx وGophish، إزالة مؤشرات الاختراق، تكتيكات وتقنيات وإجراءات…








