
 #1

 jeremyngalloway/mod_plaintext.py
نسخة مؤرشفة من حمولة دودة إنترنت الأشياء mod_plaintext.py "Internet Chemotherapy"، محفوظة مع مراجع أرشيفية لأبحاث البرمجيات الخبيثة والتحليل التاريخي.
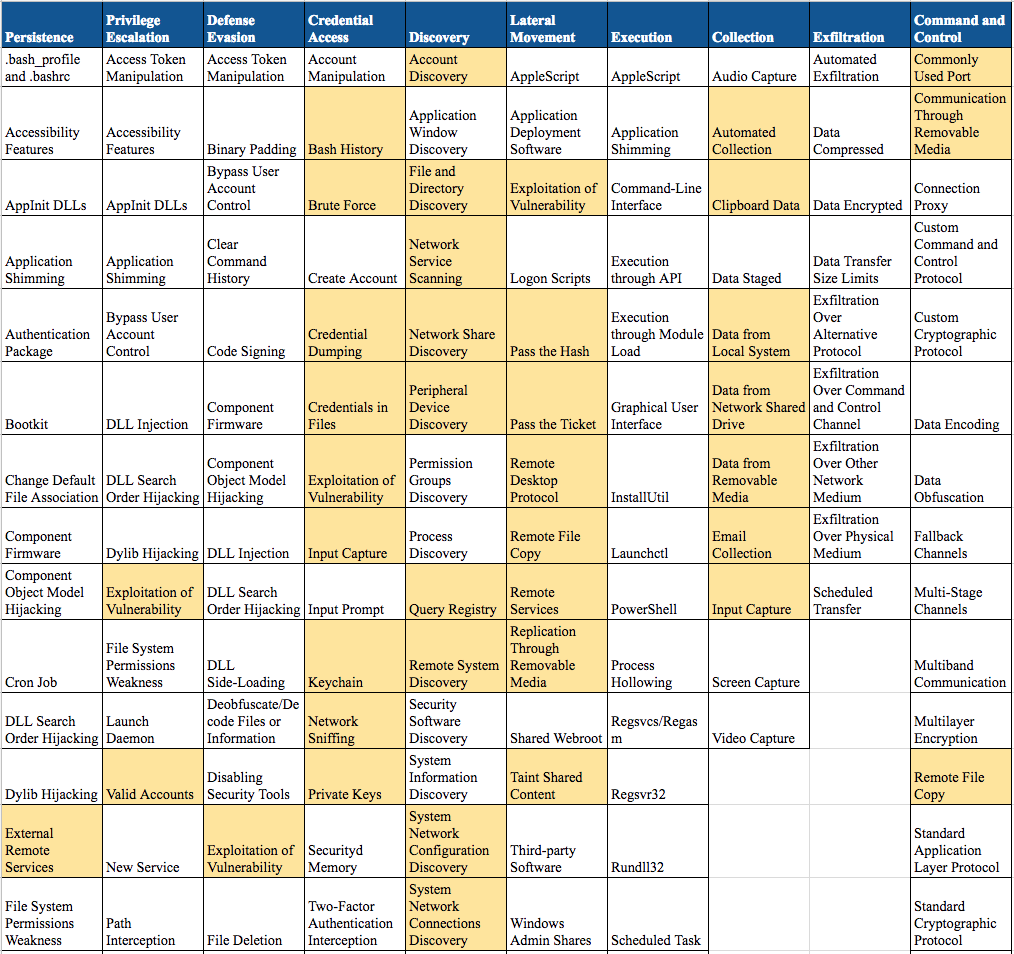 0x4d31/deception-as-detection
تقنيات الكشف القائمة على الخداع المرتبطة بإطار MITRE’s ATT&CK
 nccgroup/the_automotive_threat_modeling_template
قالب NCC Group لـ Microsoft Threat Modeling Tool 2016 لأمن السيارات
 magoo/redteam-plan
قضايا يجب مراعاتها عند التخطيط لتمرين الفريق الأحمر.
 nccgroup/binja_sensei
إضافة توفر موارد للمبتدئين لتعلّم الهندسة العكسية باستخدام Binary Ninja. تقوم بتثبيت العديد من الإضافات الأخرى تلقائيًا، وتوفر أمثلة تعرض ميزات هذه…
 gkweb76/exploits
مجموعة من شِل كود (shellcode) واستغلالات إثبات المفهوم (proof-of-concept) للثغرات الأمنية المعروفة، مخصّصة للاختبار المحلي والتحقق من أمان البرامج أو…
 denizparlak/blackhat-arsenal-tools
الحساب الرسمي لأدوات Black Hat Arsenal

 windowsexploits/exploits
أرشيف منسّق لاستغلالات ويندوز المجمّعة والمختبرة، يوفر ملفات ثنائية وسكربتات جاهزة للاستخدام لاختبار الأمان والبحث.
 cylancevulnresearch/disclosures
أرشيف عام للإفصاح عن الثغرات الأمنية والنشرات الاستشارية الصادرة عن فريق بحث أمني، مع معلومات اتصال موثّقة عبر PGP للإفصاح المنسّق ومراسلات الباحثين.
 1an0rmus/tekdefense
مشاريع التطوير المفتوح لـ TekDefense
 nu11secur1ty/rtfm
كتاب شامل حول اختبار الاختراق وعمليات الفريق الأحمر، يغطي تقنيات الاستغلال وما بعد الاستغلال ومحاكاة الخصم لمحترفي الأمن.
 pchaigno/dga-collection
مجموعة من خوارزميات توليد النطاقات المعروفة
 cakuzo/cve-2015-7547
نص Shell لاكتشاف ثغرة glibc CVE-2015-7547 على الأنظمة القائمة على RPM، مع خطوات التحقق وإرشادات المعالجة.
 xyl2k/cve-2014-0160-chrome-plugin
Heartbleed
 7iosecurity/xss-payloads
مجموعة من حمولات البرمجة النصية عبر المواقع (XSS) لاختبار أمان تطبيقات الويب، وأبحاث تجاوز الفلاتر، ومهام اختبار الاختراق.
 fabiobaroni/awesome-exploit-development
قائمة منتقاة من الموارد (كتب، دروس، دورات، أدوات وتطبيقات هشّة) لتعلّم تطوير الاستغلالات









