
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 ascotbe/kernelhub
:palm_tree:مجموعة ثغرات تصعيد الامتيازات في نواة Linux وmacOS وWindows، مع بيئة الترجمة، وخريطة GIF توضيحية، وتفاصيل الثغرات، والملف القابل للتنفيذ…
 fastfire/ioc_attack_esxi_feb_2023
مجموعة من مؤشرات الاختراق (IoCs) المتاحة والمرتبطة بالهجمات على البنى التحتية لـ ESXi التي وقعت اعتبارًا من يوم الجمعة 3 فبراير 2023.
 nccgroup/threat-intelligence-alerts
欢迎来到NCC集团威胁情报警报仓库,在这里您将找到我们针对已识别的与新兴威胁相关的情报向客户提出的警报。作为我们使社会更安全的使命的一部分,我们希望让这些警报对所有人可见。
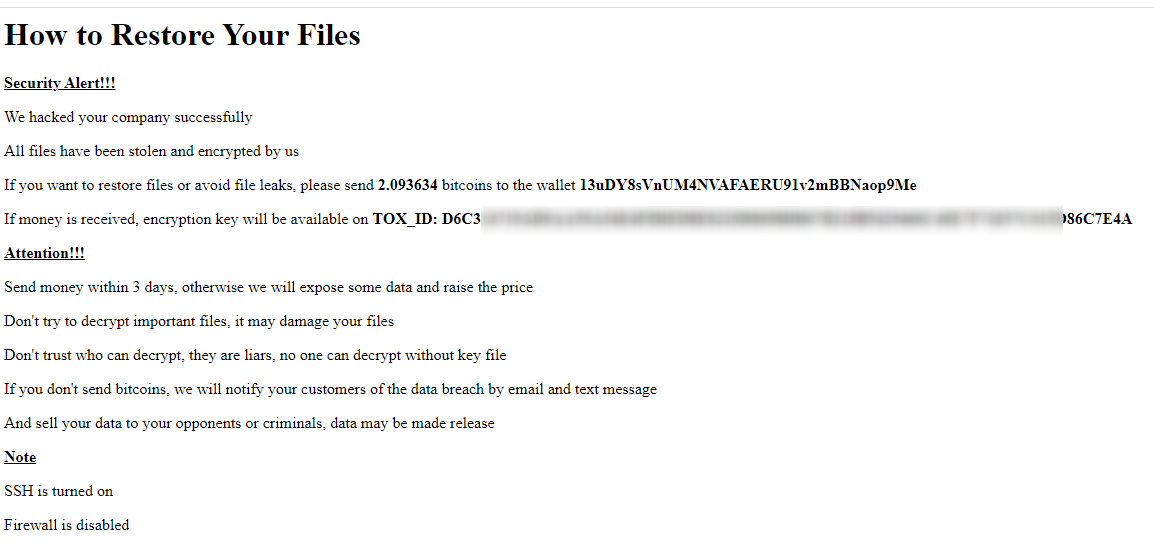 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi هجمات الفدية شبه الآلية على محافظ البيتكوين
 cckuailong/reapoc
مستودع نماذج إثبات (PoC) مفتوحة المصدر && أهداف قابلة للاختراق.
 rdomanski/exploits_and_advisories
مستودع يتتبّع الاستغلالات والثغرات والنشرات الأمنية العامة التي اكتشفتها أو ساهمت في اكتشافها، أو كتبتها أو ساهمت في كتابتها.
 lixterclarixe/cve-2020-11019
في FreeRDP إصدار 2.0.0 أو أقل، عند التشغيل مع تعيين المسجل إلى "WLOG_TRACE"، قد يحدث تعطل محتمل للتطبيق بسبب قراءة فهرس مصفوفة غير صالح. يمكن طباعة…
 malgamy/yara_rules
مجموعة مُنتقاة من قواعد التوقيعات لكشف وتصنيف الملفات الخبيثة عبر مطابقة الأنماط، مع تعليمات CLI لفحص الملفات والمجلدات.
 sbousseaden/evtx-attack-samples
مجموعة منسقة من عينات هجمات Windows EVTX مرتبطة بتقنيات MITRE ATT&CK، مصممة لاختبار نصوص الكشف، والتدريب على التحقيق الرقمي والاستجابة للحوادث…
 gmh5225/cve-2023-24059
تتيح لعبة Grand Theft Auto V على الحاسوب الشخصي للمهاجمين تحقيق تنفيذ جزئي للكود عن بُعد أو تعديل الملفات على الجهاز، وهو ما تم استغلاله في الهجمات…
 g-les/100daysofyara
100 يوم من YARA سيتم تحديثها بقواعد وأفكار مع تقدم العام
 owasp/appsecdc2019
المستودع الرسمي لمؤتمر AppSecDC 2019، ويستضيف مواد العروض التقديمية والموارد والمحتوى المنسق من فعالية OWASP AppSecDC.
 r1az4r/cve-2006-20001
يمكن أن تتسبب ترويسة الطلب If: مُصمَّمة بعناية في قراءة ذاكرة، أو كتابة بايت صفري واحد، في موقع ذاكرة pool (heap) خارج نطاق قيمة الترويسة المُرسلة.…
 jhaddix/tbhm
ميثودولوجيا صيادي الثغرات
 n0kovo/danish-wordlists
مجموعة من قوائم الكلمات الأساسية الدنماركية لتكسير كلمات المرور الدنماركية (Hashcat, John the Ripper الخ.)
 nccgroup/rustproofing-linux
أمثلة تعليمية لنقل ثغرات نواة لينكس إلى Rust، تتضمن كودًا مُعرَّضًا للثغرات عمدًا واستغلالات (exploits) لتعلّم أمن النواة وسلامة لغة Rust.
 d3sre/intelligentprocesslifecycle
دورة حياة العمليات الذكية لمدافعي الأمن السيبراني النشطين









