
 #1

 cappricio-securities/payloadallthethings
هذا المستودع يحتوي على جميع الحمولات
 wiz-sec-public/cloud-middleware-dataset
مجموعة بيانات منسّقة حول وكلاء الوسيطة السحابية المثبّتة بواسطة AWS وAzure وGCP، توثّق الثغرات السابقة والامتيازات ومخاطر سطح الهجوم لتحسين الرؤية في…
 owasp/wafec
إطار معايير تقييم منظم لتقييم جدران حماية تطبيقات الويب (WAFs)، مما يمكن المستخدمين والبائعين والأطراف الثالثة من مقارنة الملاءمة عبر حالات الاستخدام…
 waf-bypass-maker/waf-community-bypasses
مجموعة CSV منسقة من حمولات تجاوز جدار حماية تطبيقات الويب (WAF) المقدمة من المجتمع، لاختبار حمايات WAF والتحقق من صحتها.
 gal-nagli/shockwave-oss
مجموعة منسقة من نصائح برامج مكافآت الثغرات، وأوامر من سطر واحد، ومسارات عمل آلية للاستطلاع والاختبار العشوائي (fuzzing) واستغلال تطبيقات الويب، إلى…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ مجموعة منسّقة من الموارد والأدوات والأشياء الرائعة الأخرى لفرق الأمن السيبراني الزرقاء.
 i-am-jakoby/powershell-for-hackers
هذا المستودع عبارة عن مجموعة من دوال PowerShell التي يجب أن يعرفها كل مخترق
 gmh5225/eac
Compiles EAC and EOC anti-cheat SDKs, reversing research, and code resources to study how game anti-cheat systems integrate and operate.
 ffffffff0x/1earn
إطار المعرفة الأمنية الذي يحتفظ به فريق ffffffff0x، يشمل المحتوى على سبيل المثال لا الحصر: أمن الويب، أمن التحكم الصناعي، التحقق الجنائي، الاستجابة…
 dump-guy/malware-analysis-and-reverse-engineering
بعض تحليلات البرمجيات الخبيثة والهندسة العكسية المتاحة للجمهور.
 rshipp/awesome-malware-analysis
إلغاء تمويل الشرطة
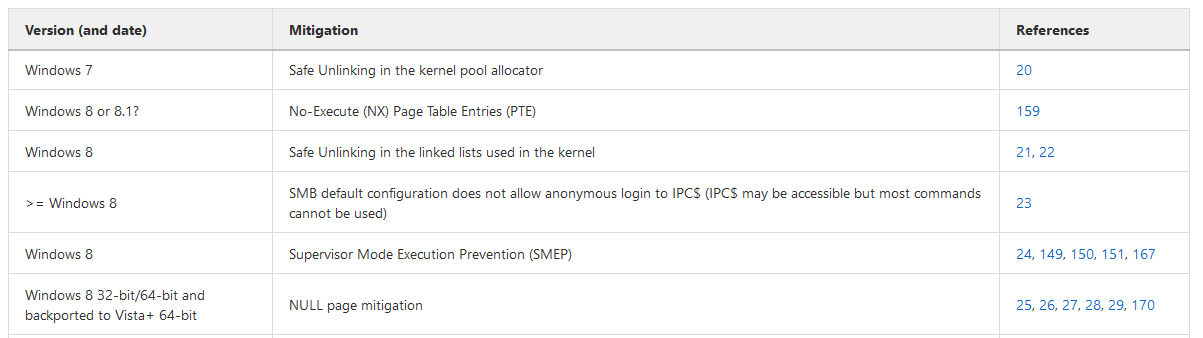 nccgroup/exploit_mitigations
قاعدة معرفية لتخفيفات الاستغلال المتاحة عبر العديد من أنظمة التشغيل والهياكل والتطبيقات والإصدارات.
 buraksevben/cves
مجموعة منسقة من استغلالات إثبات المفهوم لثغرات الويب بما في ذلك البرمجة النصية عبر المواقع وحقن SQL، مع تقارير فنية مفصلة لكل CVE.
 bohops/dynamicdotnet
مجموعة من مقاطع التعليمات البرمجية المختلفة والمتنوعة التي تستفيد من أساليب العمل الديناميكية في .NET
 jonny-jhnson/telemetrysource
مرجع يربط أحداث التتبع في Windows — Sysmon وSecurity Auditing وThreat Intelligence ETW — بدوال API الأساسية، مما يساعد المدافعين على فهم توليد…
 zpxlz/cve-2024-3094
ملاحظات Obsidian حول CVE-2024-3094
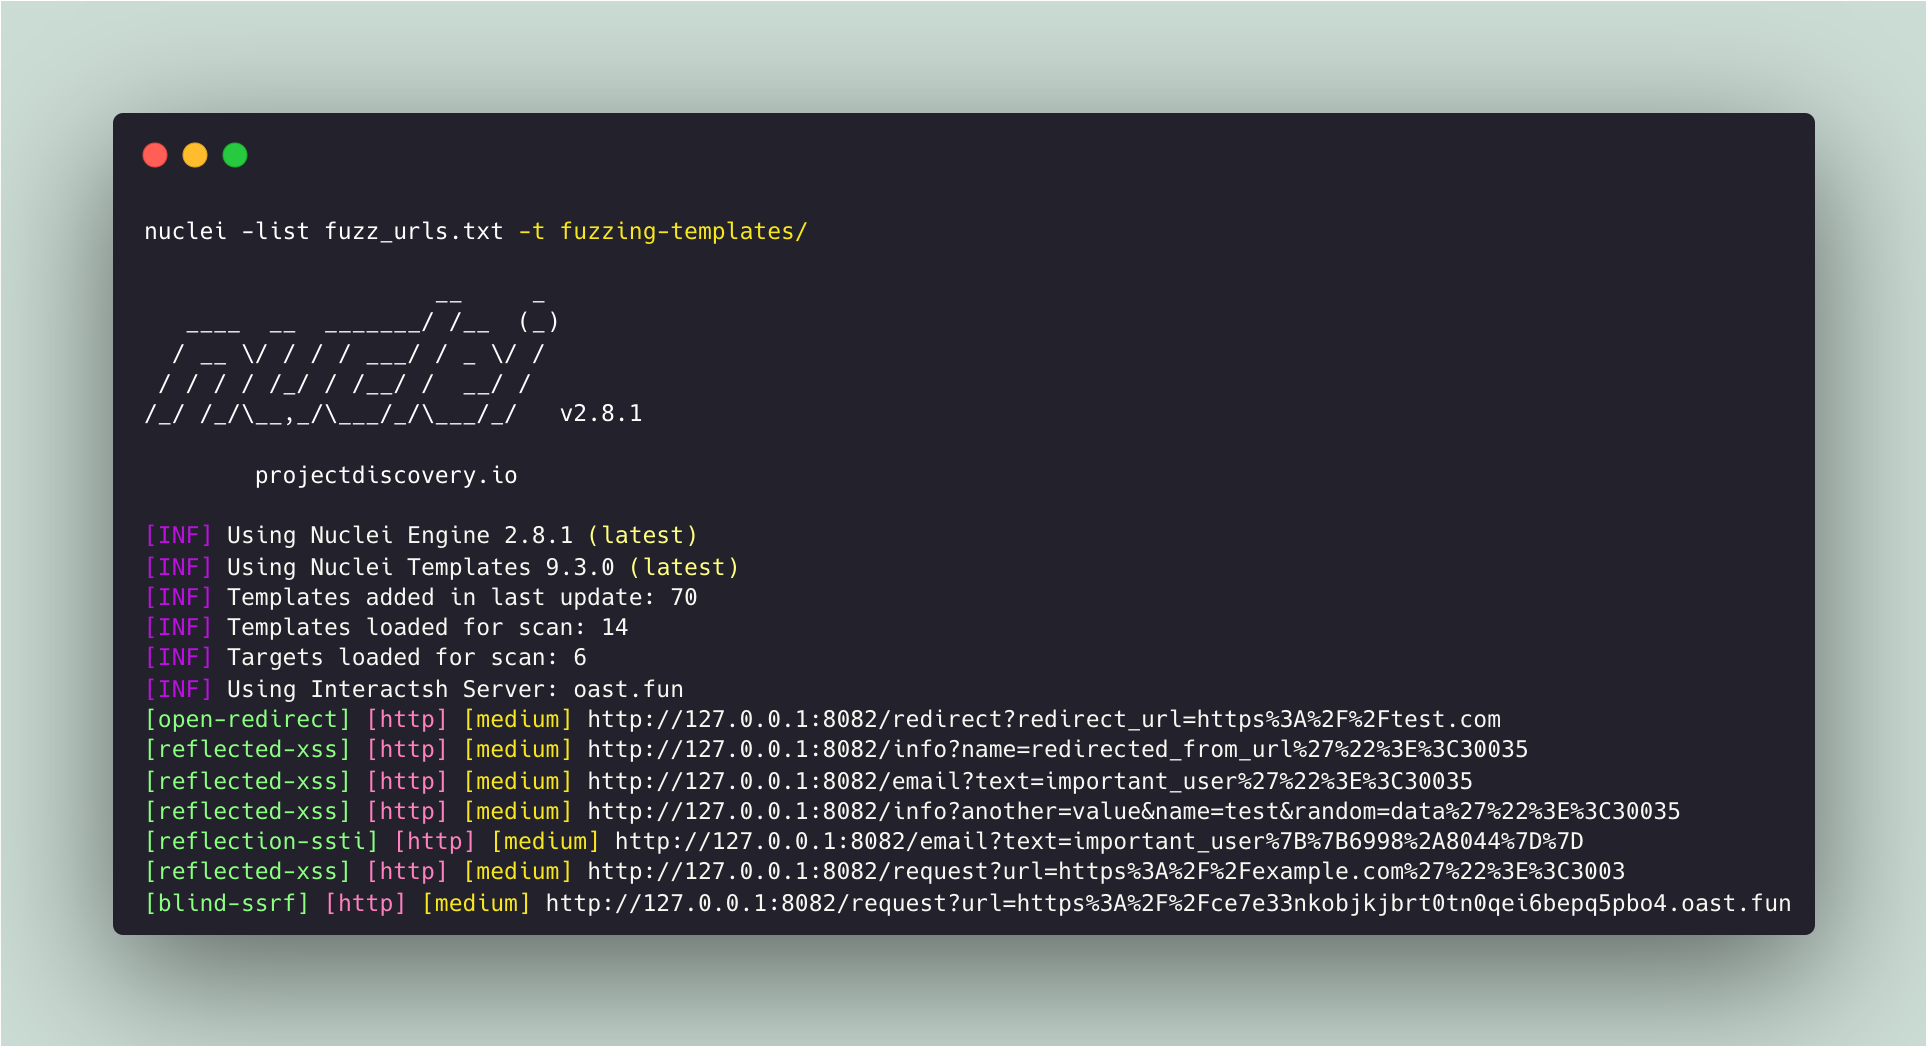 projectdiscovery/fuzzing-templates
قائمة مُنتقاة من المجتمع لقوالب nuclei للعثور على الثغرات الأمنية "غير المعروفة".








